

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cucadili/cve-2017-3066
تحليل الثغرات الأمنيةالاستغلالالتهرب من IDS/IPSاستغلال تطبيقات الويبكشف التسللالتعلم والتعليم
GitHubcucadili/cve-2017-3066

CVE-2017-3066

تحليل واستغلال CVE-2017-3066، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) عبر إلغاء تسلسل Java في مكتبة BlazeDS الخاصة بـ Adobe ColdFusion، مع قواعد كشف Suricata وتكامل حمولات ysoserial.

عرض المستودع
272منذ 7 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    343
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2017-3066

الوصف

يستخدم Adobe ColdFusion تنسيق الرسائل الخاص بـ Action (AMF). بروتوكول AMF هو بروتوكول تسلسل ثنائي مخصص. له تنسيقان: AMF0 و AMF3. تتكون رسالة Action من رؤوس وأجسام. هناك عدة تطبيقات لـ AMF بلغات مختلفة. بالنسبة لجافا، لدينا Adobe BlazeDS (الآن Apache BlazeDS) والذي يُستخدم أيضًا في Adobe ColdFusion. يتأثر Adobe ColdFusion بثغرة إلغاء تسلسل جافا في مكتبة Apache BlazeDS الخاصة به عندما يعالج كائنات جافا غير موثوقة، مما يمنح المهاجم الإذن بالهجوم عن بُعد كضعف تنفيذ تعليمات برمجية عن بُعد.

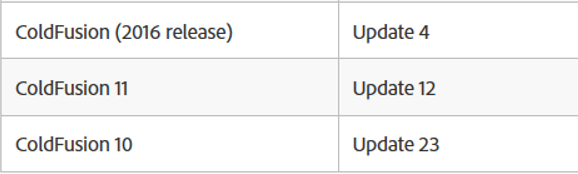
الإصدار الضعيف

نص بديل

إصدار التحديث

نص بديل

مقارنة بين الإصدار الضعيف والمُحدَّث

WinMerge ملفات التحديث: نص بديل

تحتوي مكتبة flex-messaging-core.jar على الفئة flex.messaging.validators.ClassDeserializationValidator التي تقوم بالتحقق. لذلك، تم تفكيكها بشكل منفصل باستخدام مفكك جافا وتم إطلاقها مرة أخرى للمقارنة في WinMerge.

نص بديل

التثبيت

التثبيت والاستغلال: https://github.com/vulhub/vulhub/tree/master/coldfusion/CVE-2017-3066

Suricata

في الملف "test.rules " توجد قاعدة لأداة Suricata. تسمح القاعدة باكتشاف الثغرات القابلة للاستغلال في حركة مرور الشبكة. تم ربط القاعدة في ملف /etc/suricata/suricata file.yaml:

    default-rule-path: /etc/suricata 
    rule-files: 
     - test.rules

تشغيل:

suricata -c /etc/suricata/suricata.yaml –I ens33

السجل /var/log/suricata/fast.log

التوقيع 79 73 6F 73 65 72 69 61 = ysoserial

تنزيل الأداة





