 cappricio-securities/behat-config-leaks
تسريب ملف تكوين BeHat




قم بتثبيت Python3 و pip التعليمات هنا (إذا لم تتمكن من معرفة ذلك، فلا ينبغي عليك حقًا استخدام هذه الأداة)
pip install behat-config-leaks
behat-config-leaks -hقمنا بالتكامل مع Telegram API لتلقي إشعارات فورية عند اكتشاف الثغرات.
behat-config-leaks --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot ثم اضغط ابدأهذه الأداة لها حالات استخدام متعددة.
behat-config-leaks -u http://example.com
behat-config-leaks -i urls.txt
behat-config-leaks -i urls.txt -o out.txt
behat-config-leaks؟ ثم اكتب الأمر التالي
behat-config-leaks -b
🚨 إخلاء مسؤولية
تم إنشاء هذه الأداة لتحديد الثغرات الأمنية والمساعدة فيها؛ شركة Cappricio Securities غير مسؤولة عن أي استخدام غير قانوني. استخدمها بمسؤولية ضمن الحدود القانونية والأخلاقية. 🔐🛡️
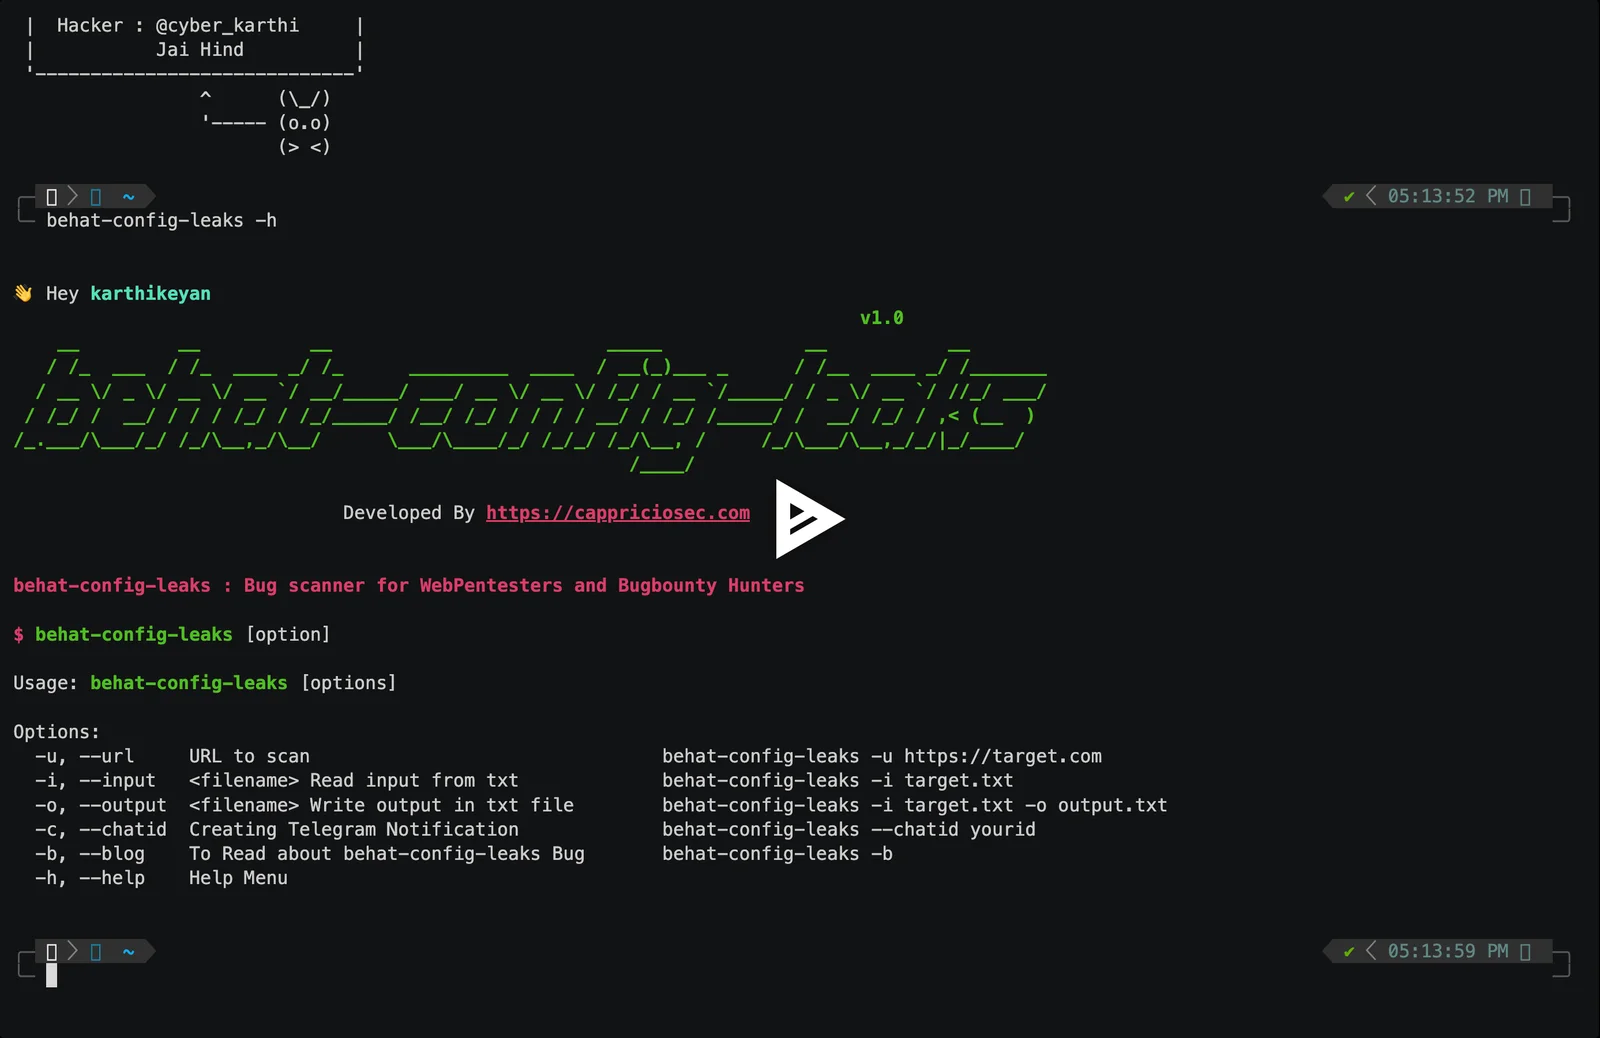
👋 Hey Hacker
                                                                             v1.0
    __         __          __                         _____             __           __
   / /_  ___  / /_  ____ _/ /_      _________  ____  / __(_)___ _      / /__  ____ _/ /_______
  / __ \/ _ \/ __ \/ __ `/ __/_____/ ___/ __ \/ __ \/ /_/ / __ `/_____/ / _ \/ __ `/ //_/ ___/
 / /_/ /  __/ / / / /_/ / /_/_____/ /__/ /_/ / / / / __/ / /_/ /_____/ /  __/ /_/ / ,< (__  )
/_.___/\___/_/ /_/\__,_/\__/      \___/\____/_/ /_/_/ /_/\__, /     /_/\___/\__,_/_/|_/____/
                                                        /____/

                              Developed By https://cappriciosec.com
behat-config-leaks : Bug scanner for WebPentesters and Bugbounty Hunters

$ behat-config-leaks [option]

Usage: behat-config-leaks [options]
| Argument | Type | Description | Examples |
|---|---|---|---|
-u | --url | عنوان URL المراد فحصه | behat-config-leaks -u https://target.com |
-i | --input | اسم الملف: قراءة الإدخال من ملف txt | behat-config-leaks -i target.txt |
-o | --output | اسم الملف: كتابة المخرجات في ملف txt | behat-config-leaks -i target.txt -o output.txt |
-c | --chatid | إنشاء إشعار تيليجرام | behat-config-leaks --chatid yourid |
-b | --blog | لقراءة المزيد عن ثغرة behat-config-leaks | behat-config-leaks -b |
-h | --help | قائمة المساعدة | behat-config-leaks -h |

إذا كان لديك أي ملاحظات، يرجى التواصل معنا على [email protected]