
 ashrafzaryouh/cve-2026-20253
حزمة استشارية وكشفية خاصة بـ CVE-2026-20253، وهي ثغرة إنشاء ملفات عشوائية دون مصادقة في Splunk Enterprise، تتضمن تحليلًا تقنيًا وقواعد Sigma/YARA ومؤشرات اختراق (IOCs) وإرشادات الترقيع.

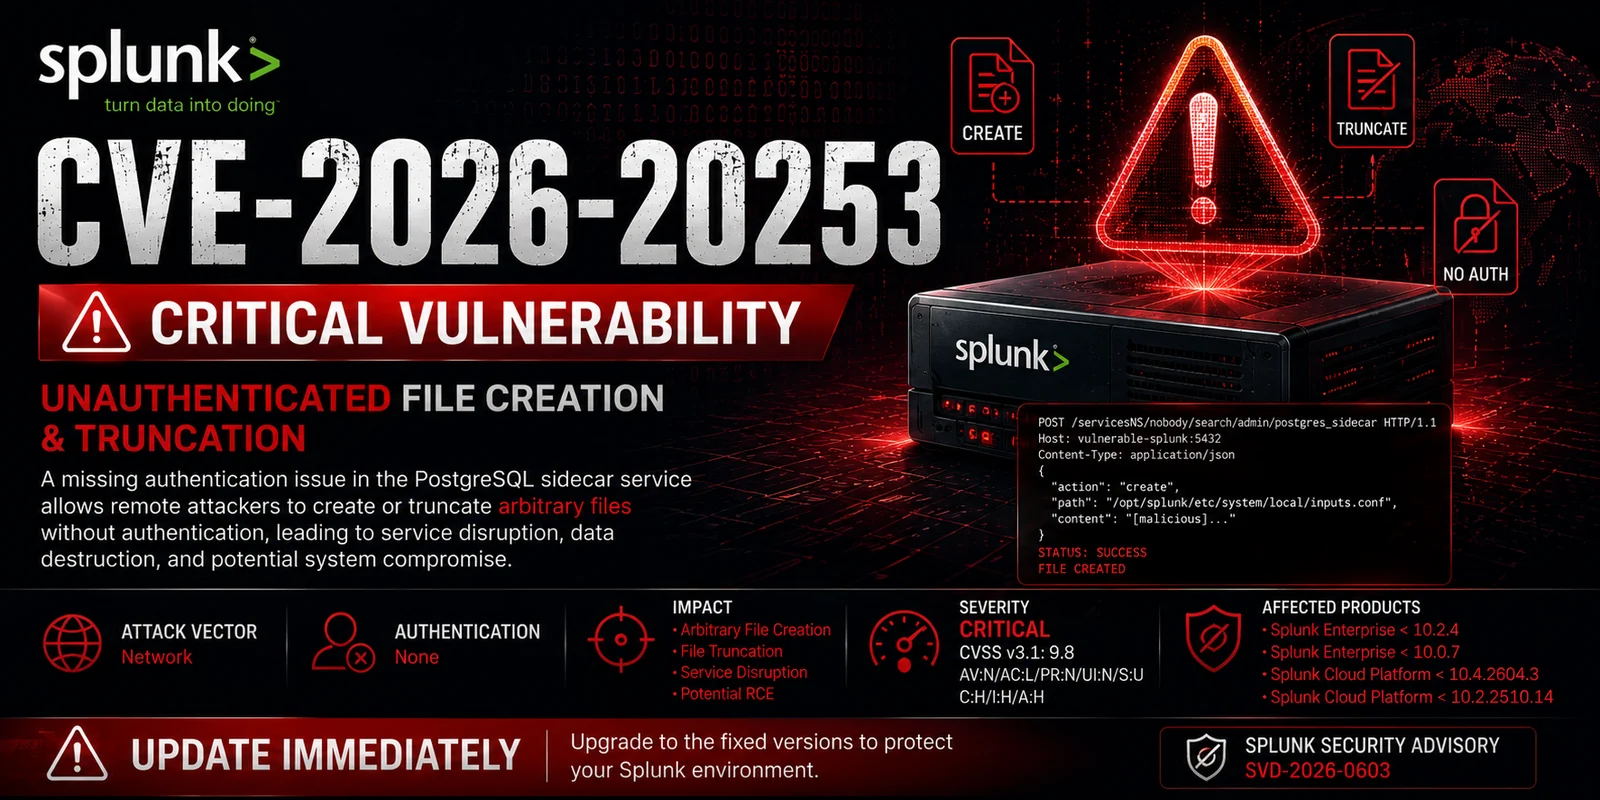


ثغرة إنشاء واقتطاع ملفات عشوائية دون مصادقة تؤثر على Splunk Enterprise وSplunk Cloud Platform.
CVE-2026-20253 هي ثغرة حرجة في Splunk Enterprise وSplunk Cloud Platform تسمح لمهاجم بعيد غير مُصادَق عليه بإنشاء أو اقتطاع ملفات عشوائية عبر نقطة نهاية خدمة PostgreSQL sidecar المكشوفة.
ولأن الوظيفة المصابة تفتقر إلى ضوابط المصادقة، يمكن للمهاجمين تنفيذ عمليات على الملفات دون بيانات اعتماد صالحة.
قد يؤدي الاستغلال الناجح إلى:
| الخاصية | القيمة |
|---|---|
| CVE | CVE-2026-20253 |
| المورّد | Splunk |
| الخطورة | حرجة |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| نوع الثغرة | غياب المصادقة |
| ناقل الهجوم | الشبكة |
| المصادقة | لا يوجد |
| تفاعل المستخدم | لا يوجد |
| التأثير | إنشاء ملفات / اقتطاع ملفات |
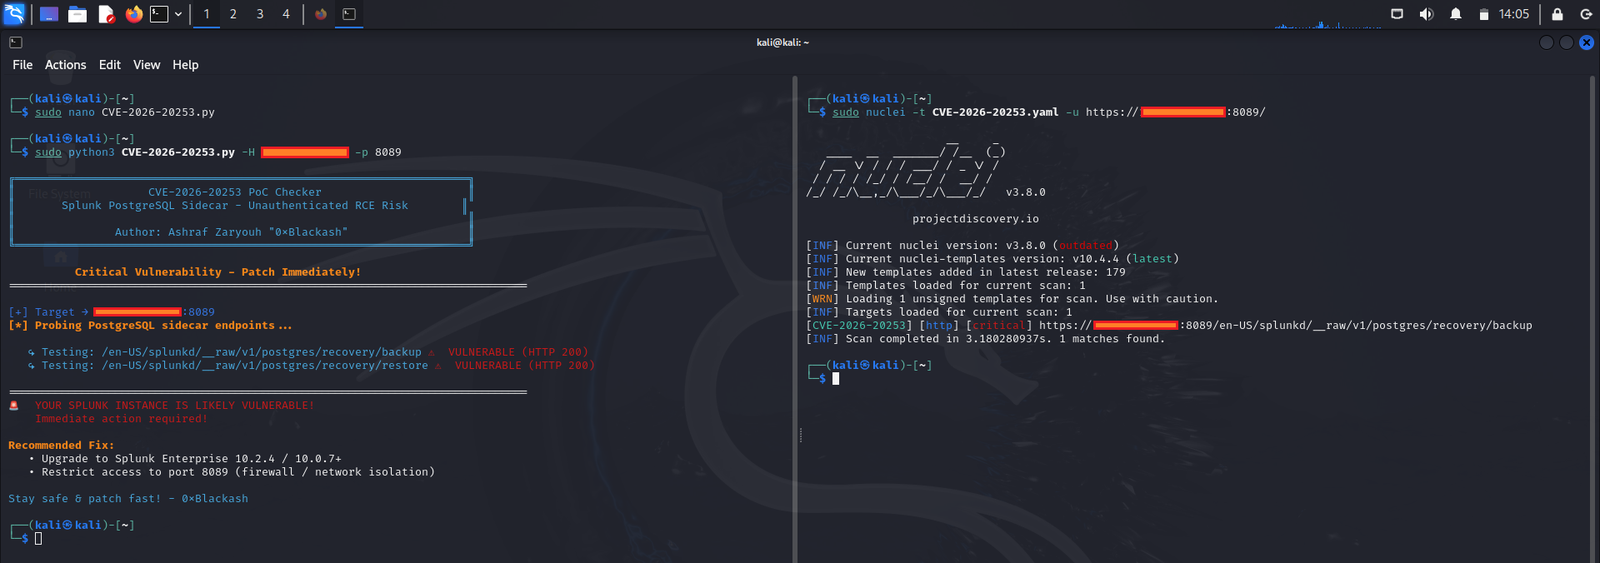
توجد الثغرة داخل مكوّن خدمة PostgreSQL sidecar الذي يكشف وظائف حساسة للتعامل مع الملفات.
ونظرًا لغياب فحوصات المصادقة:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
يحتاج المهاجم فقط إلى الوصول إلى الشبكة للوصول إلى الخدمة المكشوفة.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| الإصدار | الحالة |
|---|---|
| < 10.2.4 | عرضة للثغرة |
| < 10.0.7 | عرضة للثغرة |
| الإصدار | الحالة |
|---|---|
| < 10.4.2604.3 | عرضة للثغرة |
| < 10.2.2510.14 | عرضة للثغرة |
| المنتج | الإصدار الآمن |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| المقياس | القيمة |
|---|---|
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| السرية | عالية |
| السلامة | عالية |
| التوفر | عالية |
المنافذ الشائعة:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
غير المتوقع:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
ابحث عن:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
الأهداف المحتملة:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ تم حذف كود الاستغلال المسلّح عمدًا.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
تفعيل:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
لماذا تُعد هذه الثغرة مهمة:
يمكن أن يؤثر اختراق Splunk بشكل كبير على قدرة المؤسسة على اكتشاف الهجمات.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
هذا المستودع مخصص حصريًا لـ:
يجب إجراء جميع الاختبارات فقط ضد الأنظمة التي تملكها أو المصرّح لك صراحةً بتقييمها.
Splunk Enterprise • حرجة • CVSS 9.8









