Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
FlutterGuard — مدقق APK لنظام أندرويد يعمل دون اتصال على الجهاز لتطبيقات Flutter: يحلل ملفات manifest وDEX وlibapp.so لإظهار الأذونات وحزم SDK ونقاط النهاية والأسرار وفروقات الإصدارات. | Kitploit
أدوات/GitHubGitHub/anasfik/flutterguard
أمان أندرويدأدوات دفاعيةالتحليل الثابتتحليل الثغرات الأمنيةاختبار اختراق تطبيقات الجوالالهندسة العكسيةجمع المعلوماتأمن الجوالكشف الأسرارانتحال البصمة الرقمية
GitHub
341102منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة
anasfik/flutterguard

FlutterGuard

مدقق APK لنظام أندرويد يعمل دون اتصال على الجهاز لتطبيقات Flutter: يحلل ملفات manifest وDEX وlibapp.so لإظهار الأذونات وحزم SDK ونقاط النهاية والأسرار وفروقات الإصدارات.
عرض المستودعالموقع الإلكتروني
أيقونة تطبيق FlutterGuard

FlutterGuard

اطّلع على ما يُشحن داخل تطبيق Flutter.

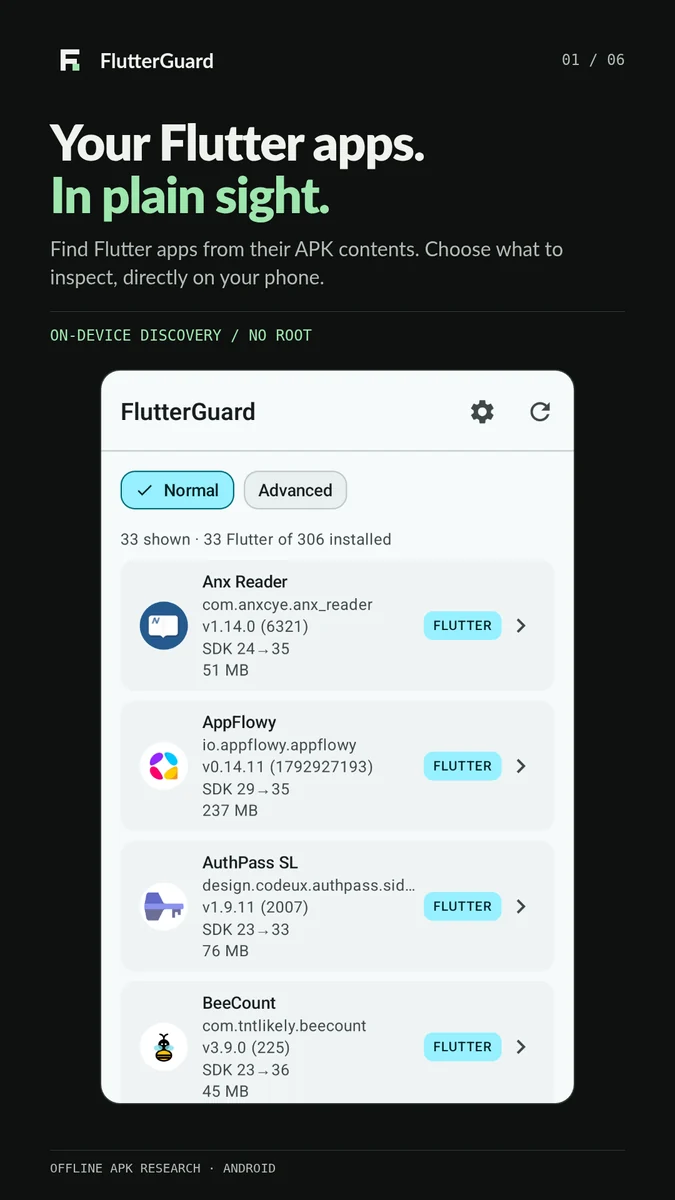
افتح تطبيق Flutter مثبّتًا، أو ملف APK واحدًا، واقرأ مكتباته ونقاط نهايته والنصوص المكشوفة فيه. يجري التدقيق بالكامل على هاتفك: لا رفع للبيانات، ولا حساب، ولا إعداد.

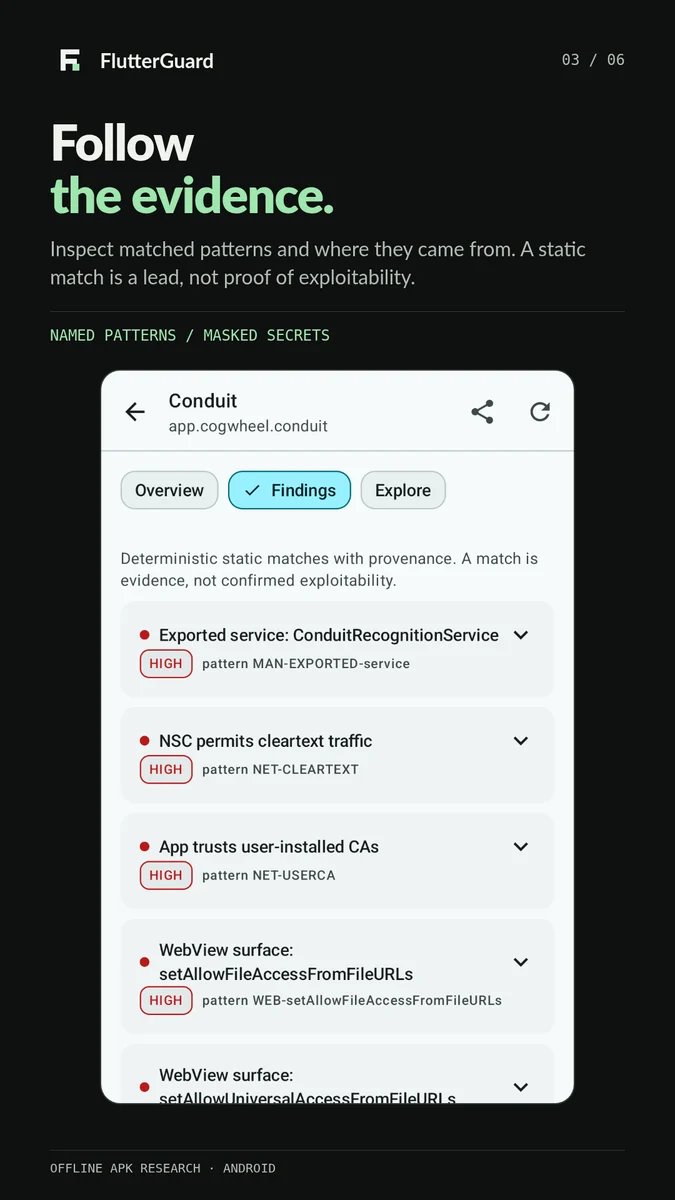
تُصنَّف كل نتيجة إلى حقائق مؤكدة عن المكوّنات، ومؤشرات تستحق الفحص، وجرد بسيط، بحيث لا يُقرأ تطابق نصّي على أنه ثغرة قابلة للاستغلال. افحص التطبيق نفسه مرتين وسيخبرك بما تغيّر فعليًا بين الإصدارين.

Release License: MIT Platform Offline

احصل عليه من Google Play · نزّل ملف APK · الموقع الإلكتروني · الأدلة · قائمة التحقق · المجموعة المرجعية · سجل التغييرات · الخصوصية
FlutterGuard — افحص تطبيق Flutter واحتفظ بالأدلة، دون اتصال، على هاتفك

جدير بالمعرفة أولًا

شاشة الأذونات تخبرك فقط بما يطلبه التطبيق. أما إصدار Flutter فيحتفظ بمعظم سطحه الحقيقي في مكان آخر: المكتبة المُجمَّعة، وحزمة الأصول، وملفات البيان والسياسات داخل الحزمة.

يقرأ FlutterGuard تلك الطبقات ويضعها في تقرير واحد مقروء، لتقرر بنفسك ما يستحق نظرة أدق.

إنه مجاني ومفتوح المصدر، ولا يرسل بياناتك إلى أي مكان.

لقطات الشاشة

جرد التطبيقتقييم التقريرالنتائج
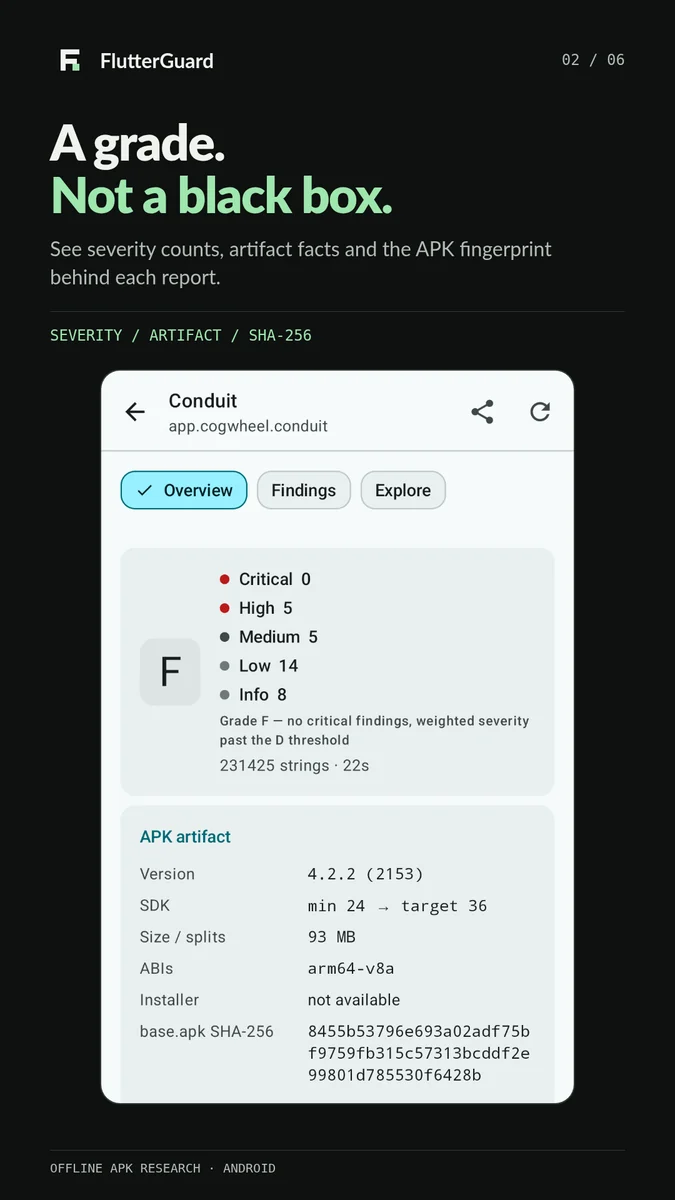
جرد تطبيق Flutter المثبّتتقييم التطبيق المدعوم بالأدلة وملخص التقريرقائمة النتائج: خدمة مُصدَّرة، وحركة نص صريح، وثقة بشهادة CA للمستخدم
نقاط النهاية والمساراتالإعداداتالخصوصية
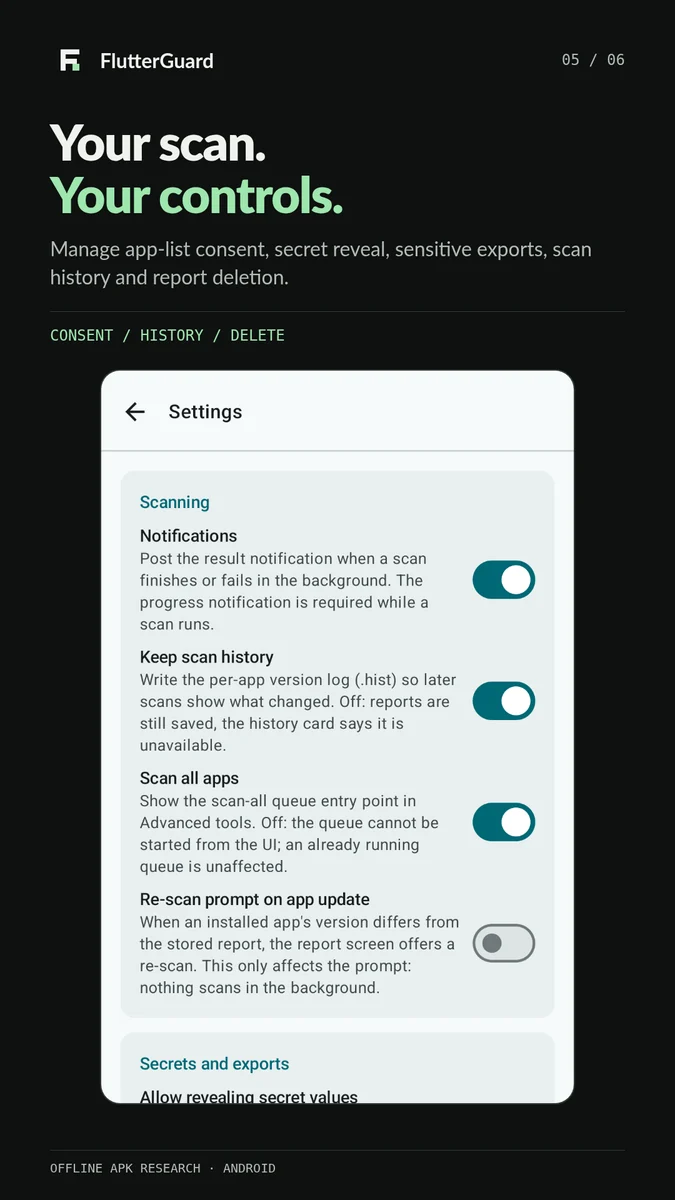
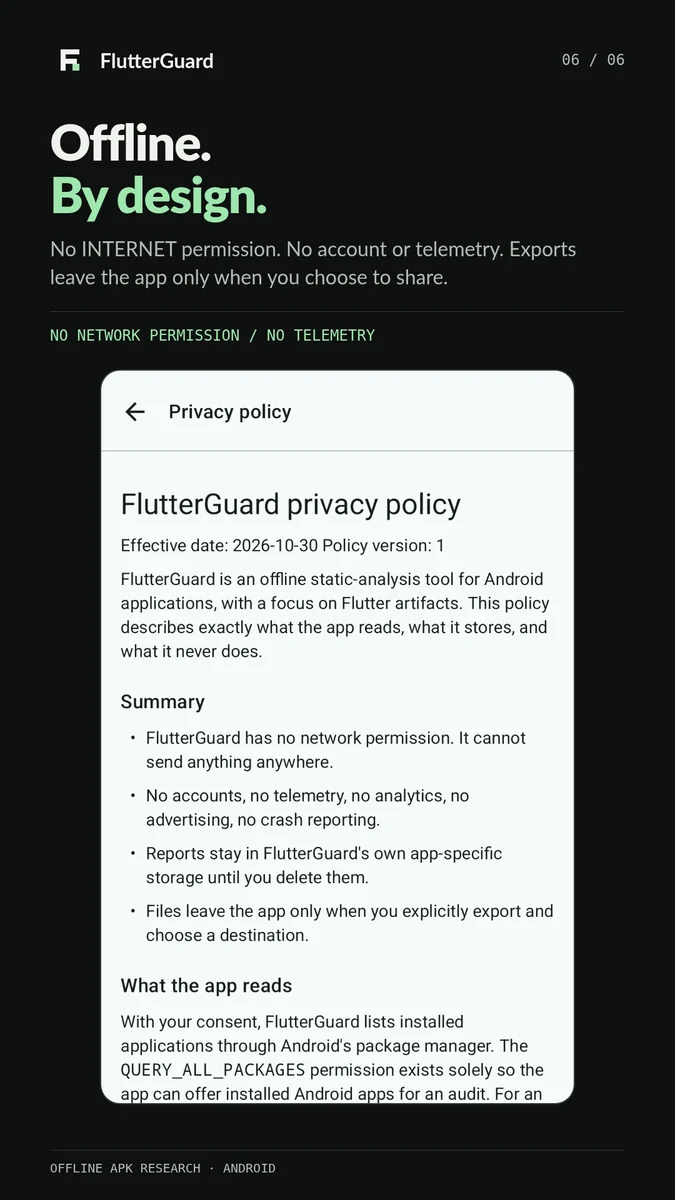
نقاط نهاية مرشحة وبادئات مسارات مستخرجة من النصوصالإعدادات: الإشعارات، وسجل الفحص، وعناصر التحكم في فحص الكل وإعادة الفحصسياسة خصوصية مقروءة داخل التطبيق

ما الذي يكشفه لك الفحص

  • المكتبات — المكوّنات الأساسية التي يمكنه تحديدها، مع أدلة الإصدار عندما يحتفظ بها الإصدار.
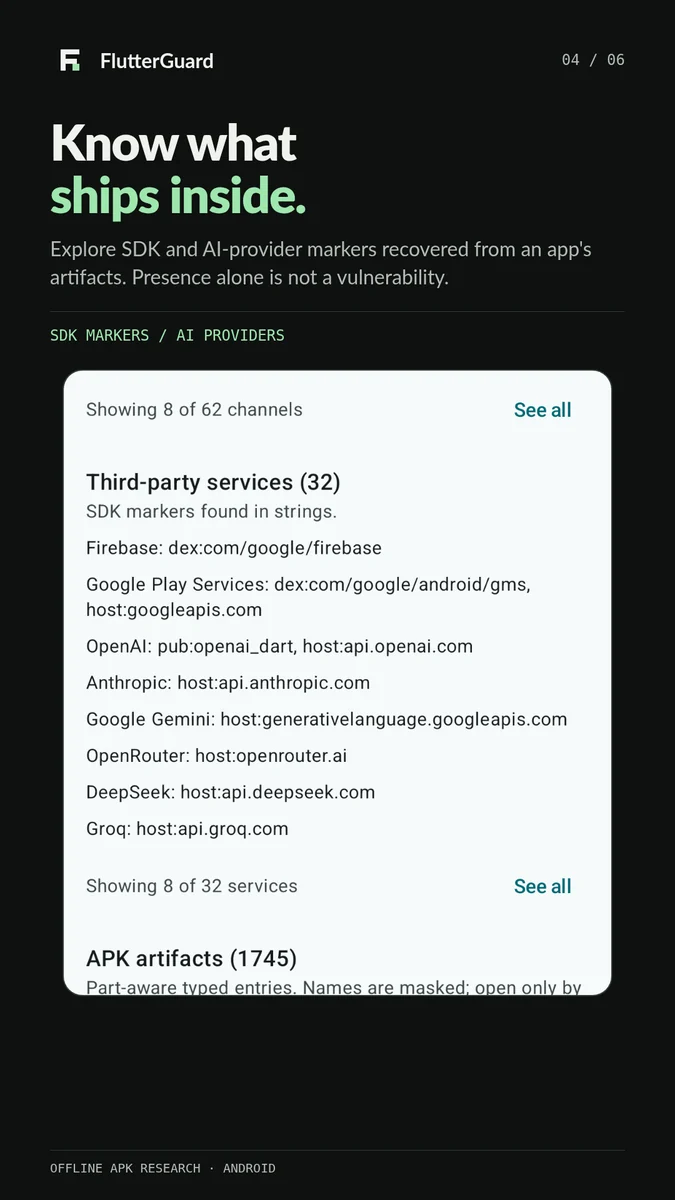
  • الاتصالات — نقاط النهاية والنطاقات وعلامات مزوّدي الذكاء الاصطناعي المتبقية في الحزمة.
  • السلاسل المكشوفة — مطابقات أنماط الأسرار، مع إخفاء القيم حتى تختار كشفها.
  • سياسة الحزمة — الأذونات ومعلومات التوقيع وإعدادات أمان الشبكة.
  • بنية التطبيق — أصول Flutter وسلاسل المسارات المحتملة، تُحفظ كأدلة لا كتنقّل مفترض.
  • الثقة — كل نتيجة إما حقيقة مقبولة من الحزمة (سياسة مفكوكة الترميز، أو سمة manifest حقيقية)، أو دليل يحتاج إلى مراجعة بشرية، أو جرد معلوماتي.
  • أدلة لقطة Dart — ترويسة اللقطة للمكتبة المُجمّعة ونوعها وميزات البناء وتجزئة التسلسل، تُقرأ مباشرة من الأثر عندما يُتعرّف على الصيغة.
  • تغييرات الإصدار — قارن بين فحصين لترى الأذونات والمضيفين وSDKs والمكتبات الأصلية وشهادات التوقيع وسياسة الشبكة والنتائج الجديدة، إضافة إلى ما اختفى.
  • التقارير — تُحفظ على الهاتف، جاهزة للعودة إليها، وقابلة للتصدير بصيغة JSON أو Markdown عند طلبك.

كيف يعمل

  1. الاكتشاف — اختر تطبيق Flutter مثبّتًا، أو افتح ملف APK واحدًا.
  2. الفحص — تتبّع كل نتيجة وصولًا إلى الملف أو السلسلة أو السياسة التي أنتجتها.
  3. التقرير — احتفظ بالأدلة على هاتفك وعُد إليها لاحقًا.

تُنفَّذ عمليات الفحص واحدة تلو الأخرى وتُظهر تقدمًا حقيقيًا، لذا يمكنك مغادرة الشاشة دون فقدان العملية.

التثبيت

  • GitHub — نزّل FlutterGuard-<version>.apk من أحدث إصدار، ثم اسمح بالتثبيت من متصفحك أو مدير الملفات عندما يطلب Android ذلك.
  • Google Play — صفحة المتجر. يعتمد التوفر على مراجعة Google وإطلاقها في منطقتك. إذا لم تكن الصفحة متاحة بعد، فاستخدم ملف APK من GitHub.

Android 8.0 أو أحدث. لا حاجة إلى Play Services.

هل تُرقّي من ملف APK أقدم من GitHub؟ تستخدم البنيات الحديثة مفتاح توقيع جديدًا، لذا لن يثبّت Android فوق القديم. صدّر أي شيء تريد الاحتفاظ به، ثم أزل التثبيت، ثم ثبّت ملف APK الجديد. تؤدي إزالة التثبيت إلى حذف التقارير والإعدادات المخزّنة، ولا يستعيد التصدير السجلّ داخل التطبيق.

ماذا يعني التقييم

A نظيف، وC تطبيق مبني جيدًا مع بعض الثغرات في التحصين، وF فشل في أمر جوهري. لا تُغذّي التقييم إلا حقائق الأثر المؤكدة، لذا لا يمكن لدليل غير مُثبت أن يُسقط تطبيقًا بمفرده. إنه تصنيف فرز، لا درجة: اقرأ النتائج، لا الحرف.

مقارنة إصدارين

افحص إصدارًا، ثم ثبّت الإصدار التالي، ثم افحص مجددًا. يُظهر التقرير ما وصل وما غادر: الأذونات ونقاط النهاية وعلامات SDK والاعتماديات والمكتبات الأصلية وشهادات التوقيع وسياسة أمان الشبكة والنتائج نفسها.

تُبنى المقارنات من التقارير المحفوظة، لا من تخمين. وإذا تعذّرت قراءة فئة في أحد الفحصين، فسيُذكر ذلك بدلًا من الادعاء بعدم تغيّر شيء، ويُرفض فحص حزمة مختلفة بدلًا من مقارنتها بتطبيق غير ذي صلة. تحمل هويات النتائج القاعدة ومصدرًا مُقنّعًا، لا القيمة المطابقة، لذا تبقى المقارنة المصدّرة آمنة للمشاركة.

من الطرفية أو CI

محرّك الكشف مكتبة JVM عادية، ويشغّله CLI دون Android:

flutterguard scan app-release.apk --json report.json --sarif report.sarif --fail-on confirmed
  • يُرجع 0 عندما لا شيء مؤكد تجاوز البوابة، و1 عندما يتجاوزها شيء، و2 لأي خطأ في الوسائط أو الإدخال أو الفحص أو الإخراج
  • تقرير JSON يطابق المخطط الذي يكتبه التطبيق، لذا يعمل الملف نفسه في كل مكان
  • SARIF يشير إلى ملف APK، بقاعدة واحدة لكل معرّف نتيجة، دون أسطر مصدر مُختلقة
  • تُنشر المخرجات ذريًا ويذهب التقدم إلى stderr دون استرجاع القيم

يشغّل سير العمل في .github/workflows/apk-scan.yml الاختبارات، ويفحص بناءً، ويرفع التقرير؛ ويحتوي docs/cli.md على العقد الكامل.

حدود صادقة

الأداة التي تبالغ في وصف نفسها أسوأ من لا شيء، لذا:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    383
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →