Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-3094 — CVE-2024-3094 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2024-3094
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةأمن سلسلة التوريدكشف التسللالتعلم والتعليمالاستجابة للحوادث
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
CVE-2024-3094

عرض المستودع
43منذ 29 أياملم تتم المراجعة بعد
مشاركة

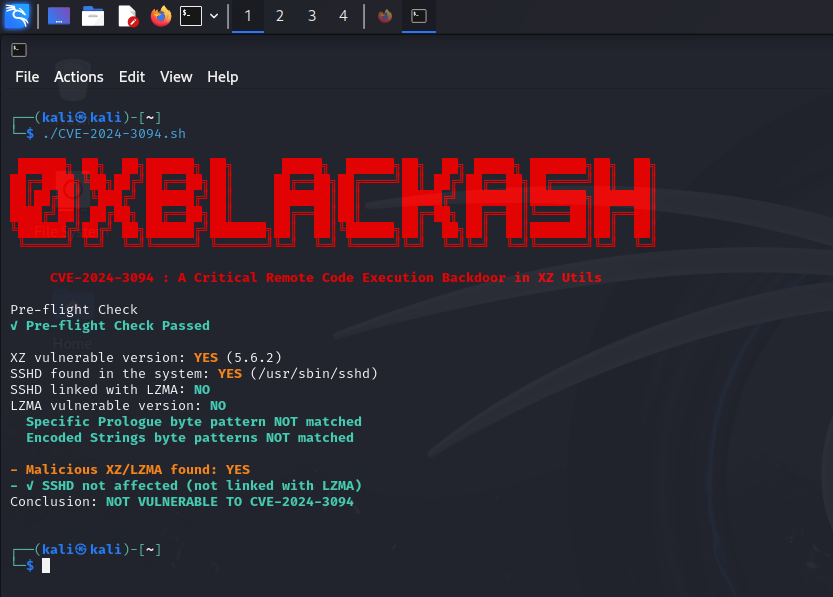
🚨 CVE-2024-3094 — باب خلفي في XZ Utils

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 نظرة عامة

CVE-2024-3094 هو اختراق خطير في سلسلة التوريد يؤثر على مكتبة الضغط XZ Utils واسعة الاستخدام.

أدخل فاعل خبيث بابًا خلفيًا متخفيًا في الإصدارات الأولية، مما يتيح تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر liblzma المُعدَّل.

⚠️ تُعتبر هذه الثغرة واحدة من أكثر هجمات سلسلة التوريد في المصادر المفتوحة تطورًا حتى الآن.


🎯 الإصدارات المتأثرة

الحزمةالإصدارات المعرضة للخطر
XZ Utils5.6.0، 5.6.1

✔️ الأنظمة المتأثرة الشائعة:

  • Debian testing/unstable
  • Fedora Rawhide
  • بعض توزيعات الإصدار المتدحرج

⚙️ التفاصيل التقنية

  • حِمل خبيث مُضمَّن أثناء عملية البناء
  • يستهدف sshd عبر liblzma
  • يستغل سلوك الربط الديناميكي
  • يُنشَّط في ظروف محددة لتجنب الاكتشاف

🔬 سلسلة الهجوم

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 مؤشرات الاختراق (IoCs)

  • ارتفاعات غير عادية في استخدام المعالج في sshd
  • ملفات liblzma الثنائية المُعدَّلة
  • مخرجات بناء مشبوهة في شجرة مصدر XZ

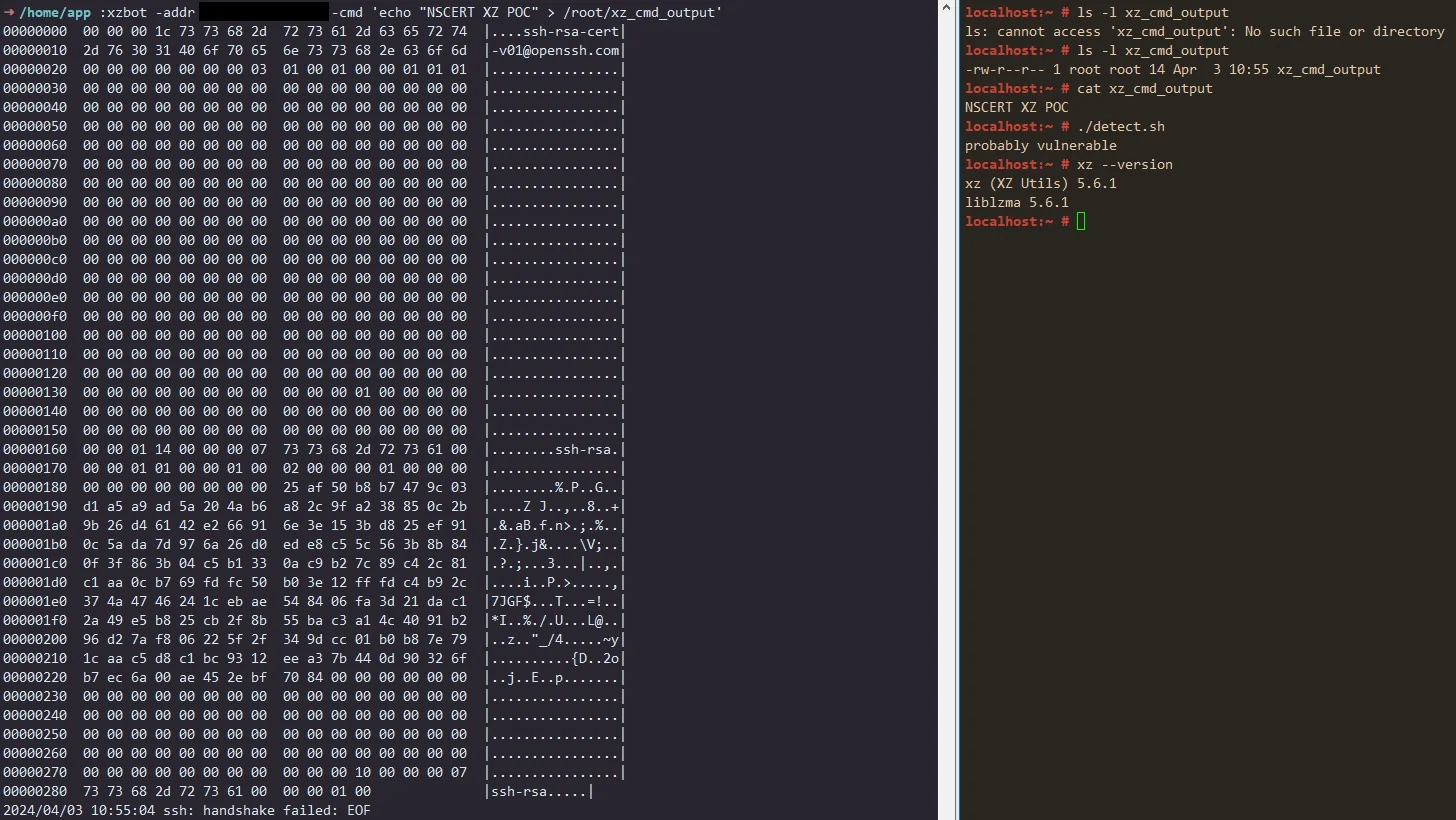
🔍 الكشف

التحقق من الإصدار المثبَّت

xz --version

فحص المكتبات المرتبطة

ldd $(which sshd) | grep lzma

🛡️ التخفيف

الإجراءات الفورية

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

أو:

sudo dnf downgrade xz

الموصى به

  • إعادة التثبيت من مصادر موثوقة
  • التحقق من توقيعات الحزم
  • تدقيق سجلات النظام بحثًا عن أي شذوذ

🔐 حالة الإصلاح

التوزيعةالحالة
Debian✅ تم الإصلاح
Fedora✅ تم الإصلاح
Arch Linux✅ تم الإصلاح

📚 المراجع

  • التنبيهات الأمنية الرسمية
  • مدونات الأبحاث الأمنية
  • إشعارات الأمان الخاصة بالتوزيعات

⚠️ إخلاء المسؤولية

هذا المستودع مخصص لأغراض تعليمية وتوعوية فقط. لا تستخدم هذه المعلومات في أنشطة غير مصرح بها.


⭐ شكر وتقدير

شكر كبير لباحثي الأمن الذين اكتشفوا هذا الهجوم وأفصحوا عنه قبل استغلاله على نطاق واسع.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →