

SafeLine v9.4.3
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.
SafeLine - اجعل تطبيقات الويب الخاصة بك آمنة
🏠 الموقع الإلكتروني | 📖 الوثائق | 🔍 عرض توضيحي مباشر | 🙋♂️ Discord | 中文版
🏆 الإنجازات
👋 مقدمة
SafeLine هو WAF (جدار حماية تطبيقات الويب) ذاتي الاستضافة لحماية تطبيقات الويب الخاصة بك من الهجمات والاستغلالات.
يساعد جدار حماية تطبيقات الويب في حماية تطبيقات الويب من خلال تصفية ومراقبة حركة مرور HTTP بين تطبيق الويب والإنترنت. وهو يحمي تطبيقات الويب عادةً من هجمات مثل SQL injection، وXSS، وcode injection، وos command injection، وCRLF injection، وldap injection، وxpath injection، وRCE، وXXE، وSSRF، وpath traversal، وbackdoor، وbruteforce، وhttp-flood، وbot abused، وغيرها.
💡 كيف يعمل
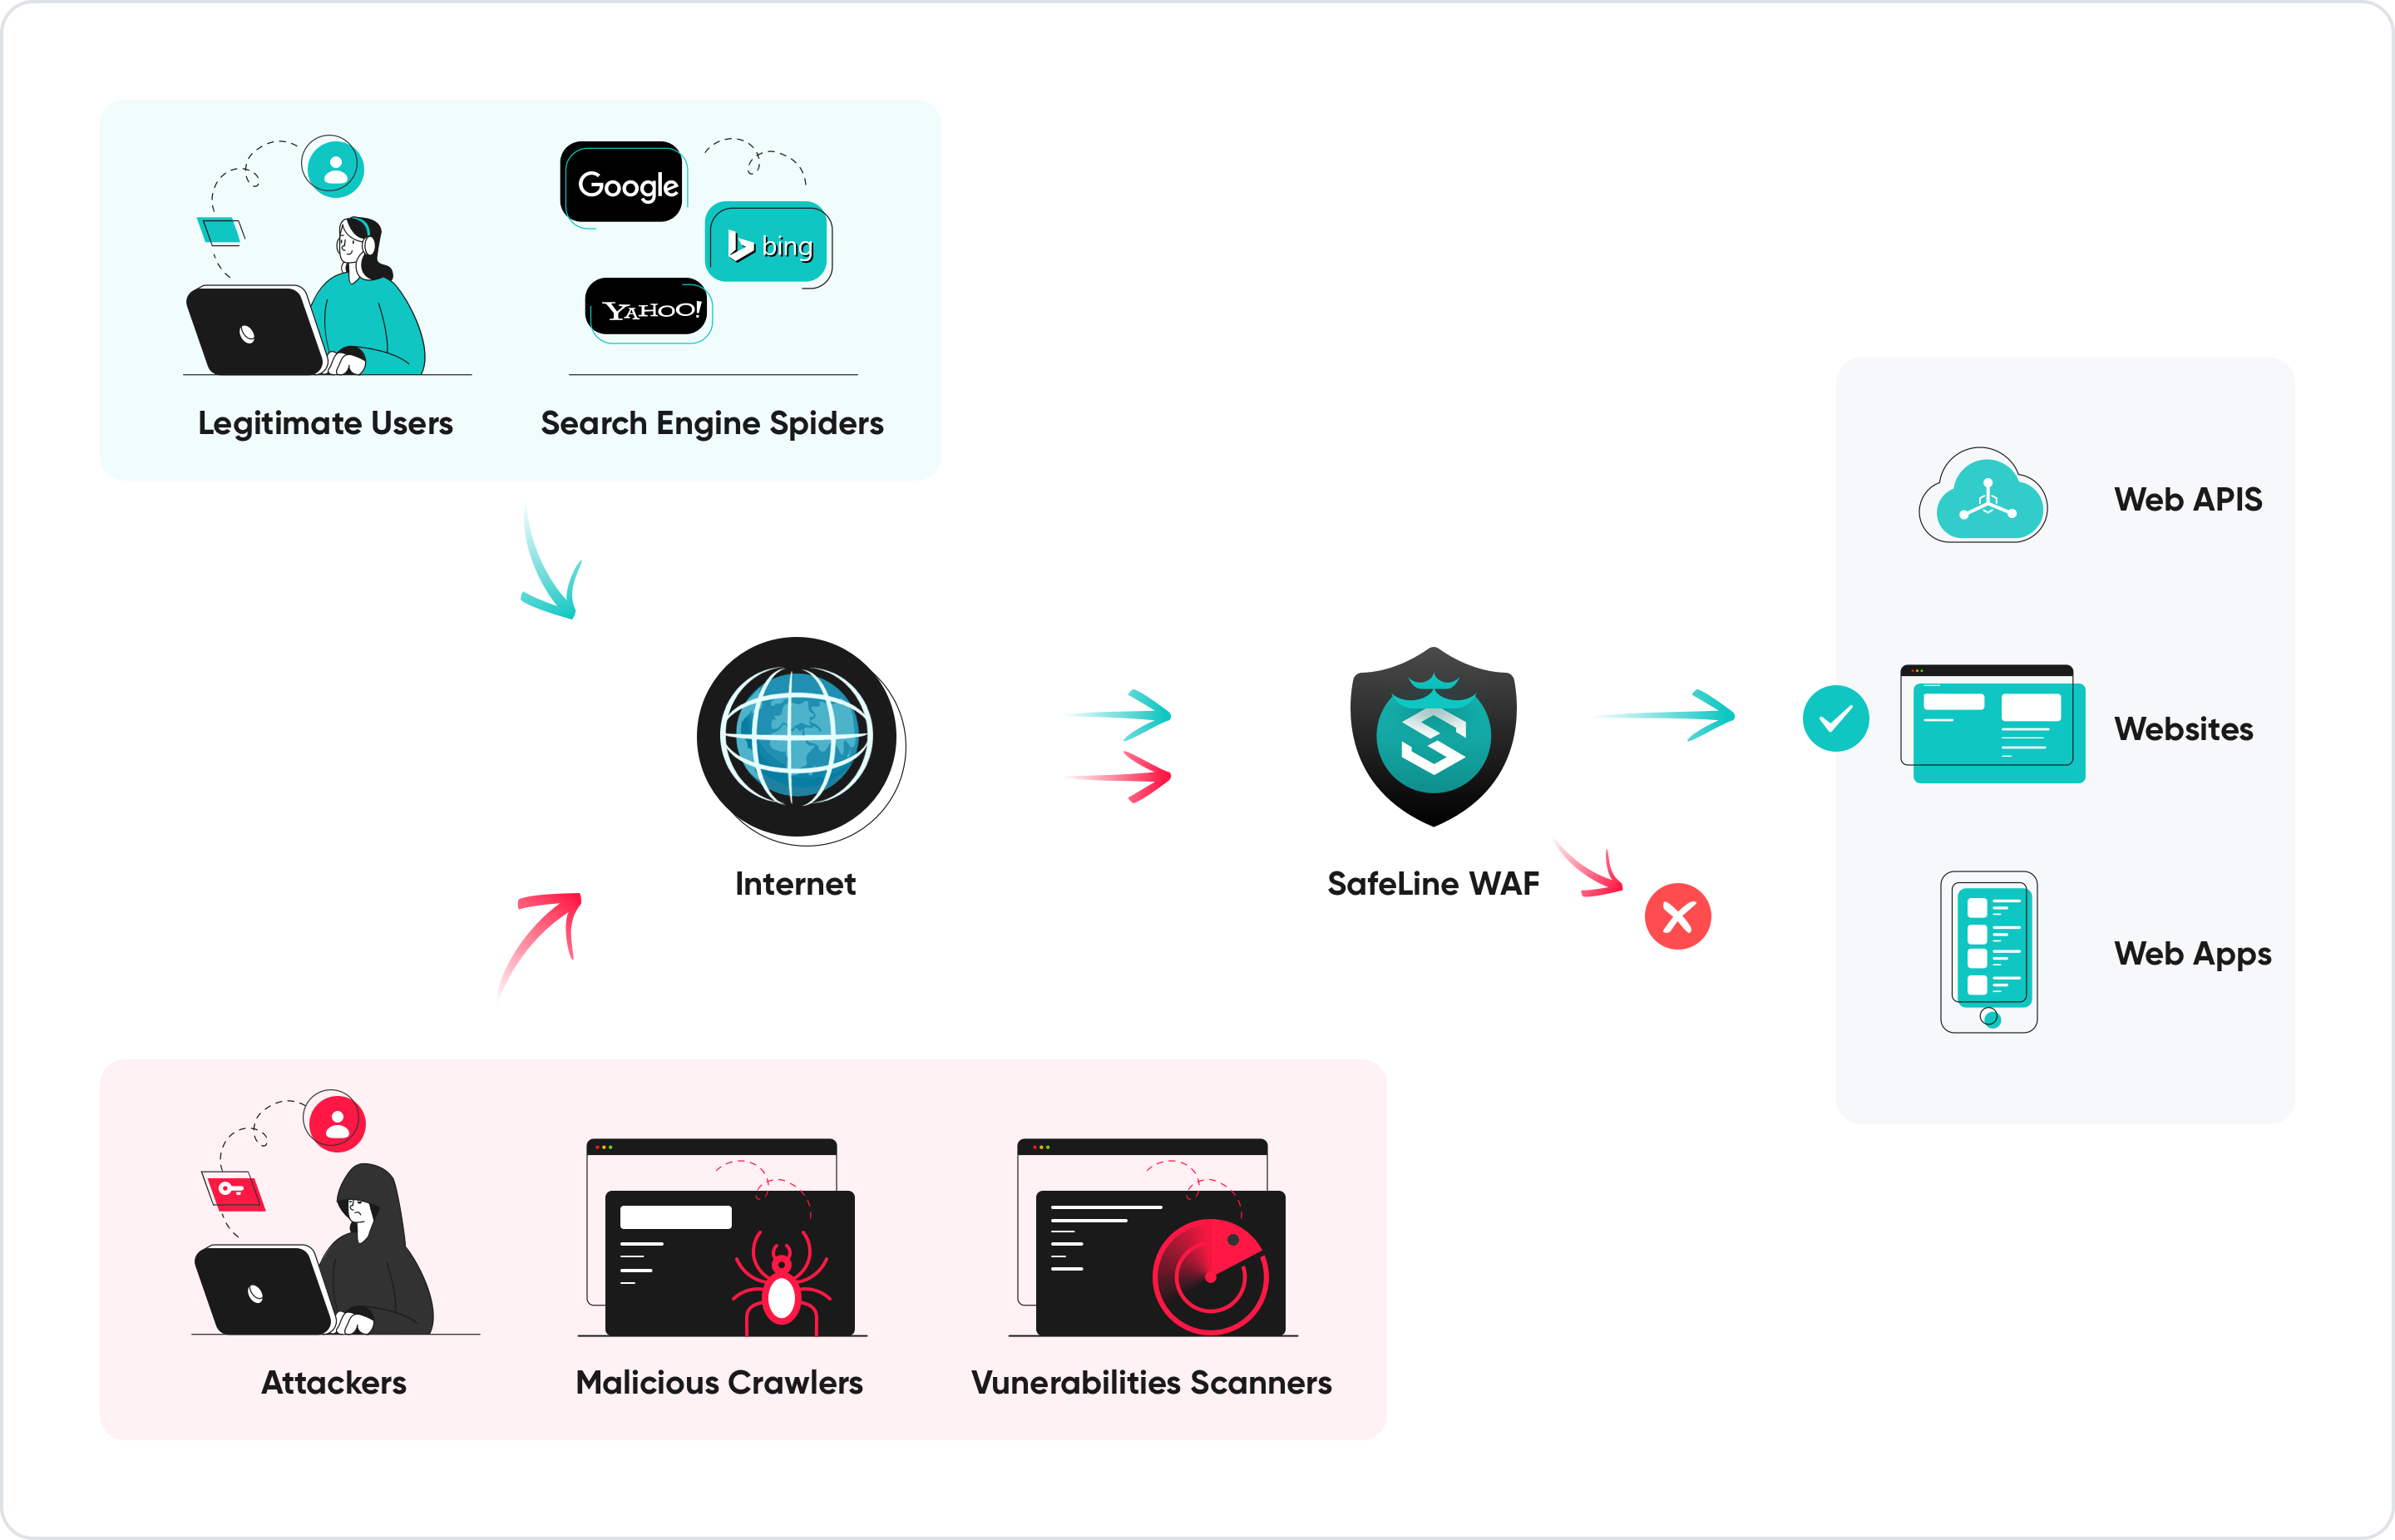
من خلال نشر جدار حماية تطبيقات الويب (WAF) أمام تطبيق الويب، يتم وضع درع بين تطبيق الويب والإنترنت. فبينما يحمي الخادم الوكيل هوية جهاز العميل باستخدام وسيط، فإن WAF هو نوع من الوكلاء العكسيين، يحمي الخادم من التعرض من خلال جعل العملاء يمرون عبر WAF قبل الوصول إلى الخادم.
يحمي WAF تطبيقات الويب الخاصة بك من خلال تصفية ومراقبة وحظر أي حركة مرور HTTP/S ضارة تنتقل إلى تطبيق الويب، ويمنع أي بيانات غير مصرح بها من مغادرة التطبيق. وهو يفعل ذلك من خلال الالتزام بمجموعة من السياسات التي تساعد في تحديد أي حركة المرور ضارة وأيها آمنة. وكما يعمل الخادم الوكيل كوسيط لحماية هوية العميل، يعمل WAF بطريقة مشابهة لكنه يعمل كوسيط وكيل عكسي يحمي خادم تطبيق الويب من عميل قد يكون ضارًا.
تشمل قدراته الأساسية ما يلي:
- الدفاعات ضد هجمات الويب
- الدفاع الاستباقي ضد إساءة استخدام البوتات
- تشفير كود HTML و JS
- تحديد معدل الطلبات بناءً على IP
- قائمة التحكم في الوصول إلى الويب
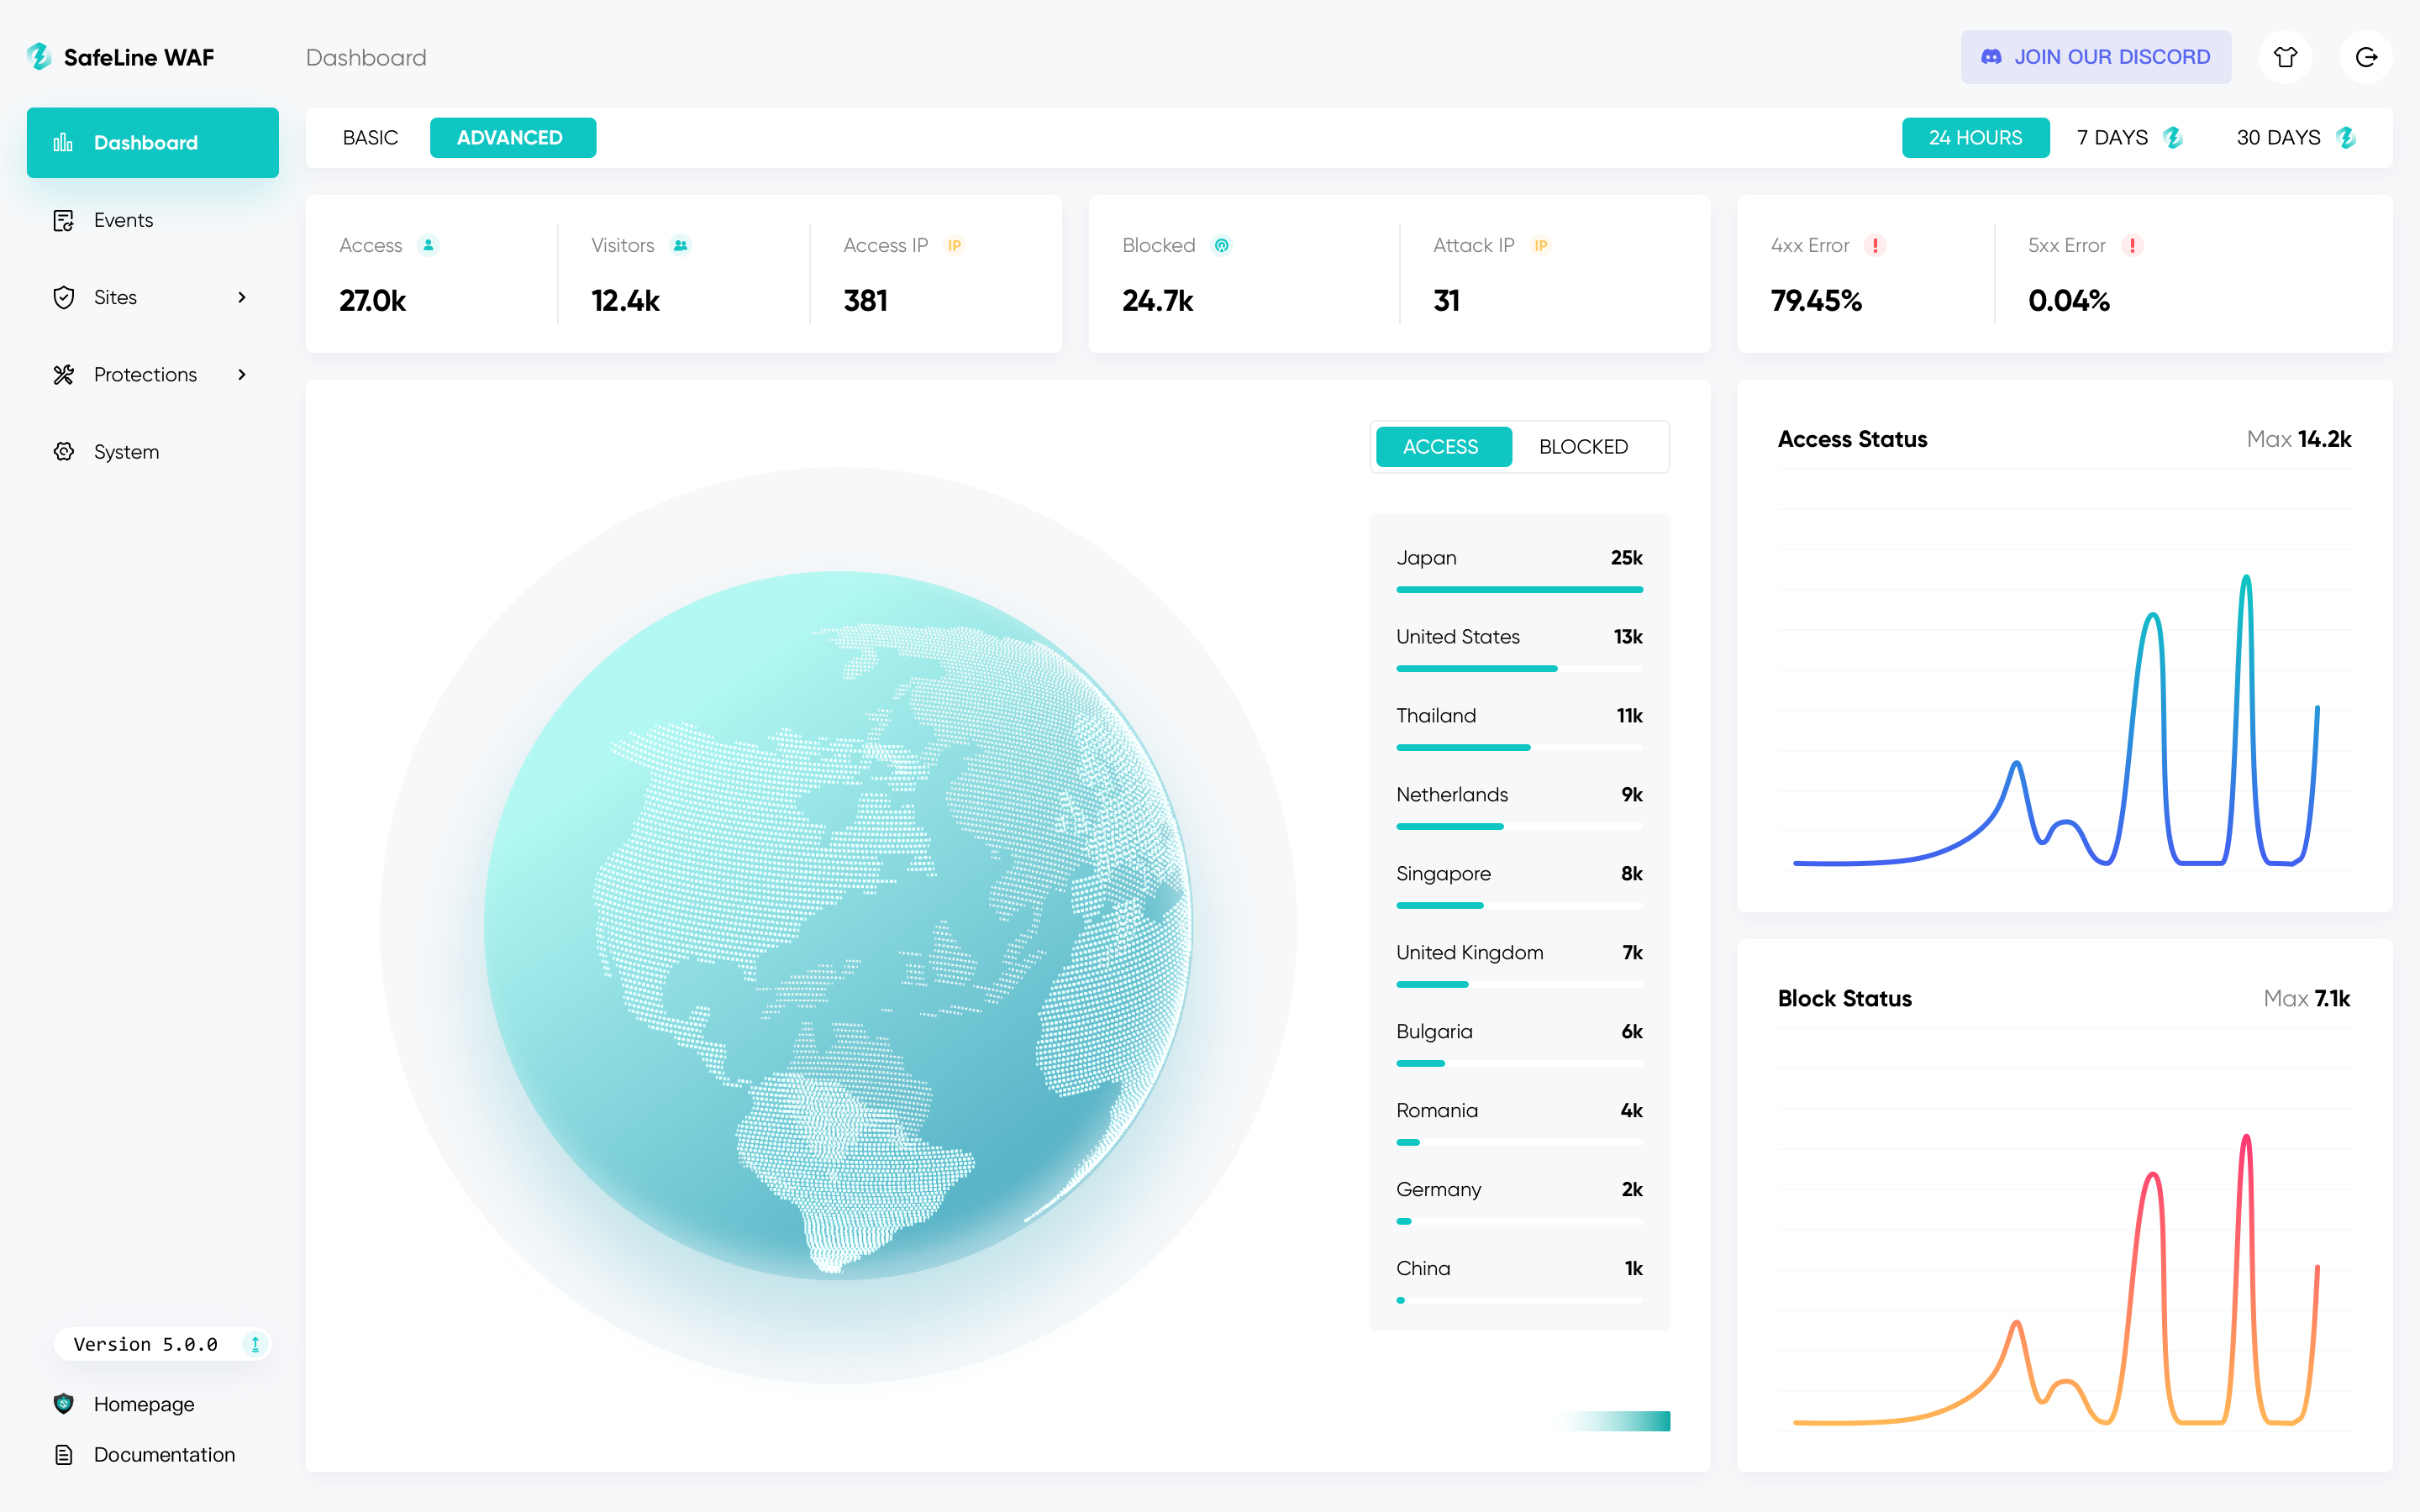
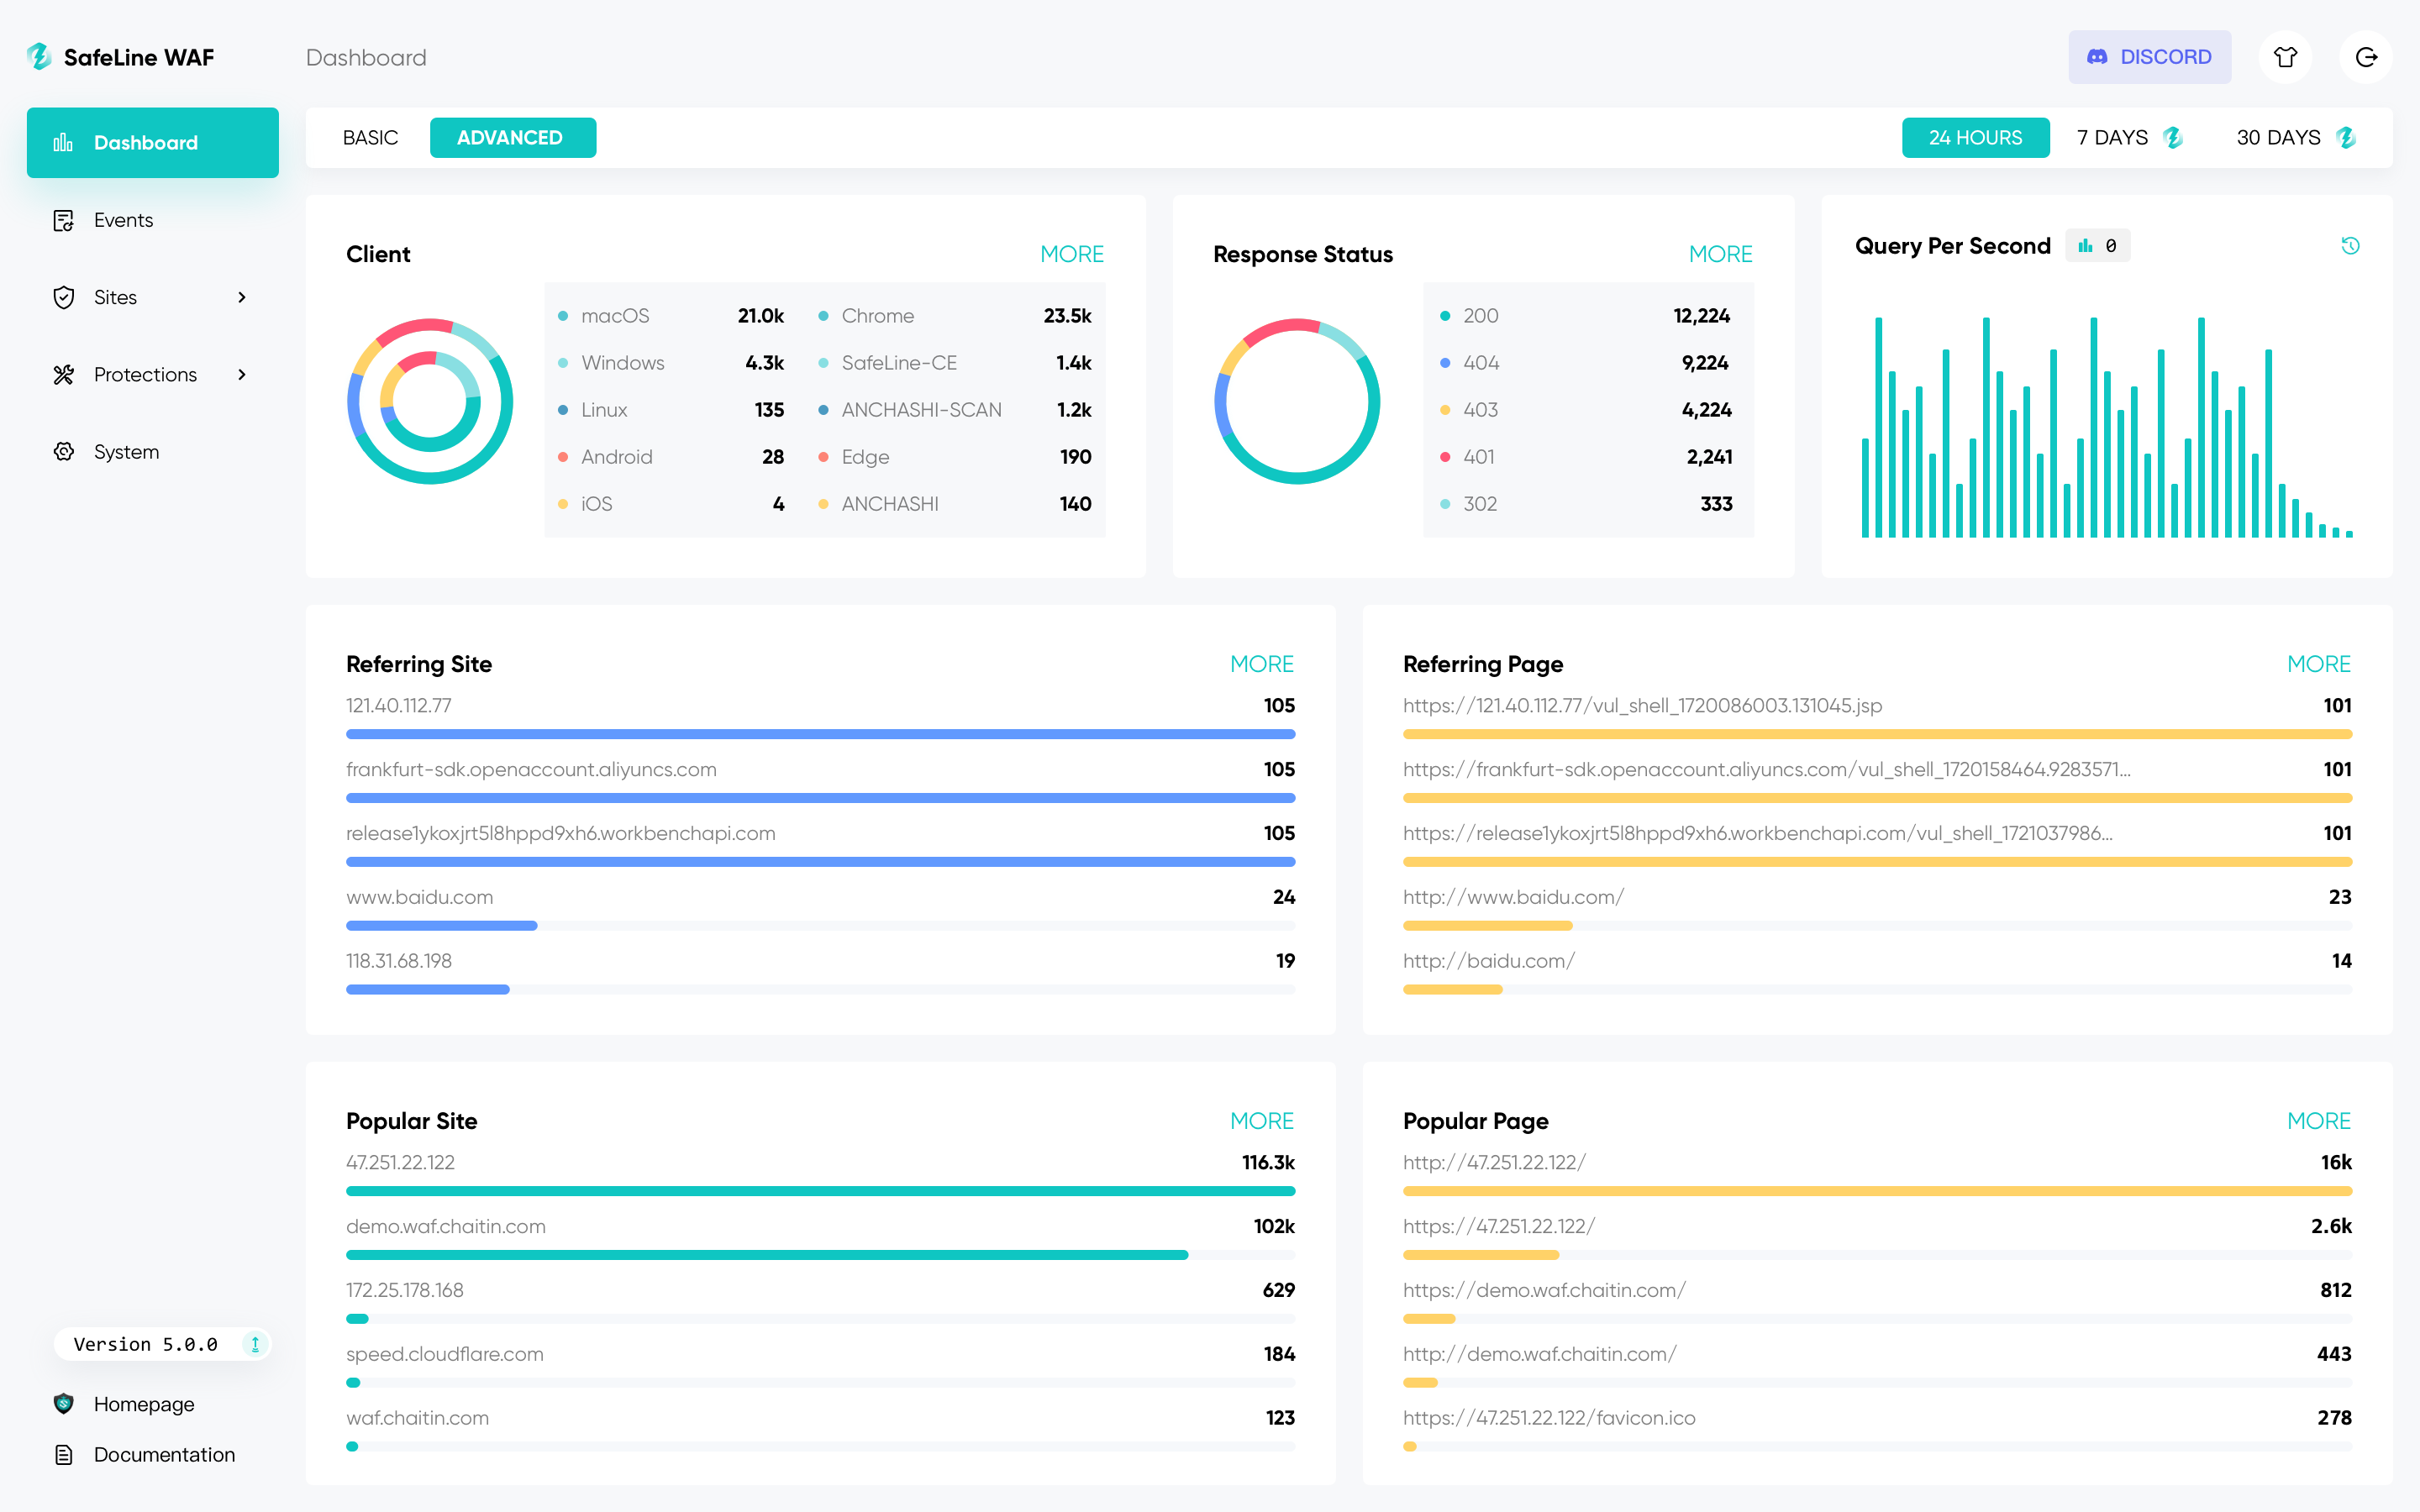
⚡️ لقطات الشاشة
 |  |
|---|---|
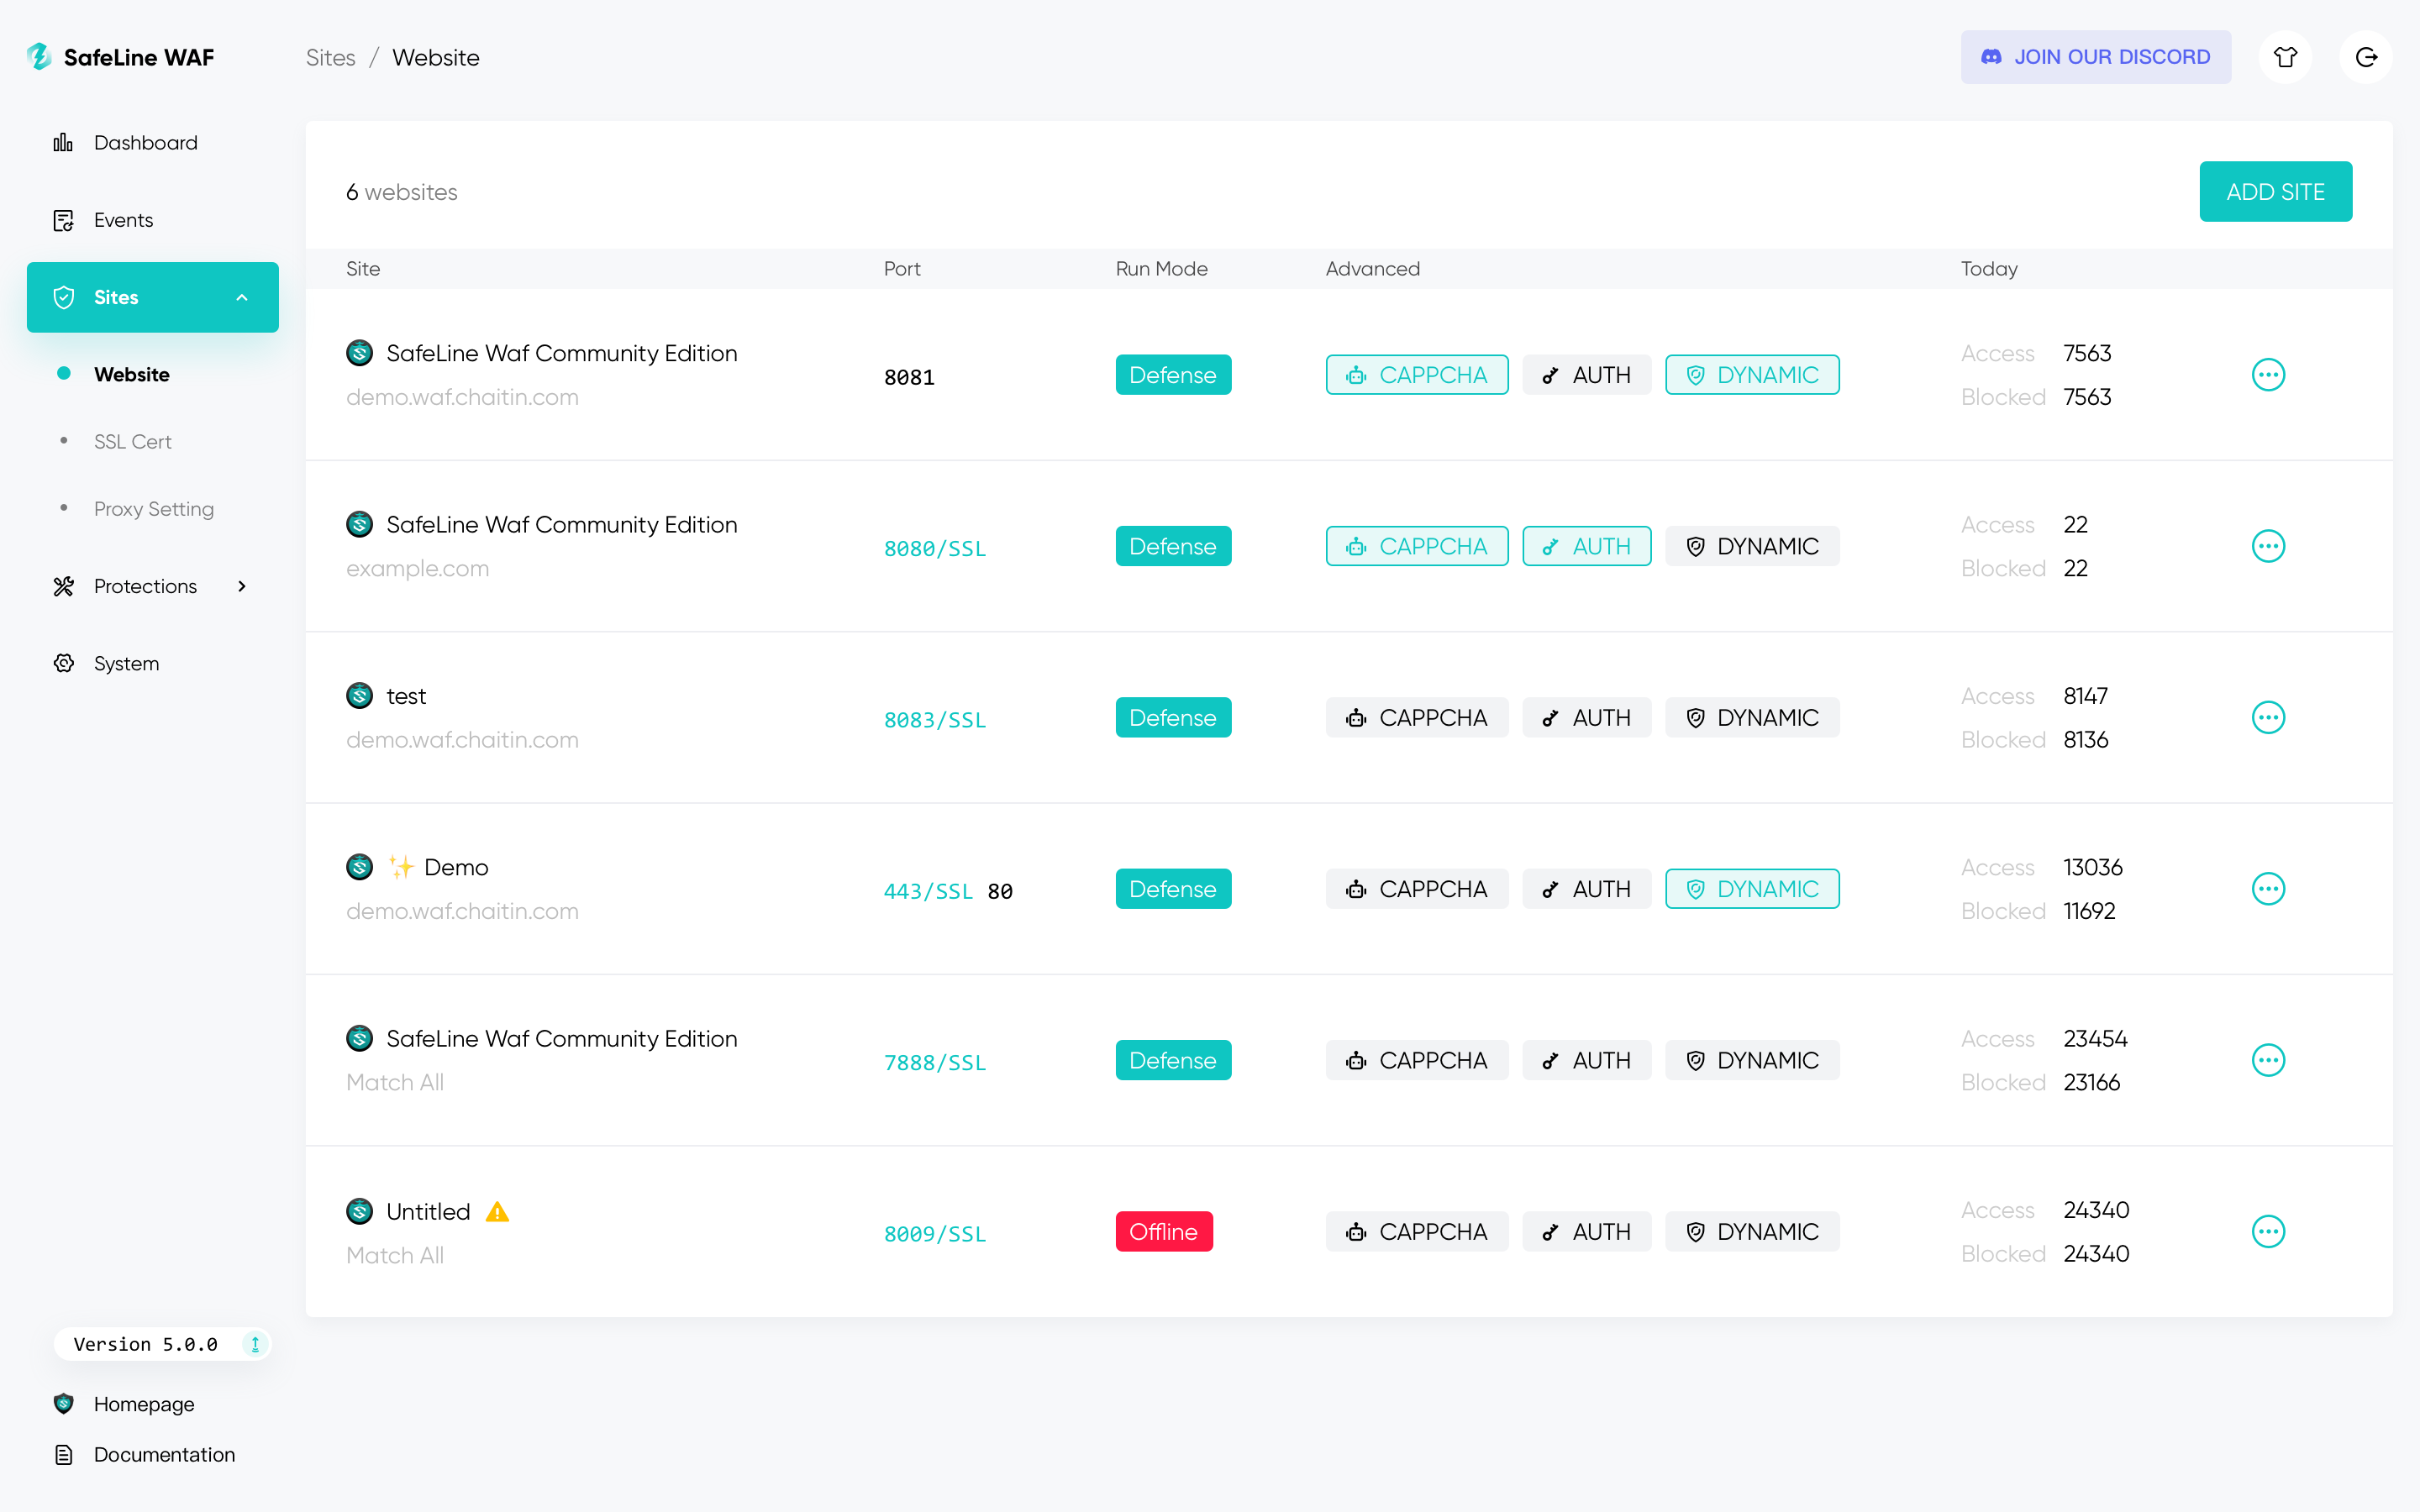 | 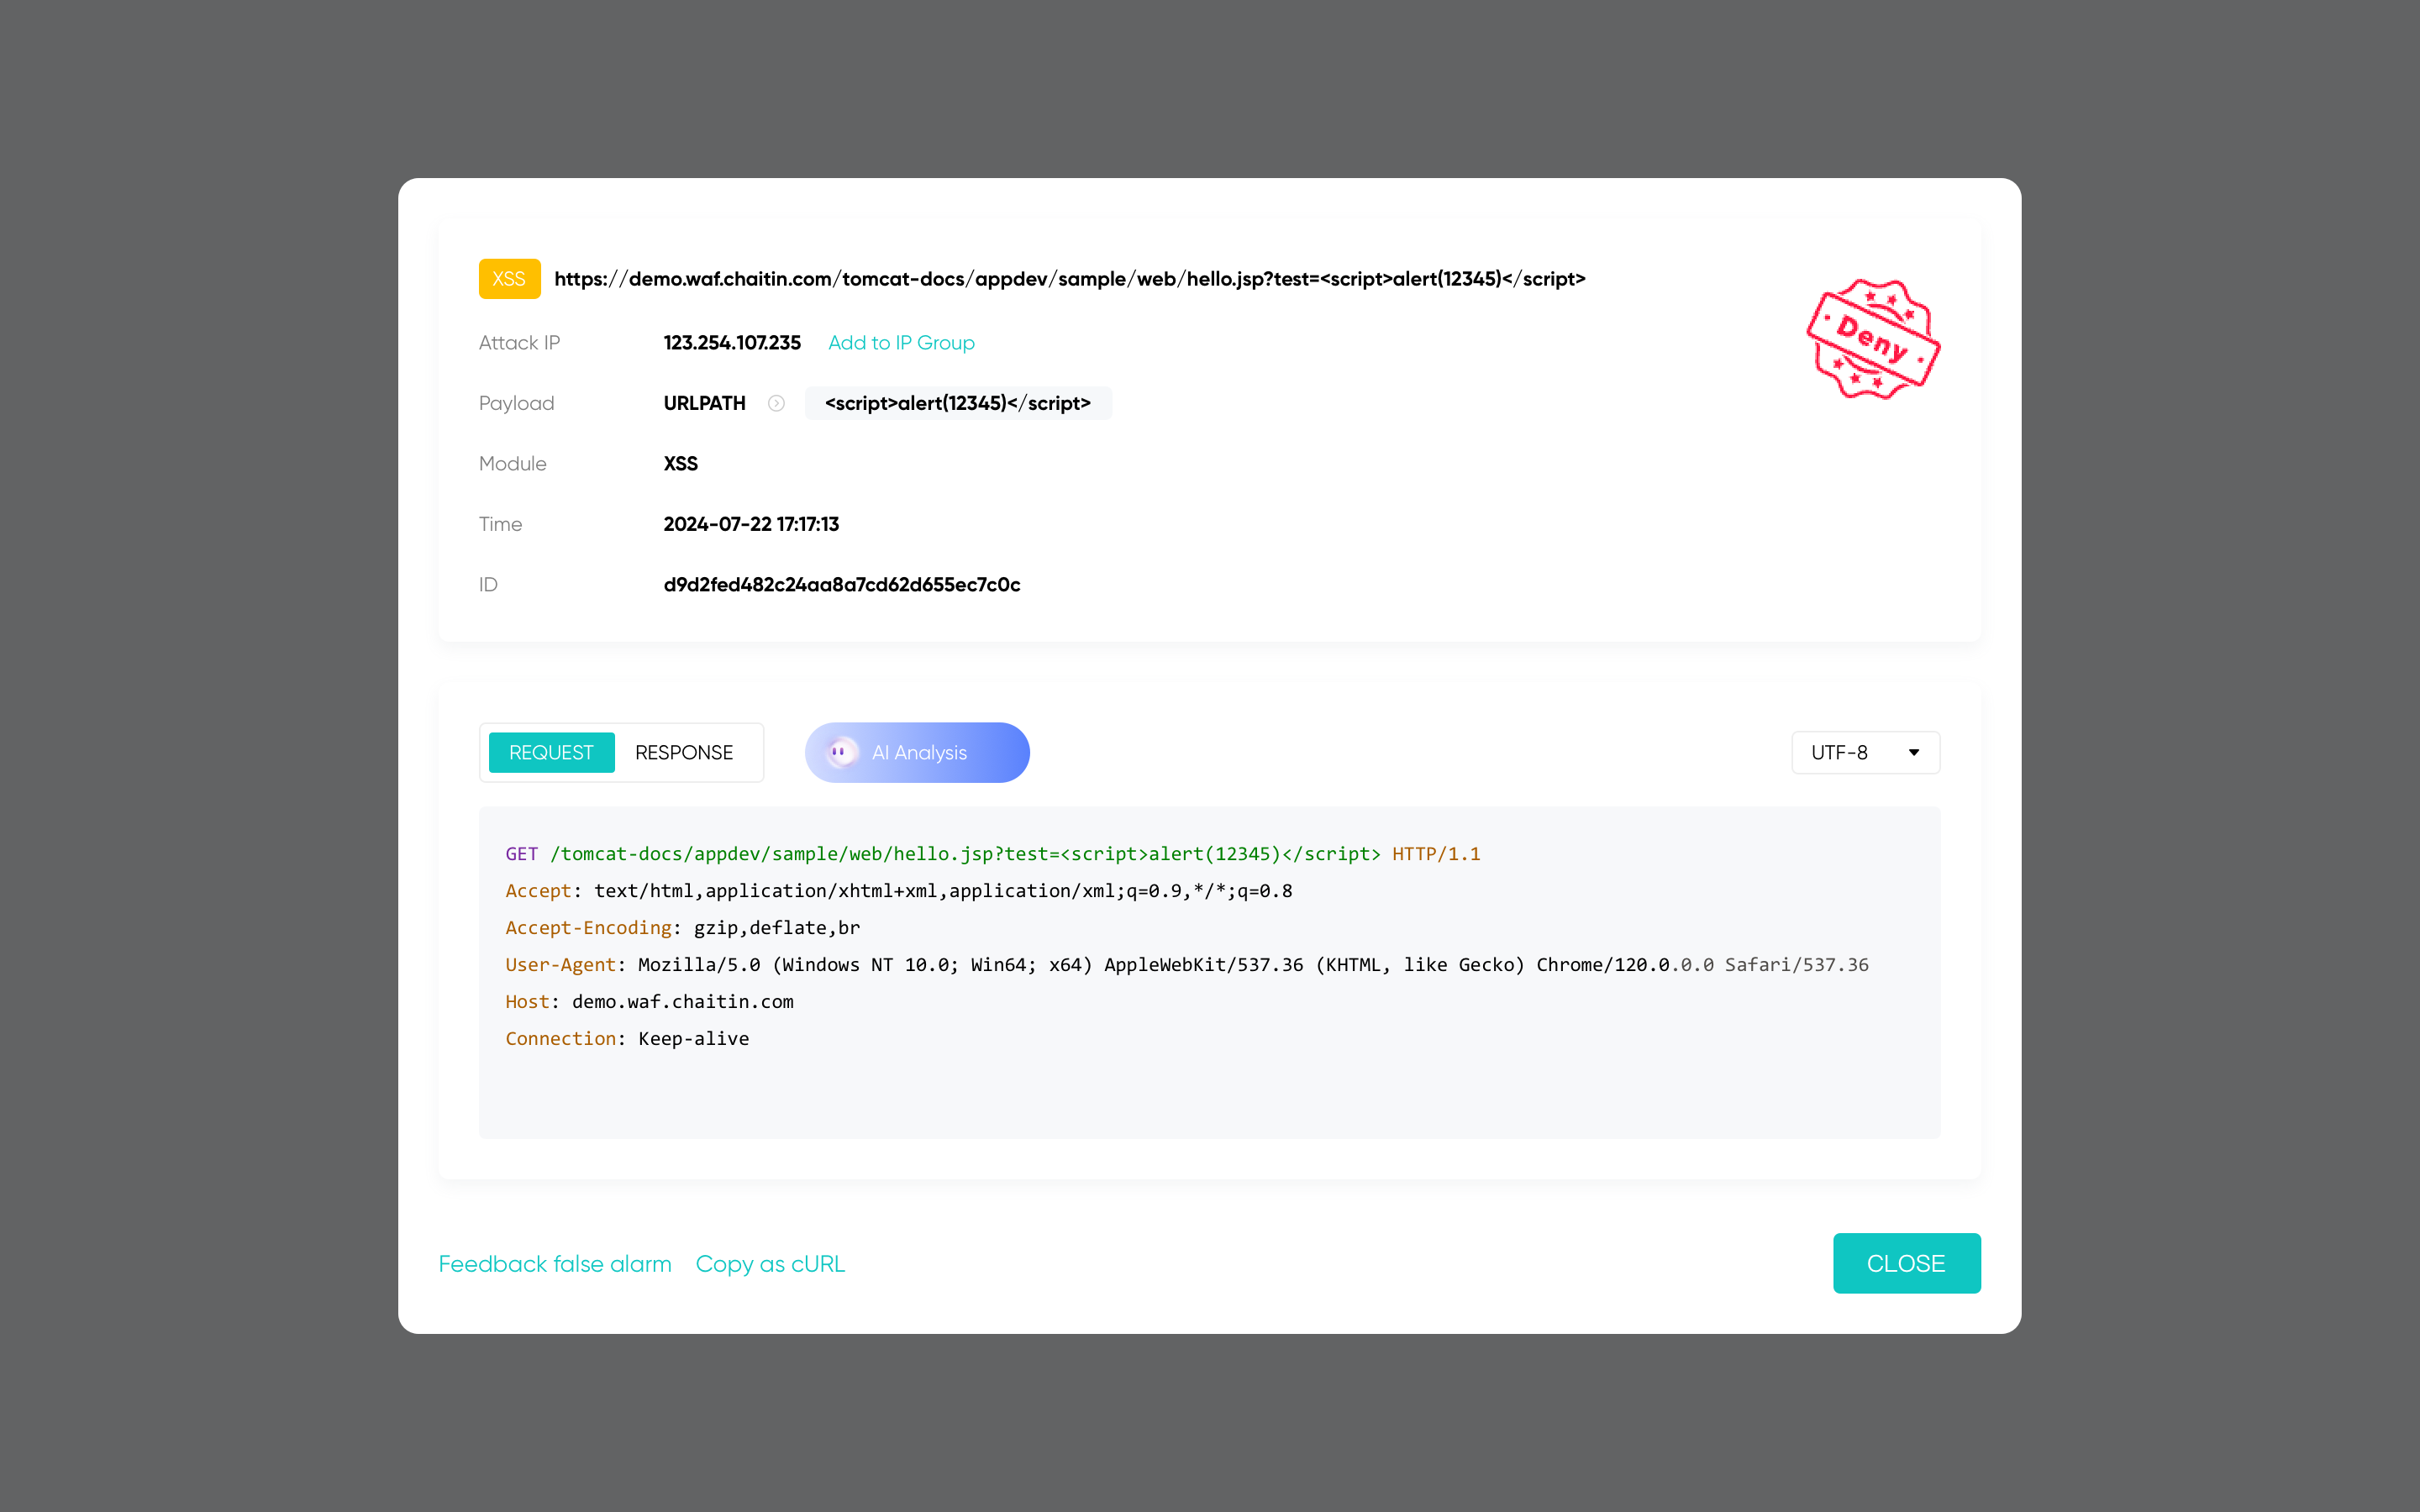 |
احصل على عرض توضيحي مباشر
🔥 الميزات
قائمة الميزات الرئيسية كما يلي:
حظر هجمات الويب- يدافع ضد جميع هجمات الويب، مثل
حقن SQL، وXSS، وحقن الكود، وحقن أوامر نظام التشغيل، وحقن CRLF، وXXE، وSSRF، واجتياز المساروغيرها.
- يدافع ضد جميع هجمات الويب، مثل
تحديد المعدل- دافع عن تطبيقات الويب الخاصة بك ضد
هجمات DoS، ومحاولات القوة الغاشمة، وارتفاعات حركة المرور، وأنواع أخرى من إساءة الاستخدام عن طريق تقييد حركة المرور التي تتجاوز الحدود المحددة.
- دافع عن تطبيقات الويب الخاصة بك ضد
تحدي مكافحة البوتات- تحديات مكافحة البوتات لحماية موقعك من
هجمات البوتات، سيُسمح للمستخدمين البشريين، وسيتم حظر برامج الزحف والبوتات.
- تحديات مكافحة البوتات لحماية موقعك من
تحدي المصادقة- عند تفعيل تحدي المصادقة، يحتاج الزوار إلى إدخال كلمة المرور، وإلا سيتم حظرهم.
الحماية الديناميكية- عند تفعيل الحماية الديناميكية، يتم تشفير أكواد html و js في خادم الويب الخاص بك ديناميكيًا في كل مرة تزوره.
🧩 عروض توضيحية
| مستخدم شرعي | مستخدم خبيث | |
|---|---|---|
حظر هجمات الويب |  | 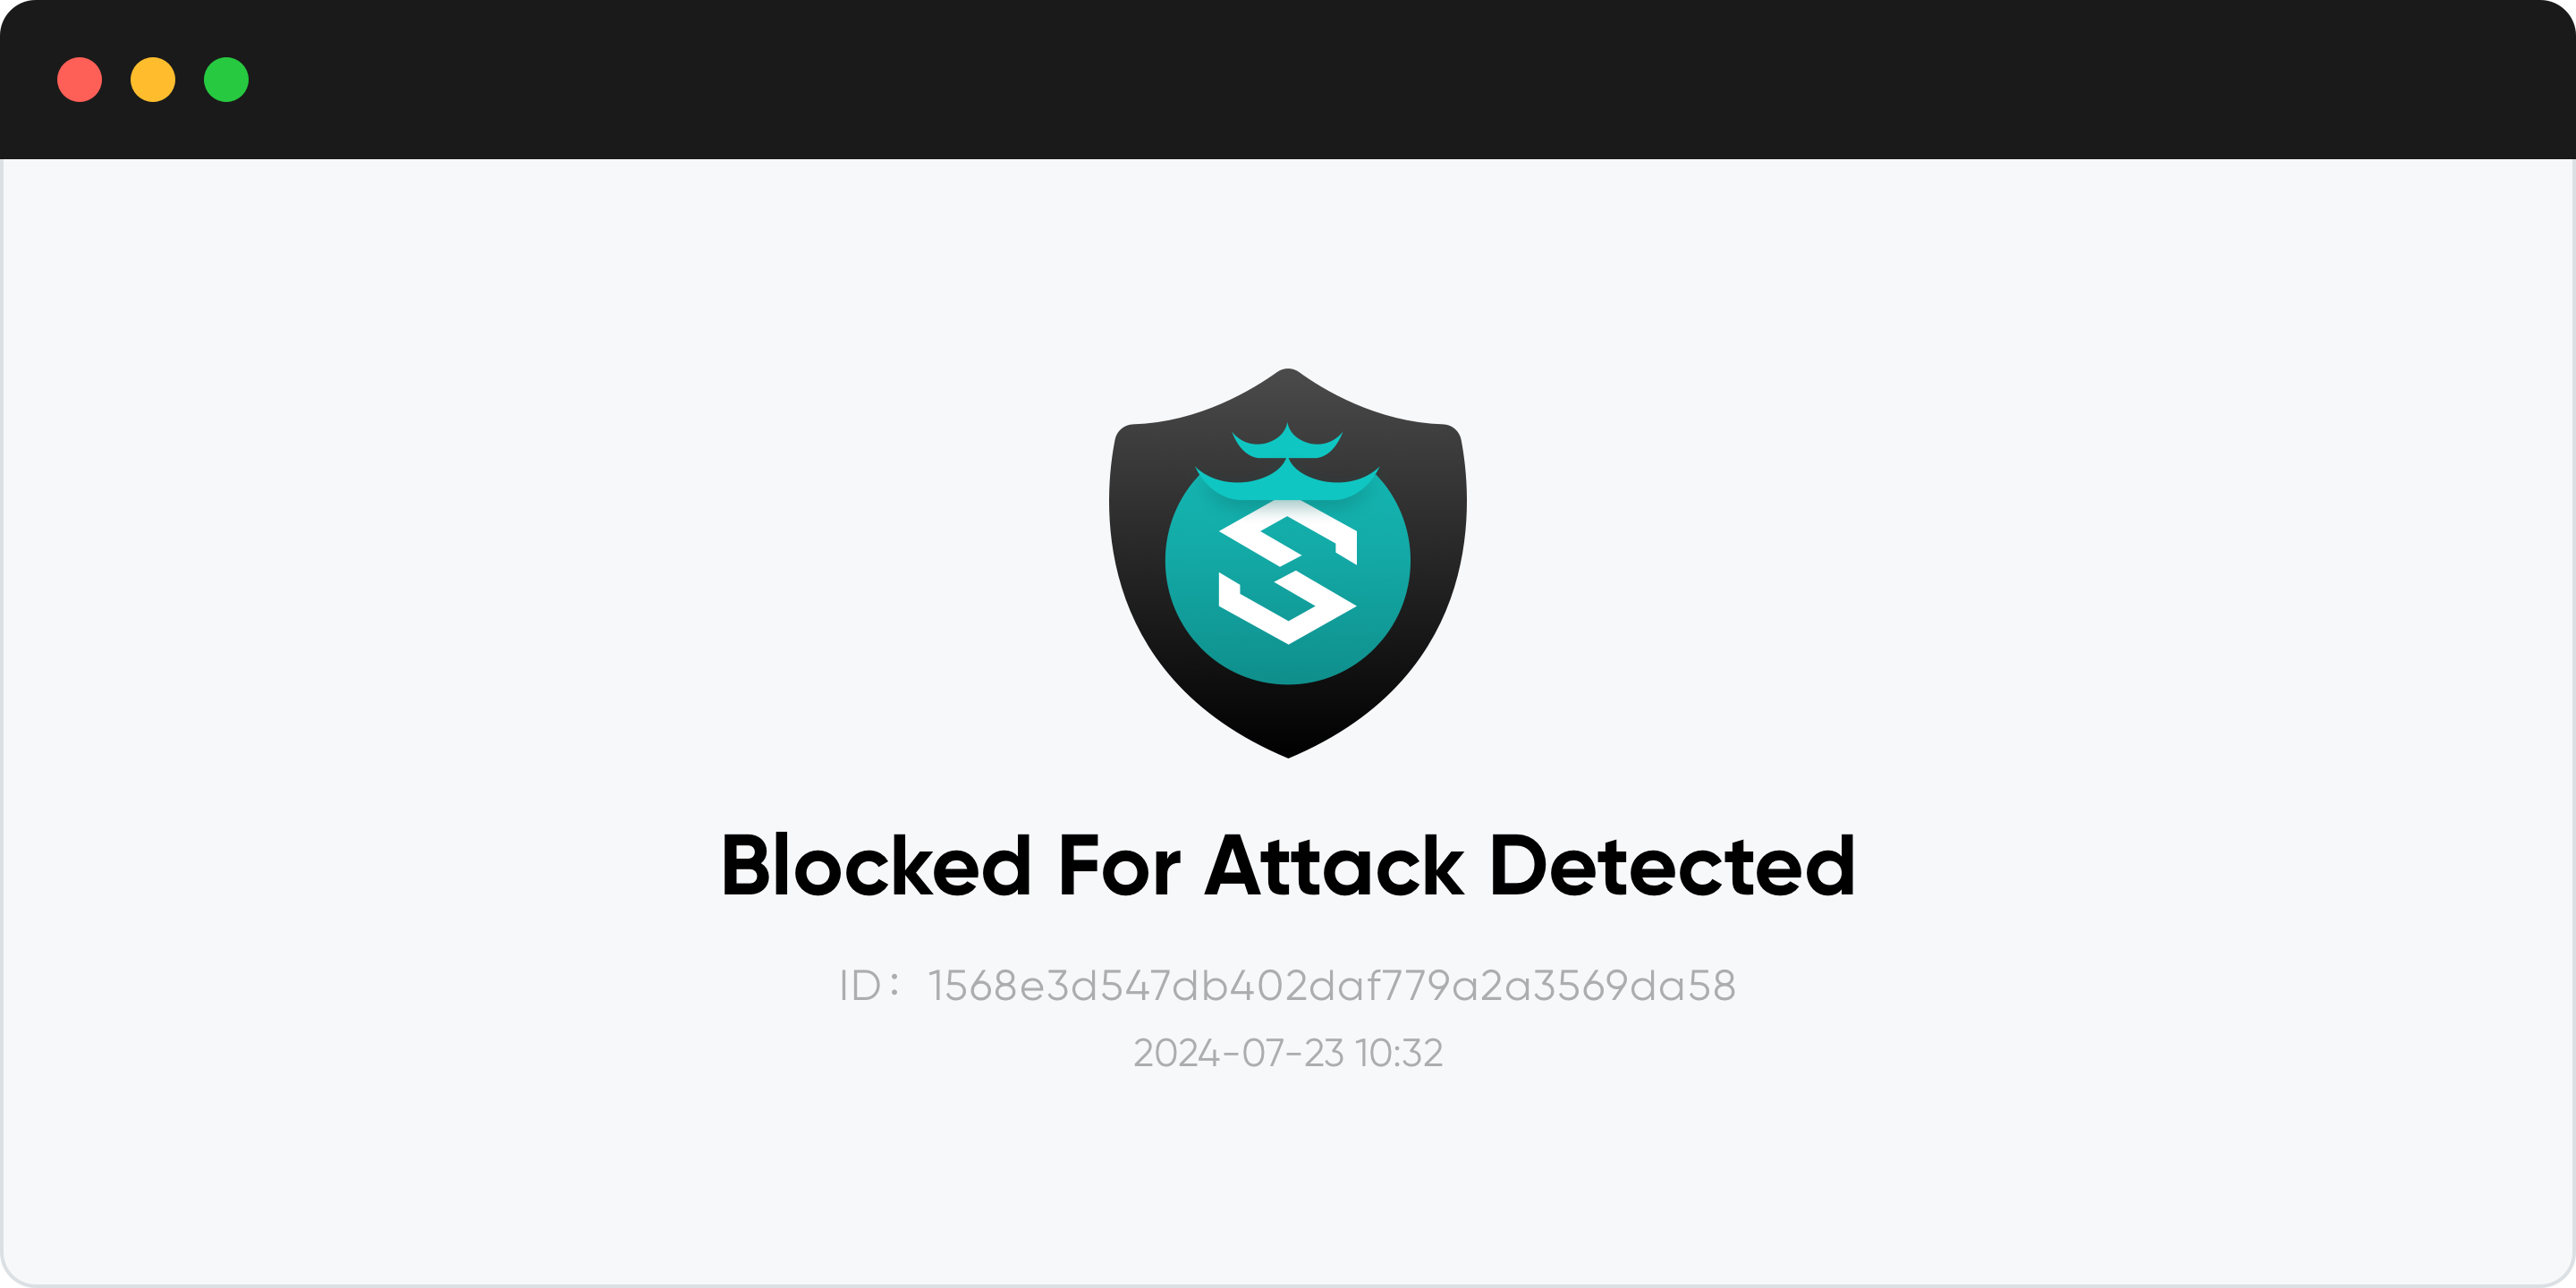 |
تحديد المعدل | | 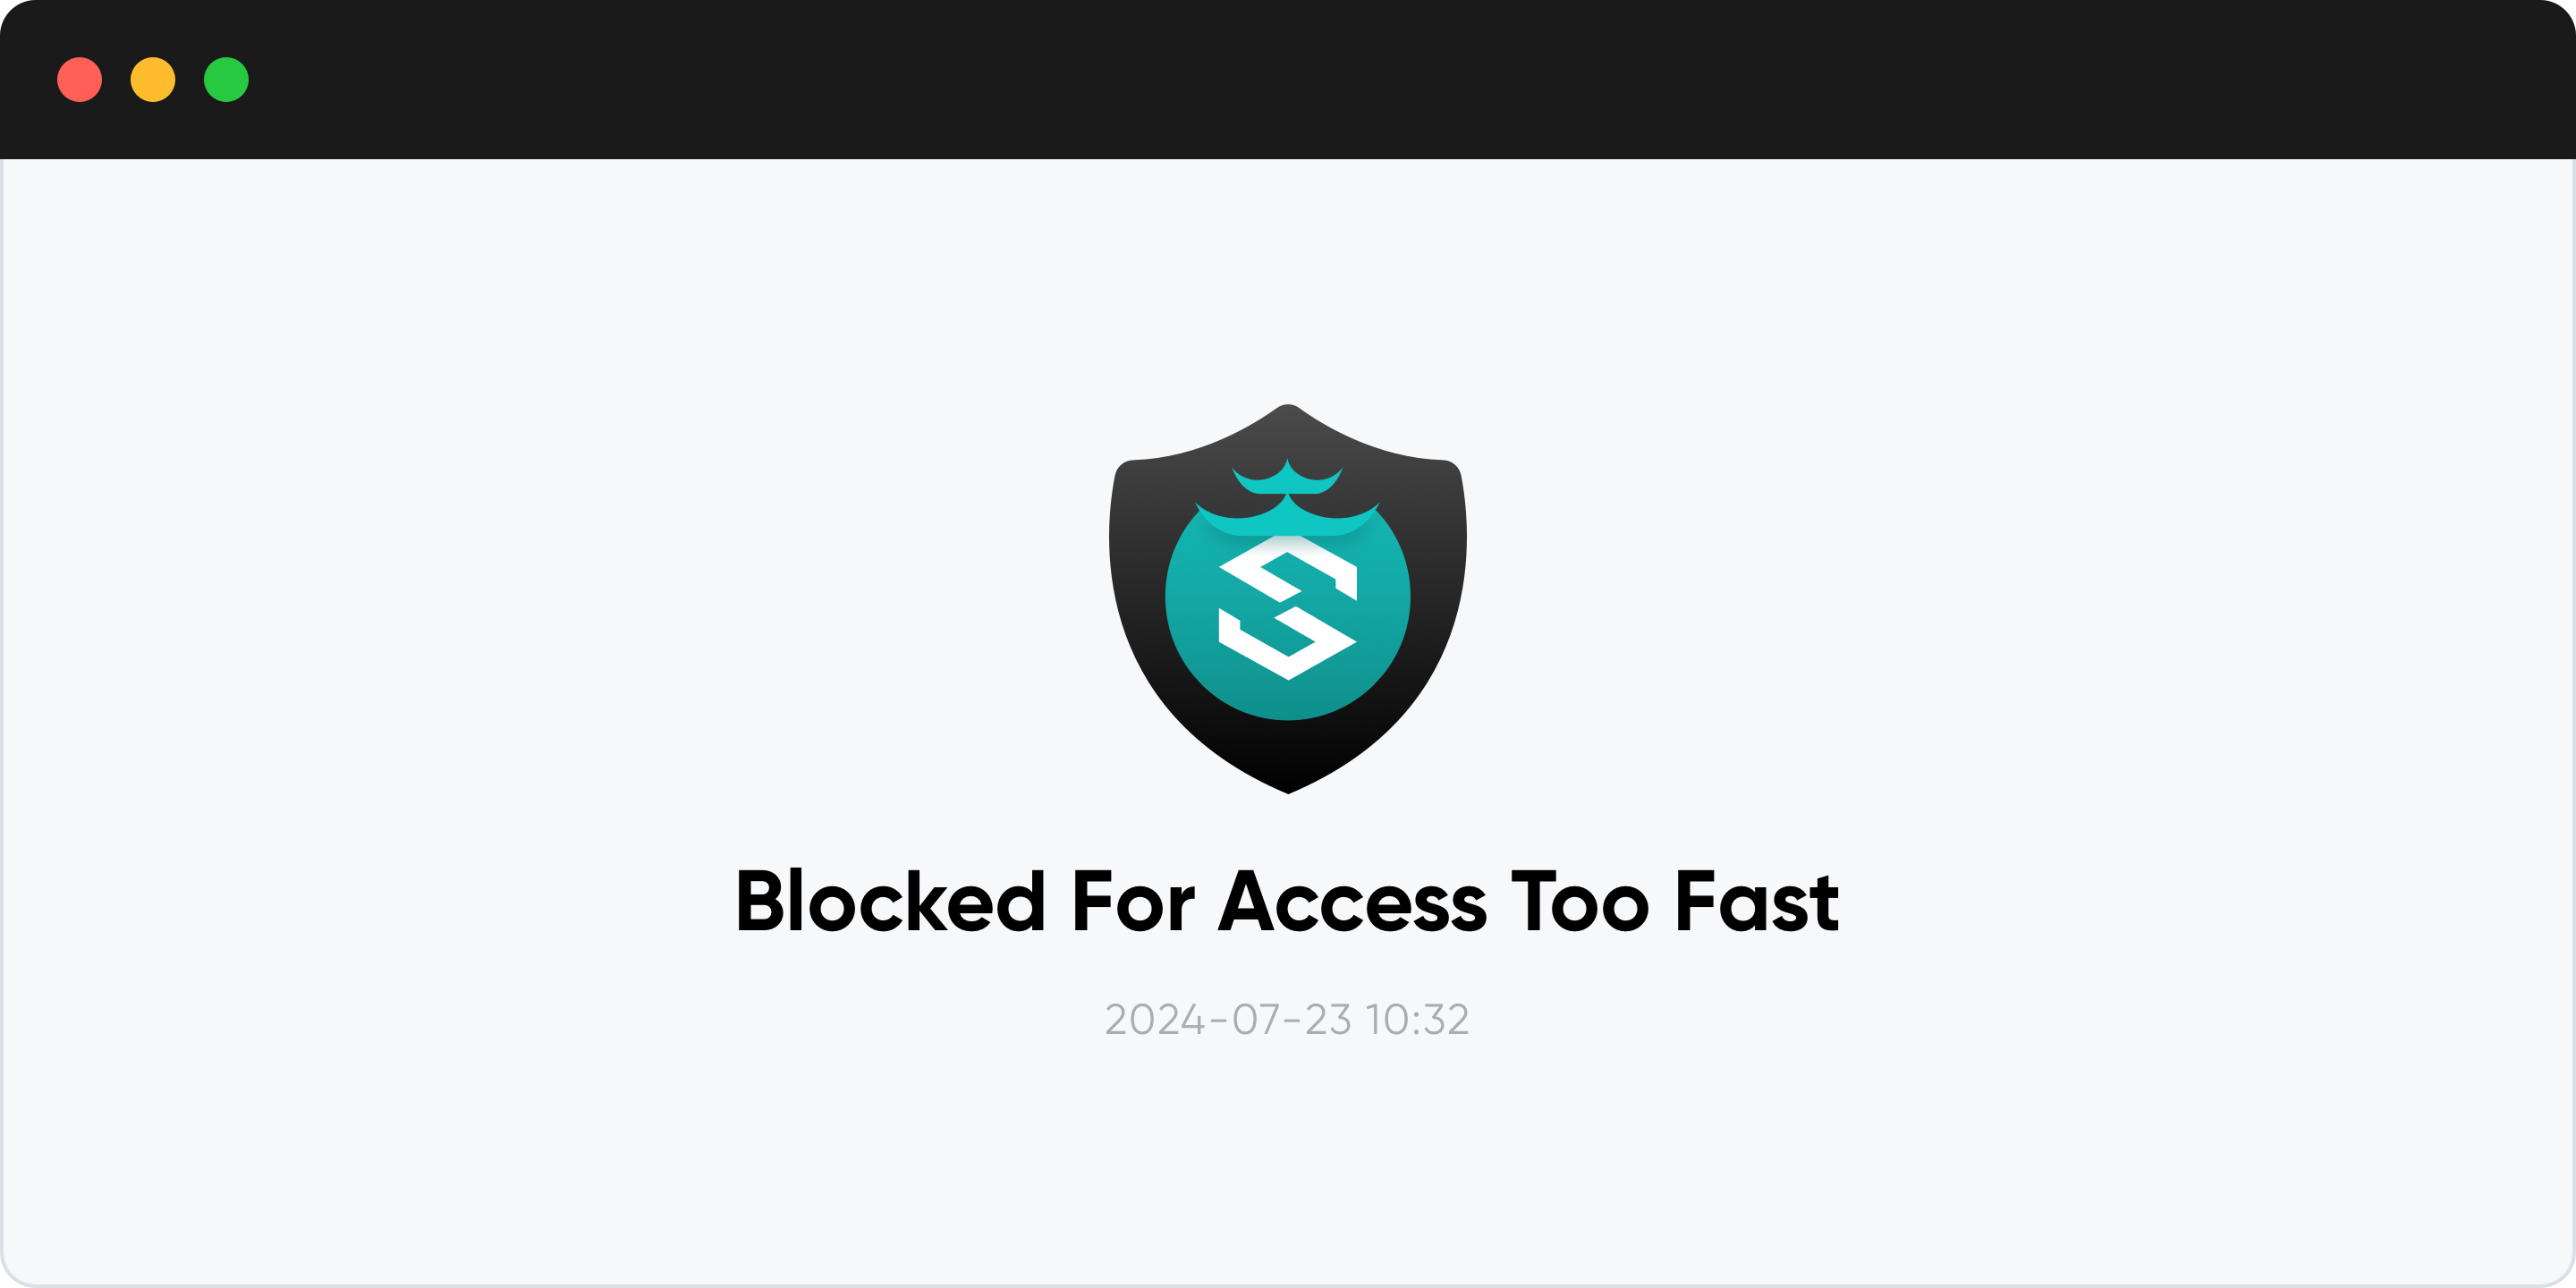 |
تحدي مكافحة البوتات |  |  |
تحدي المصادقة | 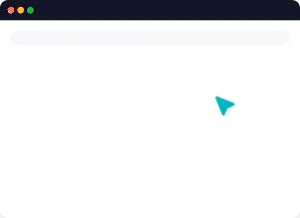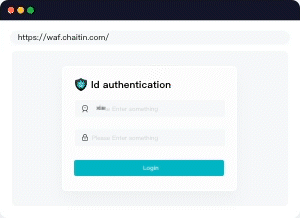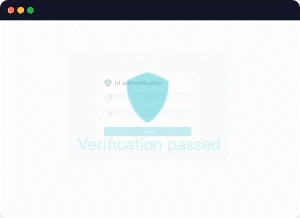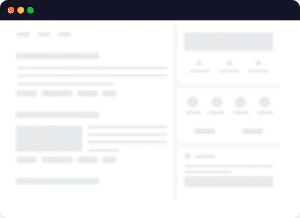 | 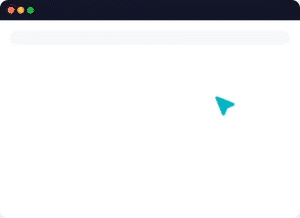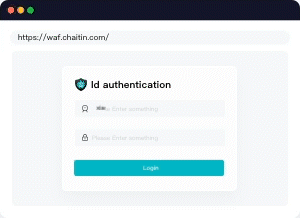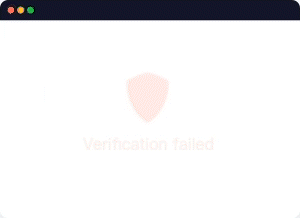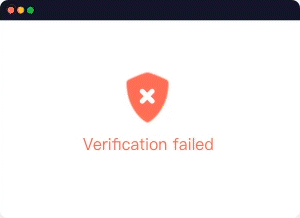 |
الحماية الديناميكية لـ HTML | 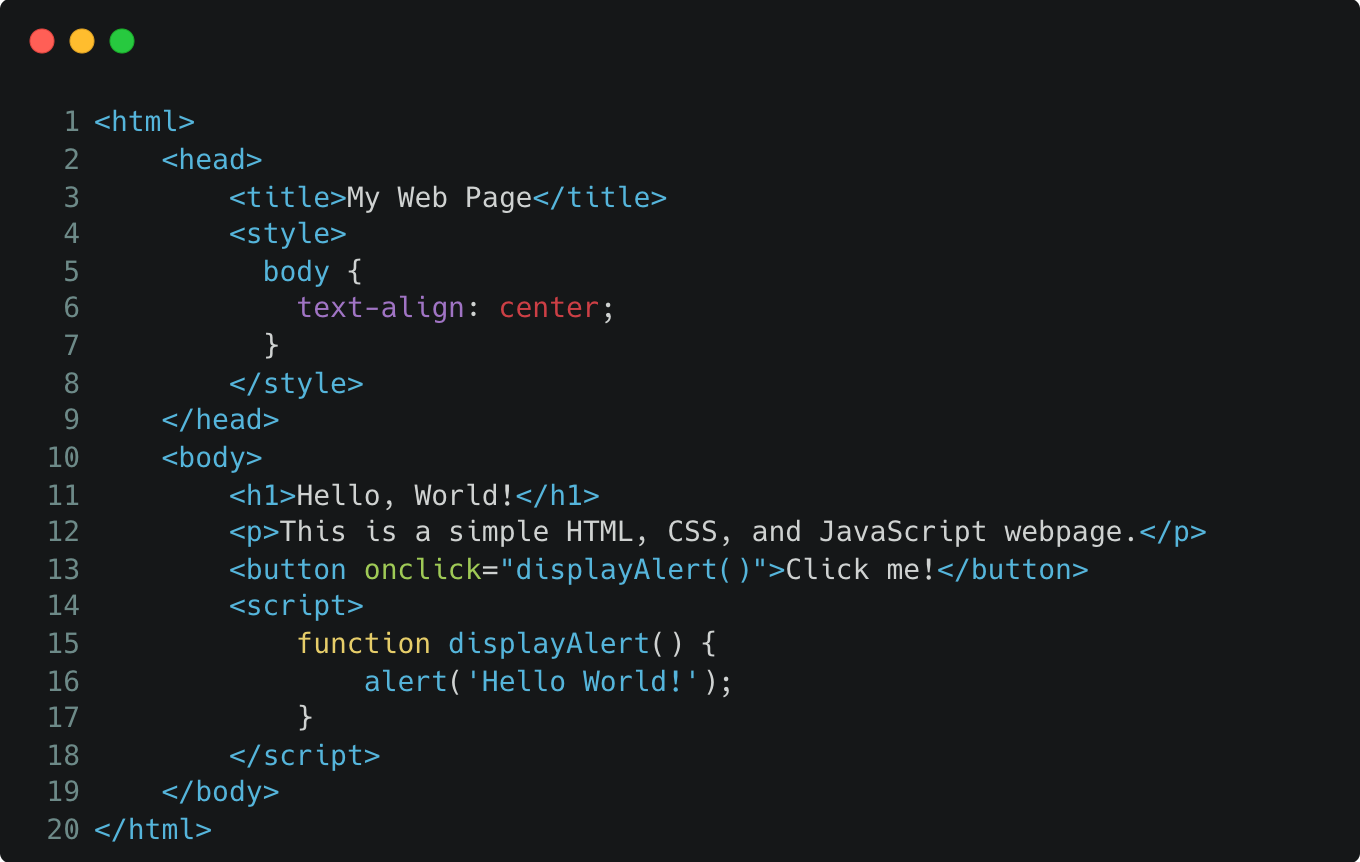 | 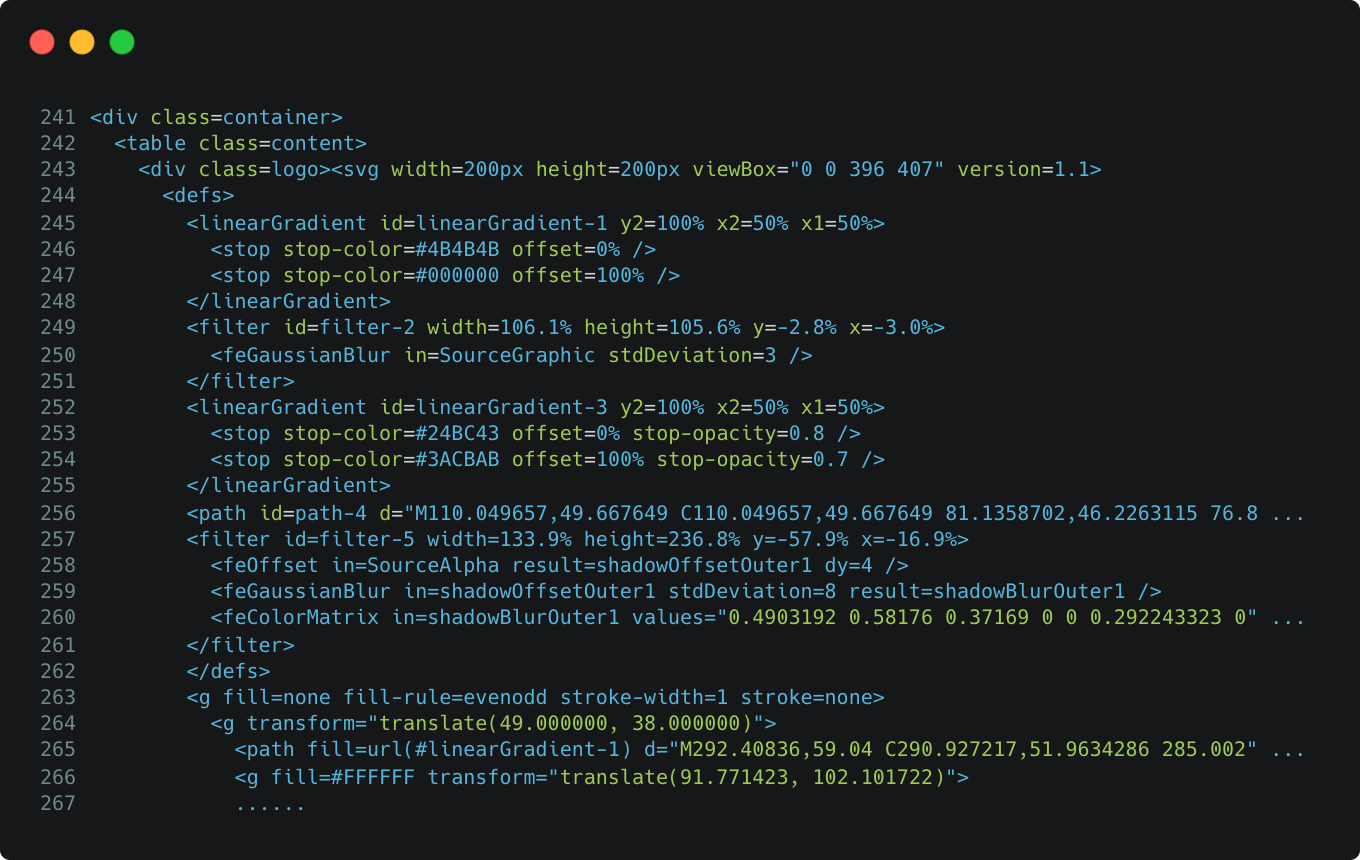 |
الحماية الديناميكية لـ JS | 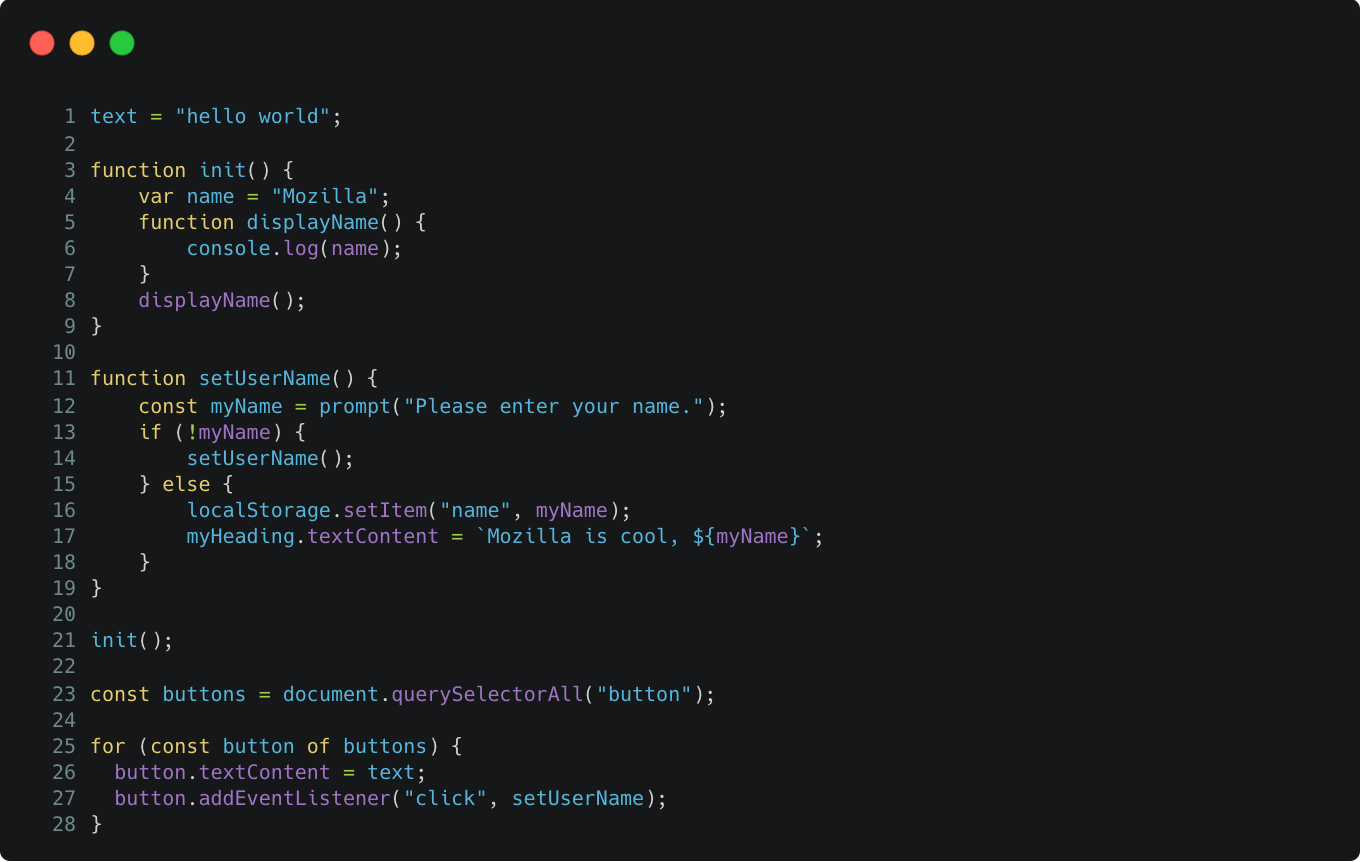 | 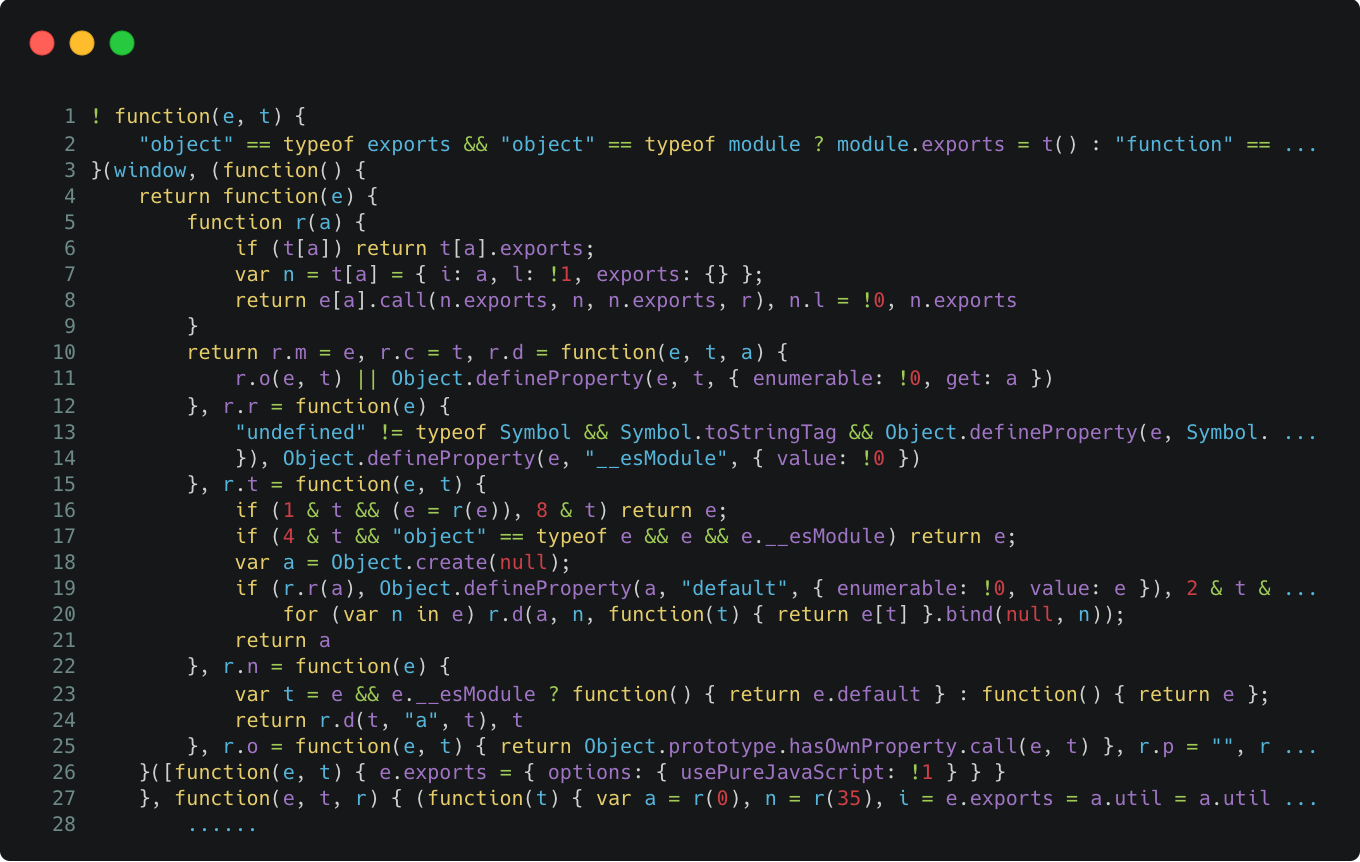 |