

vigolium v0.4.4
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيل مع السرعة الأصلية، والبنية النمطية، والدقة
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيلي مع السرعة الأصلية والمرونة والدقة


يوفر Vigolium وضعين متكاملين للمسح:
-
المسح الأصلي (
vigolium scan): سريع وقوي ومرن. مسح حتمي متعدد المراحل مع 317 وحدة تغطي اكتشاف المحتوى، وزحف المتصفح/SPA، والتدقيق النشط/السلبي، وتشمل فئات ثغرات الحقن، والتحكم في الوصول، والملفات/المسارات، وواجهات API/البروتوكولات، والأطر الخاصة، والسحابة/البنية التحتية، والثغرات خارج النطاق (OAST). -
المسح الوكيلي (
vigolium agent): يدقق قاعدة الشيفرة الخاصة بك بشكل شامل. مسح مدفوع بالذكاء الاصطناعي يخطط للهجمات بشكل مستقل، ويختار الوحدات، ويولّد إضافات مخصصة، ويفرز النتائج، ويجمع بين تدقيق عميق للشيفرة المصدرية والمسح المستقل والموجّه للثغرات.
التثبيت
التثبيت السريع (موصى به)```bash
curl -fsSL https://vigolium.com/install.sh | bash
### [npm](https://www.npmjs.com/package/@vigolium/vigolium)```bash
npm install -g @vigolium/vigolium
Windows
يعمل تثبيت npm أعلاه على Windows. بدلاً من ذلك، نزّل
vigolium_<version>_windows_amd64.zip من
صفحة الإصدارات، واستخرجه، وضع
vigolium.exe في مكان ما ضمن PATH الخاص بك.
يأتي Windows بنسخة x64 فقط؛ على Windows ARM يعمل تحت المحاكاة. مثبّت الصدفة أعلاه مخصص لـ POSIX فقط، لذا فإن
vigolium updateغير متاح على Windows — أعد تشغيل تثبيت npm أو نزّل ملف zip الأحدث للترقية.
طريقة أخرى مثل Docker أو البناء من المصدر
Docker```bash
docker pull j3ssie/vigolium:latest docker run --rm j3ssie/vigolium:latest scan -h
### البناء من المصدر```bash
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
يتطلب Go 1.27+ و bun 1.3.11+. راجع HACKING.md للمتطلبات الأساسية وتفاصيل البناء.
| لوحة تحكم الواجهة | لوحة تحكم حركة المرور |
|---|---|
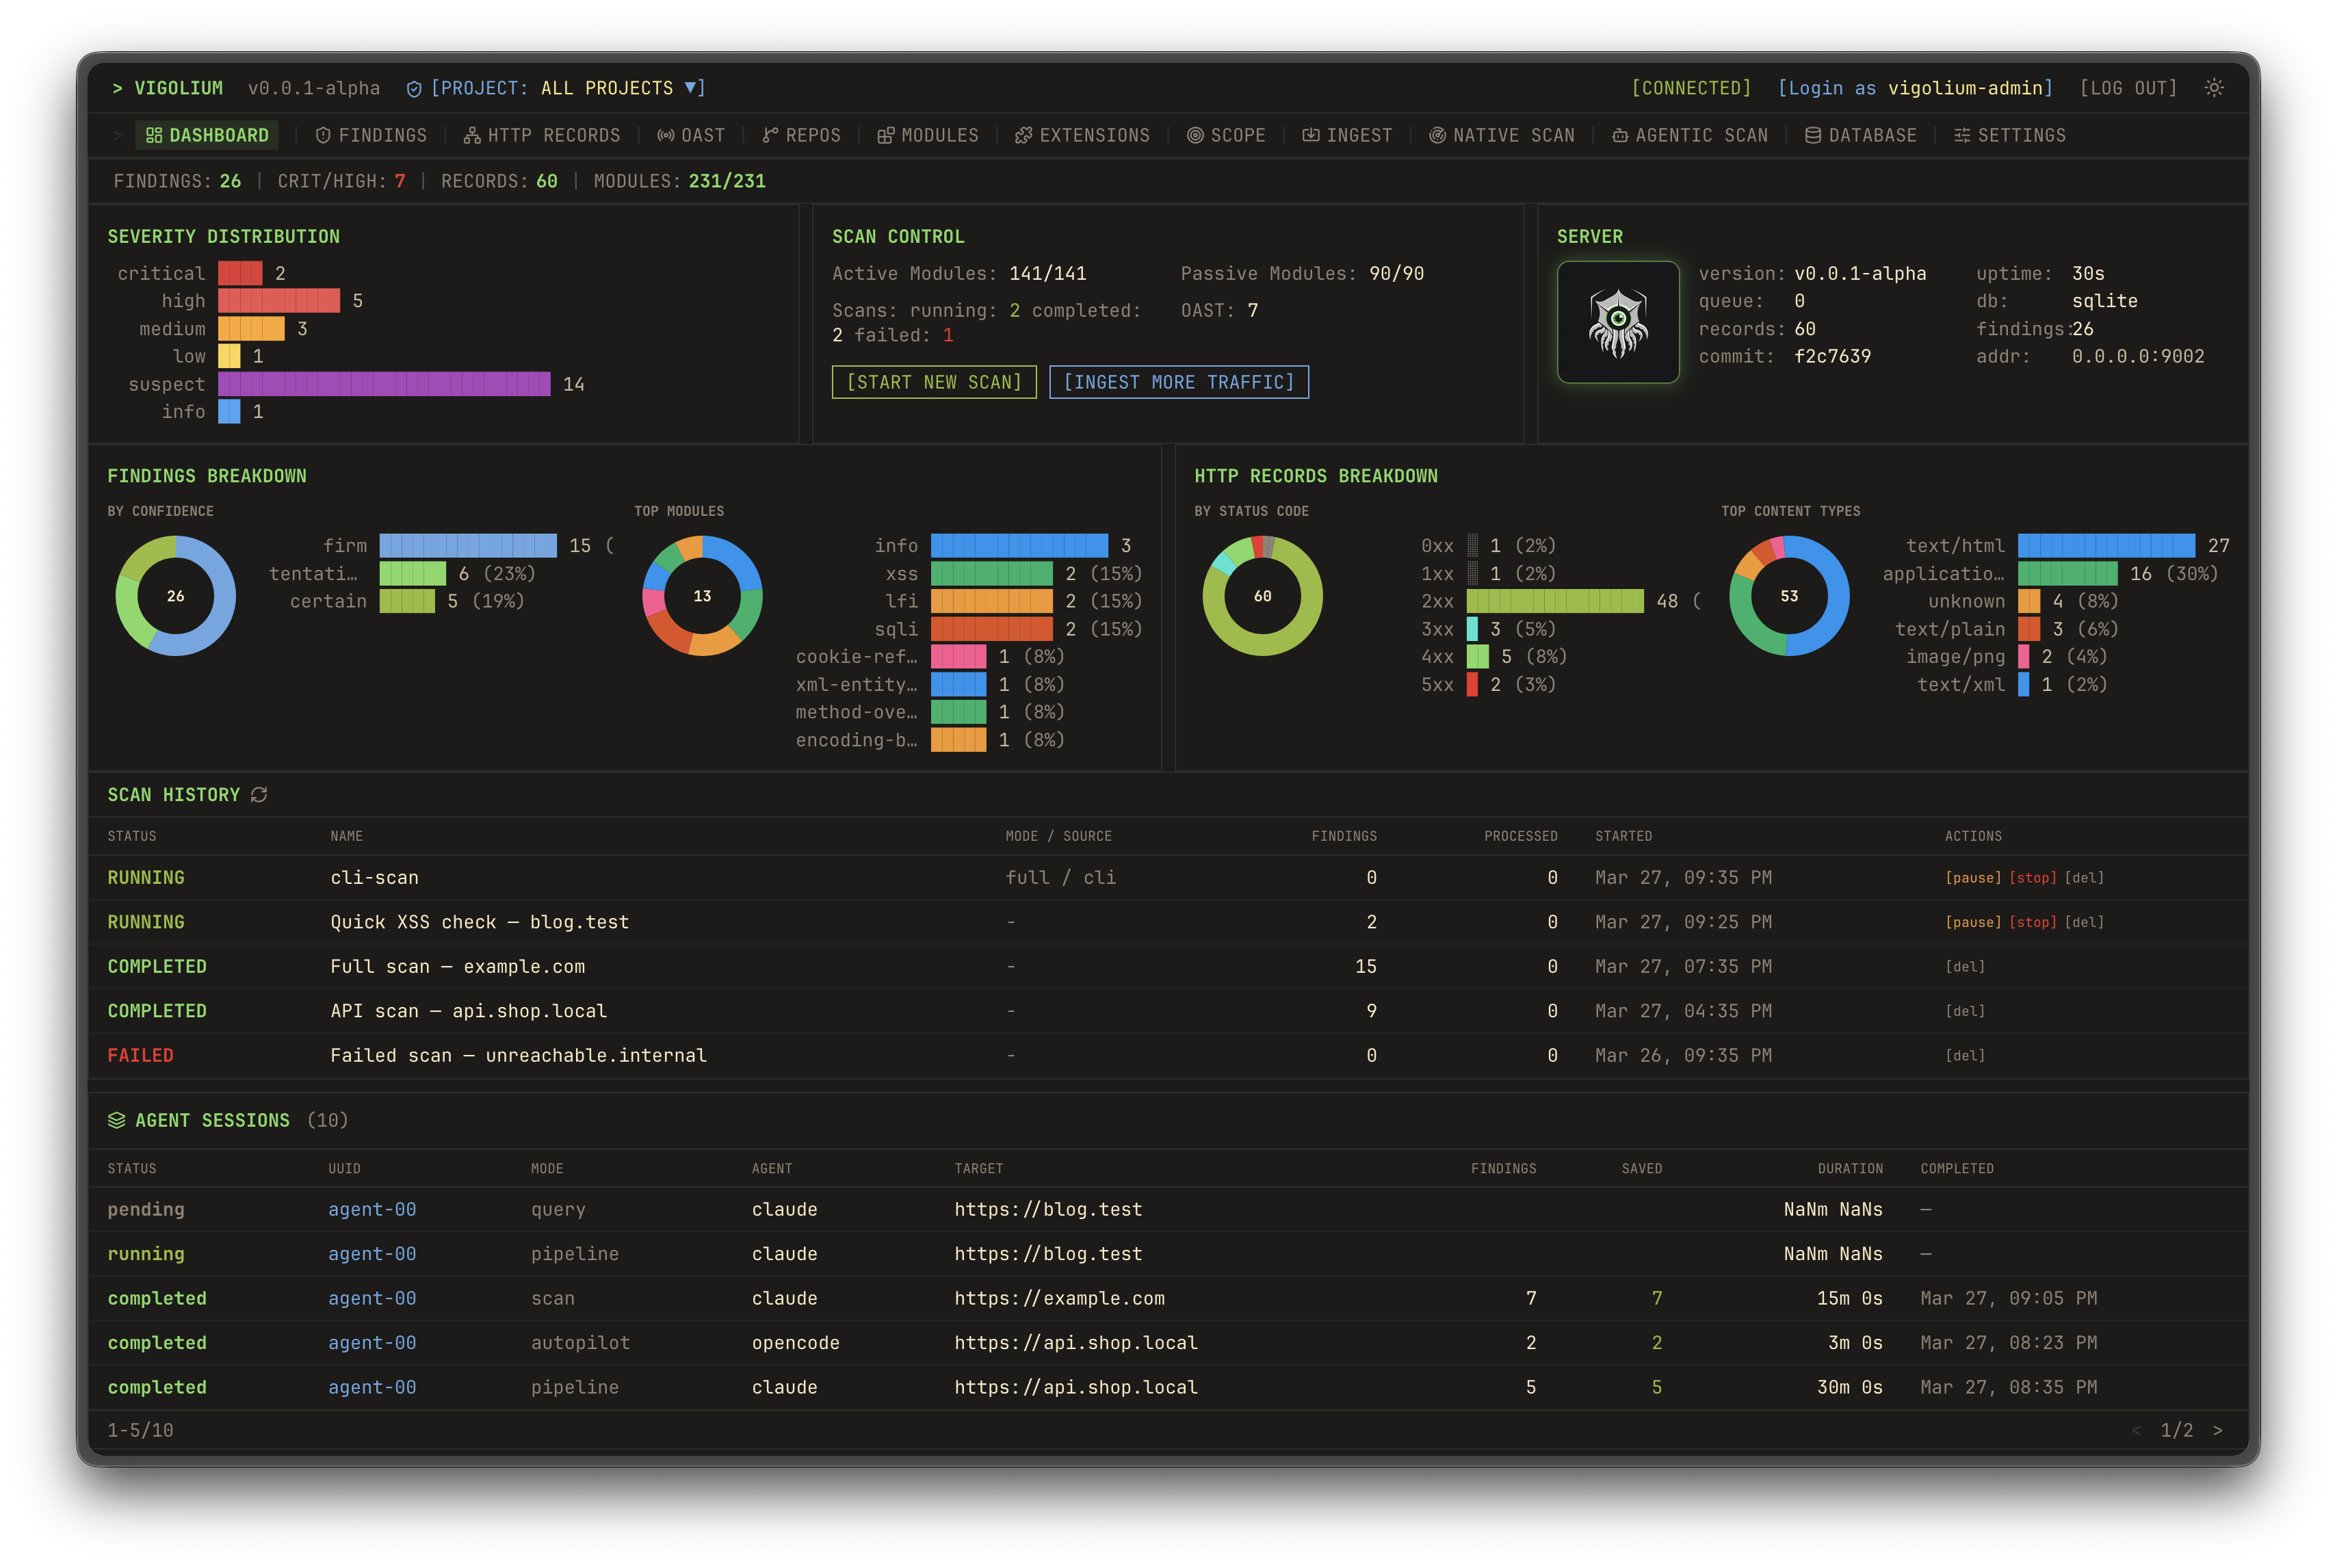 | 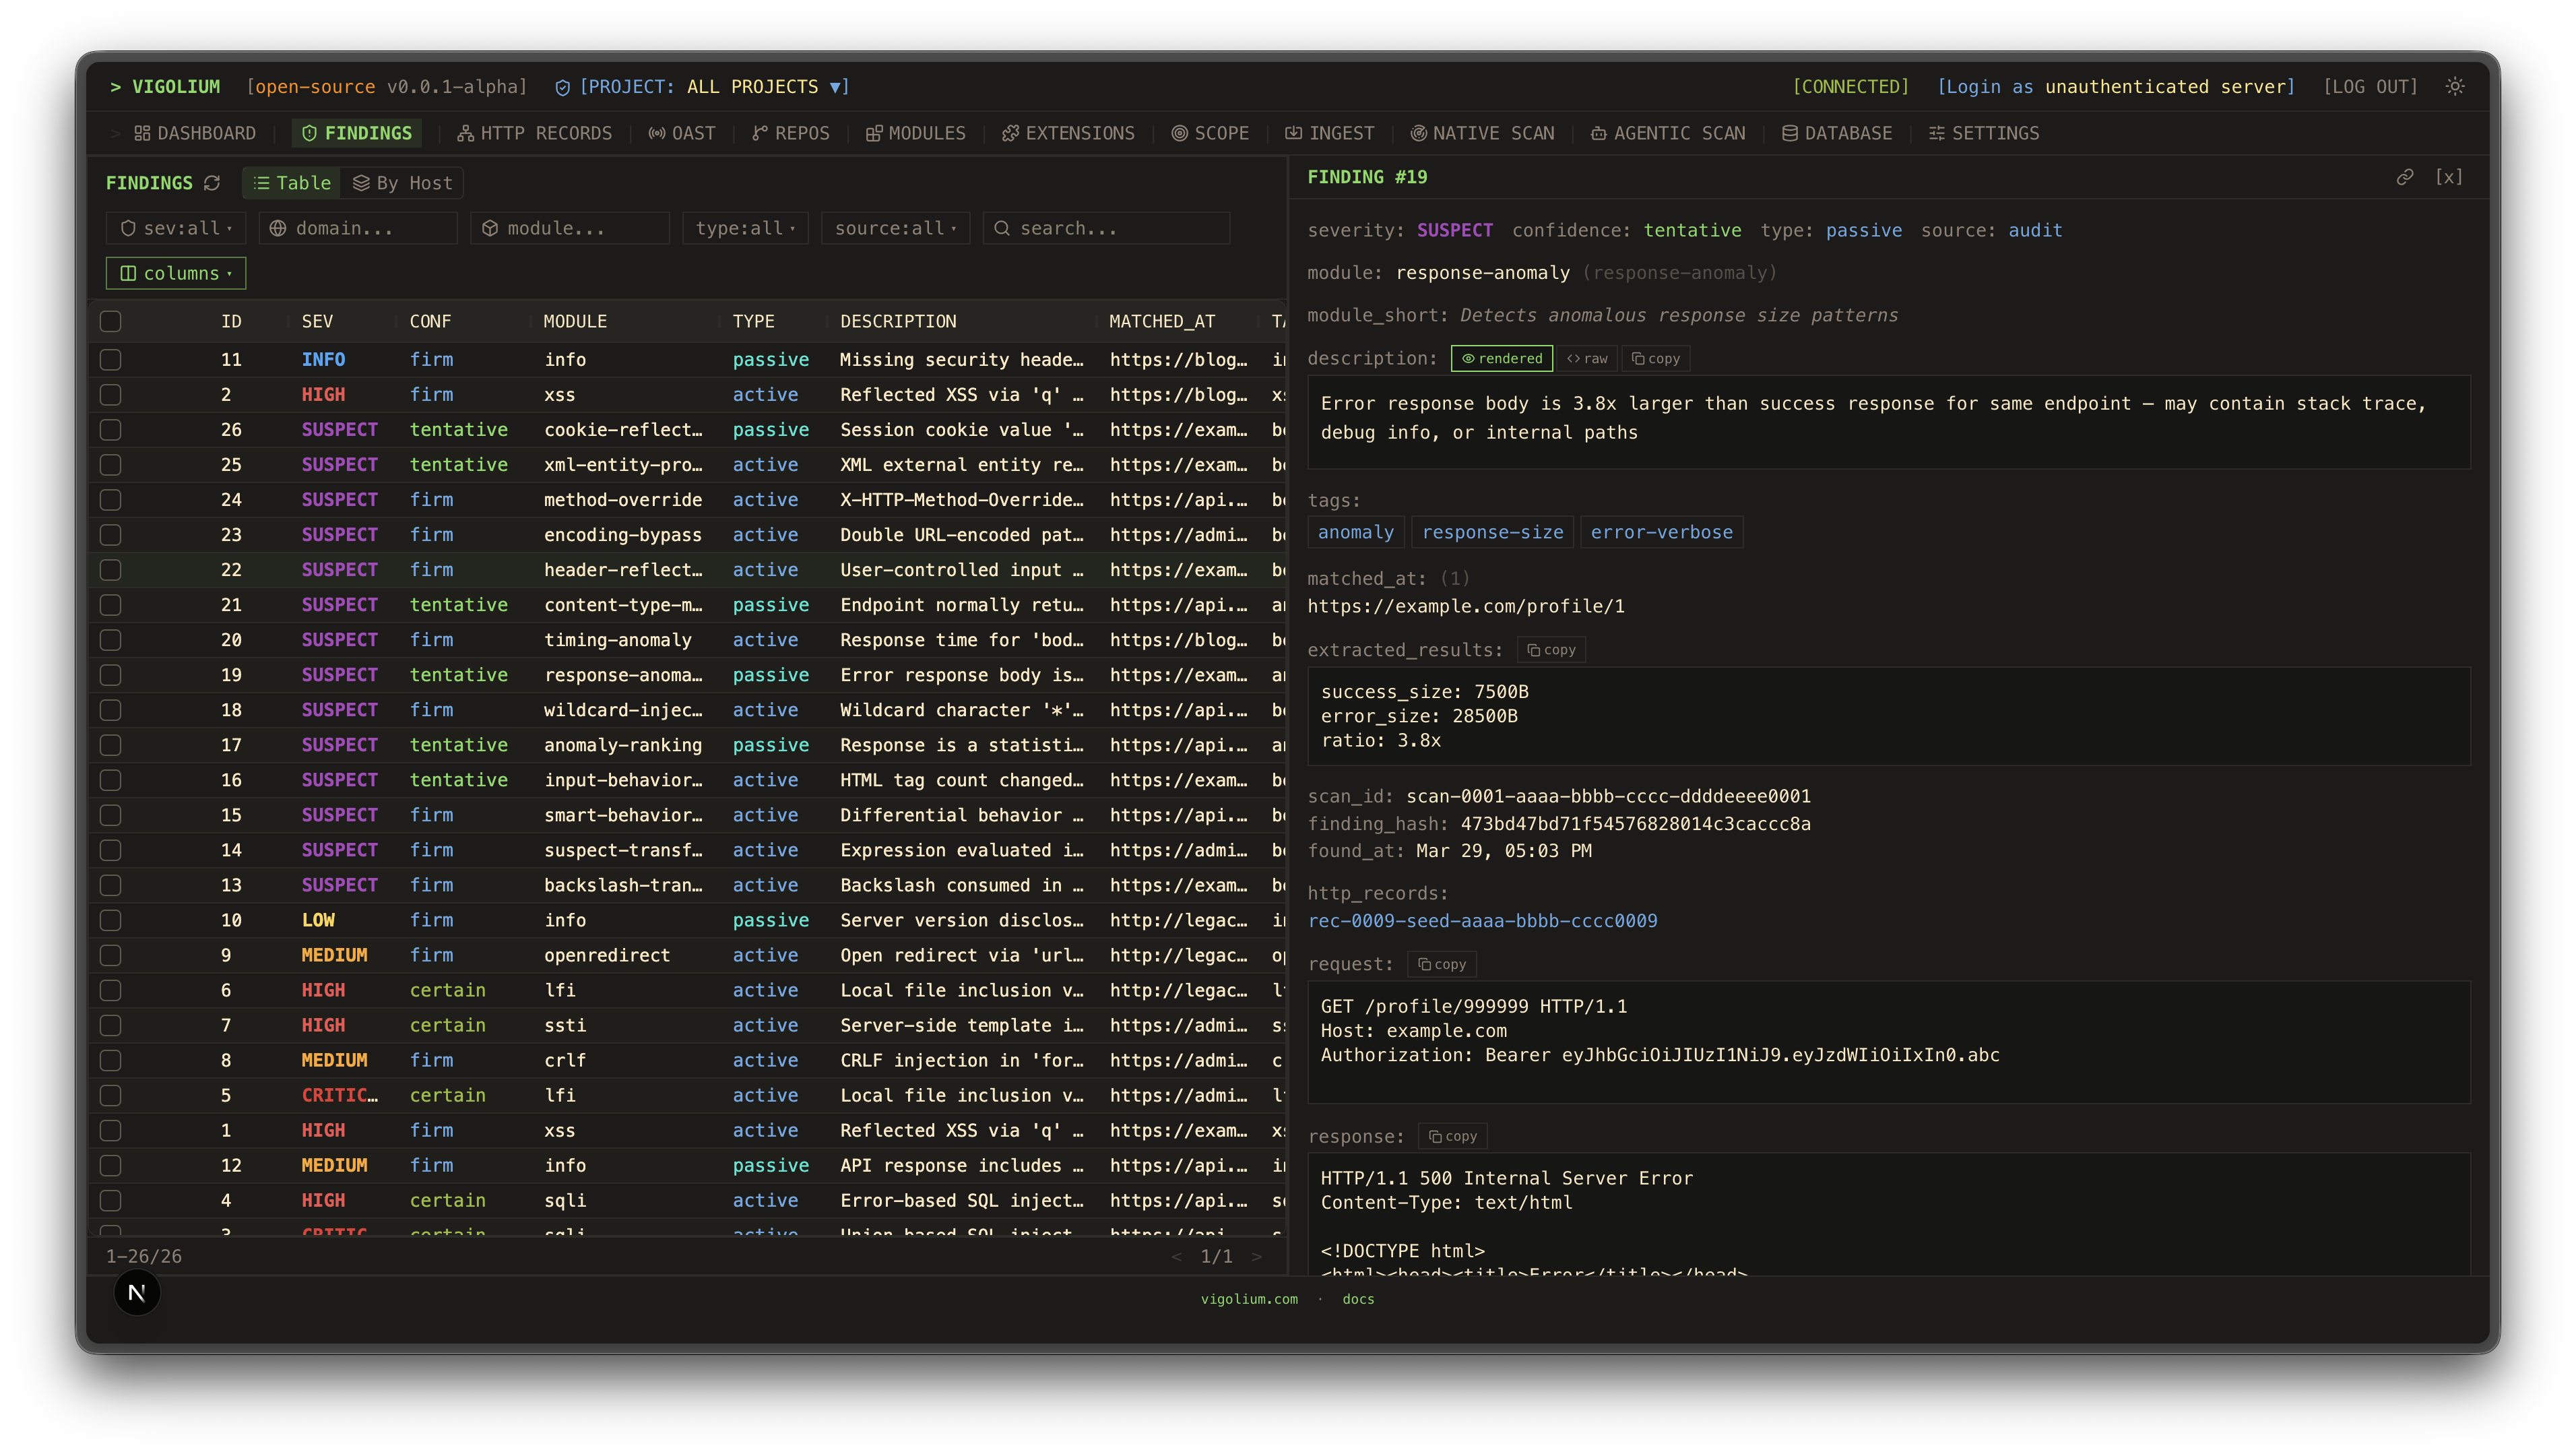 |
| التقارير الثابتة | التقارير الثابتة |
|---|---|
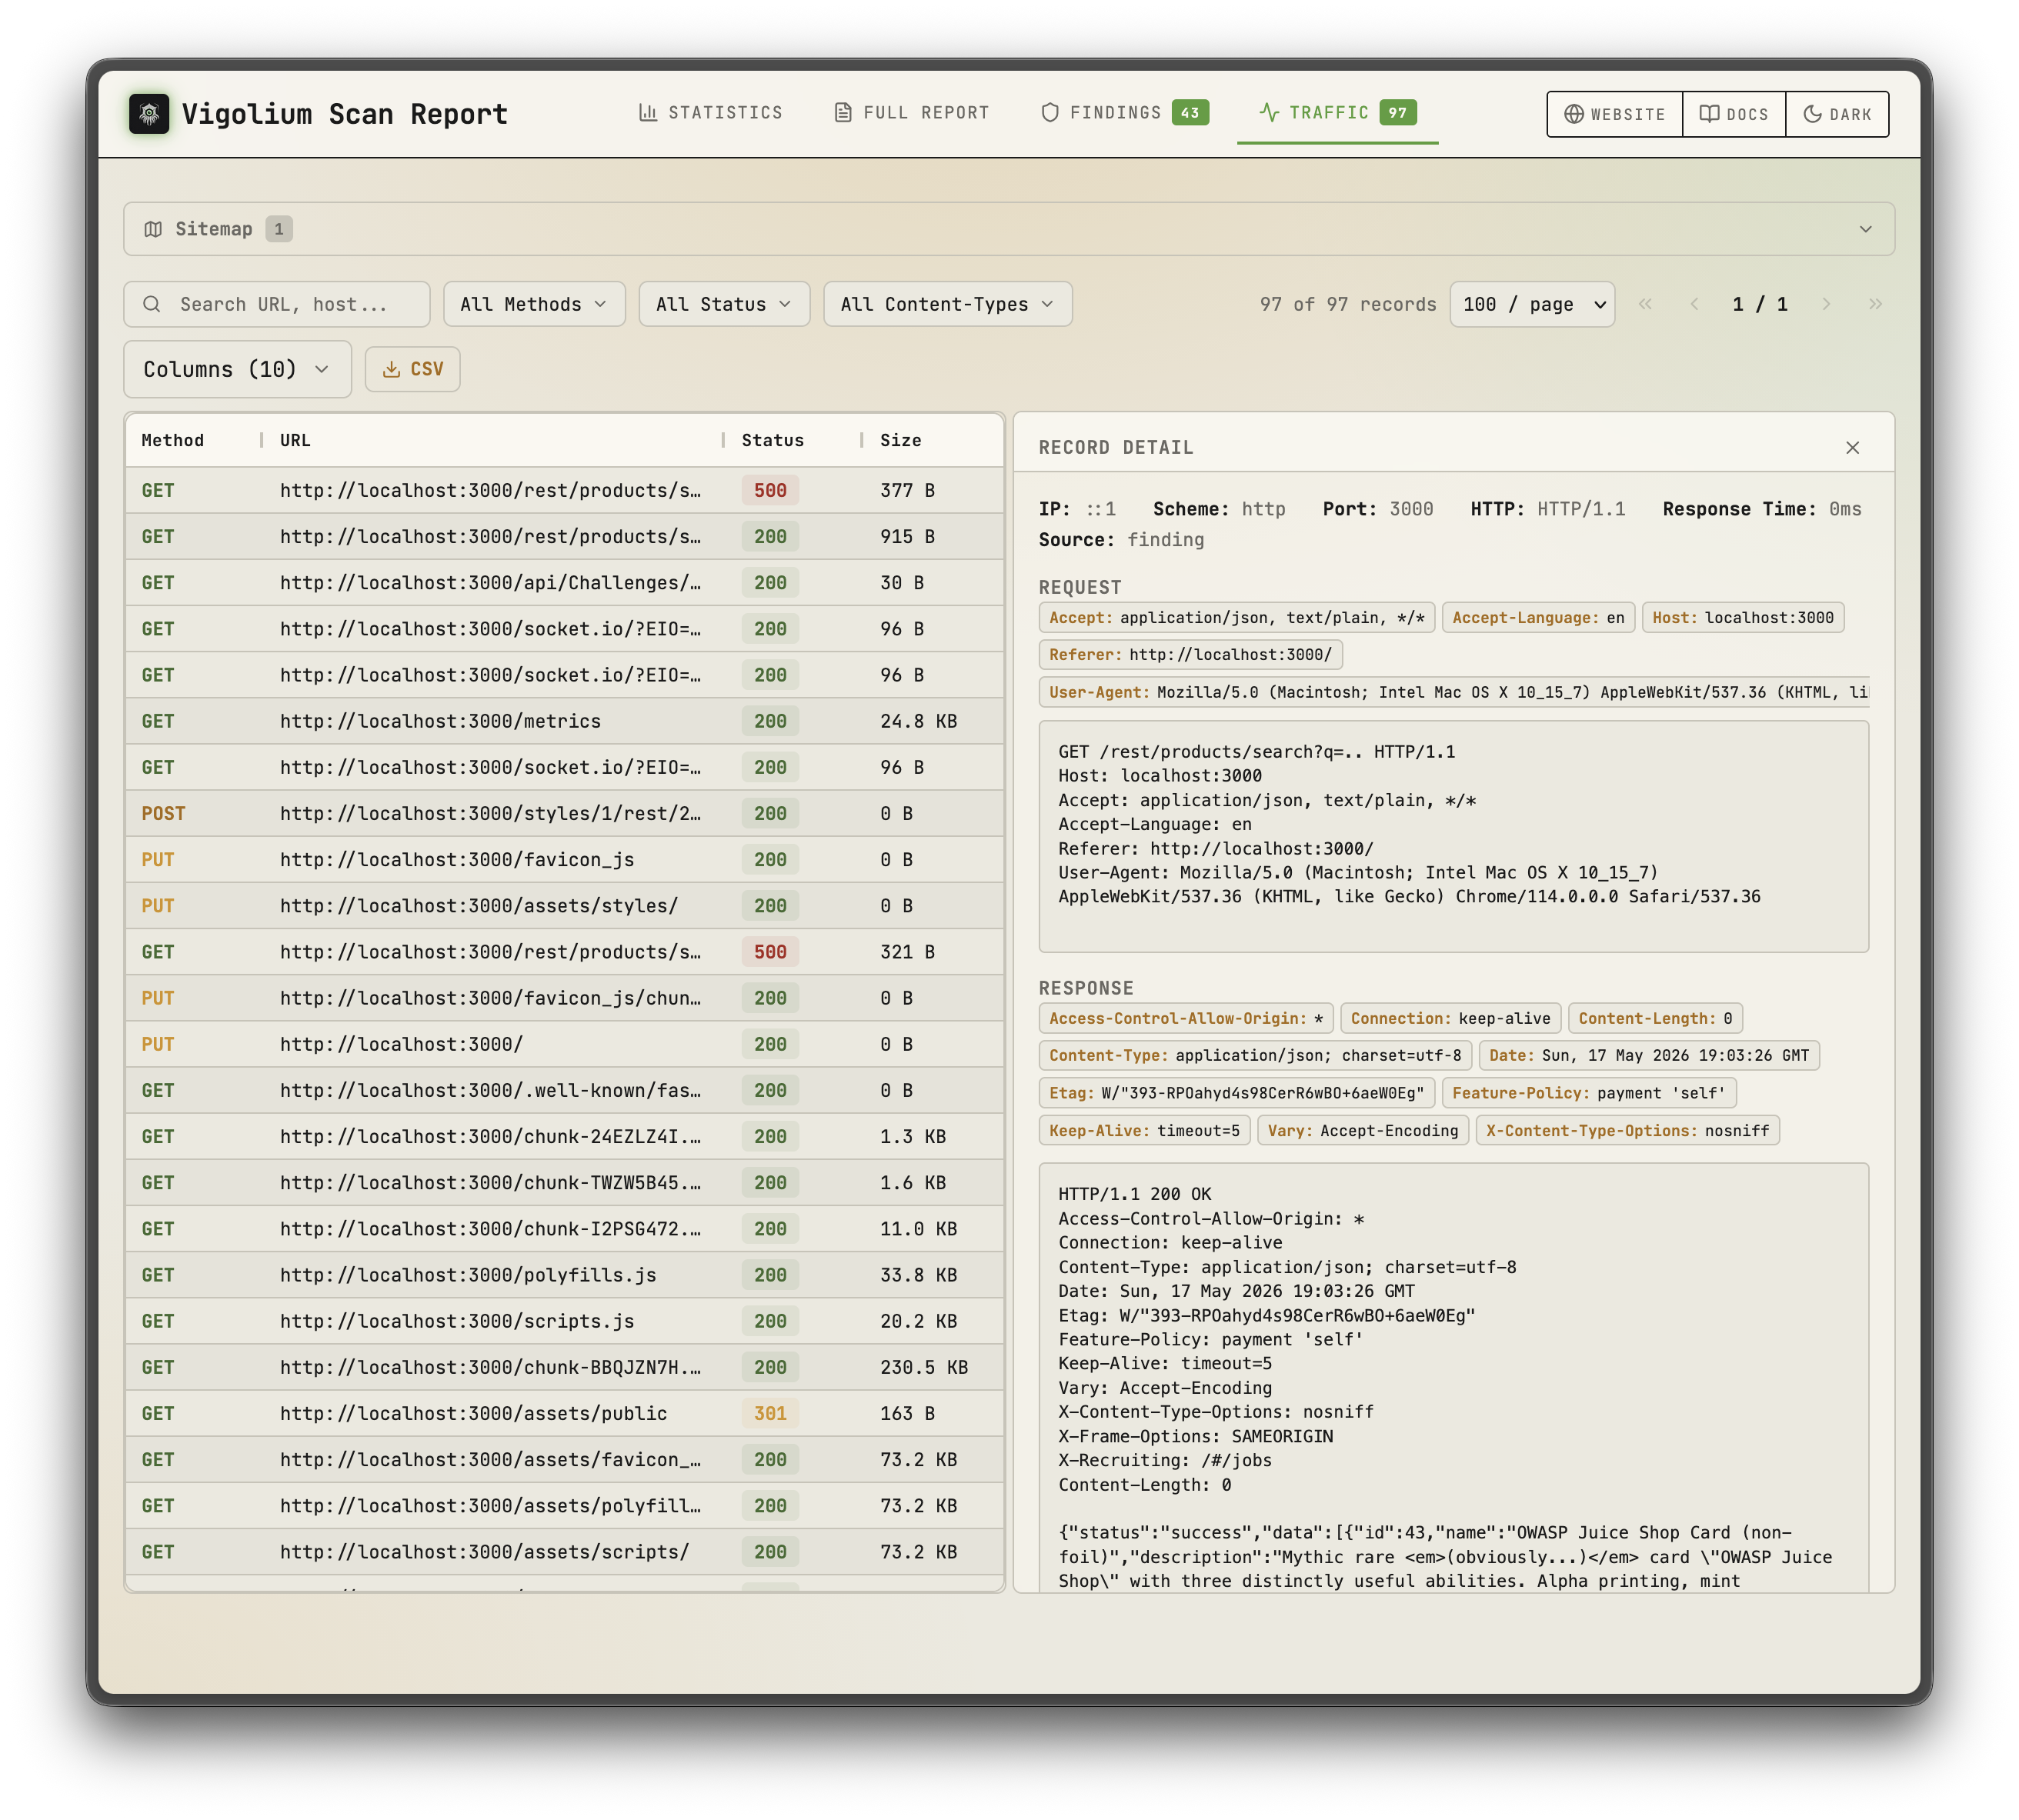 | 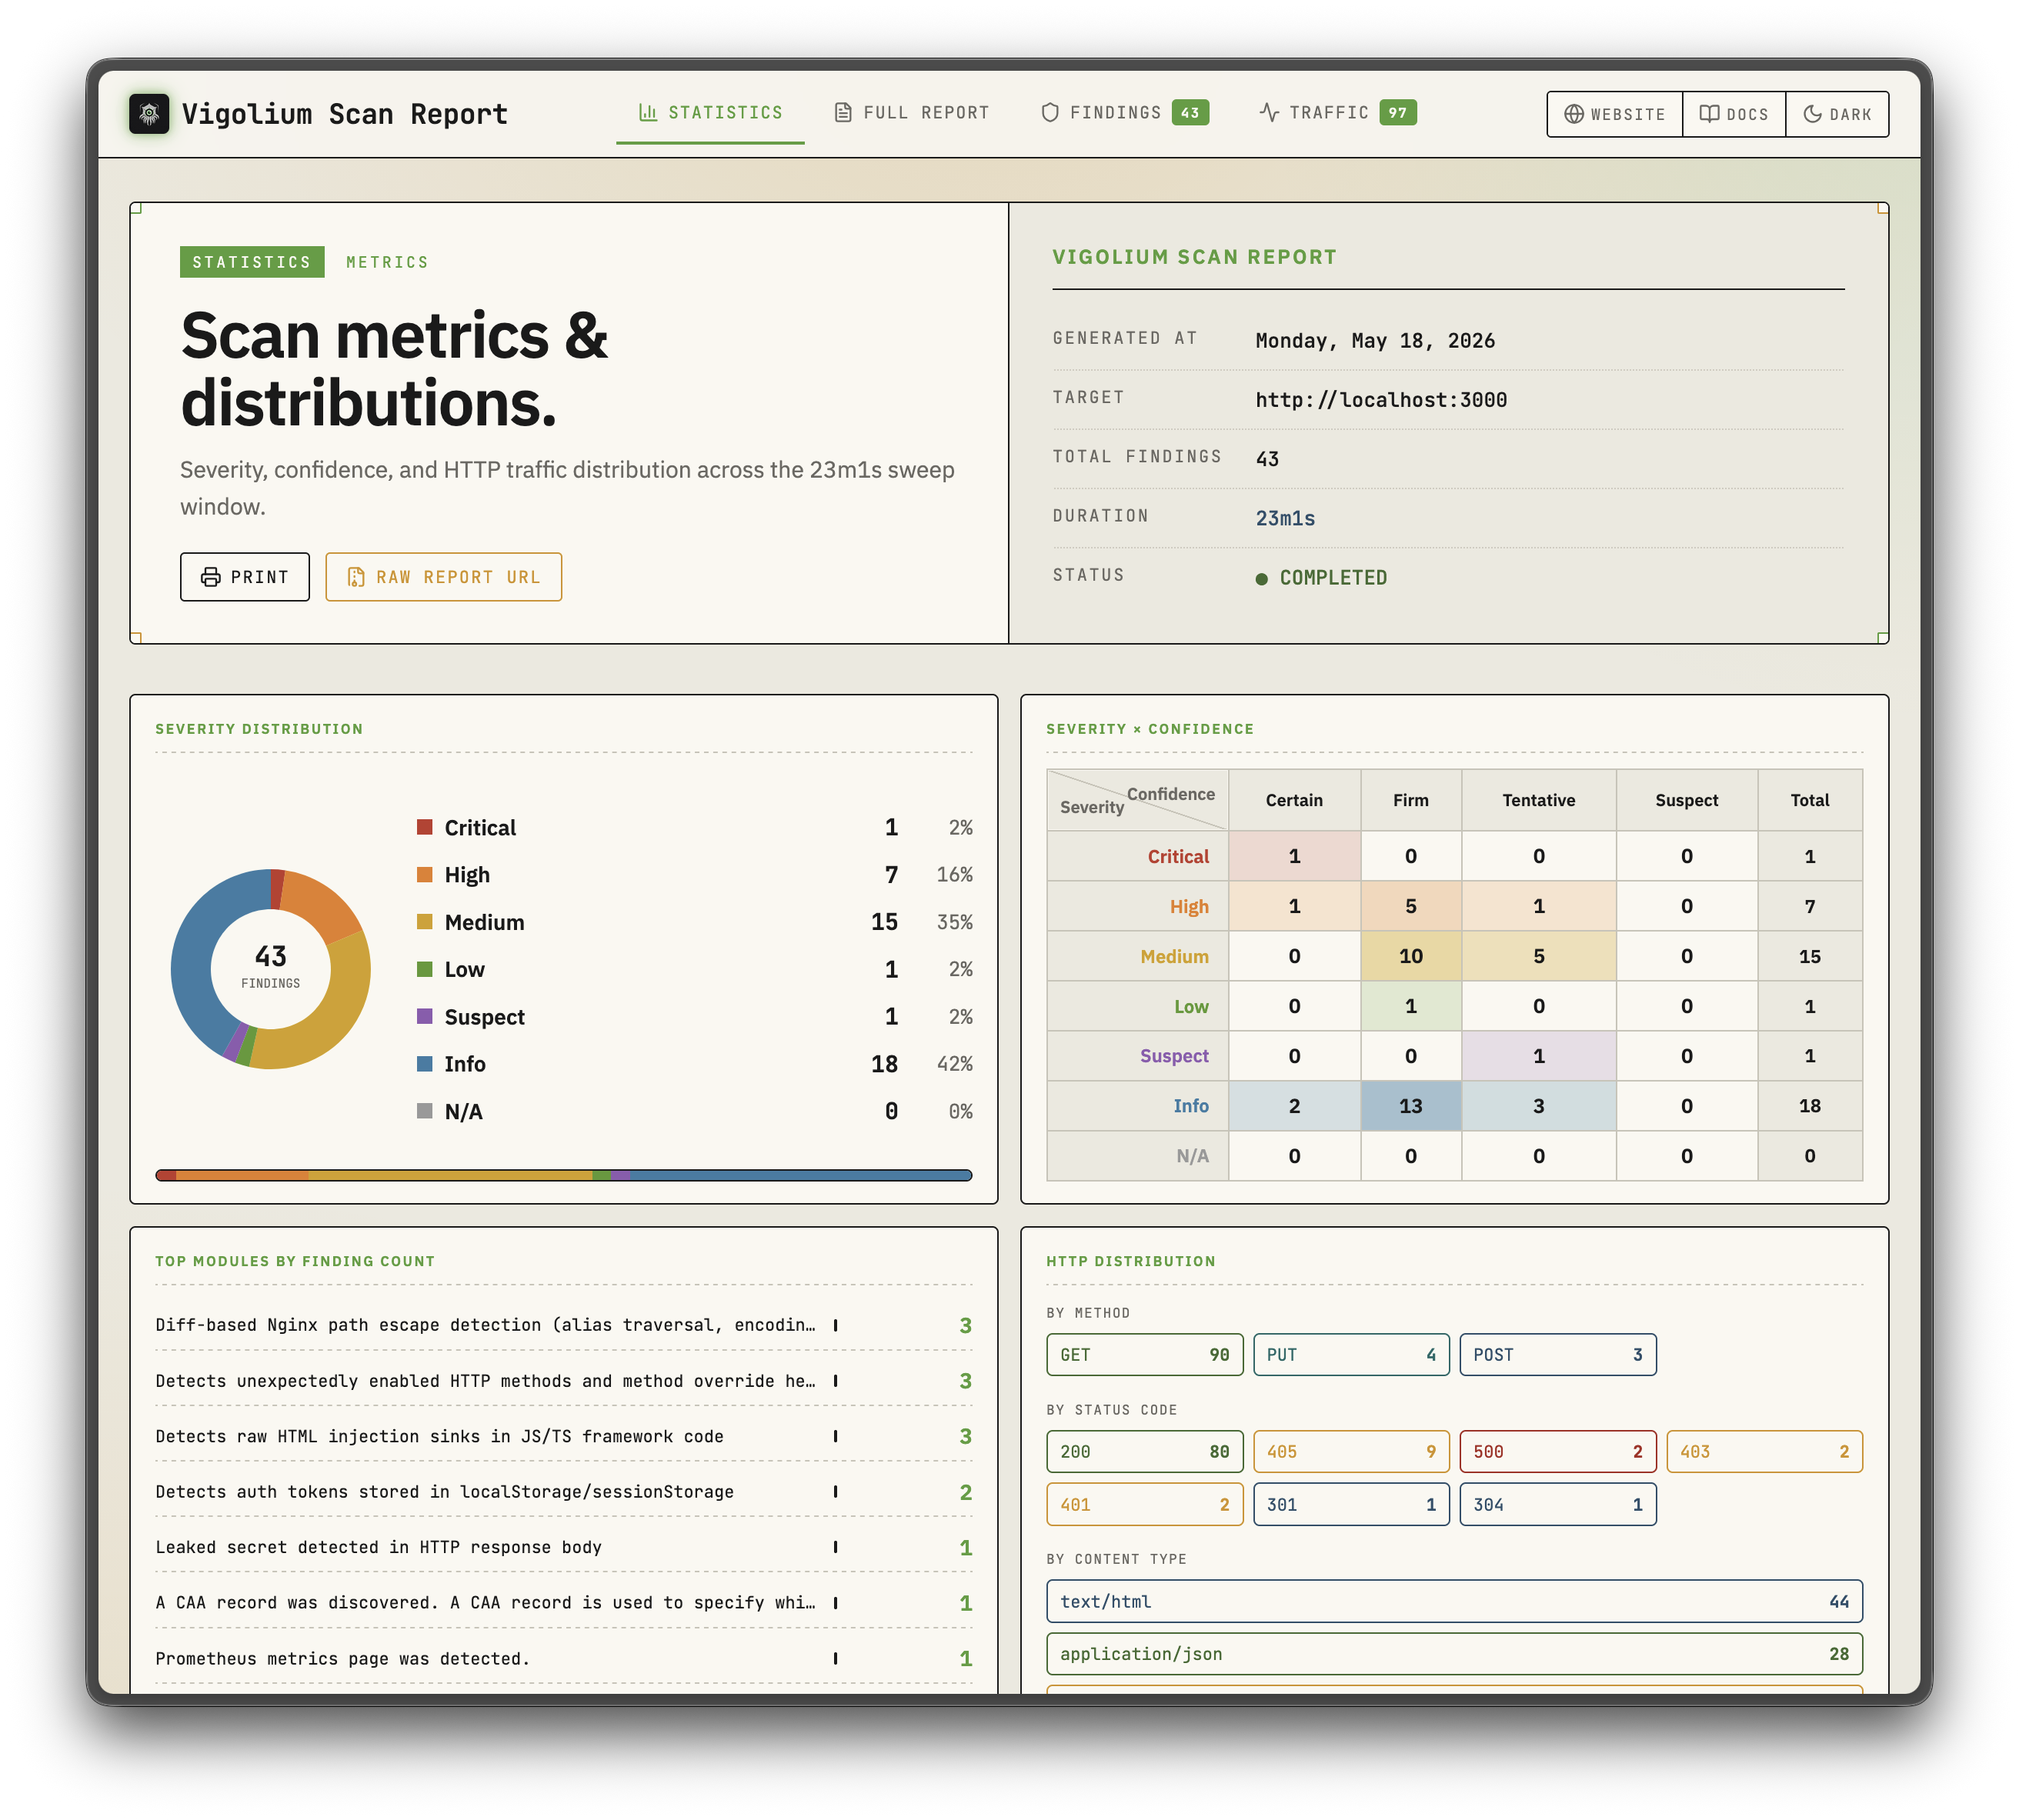 |
| الفحص الأصلي | الفحص الوكيلي |
|---|---|
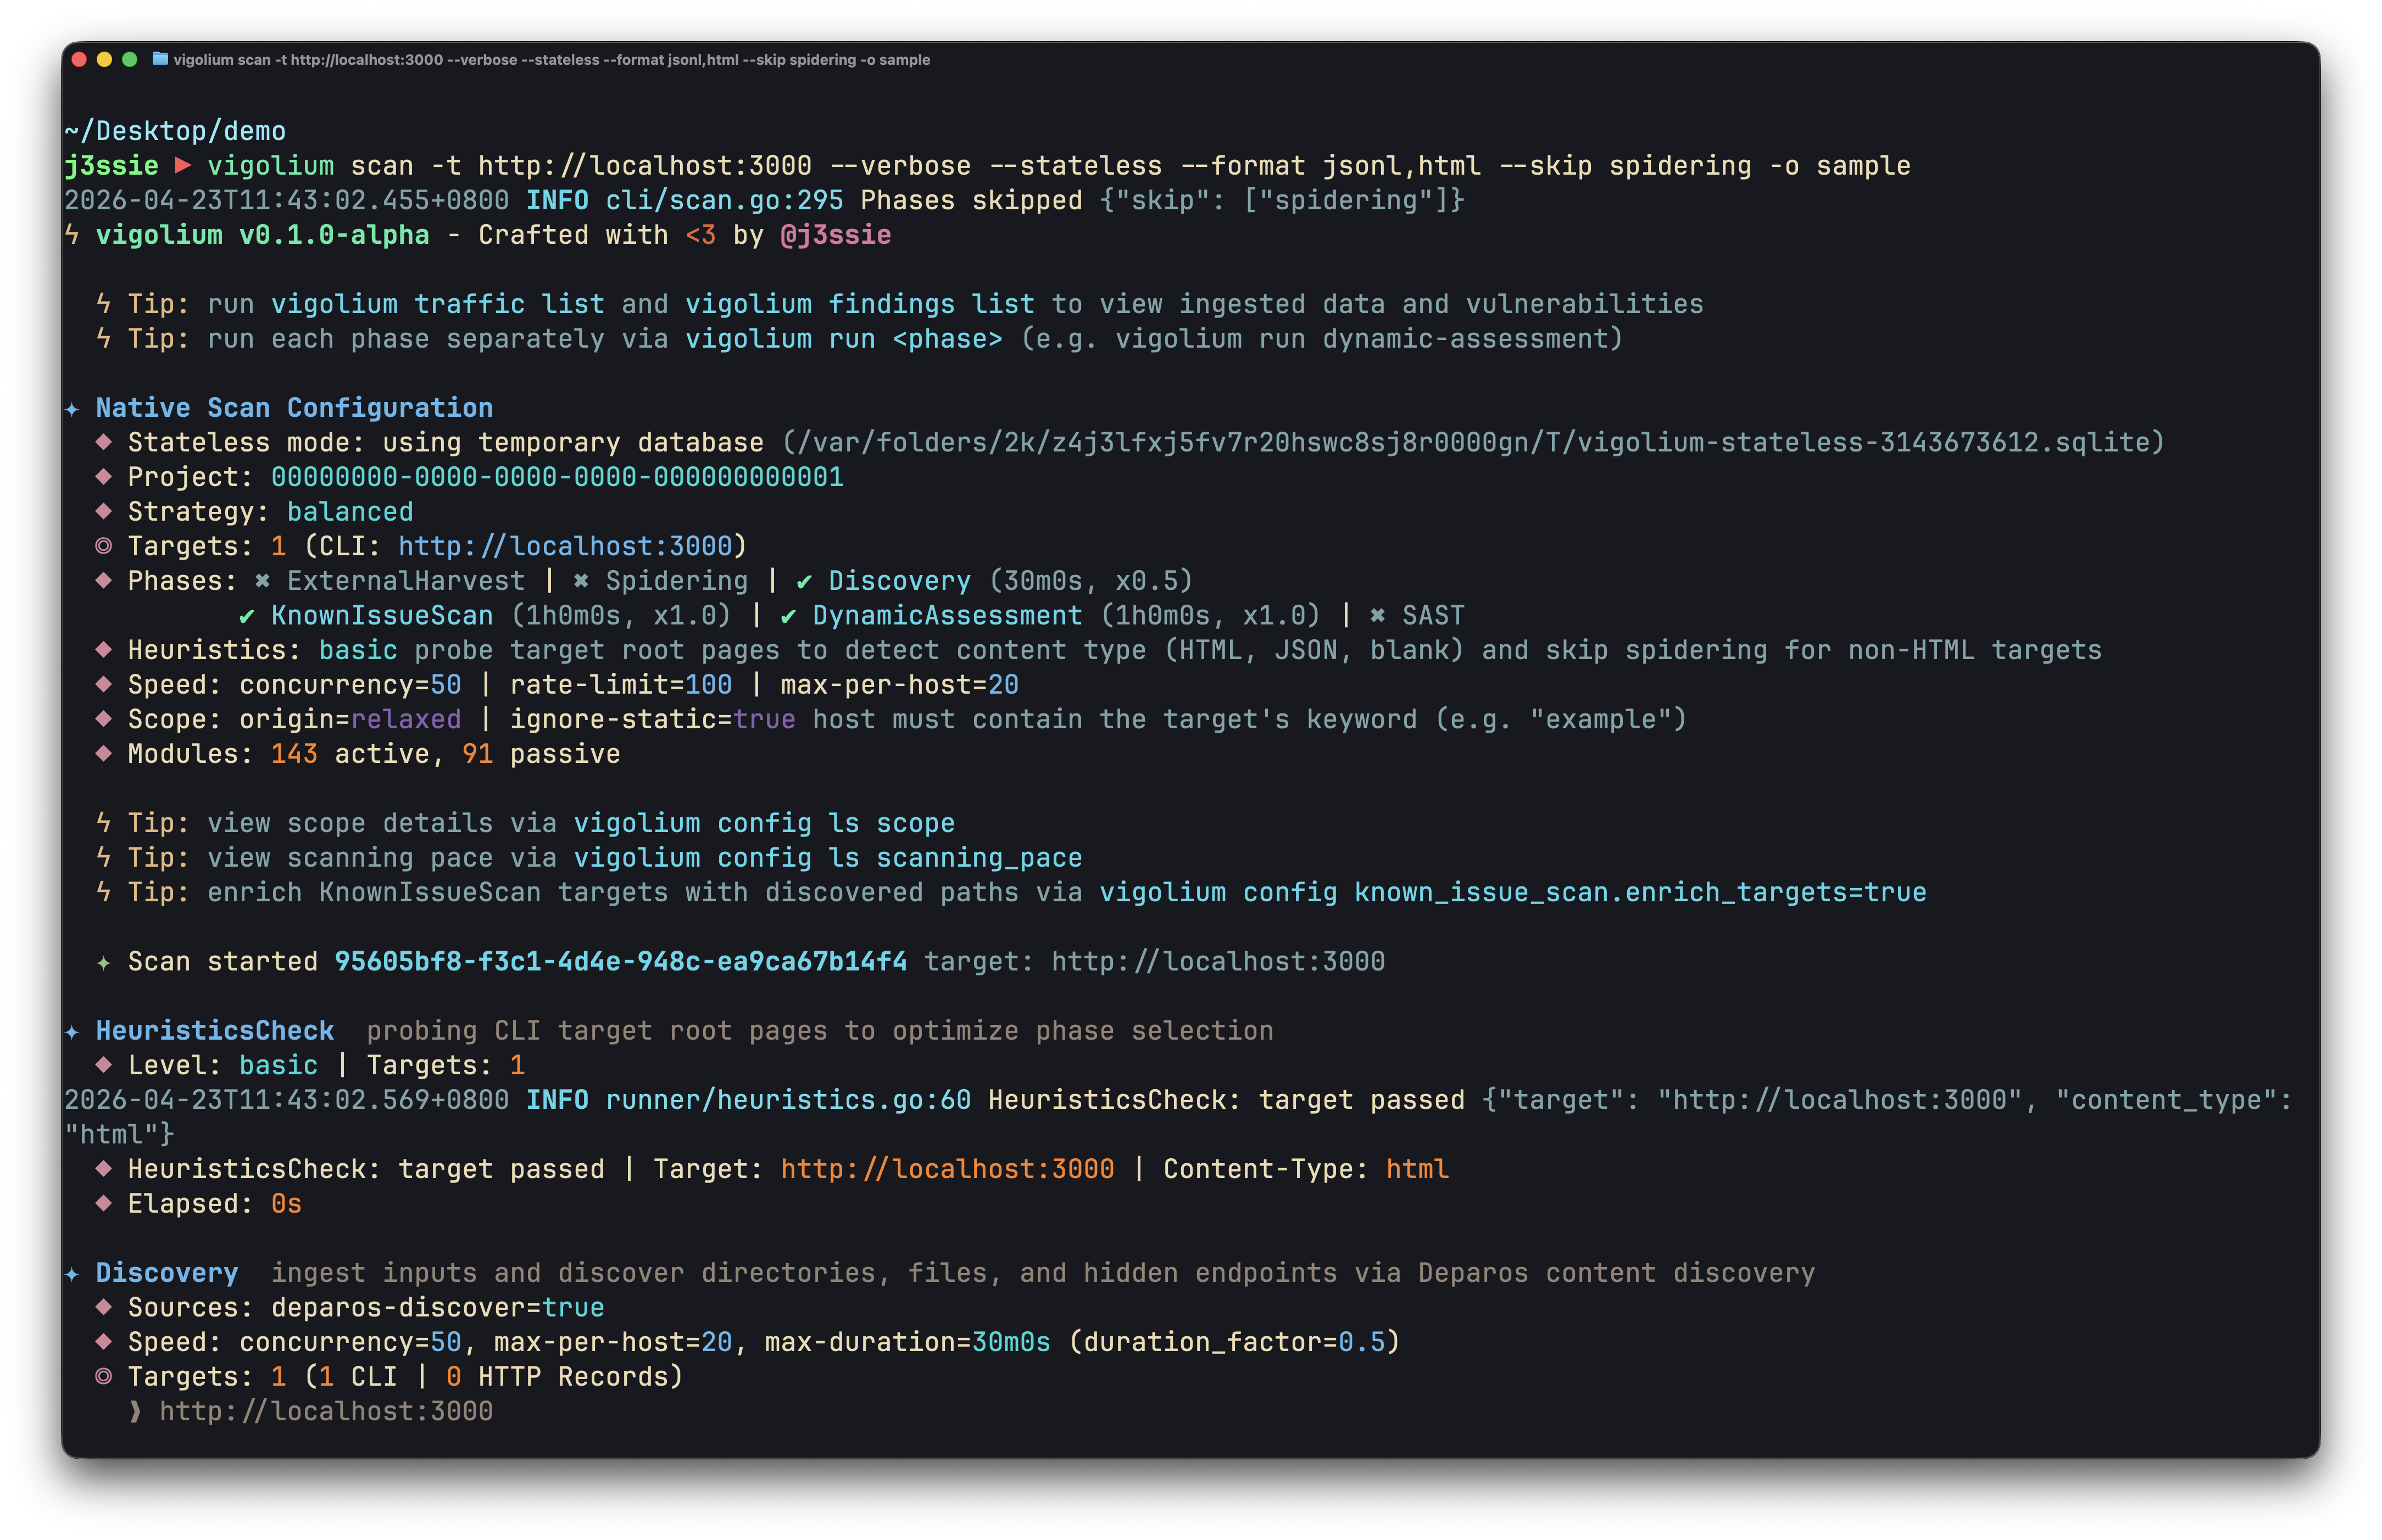 | 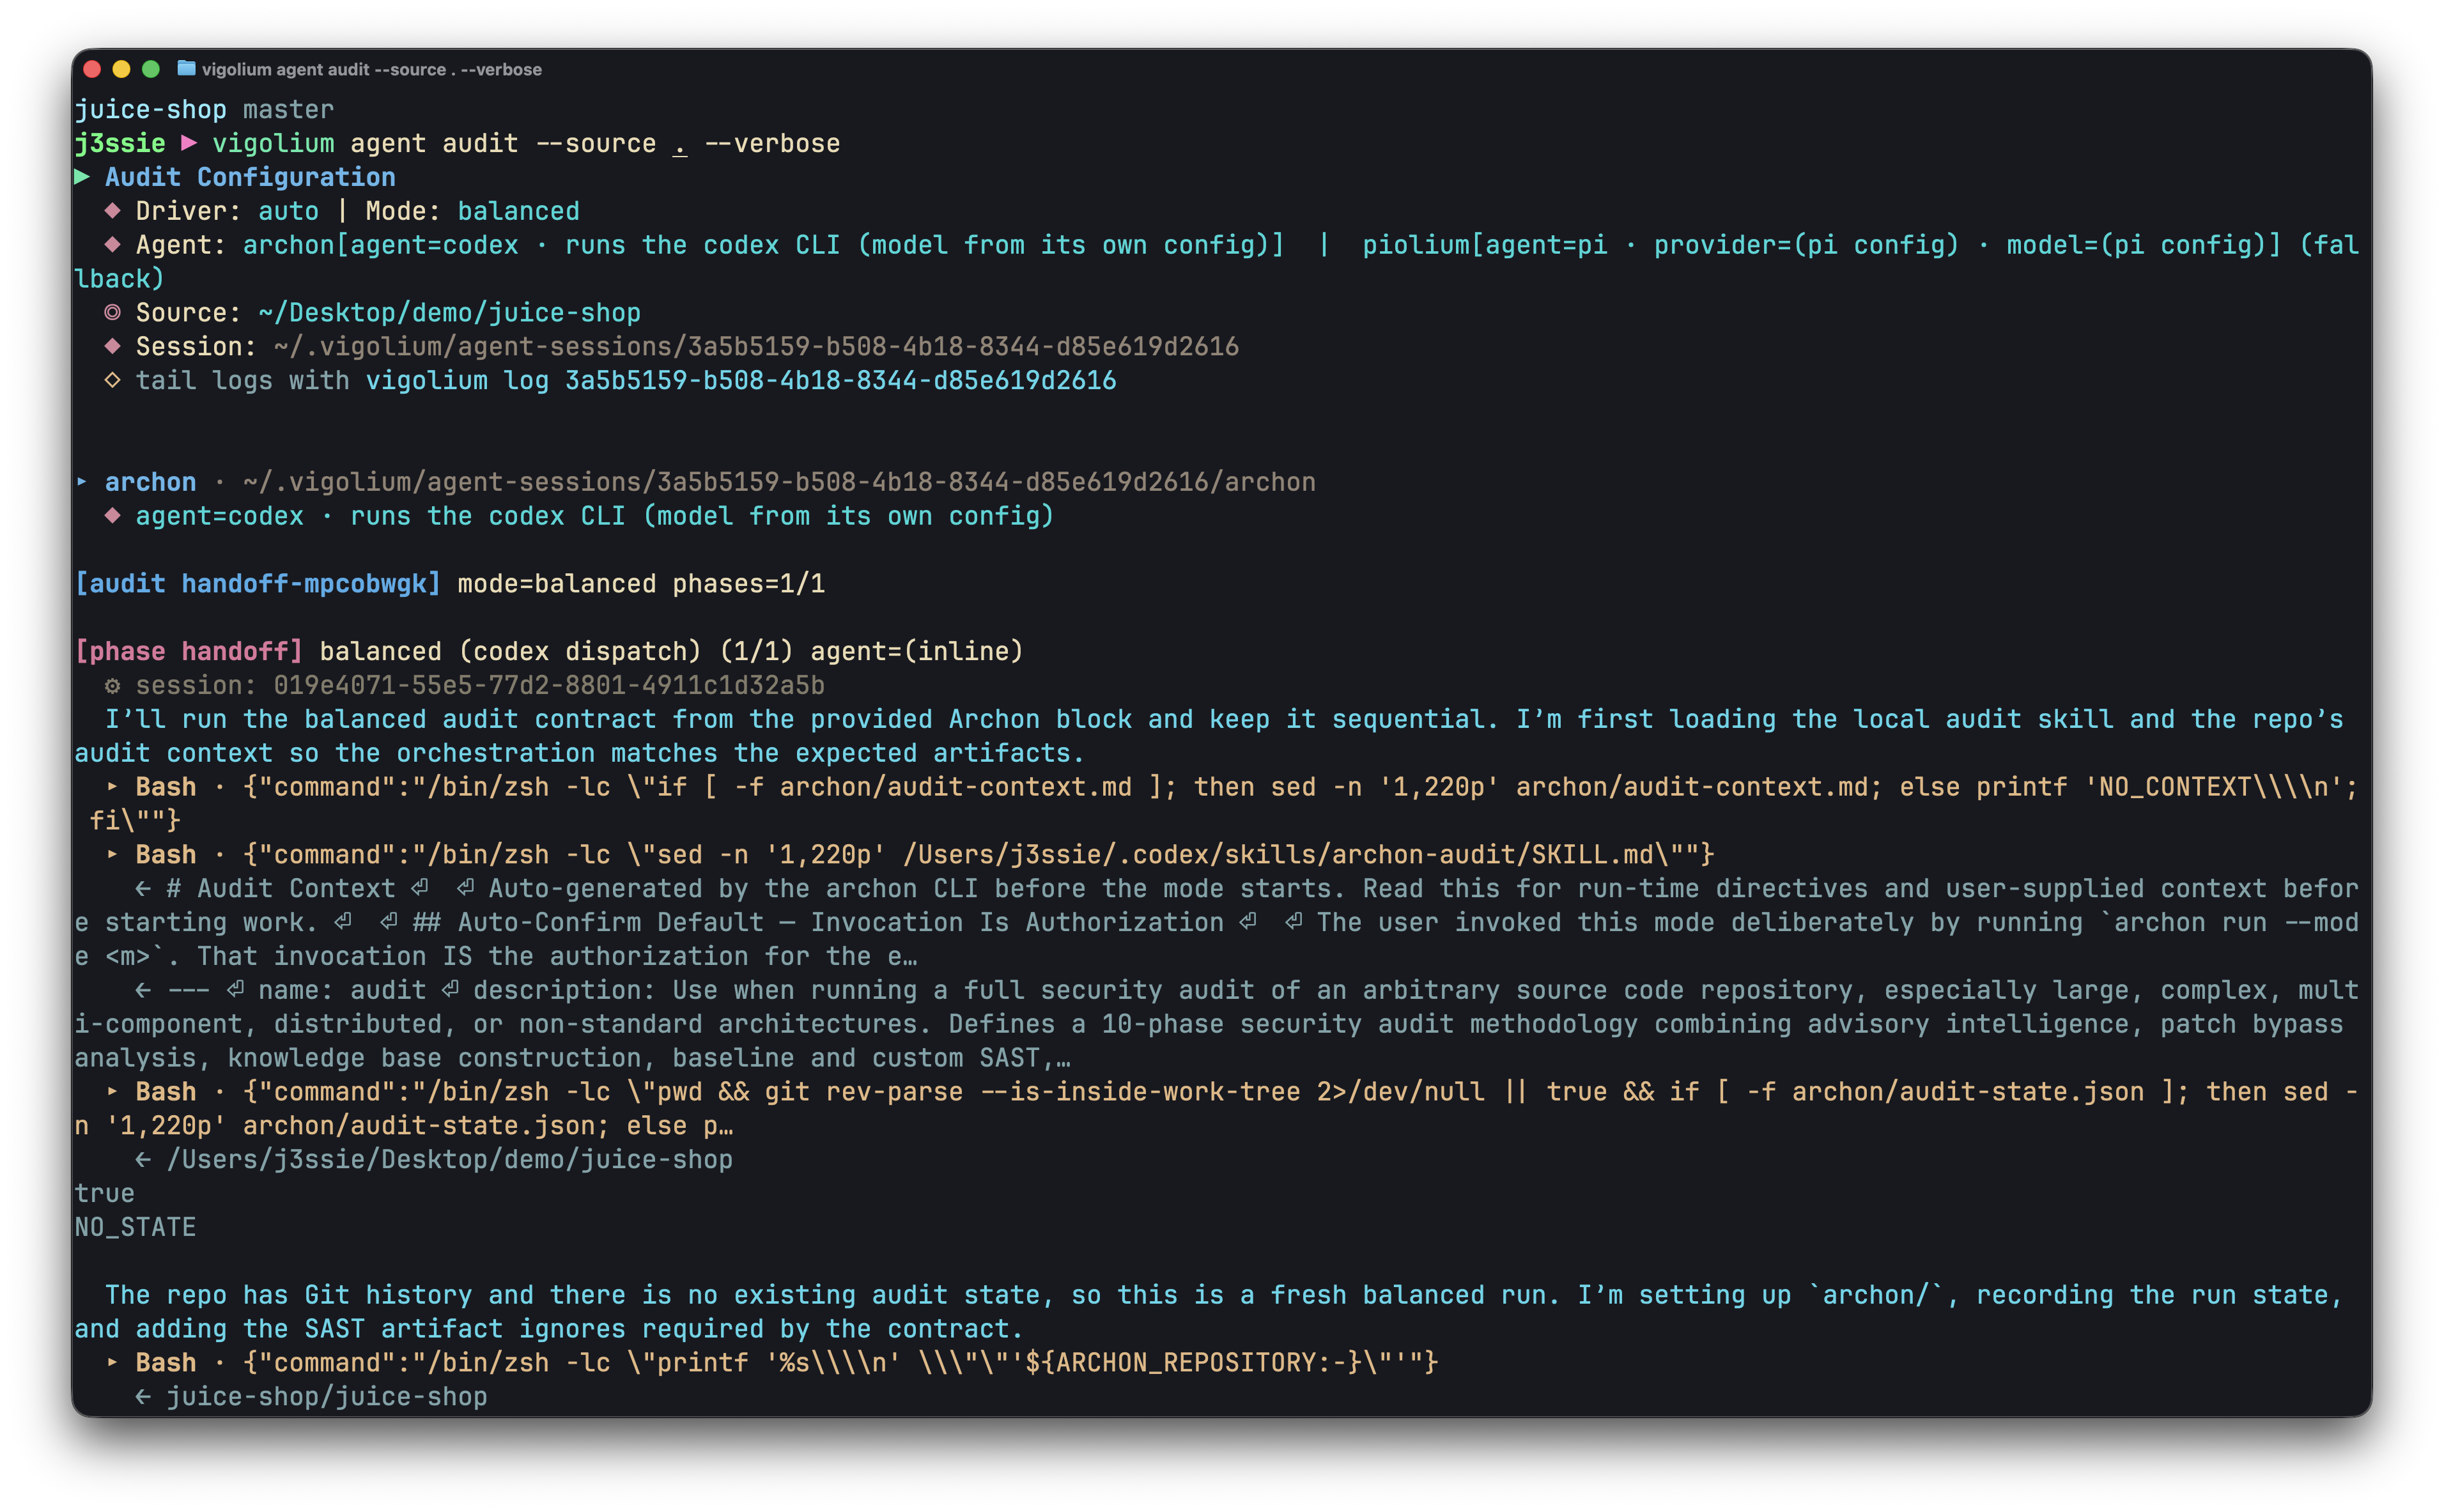 |
الراعي
شكرًا لـ Daytona على رعاية البنية التحتية للبيئة المعزولة
الميزات الرئيسية
الفحص الأصلي
- 323 وحدة فحص: 207 نشطة (fuzzing) + 116 سلبية (مطابقة الأنماط)، تغطي OWASP Top 10 وما هو أبعد من ذلك
- الاختبار خارج النطاق (OAST): XSS/SSRF/حقن الأوامر الأعمى عبر استدعاءات interactsh مع ربط تلقائي للحمولات
- التحوير الواعي بالقيم: يصنّف المعاملات حسب النوع الدلالي (integer، UUID، JWT، email) ويحوّرها وفقًا للغرض
- خط أنابيب متعدد المراحل: الجمع الخارجي، اكتشاف المحتوى (Deparos)، زحف المتصفح/SPA (Spitolas)، والتدقيق، يتحكم فيه إعدادات الاستراتيجية وملفات تعريف الفحص
- مدخلات مرنة: عناوين URL، OpenAPI/Swagger، Postman، Burp Suite، cURL، Nuclei JSONL
- مصادقة متعددة الجلسات: جلسات مضمّنة، ملفات جلسات، أو إعدادات مصادقة كاملة مع تدفقات تسجيل الدخول، واستخراج الرموز، واختبار IDOR/BOLA
- إضافات JavaScript: وحدات وخطافات مخصصة عبر محرك JS مضمّن مع واجهات HTTP واعية بالجلسات
- قابل للتوسع وقابل لإعداد التقارير: مجموعة عمال متزامنة مع تحديد معدل لكل مضيف، وطابور هجين في الذاكرة/القرص/Redis، وتقارير HTML مكتفية ذاتيًا
الفحص الوكيلي
- بيئة تشغيل olium داخل العملية: كل وضع وكيل يعمل على محرك Go الأصلي
pkg/olium: حلقة قائمة على الأدوار، سجل أدوات مدمج، دعم المهارات، ومشغلات مزودين قابلة للتوصيل (بدون مجموعات SDK فرعية) - الطيار الآلي: يكتشف الوكيل نقاط النهاية بشكل مستقل، ويشغّل الفحوصات، ويفرز النتائج، مع خط أنابيب متعدد المتخصصين اختياري واستئناف الجلسة
- السرب: يختار الوكيل الرئيسي الوحدات، ويولّد إضافات هجوم JS مخصصة، ويشغّل تدقيق الكود + SAST، وينفّذ الفحوصات، ويفرز النتائج؛ مستهدف أو كامل النطاق (
--discover)، مع--diff/--last-commitsللتشغيلات المركّزة على التغييرات - مشغلات تدقيق المصدر:
audit، وpiolium، والموزّع الموحّدauditتشغّل تدقيقات الكود المصدري في المقدمة وتتشارك مخطط نتائج واحد ووسم قاعدة بيانات واحد - وضع الاستعلام: مطالبات لمرة واحدة لمراجعة الكود، واكتشاف نقاط النهاية، وكشف الأسرار
- مزودون قابلون للتوصيل:
openai-compatible(افتراضي)،openai-codex-oauth،openai-api-key،openai-responses،anthropic-api-key،anthropic-oauth،anthropic-cli،anthropic-compatible،anthropic-vertex،google-vertex. نفس الأوضاع متاحة عبر REST API مع بث SSE ونقطة نهاية محادثة متوافقة مع OpenAI
البدء السريع: الفحص الأصلي```bash
Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com
Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep
Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error
Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi
Pipe URLs from stdin
cat urls.txt | vigolium scan
Run a single phase directly
vigolium run discovery -t https://example.com
Generate an HTML report
vigolium scan -t https://example.com --only discovery --format html -o report.html
راجع [نظرة عامة على البنية](https://docs.vigolium.com/architecture/overview) للاطلاع على خط الأنابيب الكامل، و[دليل الاستراتيجيات](https://docs.vigolium.com/native-scan/strategies) للاستراتيجيات والملفات الشخصية وإعدادات الوتيرة. للحصول على مرجع سريع للأوامر، راجع [docs.vigolium.com/getting-started/cheat-sheet](https://docs.vigolium.com/getting-started/cheat-sheet).

## وضع الخادم```bash
# Start API server with authentication
vigolium server -k my-secret-key

# Enable transparent HTTP proxy for traffic recording
vigolium server -k my-key --ingest-proxy-port 9003

# Auto-scan ingested traffic
vigolium server -k my-key --scan-on-receive
المكونات الإضافية
| المكون الإضافي | الوصف |
|---|---|
plugins/ | المكونات الإضافية المدمجة (مثل web_search، web_fetch، memory) |
plugins/custom/ | المكونات الإضافية المخصصة الخاصة بك (يتم تجاهلها بواسطة git) |
plugins/disabled/ | المكونات الإضافية المعطلة |
تطوير المكونات الإضافية
راجع plugins/README.md للحصول على دليل تطوير المكونات الإضافية الكامل.
البدء السريع:
# إنشاء مكون إضافي جديد
mkdir -p plugins/custom/my_plugin
# plugins/custom/my_plugin/plugin.py
from plugins import AgentPlugin, PluginResult

class MyPlugin(AgentPlugin):
    name = "my_plugin"
    description = "وصف ما يفعله المكون الإضافي الخاص بي"

    def get_tools(self):
        return [{
            "type": "function",
            "function": {
                "name": "my_tool",
                "description": "وصف الأداة",
                "parameters": {
                    "type": "object",
                    "properties": {
                        "query": {"type": "string", "description": "نص الاستعلام"}
                    },
                    "required": ["query"]
                }
            }
        }]

    def execute(self, tool_name, arguments):
        if tool_name == "my_tool":
            return PluginResult.ok(f"النتيجة: {arguments['query']}")
        return PluginResult.error(f"أداة غير معروفة: {tool_name}")
الأمان
- العزل الافتراضي: يتم تشغيل الأوامر في حاوية Docker معزولة
- التحكم في الوصول إلى الشبكة: يتم حظر الوصول إلى الشبكة افتراضيًا
- إدارة الأسرار: يتم تخزين مفاتيح API في متغيرات البيئة، ولا يتم تسجيلها أبدًا
- التحقق من المدخلات: يتم التحقق من صحة جميع مدخلات الأدوات قبل التنفيذ
- تحديد المعدل: يتم تحديد معدل استدعاءات API لمنع إساءة الاستخدام
الإبلاغ عن الثغرات الأمنية
إذا اكتشفت ثغرة أمنية، فيرجى الإبلاغ عنها بشكل مسؤول. راجع SECURITY.md للحصول على التفاصيل.
المساهمة
نرحب بالمساهمات! يرجى الاطلاع على CONTRIBUTING.md للحصول على الإرشادات.
إعداد التطوير
# استنساخ المستودع
git clone https://github.com/yourusername/kitploit.git
cd kitploit

# إنشاء بيئة افتراضية
python -m venv venv
source venv/bin/activate  # على Windows: venv\Scripts\activate

# تثبيت تبعيات التطوير
pip install -r requirements-dev.txt

# تثبيت خطافات pre-commit
pre-commit install

# تشغيل الاختبارات
pytest tests/ -v

# تشغيل الفحوصات
ruff check .
mypy .
سير عمل المساهمة
- قم بعمل fork للمستودع
- أنشئ فرع الميزة الخاص بك (
git checkout -b feature/amazing-feature) - قم بإجراء تغييراتك
- قم بتشغيل الاختبارات والفحوصات
- قم بعمل commit لتغييراتك (
git commit -m 'Add amazing feature') - قم بالدفع إلى الفرع (
git push origin feature/amazing-feature) - افتح طلب سحب
الترخيص
هذا المشروع مرخص بموجب ترخيص MIT - راجع ملف LICENSE للحصول على التفاصيل.
شكر وتقدير
- شكر خاص لجميع المساهمين
- مستوحى من مشاريع وكلاء الذكاء الاصطناعي مفتوحة المصدر المختلفة
- تم بناؤه باستخدام OpenAI و Anthropic APIs
الدعم
- 📖 التوثيق
- 💬 المناقشات
- 🐛 متتبع المشكلات
- 📧 البريد الإلكتروني: [email protected]
خارطة الطريق
- دعم المزيد من موفري LLM (Gemini، Mistral، إلخ)
- واجهة ويب للتفاعل مع الوكيل
- دعم استدعاء الأدوات المتوازي
- تحسين الذاكرة طويلة المدى
- سوق المكونات الإضافية
- دعم متعدد الوكلاء
- تكامل RAG (التوليد المعزز بالاسترجاع)
- دعم الصوت والصورة
إخلاء المسؤولية
للاستخدام التعليمي والبحثي فقط.
تم تطوير هذا البرنامج للأغراض التعليمية والبحثية المشروعة فقط. يجب على المستخدمين:
- الامتثال لجميع القوانين واللوائح المعمول بها
- الحصول على إذن مناسب قبل اختبار أي أنظمة
- عدم استخدام هذا البرنامج للأنشطة غير القانونية
- تحمل المسؤولية الكاملة عن أفعالهم
لا يتحمل المطورون أي مسؤولية عن سوء الاستخدام أو الأضرار الناجمة عن هذا البرنامج.
⭐ إذا وجدت هذا المشروع مفيدًا، فيرجى النظر في منحه نجمة! ⭐
صُنع بـ ❤️ بواسطة مجتمع الأمن السيبراني
```bash # Ingest traffic to a running server cat urls.txt | vigolium ingest -s http://localhost:9002Ingest an OpenAPI spec
vigolium ingest -s http://localhost:9002 -i api.yaml -I openapi
راجع [تشغيل الخادم](https://docs.vigolium.com/server-mode/running-the-server) لإعداد الخادم، و[الاستيعاب](https://docs.vigolium.com/server-mode/ingestion) لسير عمل الاستيعاب، و[نظرة عامة على API](https://docs.vigolium.com/api-overview) للحصول على المرجع الكامل لواجهة REST API.

> **تكاملات الوكيل (Proxy)**: قم بتمرير حركة مرور الوكيل الحية إلى خادم Vigolium قيد التشغيل باستخدام إضافة [burp-vigolium](https://github.com/vigolium/burp-vigolium) لـ Burp Suite أو إضافة [caido-vigolium](https://github.com/vigolium/caido-vigolium) لـ Caido. كلاهما يخدم نفس بروتوكول الجسر (`-B/--burp-bridge-url`، والاسم المستعار `--caido-bridge-url`)، ويتم وسم حركة المرور المستوعبة بالوكيل الذي جاءت منه.

## الفحص المُصادَق عليه

يدعم Vigolium الفحص المُصادَق عليه متعدد الجلسات لاختبار IDOR/BOLA وفحوصات تصعيد الصلاحيات:```bash
# Inline session via CLI flag (name:Header:value)
vigolium scan -t https://example.com \
  --auth "admin:Cookie:session_id=abc123" \
  --auth "user:Cookie:session_id=xyz789"

# Load session(s) from a YAML/JSON file
vigolium scan -t https://example.com --auth-file ./admin-session.yaml

# Auth file with an automated login flow (token extraction, etc.)
vigolium scan -t https://example.com --auth-file ./login-flow.yaml

# Add custom headers (works with sessions)
vigolium scan -t https://example.com -H "Authorization: Bearer token123"
تدعم ملفات المصادقة الرؤوس الثابتة، ورموز Bearer، وتدفقات تسجيل الدخول الآلية مع استخراج الرمز من ملفات تعريف الارتباط، أو استجابات JSON، أو الرؤوس. تتوفر أمثلة جاهزة في public/presets/sessions/. راجع دليل المصادقة للحصول على الدليل الكامل.
كانت أعلام
--auth/--auth-fileتُسمى سابقًا--session/--session-file. لا تزال الأسماء القديمة تعمل كأسماء مستعارة مهملة.
الفحص الوكيلي
فحص مدفوع بالذكاء الاصطناعي حيث يخطط الوكلاء بشكل مستقل وينفذون ويفرزون تقييمات الثغرات مع محرك الفحص الأصلي في الأسفل:```bash
Autopilot: autonomous AI-driven scanning (in-process olium engine)
vigolium agent autopilot -t https://example.com vigolium agent autopilot -t https://example.com --source ./src --prompt "focus on auth bypass" vigolium agent autopilot -t https://example.com --diff main...feature/auth # diff-focused vigolium agent autopilot -t https://example.com --intensity deep # preset bundle
Swarm: AI-guided targeted or full-scope vulnerability scanning
vigolium agent swarm -t https://example.com/api/users --vuln-type sqli vigolium agent swarm -t https://example.com --discover # full-scope vigolium agent swarm -t https://example.com --source ./src --discover # source-aware full-scope vigolium agent swarm --input "curl -X POST https://example.com/api/login -d '{"user":"admin"}'"
Source-audit drivers (separate harness, do not route through olium)
vigolium agent audit --source ./src # default: auto (audit, fall back to piolium) vigolium agent audit --source ./src --driver audit --mode deep # vigolium-audit only (claude/codex) vigolium agent audit --source ./src --driver piolium --mode balanced # Pi-native (pi extension) only vigolium agent audit --source ./src --driver both # audit then piolium, back-to-back vigolium agent audit --source ./src --modes deep,confirm # chain modes (same as --intensity deep) vigolium agent audit --source ./src -S --output-dir ./audit-out # throwaway DB + bundled HTML report vigolium audit --source ./src # top-level alias
Direct olium access (TUI or headless)
vigolium ol # launch the olium TUI vigolium ol --prompt "..." # one-shot prompt (-p implies headless)
أوضاع الفحص الوكيلي:
- **Autopilot**: الفحص الذاتي. تستدعي واجهة سطر الأوامر `pkg/olium/autopilot.Run` مباشرةً؛ ويضيف الخادم تحضير vigolium-audit، وإعداد المصادقة، وحزمة سياق مجمّدة حول الحلقة نفسها
- **Swarm**: فحص الثغرات الموجّه بالذكاء الاصطناعي، ويدعم الطلب الواحد الموجّه والفحص كامل النطاق (`--discover`). يحلّل الوكيل الرئيسي المدخلات، ويختار الوحدات، ويولّد إضافات JS مخصّصة، ويشغّل تدقيق الكود وSAST، وينفّذ عمليات الفحص، ويفرز النتائج
- **Audit**: تدقيق الكود المصدري عبر `vigolium agent audit` — موزّع موحّد يشغّل أدوات **vigolium-audit** المضمّنة (claude/codex) و/أو **piolium** (أصلية في Pi)، ويُختار عبر `--driver {auto|both|audit|piolium}` (الافتراضي `auto`: إجراء فحص أولي لمسار التدقيق وتشغيله عندما يكون CLI المحلول `claude`/`codex` على PATH، والملف التنفيذي مضمّن، والسلسلة تحتوي على وضع مدعوم للتدقيق؛ وإلا يتم الرجوع إلى piolium دون تشغيل التدقيق. يظهر فشل التدقيق أثناء التشغيل بدلاً من تبديل المشغّلات). أدوات منفصلة؛ **لا** يتم التوجيه عبر olium. صفوف فرعية لكل مشغّل تحت AgenticScan أب واحد مع إزالة تكرار النتائج بعد المرور. لا يوجد أمر فرعي مستقل `agent piolium` — يعمل piolium عبر `--driver=piolium`

> **أدوات التدقيق المستقلة**: يتوفّر تدقيق الأمان الوكيلي أيضاً كأدوات CLI مستقلة يمكنك تشغيلها بشكل مستقل عن Vigolium: [vigolium-audit](https://github.com/vigolium/vigolium-audit) (الأداة التي تقف خلف `vigolium agent audit`) و[piolium](https://github.com/vigolium/piolium) (مشغّل Pi الأصلي الذي يقف خلف `vigolium agent audit --driver=piolium`).

راجع [دليل وضع الوكيل](https://docs.vigolium.com/agentic-scan/agent-mode) للحصول على الدليل الكامل.

## ⚡ وحدة تحكم Vigolium السحابية

حل سحابي للفرق التي تريد قوة Vigolium دون إدارة البنية التحتية. وحدة التحكم هي **النسخة المطوّرة كاملة الميزات من Vigolium**، بقيادة **وكيل ذاتي متقدّم** يدير المهمة بأكملها — بالتفكير في الهدف، واختيار مسارات الهجوم الخاصة به، وتأكيد ما يجده — مع الفحص المستضاف والنتائج المشتركة فوق النواة مفتوحة المصدر، حتى تتمكن من التركيز على إصلاح الثغرات بدلاً من صيانة الأدوات.

> مهتم؟ [تواصل معنا للحصول على عرض توضيحي](https://www.vigolium.com/request-demo).

## طبقات الفحص الأصلية

تتكوّن خط أنابيب الفحص الأصلية من طبقات معيارية، كل منها موثّق بشكل منفصل:

| الطبقة | الوصف | الوثائق |
|-------|-------------|------|
| **اكتشاف المحتوى (Deparos)** | تعداد تكيّفي للأدلة/الملفات مع كشف soft-404 القائم على البصمة | [docs.vigolium.com/native-scan/phases/discovery](https://docs.vigolium.com/native-scan/phases/discovery) |
| **عنكبوت المتصفح (Spitolas)** | زاحف آلة حالة مدفوع بـ Chromium مع التقاط حركة CDP | [docs.vigolium.com/native-scan/phases/spidering](https://docs.vigolium.com/native-scan/phases/spidering) |
| **Audit** | فحص الثغرات النشط/السلبي مع استخراج نقاط الإدراج وإطار DiffScan | [docs.vigolium.com/native-scan/phases/audit](https://docs.vigolium.com/native-scan/phases/audit) |
| **وحدات الماسح** | 207 وحدات نشطة و116 سلبية تغطي OWASP Top 10 وما هو أبعد | [docs.vigolium.com/native-scan/modules-reference](https://docs.vigolium.com/native-scan/modules-reference) |

## الوثائق

توجد الوثائق الكاملة على [docs.vigolium.com](https://docs.vigolium.com/). ملاحظات الإصدار وسجل الإصدارات في [CHANGELOG](https://github.com/vigolium/vigolium/blob/main/CHANGELOG.md). روابط سريعة:

| الموضوع | الرابط |
|-------|------|
| إعداد الوكلاء | [docs.vigolium.com/getting-started/setup-agent](https://docs.vigolium.com/getting-started/setup-agent) |
| بدء فحص أصلي | [docs.vigolium.com/getting-started/native-scan](https://docs.vigolium.com/getting-started/native-scan) |
| بدء فحص وكيلي | [docs.vigolium.com/getting-started/agentic-scan](https://docs.vigolium.com/getting-started/agentic-scan) |
| بدء تدقيق وكيلي | [docs.vigolium.com/getting-started/agentic-security-audit](https://docs.vigolium.com/getting-started/agentic-security-audit) |
| البدء السريع | [docs.vigolium.com/getting-started/quickstart](https://docs.vigolium.com/getting-started/quickstart) |
| ورقة الغش | [docs.vigolium.com/getting-started/cheat-sheet](https://docs.vigolium.com/getting-started/cheat-sheet) |
| الخادم والاستيعاب | [docs.vigolium.com/getting-started/server-and-ingestion](https://docs.vigolium.com/getting-started/server-and-ingestion) |
| كتابة الإضافات | [docs.vigolium.com/customization/writing-extensions](https://docs.vigolium.com/customization/writing-extensions) |

## محرك JavaScript

شغّل كود JavaScript/TypeScript مباشرةً أو اكتب وحدات فحص وخطافات مخصّصة دون إعادة الترجمة:```bash
# Execute inline JavaScript
vigolium js --code 'let r = vigolium.http.get(TARGET); console.log(r.status)' -t https://example.com

# Run a JS file with timeout
vigolium js --code-file ./my-script.js -t https://example.com --timeout 60s

# Manage extensions
vigolium ext ls                # list loaded extensions
vigolium ext docs --example    # browse API with code examples
vigolium ext preset            # install starter scripts
يوفر محرك JS واجهات برمجة تطبيقات HTTP المدركة للجلسة لاختبار المصادقة:```javascript // Create a persistent session with shared cookie jar. // post() takes a string body — serialize objects yourself. let session = vigolium.http.session(); session.post( "https://app.example.com/login", JSON.stringify({ user: "admin", pass: "secret" }), { headers: { "Content-Type": "application/json" } } ); session.get("https://app.example.com/dashboard"); // cookies auto-sent
// Automated login flow with token extraction let authed = vigolium.http.login({ url: "https://app.example.com/api/auth", method: "POST", body: JSON.stringify({ username: "admin", password: "pass" }), extract: [{ source: "json", path: "$.token", apply_as: "Authorization: Bearer {value}" }] });
// IDOR/BOLA testing across multiple sessions let results = vigolium.http.authTest({ sessions: { admin: adminSession, user: userSession }, requests: [{ method: "GET", url: "https://app.example.com/api/users/1" }] });
// Multi-step authentication sequences let result = vigolium.http.sequence([ { url: "/csrf", extract: [{ source: "cookie", name: "csrf_token", as: "token" }] }, { url: "/login", method: "POST", body: "csrf={token}&user=admin" } ]);
// Parallel request batching (race conditions, IDOR) let responses = vigolium.http.batch([req1, req2, req3], { concurrency: 10 });
// CSRF token extraction let csrf = vigolium.http.csrf("https://app.example.com/form");
// HTTP request replay with variations let varied = vigolium.http.replay(rawRequest, [ { headers: { "Authorization": "Bearer admin_token" } }, { headers: { "Authorization": "Bearer user_token" } } ]);
راجع [كتابة الإضافات](https://docs.vigolium.com/customization/writing-extensions) للحصول على دليل تأليف الإضافات و`pkg/jsext/vigolium.d.ts` للحصول على تعريفات واجهة TypeScript الكاملة.

## مرجع CLI

<details>
<summary>وسّع المرجع الكامل للأوامر والعلامات</summary>

### الأوامر```
Scanning:
  vigolium scan                Run a native scan (deterministic multi-phase vulnerability scanning)
  vigolium run <phase>         Run a single native scan phase (alias for scan --only <phase>)
  vigolium scan-url <url>      Quick native scan of a single URL
  vigolium scan-request        Native scan from a raw HTTP request

Agentic scan (in-process olium engine):
  vigolium agent autopilot     Autonomous AI-driven vulnerability scanning
  vigolium agent swarm         AI-guided targeted or full-scope vulnerability scanning
  vigolium agent query         Single-shot prompt (code review, endpoint discovery)
  vigolium agent olium         Direct olium TUI (or one-shot non-interactive via -p)
  vigolium agent audit         Unified driver dispatcher (vigolium-audit and/or piolium, --driver=auto|both|audit|piolium)
  vigolium agent session       Browse/replay agent session artifacts
  vigolium olium | vigolium ol Top-level alias for `vigolium agent olium`

Server & ingestion:
  vigolium server              Start the API server with traffic ingestion
  vigolium ingest              Ingest traffic to a running server
  vigolium storage             Interact with cloud object storage (uploads, downloads)

Data & projects:
  vigolium db                  Database operations (list, stats, export, clean, seed)
  vigolium finding             Browse and manage findings (load, tui)
  vigolium traffic             Browse and replay HTTP records (tui, replay)
  vigolium replay              Mutate a stored/supplied HTTP request and diff baseline vs replay
  vigolium project             Manage projects (create, list, use, config)
  vigolium scope               Manage scope rules
  vigolium import              Import findings/data from external sources
  vigolium export              Export scan results

Extensions & auth:
  vigolium js                  Execute JavaScript/TypeScript code
  vigolium ext                 Manage JavaScript extensions (eval, lint)
  vigolium auth                Manage authentication sessions (list, load, lint, totp)

Setup & introspection:
  vigolium init                Initialize a Vigolium workspace
  vigolium config              Manage configuration (ls, set, path, clean)
  vigolium strategy            Inspect scanning strategies and phases
  vigolium module              Inspect/enable scanner modules
  vigolium doctor              Diagnose environment & dependencies
  vigolium version             Show version info
الأعلام```
Native Scan (vigolium scan / run): -t, --target Target URL -T, --target-file File containing target URLs -i, --input Input file path (- for stdin) -I, --input-mode Input format: urls, openapi, swagger, burp, curl, nuclei, har -m, --modules Modules to run (comma-separated or 'all') --strategy Strategy preset: lite, balanced, deep --scanning-profile Scanning profile name or YAML path --only Phases to run (comma-separated): ingestion, discovery (deparos), external-harvest, spidering (spitolas), known-issue-scan, dynamic-assessment, extension --skip Phases to skip (repeatable, same names as --only) -S, --stateless Use a throwaway temp database, discarded after the scan --fail-on Exit non-zero when a finding at/above this severity is present
Authentication: --auth Inline session definition (name:Header:value, repeatable) --auth-file Session YAML/JSON file path, supports login flows (repeatable) -H, --header Custom HTTP header (repeatable)
Performance: -c, --concurrency Concurrent workers (default: 50) -r, --rate-limit Max requests/sec (default: 0 = unlimited) --max-per-host Per-host concurrency cap (default: 2) --proxy HTTP/SOCKS5 proxy URL --timeout HTTP request timeout (default: 15s)
Agentic Scan (vigolium agent autopilot / swarm / query):
--source Path to source code for source-aware scanning
--files Specific files to include relative to --source
--source-label Label for source code ingestion
--provider Olium provider: openai-compatible (default), openai-codex-oauth,
openai-api-key, openai-responses, anthropic-api-key,
anthropic-oauth, anthropic-cli, anthropic-compatible,
anthropic-claude-sdk-bridge, anthropic-vertex, google-vertex
--model Model ID override
--oauth-token OAuth bearer token (anthropic-oauth)
--oauth-cred OAuth/SA file path (openai-codex-oauth, anthropic-vertex,
google-vertex)
--llm-api-key API key (anthropic-api-key, openai-api-key)
--vuln-type Vulnerability type focus (sqli, xss, ssrf, ...)
--prompt Free-text task guidance (same as the positional [prompt])
--plan-file Plan file mixing guidance + raw seed HTTP request(s)
--knowledge-base File/dir describing the app; prose is distilled, traffic
exports (HAR/Burp/curl/OpenAPI/Postman) are ingested
--prior-context Front-load existing project traffic/findings: auto, summary, off
--intensity Preset bundle: quick, balanced, deep
--diff Diff range / PR URL / HEADN for change-focused scans
--last-commits Shorthand for --diff HEADN
--code-audit Enable AI code audit (default: on with --source)
--discover Run discovery+spidering before planning (swarm)
--audit vigolium-audit mode: lite, balanced, deep, mock, off
--piolium Piolium audit mode (empty = auto-pick)
--resume Resume a durable-autopilot run by agentic-scan UUID
--session-dir Pin the session dir for this run's debug artifacts
--transcript Copy transcript.jsonl out after the run
--max-iterations Max triage-rescan iterations
--max-commands Cap on agent tool calls
--token-budget Cap on aggregate tokens
--max-duration Max agent wall-clock time (0 = no limit)
--only / --skip / --start-from Phase control (swarm)
Source audit (vigolium agent audit / vigolium audit): --driver auto (default), both, audit, piolium --intensity Preset: quick, balanced, deep (deep = modes deep,confirm) --mode Mode override: lite, balanced, deep, revisit, confirm, merge, ... --modes Chain modes back-to-back (e.g. deep,confirm) --list-modes Print the audit mode graph and exit --agent Coding agent for the audit leg: claude or codex --keep-raw Keep raw output under /vigolium-results/ (on by default) --clean-raw Remove the source-tree raw copy after the run -S, --stateless Run into a throwaway DB and auto-render an HTML report --output-dir Bundle the HTML report + raw results into one folder (needs -S) --no-dedup Skip the post-pass project-wide findings dedup --no-preflight Skip the pre-audit auth/model roundtrip checks -i, --interactive Drive the audit yourself in the coding agent (audit driver only)
JavaScript: --code Inline JavaScript to execute --code-file Path to JS/TS file to execute --timeout Execution timeout (default: 30s)
Output: -j, --json Compact, token-aware JSON output (read/query commands) --format Output format (comma-separated for multiple): console, jsonl, html, sqlite (needs -S), fs (flat traffic/finding tree) -o, --output Output file path --silent Suppress all output except findings -v, --verbose Verbose logging
</details>

## تخطيط المستودع

يحتوي دليل `platform/` على أدوات خارجية ولوحة تحكم واجهة المستخدم وليس جزءًا من الماسح الأساسي. لا ينبغي إجراء أي تغييرات عليه.

## المعايير المرجعية

يتم اختبار Vigolium بشكل مستمر مقابل تطبيقات ضعيفة عمدًا، كما يتم اختباره بكثافة ضد أهداف واقعية من خلال برامج مكافآت الثغرات والإفصاح المسؤول.

- **مستضاف ذاتيًا (Docker):** [DVWA](https://github.com/digininja/DVWA)، [OWASP Juice Shop](https://github.com/juice-shop/juice-shop)، [VAmPI](https://github.com/erev0s/VAmPI)، [crAPI](https://github.com/OWASP/crAPI)، [Vulnerable Java App](https://github.com/DataDog/vulnerable-java-application)، [Vulnerable Nginx](https://github.com/detectify/vulnerable-nginx)، [OopsSec Store](https://github.com/kOaDT/oss-oopssec-store) (تطبيق Next.js مخصص)
- **خارجي (مستضاف):** [Acunetix TestPHP](http://testphp.vulnweb.com)، [Gin & Juice Shop](https://ginandjuice.shop)، [Testfire](http://demo.testfire.net)
- **XSS ومتعدد الثغرات:** [BruteLogic XSS](https://github.com/vigolium/vigolium/blob/main/test/benchmark/xss_scanner)، [XBOW](https://github.com/vigolium/vigolium/blob/main/test/benchmark/definitions/xbow) (XSS، SQLi، SSTI، LFI، SSRF، XXE، حقن الأوامر)

شغّل المعايير المرجعية باستخدام `make test-canary` (تطبيقات Docker) أو `make test-integration` (XSS).

## التطوير```bash
make build          # build and install
make test           # run all tests (auto-installs gotestsum)
make test-unit      # fast unit tests (-short, no external deps)
make test-e2e       # E2E tests (requires Docker)
make lint           # run linter
make fmt            # format code
راجع HACKING.md للحصول على دليل البناء الكامل، وخريطة قاعدة الشيفرة، ودليل تطوير الوحدات.
الأمان
Vigolium هي أداة أمن هجومي، وجزءان منها متساهمان عن قصد: وضع الوكيل يعمل بدون صندوق حماية (إذ يمتلك نموذج اللغة الكبير وصولاً كاملاً إلى الصدفة والملفات والشبكة على المضيف) ويمكن للإضافات تشغيل أوامر عشوائية. شغّل وضع الوكيل داخل حاوية/جهاز افتراضي قابل للتخلص منه ومخصص لنطاق العملية، وتعامل مع الإضافات غير الموثوقة كما تتعامل مع الشيفرة غير الموثوقة. راجع SECURITY.md قبل أن تبدأ، وأبلغ عن الثغرات في Vigolium نفسها بشكل خاص إلى [email protected].
الترخيص
يُصدر Vigolium بموجب رخصة جنو العمومية العامة Affero الإصدار 3.0. يجب أن تبقى الأعمال المشتقة مفتوحة بموجب الشروط نفسها.
صُنع بـ ♥ بواسطة @j3ssie، مع @theblackturtle كمساهم أساسي أولي.