
vigolium v0.3.7
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيل مع السرعة الأصلية والنمطية والدقة
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيلي مع السرعة الأصلية والمرونة والدقة


يوفر Vigolium وضعين متكاملين للمسح:
-
المسح الأصلي (
vigolium scan): سريع وقوي ومرن. مسح حتمي متعدد المراحل مع 317 وحدة تغطي اكتشاف المحتوى، وزحف المتصفح/SPA، والتدقيق النشط/السلبي، وتشمل فئات ثغرات الحقن، والتحكم في الوصول، والملفات/المسارات، وواجهات API/البروتوكولات، والإطارات الخاصة، والسحابة/البنية التحتية، والثغرات خارج النطاق (OAST). -
المسح الوكيلي (
vigolium agent): يدقق قاعدة الشيفرة الخاصة بك بشكل شامل. مسح مدفوع بالذكاء الاصطناعي يخطط للهجمات بشكل مستقل، ويختار الوحدات، ويولّد إضافات مخصصة، ويفرز النتائج، ويجمع بين تدقيق عميق للشيفرة المصدرية والمسح المستقل والموجّه للثغرات.
التثبيت
التثبيت السريع (موصى به)```bash
curl -fsSL https://vigolium.com/install.sh | bash
### [npm](https://www.npmjs.com/package/@vigolium/vigolium)```bash
npm install -g @vigolium/vigolium
Windows
يعمل تثبيت npm أعلاه على Windows. بدلاً من ذلك، قم بتنزيل
vigolium_<version>_windows_amd64.zip من
صفحة الإصدارات، واستخرجه، وضع
vigolium.exe في مكان ما ضمن PATH الخاص بك.
يأتي Windows بنسخة x64 فقط؛ على Windows ARM يعمل عبر المحاكاة. مثبّت shell أعلاه مخصص لـ POSIX فقط، لذا فإن
vigolium updateغير متاح على Windows — أعد تشغيل تثبيت npm أو نزّل ملف zip الأحدث للترقية.
طريقة أخرى مثل Docker أو البناء من المصدر
Docker```bash
docker pull j3ssie/vigolium:latest docker run --rm j3ssie/vigolium:latest scan -h
### البناء من المصدر```bash
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
يتطلب Go 1.27+ و bun 1.3.11+. راجع HACKING.md للمتطلبات الأساسية وتفاصيل البناء.
| لوحة تحكم الواجهة | لوحة تحكم حركة المرور |
|---|---|
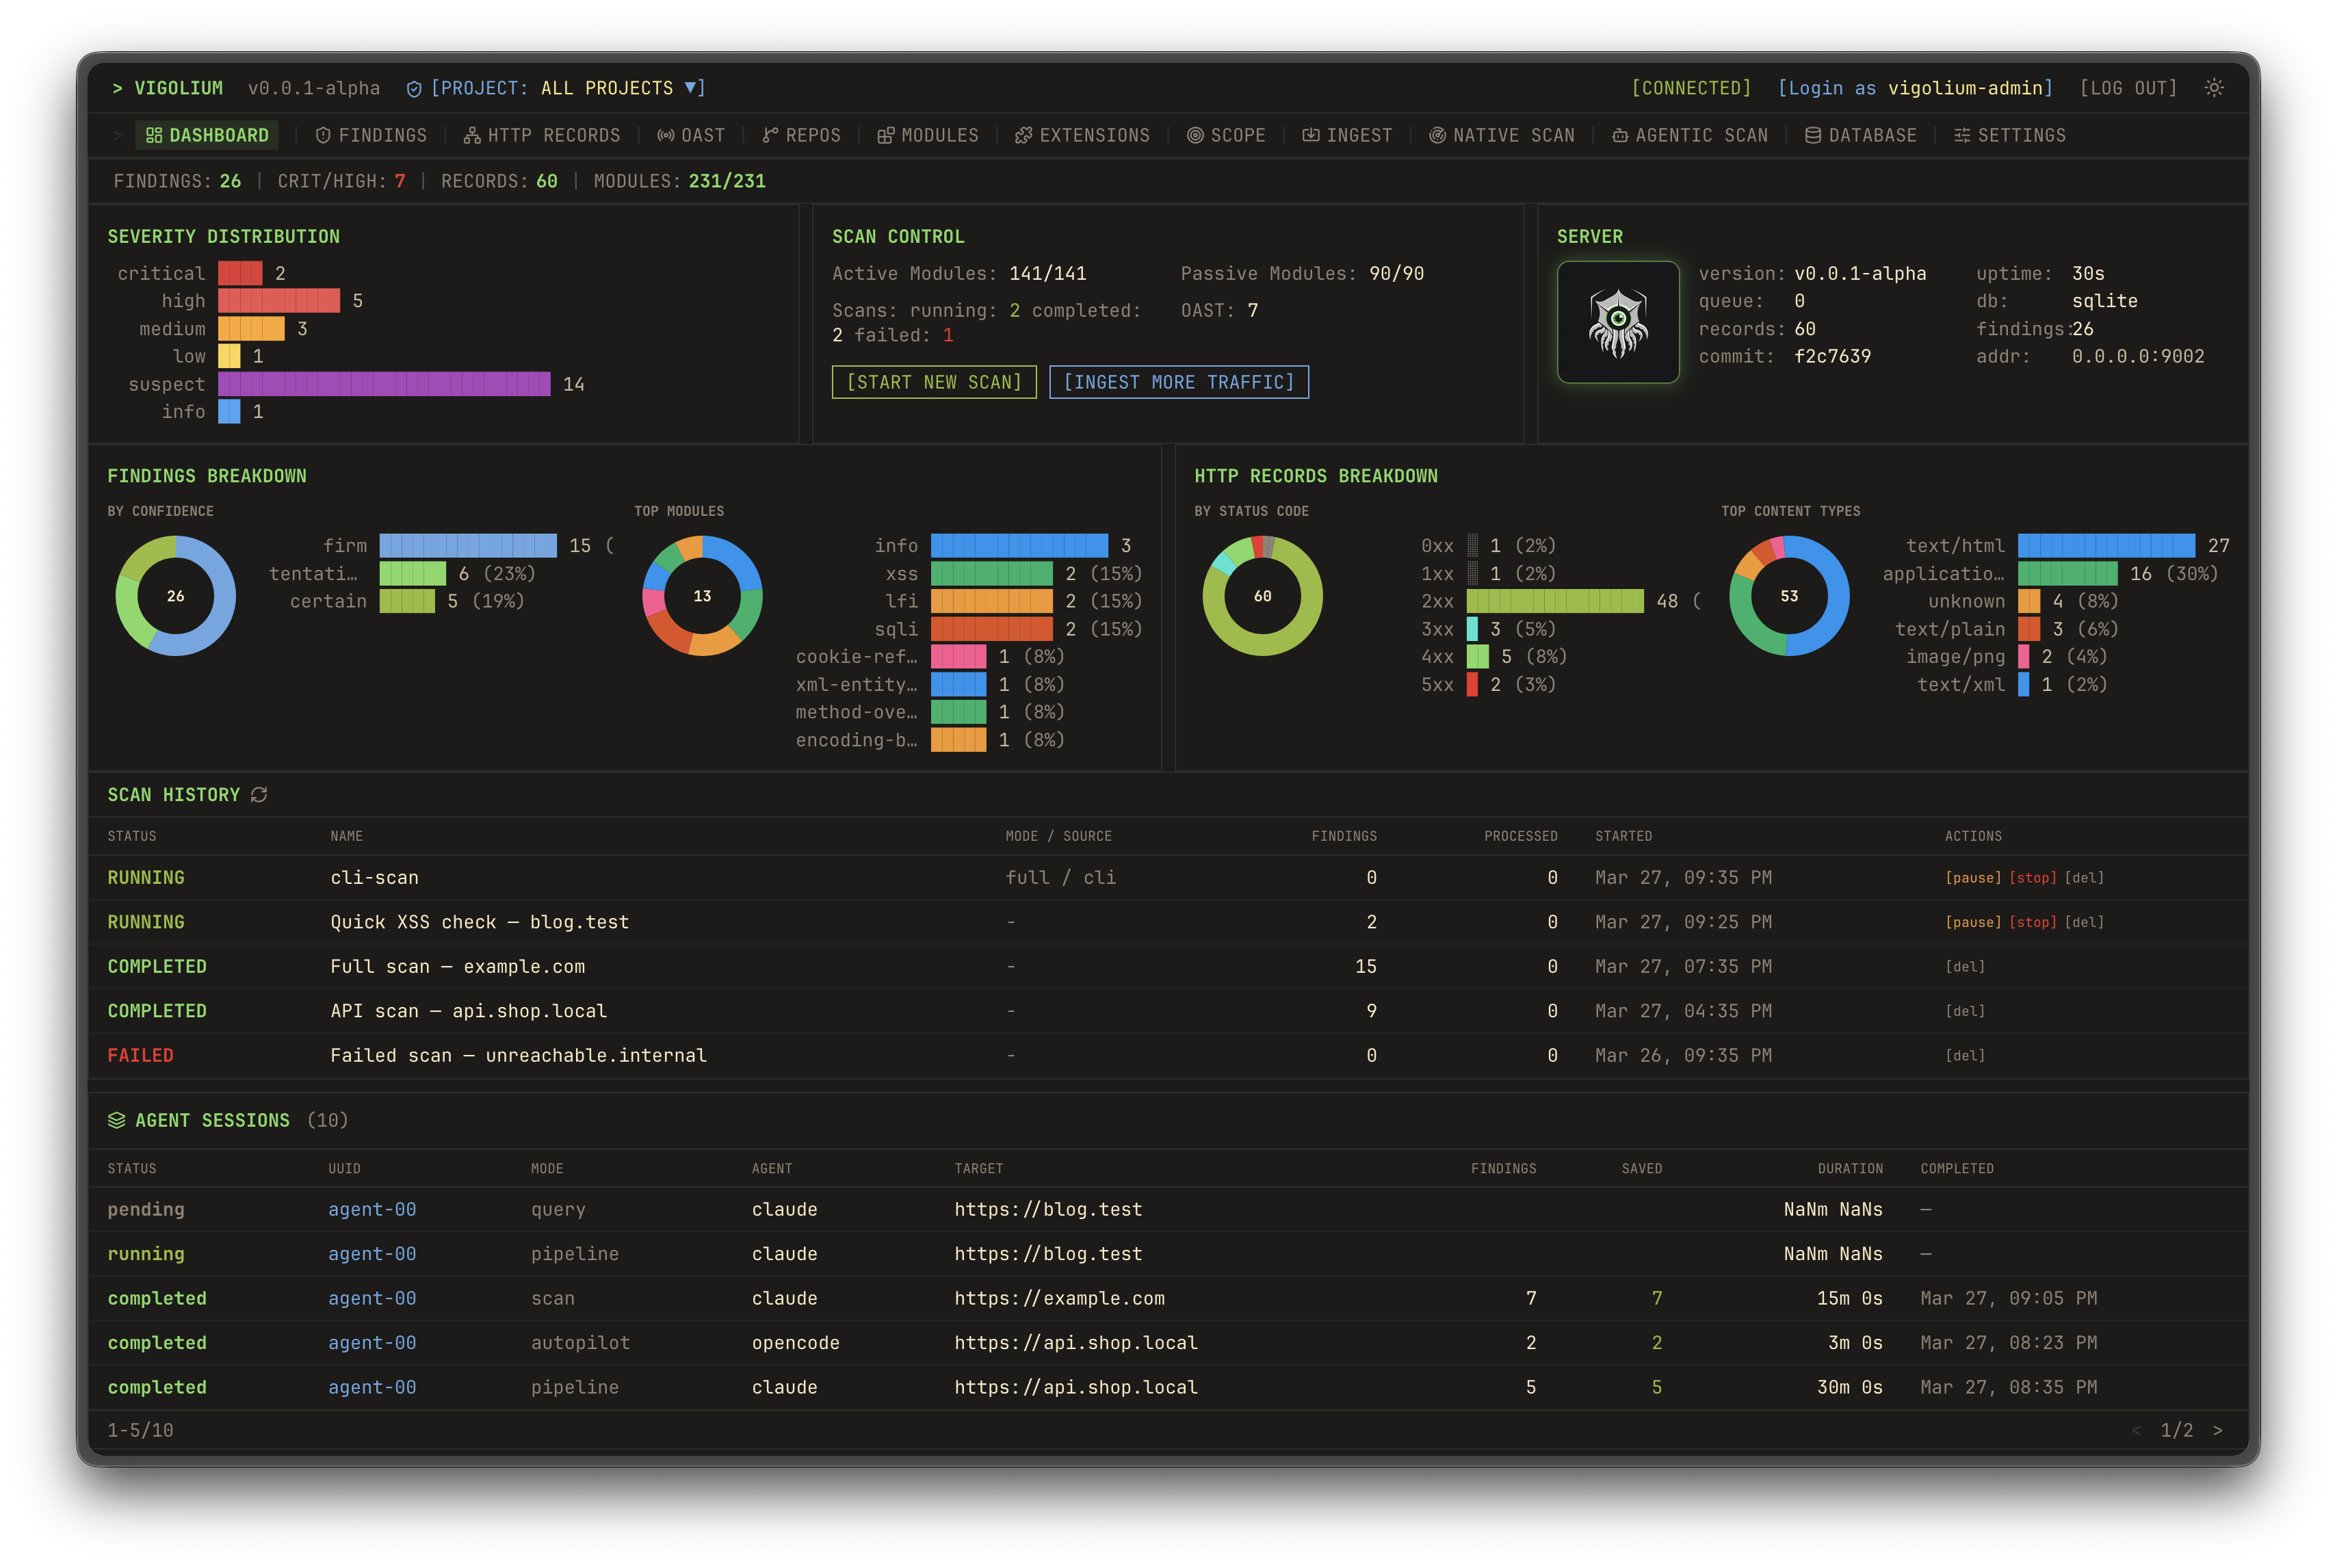 | 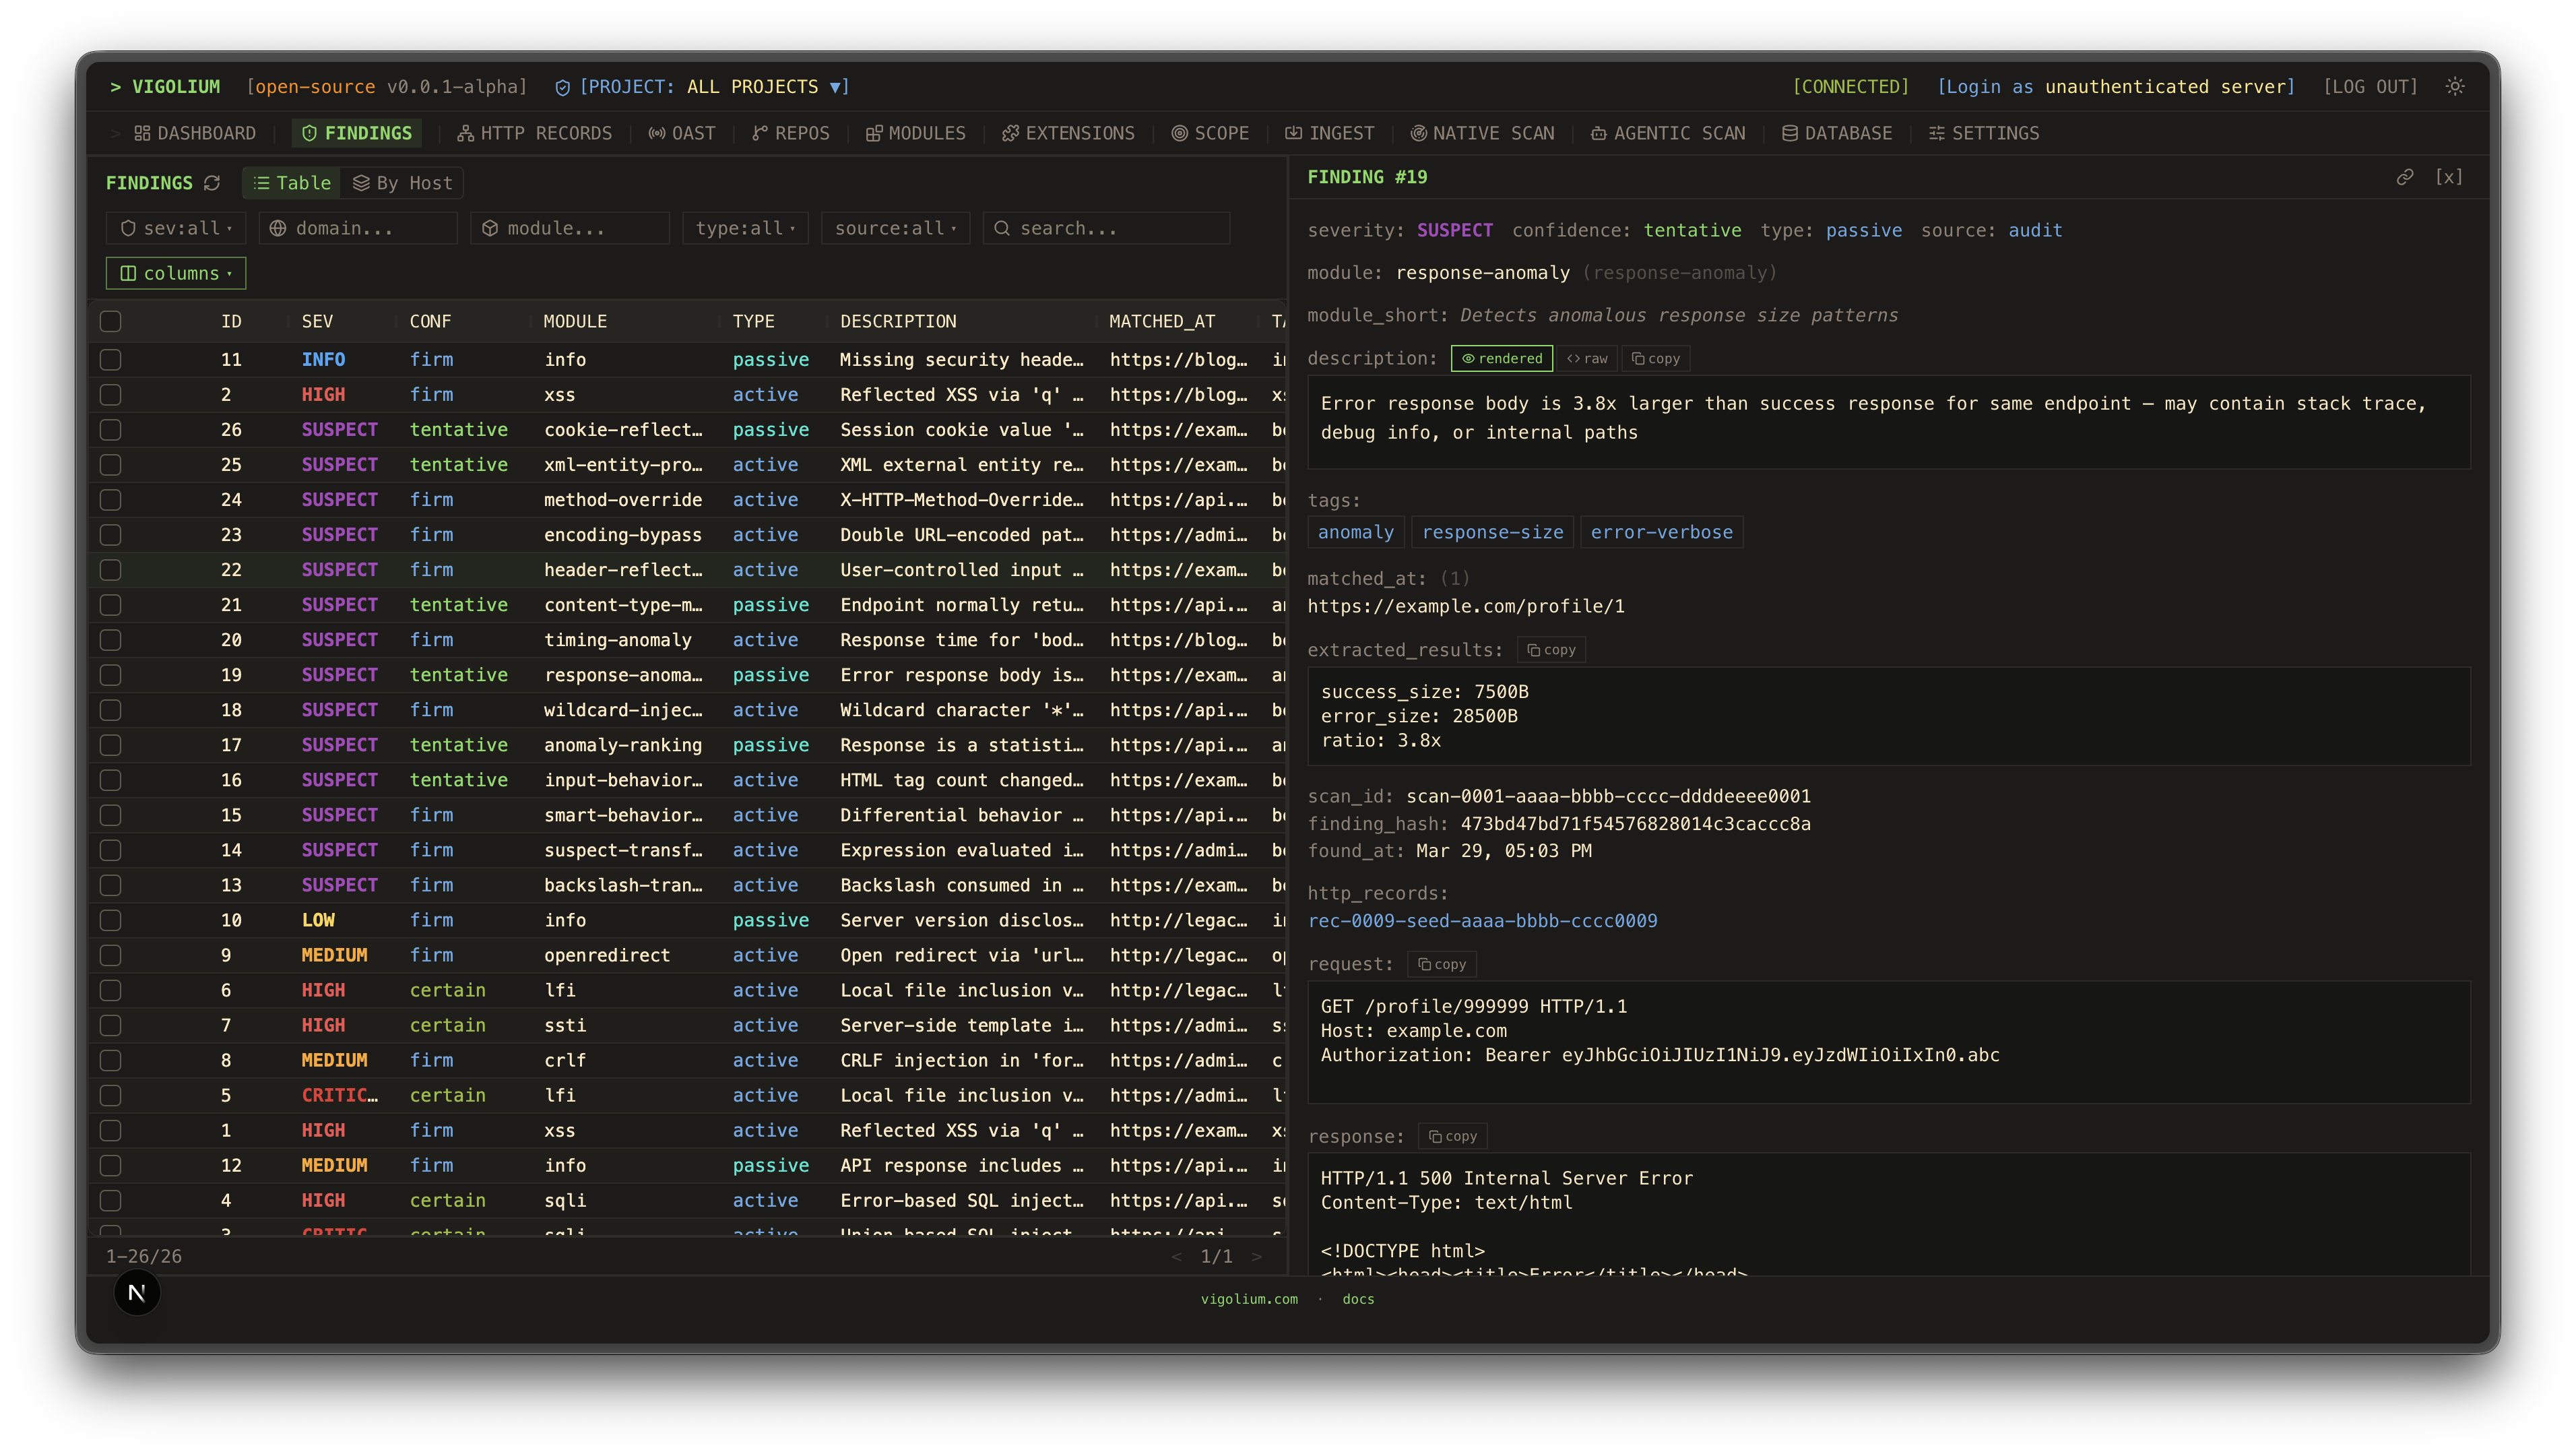 |
| التقارير الثابتة | التقارير الثابتة |
|---|---|
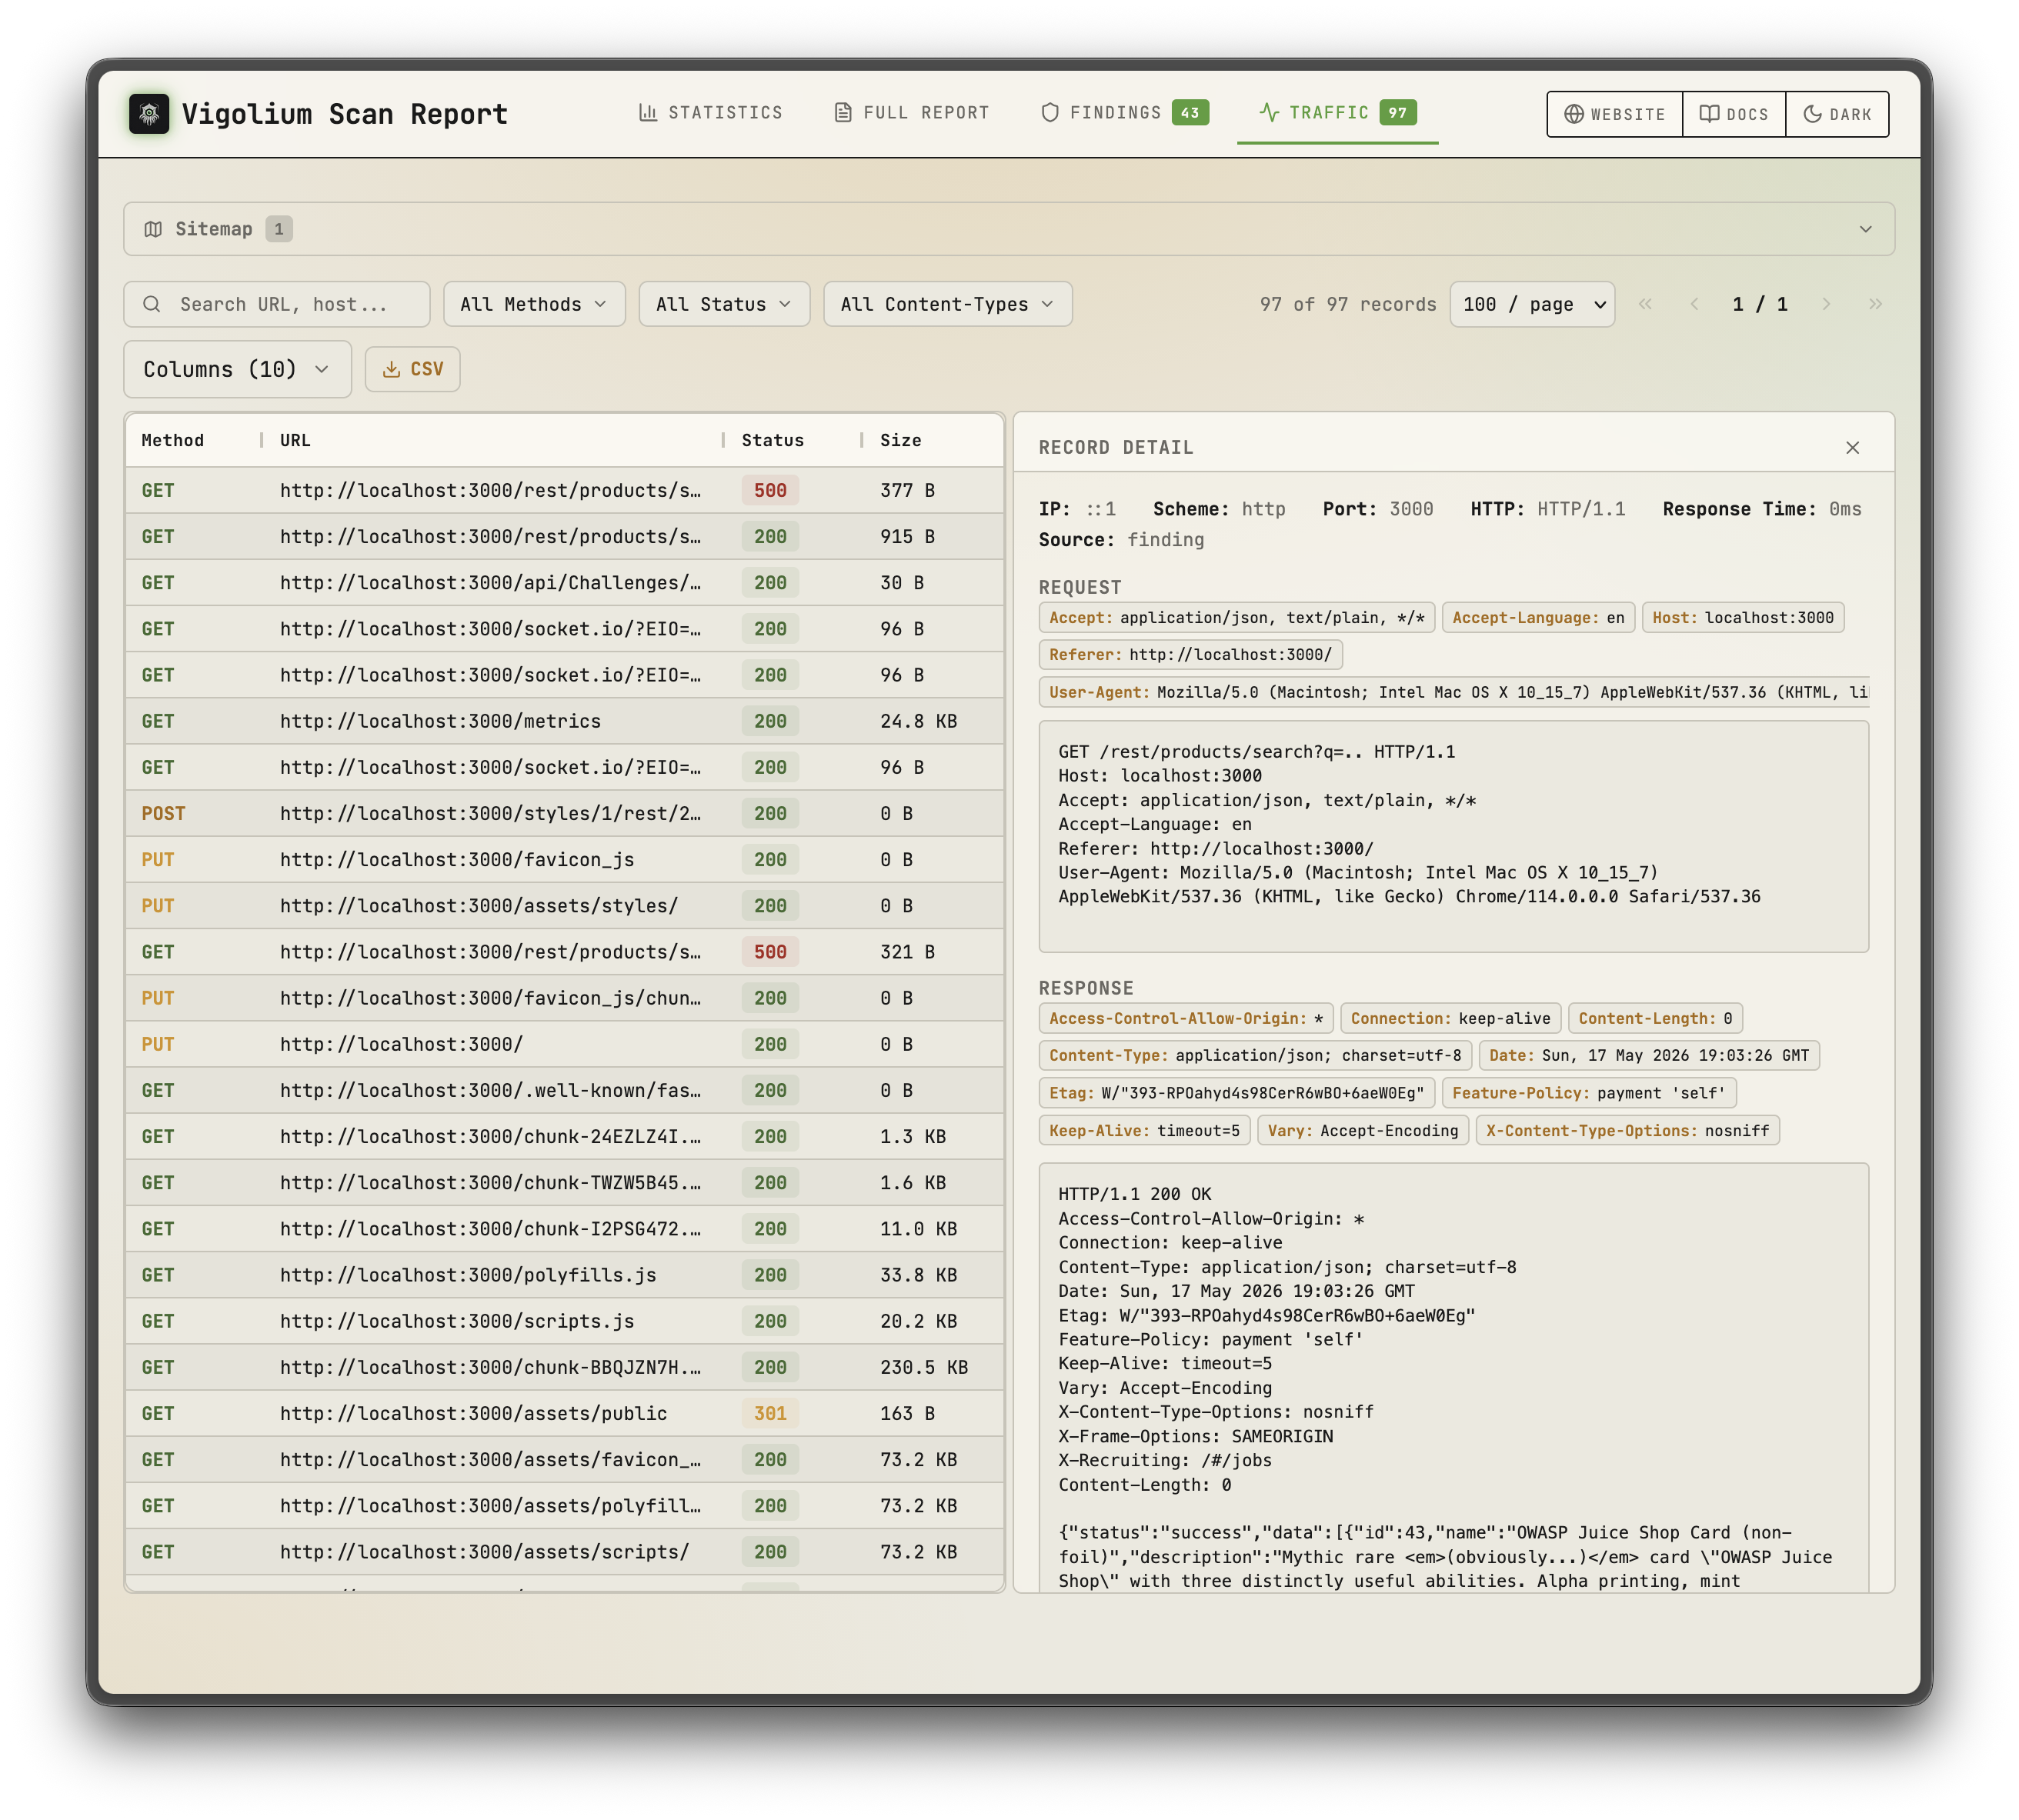 | 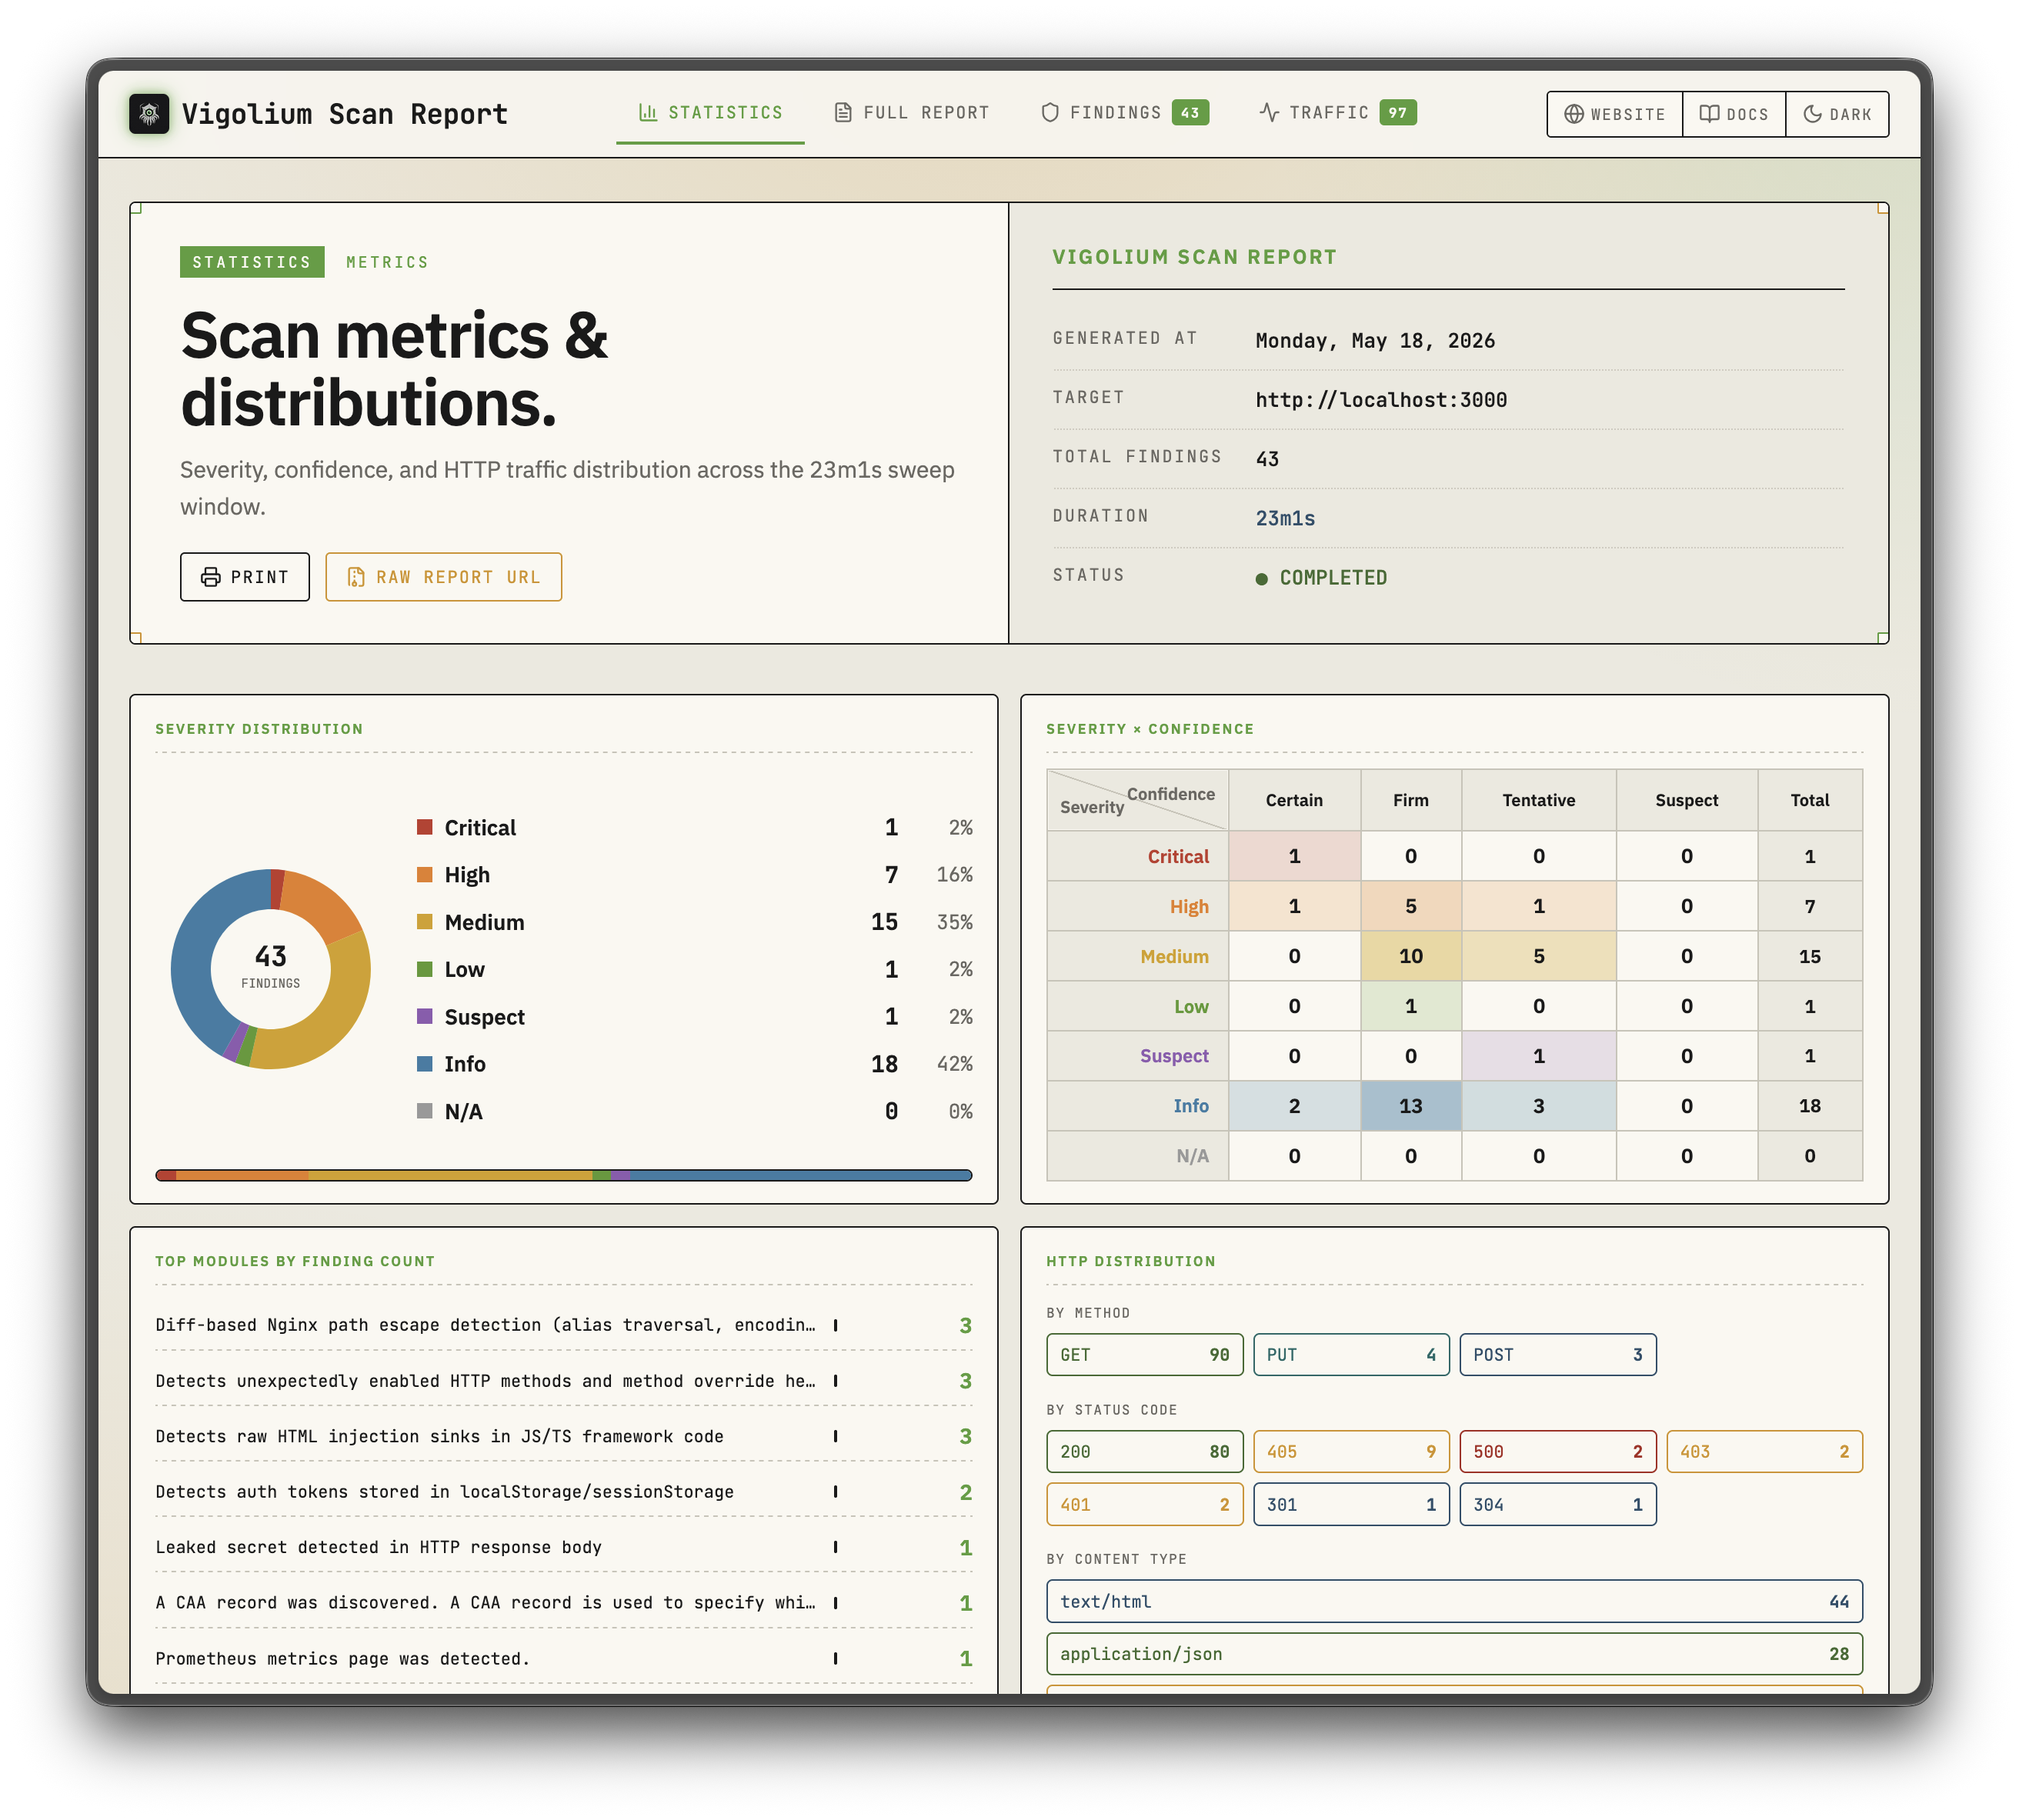 |
| الفحص الأصلي | الفحص الوكيلي |
|---|---|
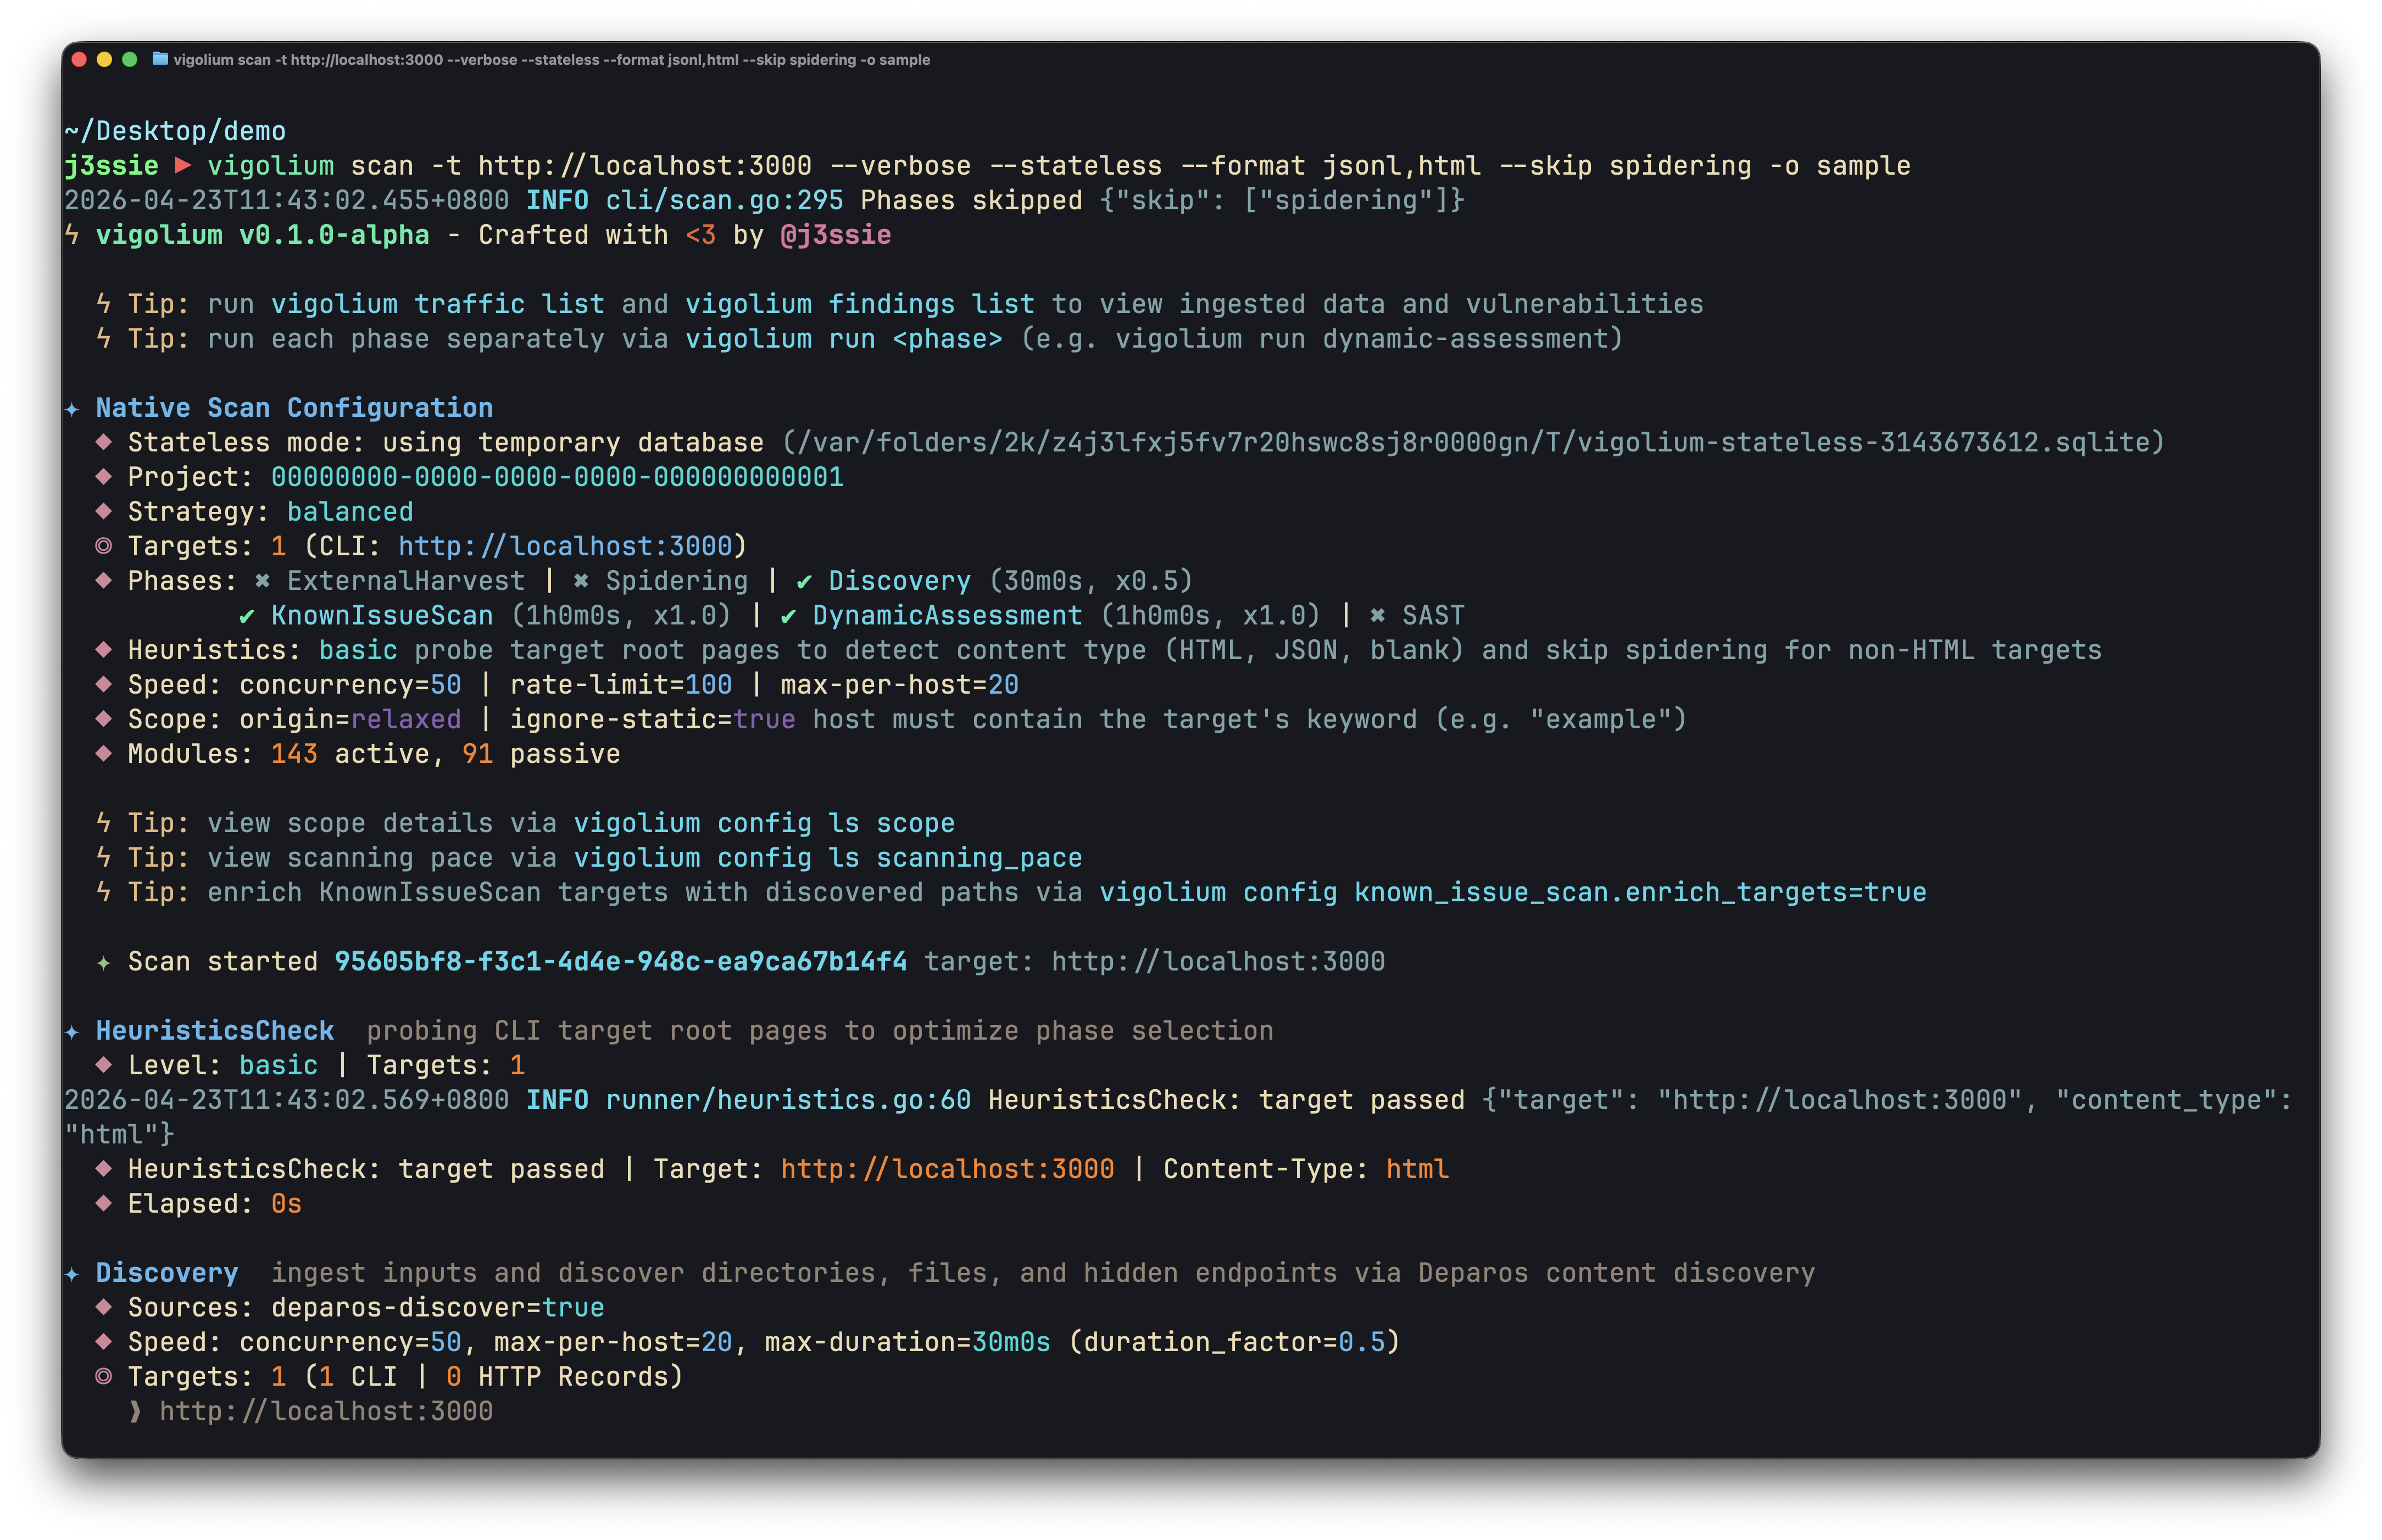 | 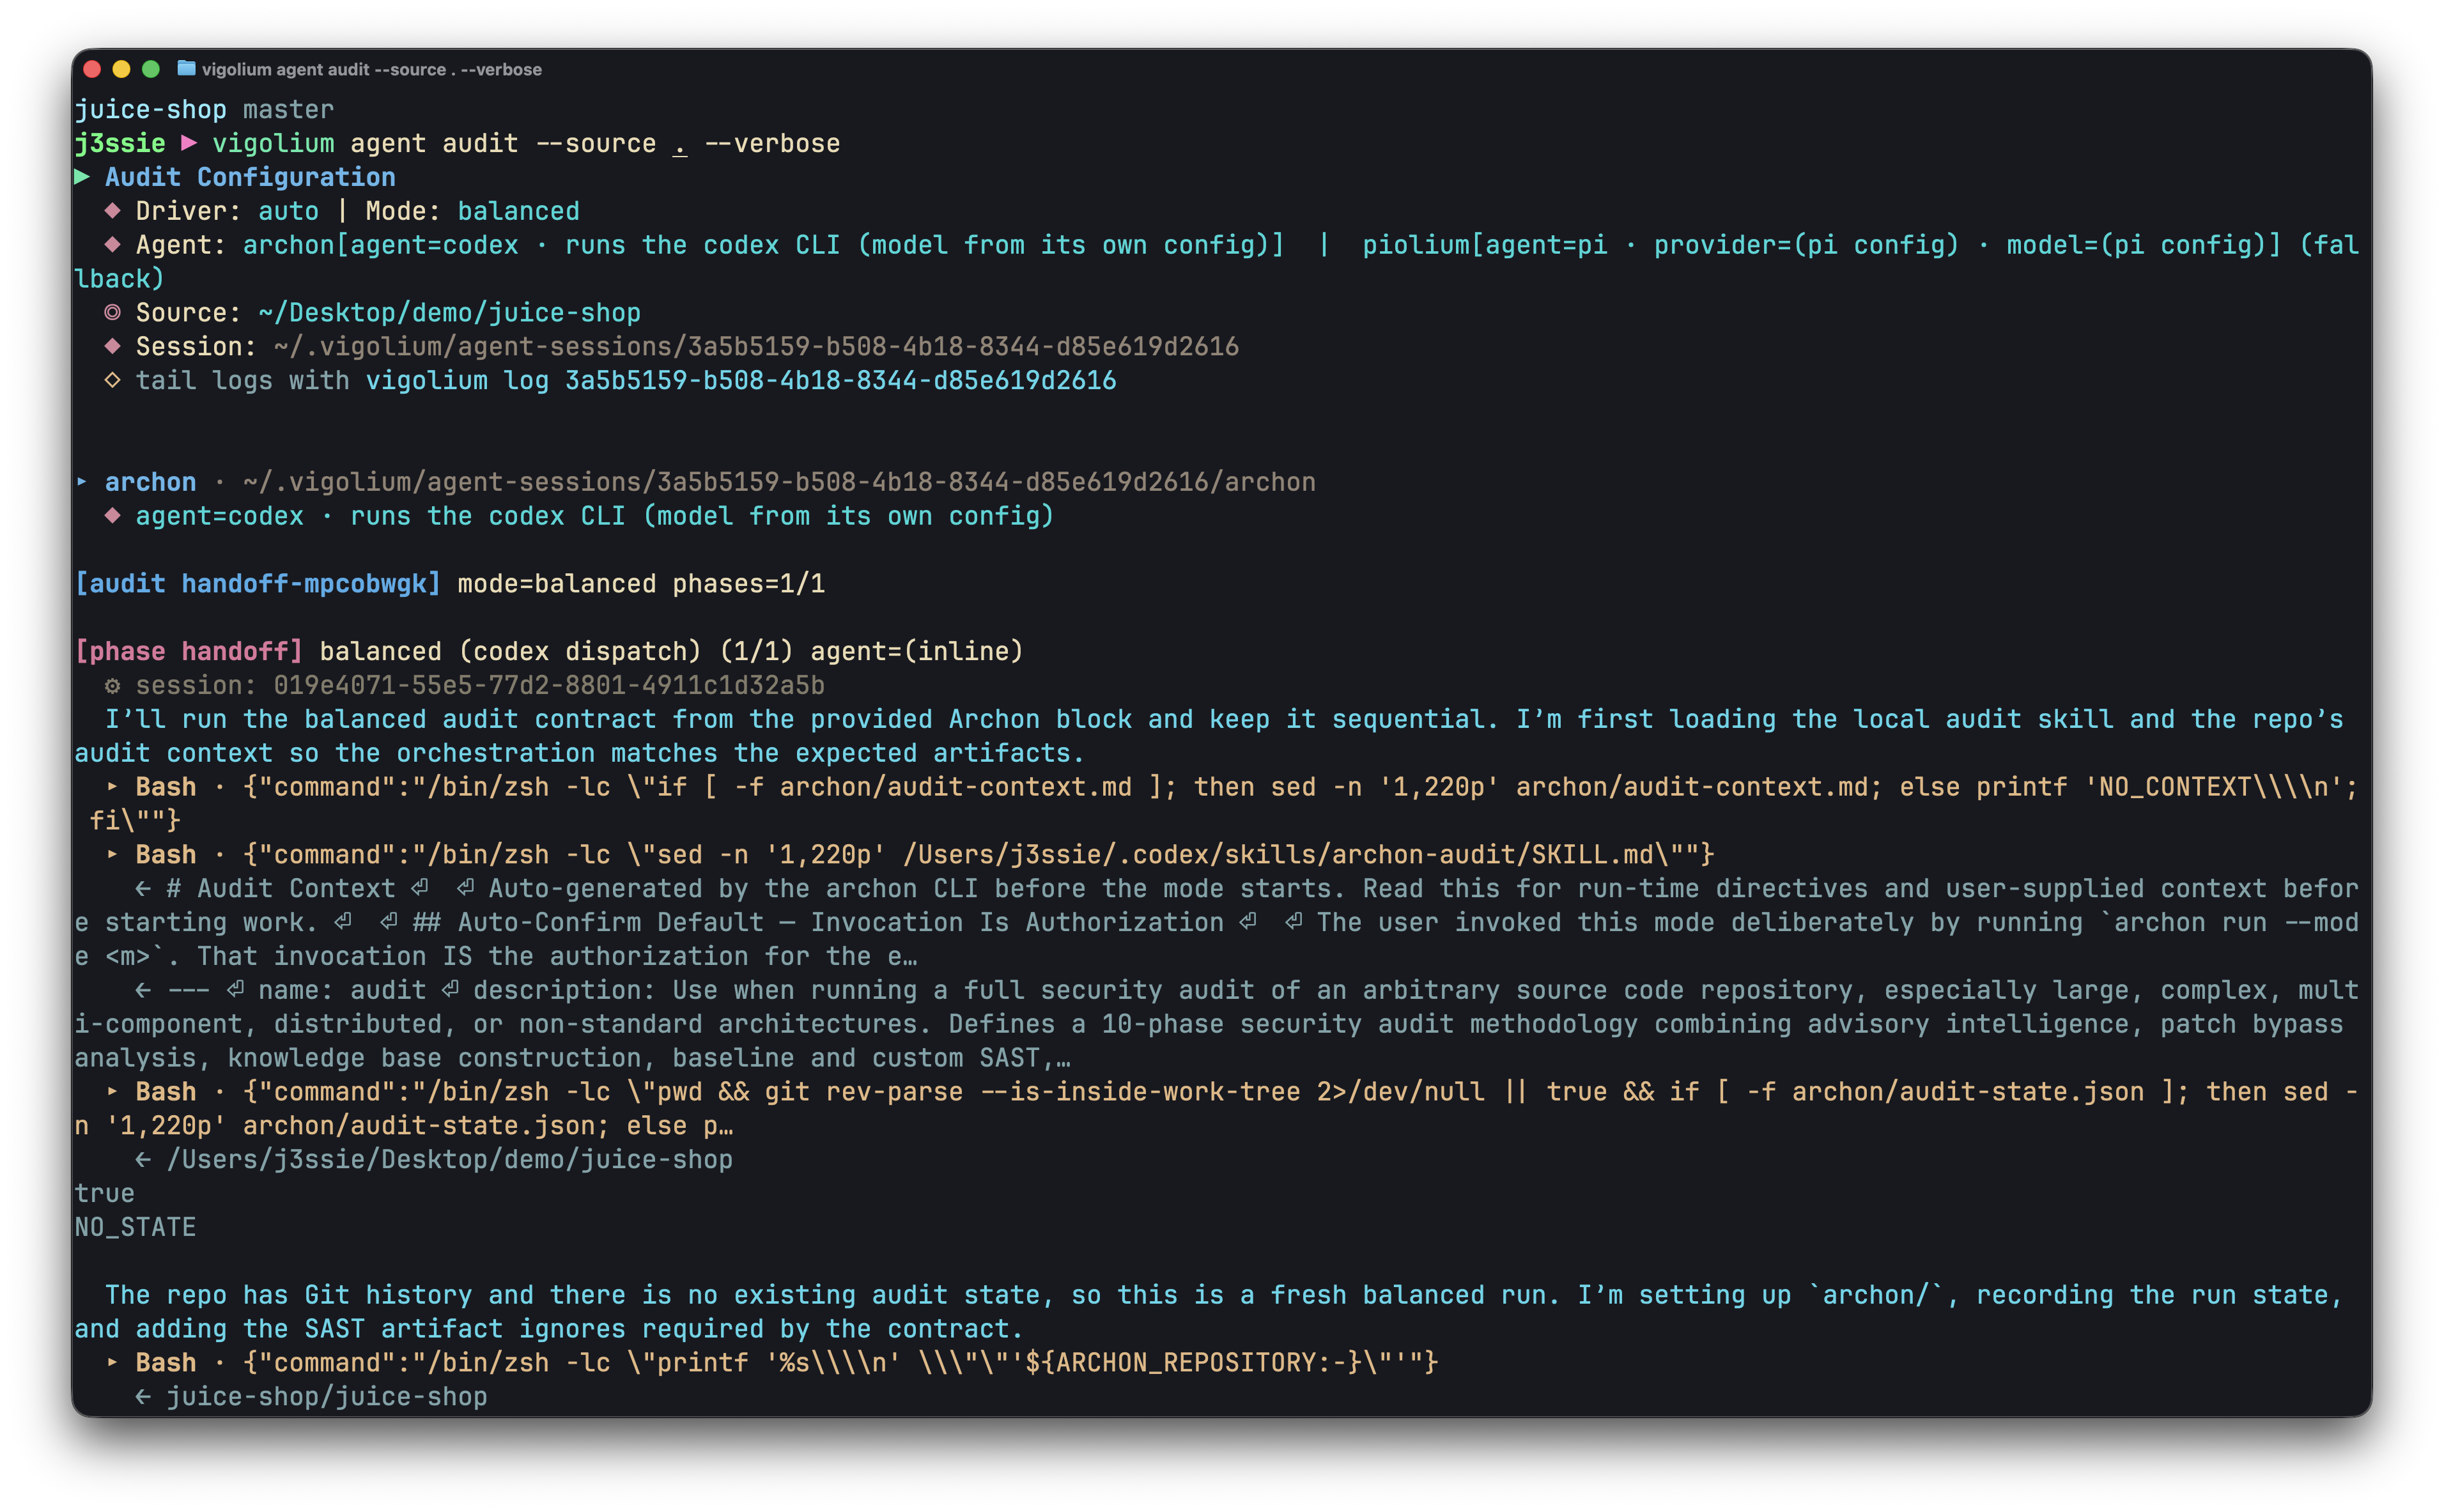 |
الراعي
شكرًا لـ Daytona على رعاية البنية التحتية للبيئة المعزولة
الميزات الرئيسية
الفحص الأصلي
- 324 وحدة فحص: 208 نشطة (fuzzing) + 117 سلبية (مطابقة الأنماط)، تغطي OWASP Top 10 وما هو أبعد من ذلك
- الاختبار خارج النطاق (OAST): XSS/SSRF/حقن الأوامر الأعمى عبر استدعاءات interactsh مع ربط تلقائي للحمولات
- التحوير الواعي بالقيم: يصنّف المعاملات حسب النوع الدلالي (integer، UUID، JWT، email) ويحوّرها وفقًا للغرض
- خط أنابيب متعدد المراحل: الجمع الخارجي، اكتشاف المحتوى (Deparos)، زحف المتصفح/SPA (Spitolas)، والتدقيق، يتحكم فيه إعدادات الاستراتيجية وملفات تعريف الفحص
- مدخلات مرنة: عناوين URL، OpenAPI/Swagger، Postman، Burp Suite، cURL، Nuclei JSONL
- مصادقة متعددة الجلسات: جلسات مضمّنة، ملفات جلسات، أو إعدادات مصادقة كاملة مع تدفقات تسجيل الدخول، واستخراج الرموز، واختبار IDOR/BOLA
- إضافات JavaScript: وحدات وخطافات مخصصة عبر محرك JS مضمّن مع واجهات HTTP واعية بالجلسة
- قابل للتوسع وقابل للإبلاغ: مجموعة عمال متزامنة مع تحديد معدل لكل مضيف، وطابور هجين في الذاكرة/القرص/Redis، وتقارير HTML مكتفية ذاتيًا
الفحص الوكيلي
- بيئة تشغيل olium داخل العملية: كل وضع وكيل يعمل على محرك Go الأصلي
pkg/olium: حلقة قائمة على الأدوار، سجل أدوات مدمج، دعم المهارات، ومشغلات مزودين قابلة للتوصيل (بدون مجموعات SDK فرعية) - الطيار الآلي: يكتشف الوكيل نقاط النهاية بشكل مستقل، ويشغّل الفحوصات، ويفرز النتائج، مع خط أنابيب متعدد المتخصصين اختياري واستئناف الجلسة
- السرب: يختار الوكيل الرئيسي الوحدات، ويولّد إضافات هجوم JS مخصصة، ويشغّل تدقيق الكود + SAST، وينفّذ الفحوصات، ويفرز النتائج؛ مستهدف أو كامل النطاق (
--discover)، مع--diff/--last-commitsللجولات المركّزة على التغييرات - مشغلات تدقيق المصدر:
audit،piolium، والموزّع الموحّدauditتشغّل تدقيقات الكود المصدري في المقدمة تشترك في مخطط نتائج واحد ووسم قاعدة بيانات واحد - وضع الاستعلام: مطالبات لقطة واحدة لمراجعة الكود، واكتشاف نقاط النهاية، وكشف الأسرار
- مزودون قابلون للتوصيل:
openai-compatible(افتراضي)،openai-codex-oauth،openai-api-key،openai-responses،anthropic-api-key،anthropic-oauth،anthropic-cli،anthropic-compatible،anthropic-vertex،google-vertex. نفس الأوضاع متاحة عبر REST API مع بث SSE ونقطة نهاية محادثة متوافقة مع OpenAI
البدء السريع: الفحص الأصلي```bash
Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com
Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep
Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error
Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi
Pipe URLs from stdin
cat urls.txt | vigolium scan
Run a single phase directly
vigolium run discovery -t https://example.com
Generate an HTML report
vigolium scan -t https://example.com --only discovery --format html -o report.html
راجع [نظرة عامة على البنية](https://docs.vigolium.com/architecture/overview) للاطلاع على خط الأنابيب الكامل، و[دليل الاستراتيجيات](https://docs.vigolium.com/native-scan/strategies) للاستراتيجيات والملفات الشخصية وإعداد الوتيرة. للحصول على مرجع سريع للأوامر، راجع [docs.vigolium.com/getting-started/cheat-sheet](https://docs.vigolium.com/getting-started/cheat-sheet).

## وضع الخادم```bash
# Start API server with authentication
vigolium server -k my-secret-key

# Enable transparent HTTP proxy for traffic recording
vigolium server -k my-key --ingest-proxy-port 9003

# Auto-scan ingested traffic
vigolium server -k my-key --scan-on-receive