

vigolium v0.3.10
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيل مع السرعة الأصلية، والبنية النمطية، والدقة
Vigolium - ماسح ثغرات عالي الدقة يدمج الذكاء الاصطناعي الوكيلي مع السرعة الأصلية والوحدات النمطية والدقة


يوفر Vigolium وضعين متكاملين للفحص:
-
الفحص الأصلي (
vigolium scan): سريع وقوي ومرن. فحص حتمي متعدد المراحل مع 317 وحدة تغطي اكتشاف المحتوى، والزحف عبر المتصفح/تطبيقات الصفحة الواحدة (SPA)، والتدقيق النشط/السلبي، بما يشمل فئات ثغرات الحقن، والتحكم في الوصول، والملفات/المسارات، وواجهات برمجة التطبيقات/البروتوكولات، والثغرات الخاصة بأطر العمل، والسحابة/البنية التحتية، والثغرات خارج النطاق (OAST). -
الفحص الوكيلي (
vigolium agent): يدقق قاعدة الشيفرة الخاصة بك بشكل شامل. فحص مدفوع بالذكاء الاصطناعي يخطط للهجمات بشكل مستقل، ويختار الوحدات، ويولّد إضافات مخصصة، ويفرز النتائج، جامعًا بين تدقيق عميق للشيفرة المصدرية والفحص المستقل والموجّه للثغرات.
التثبيت
التثبيت السريع (موصى به)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
يعمل تثبيت npm أعلاه على Windows. بدلاً من ذلك، نزّل
vigolium_<version>_windows_amd64.zip من
صفحة الإصدارات، واستخرجه، وضع
vigolium.exe في مكان ما ضمن PATH الخاص بك.
يأتي Windows بنسخة x64 فقط؛ على Windows ARM يعمل عبر المحاكاة. مثبّت الصدفة أعلاه مخصص لـ POSIX فقط؛ أما تثبيت zip فيتم ترقيته في مكانه باستخدام
vigolium update، وتثبيت npm عبر إعادة تشغيل تثبيت npm.
طريقة أخرى مثل Docker أو البناء من المصدر
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
البناء من المصدر
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
يتطلب Go 1.27+ وbun 1.3.11+. راجع HACKING.md للمتطلبات الأساسية وتفاصيل البناء.
| لوحة تحكم واجهة المستخدم | لوحة تحكم حركة المرور |
|---|---|
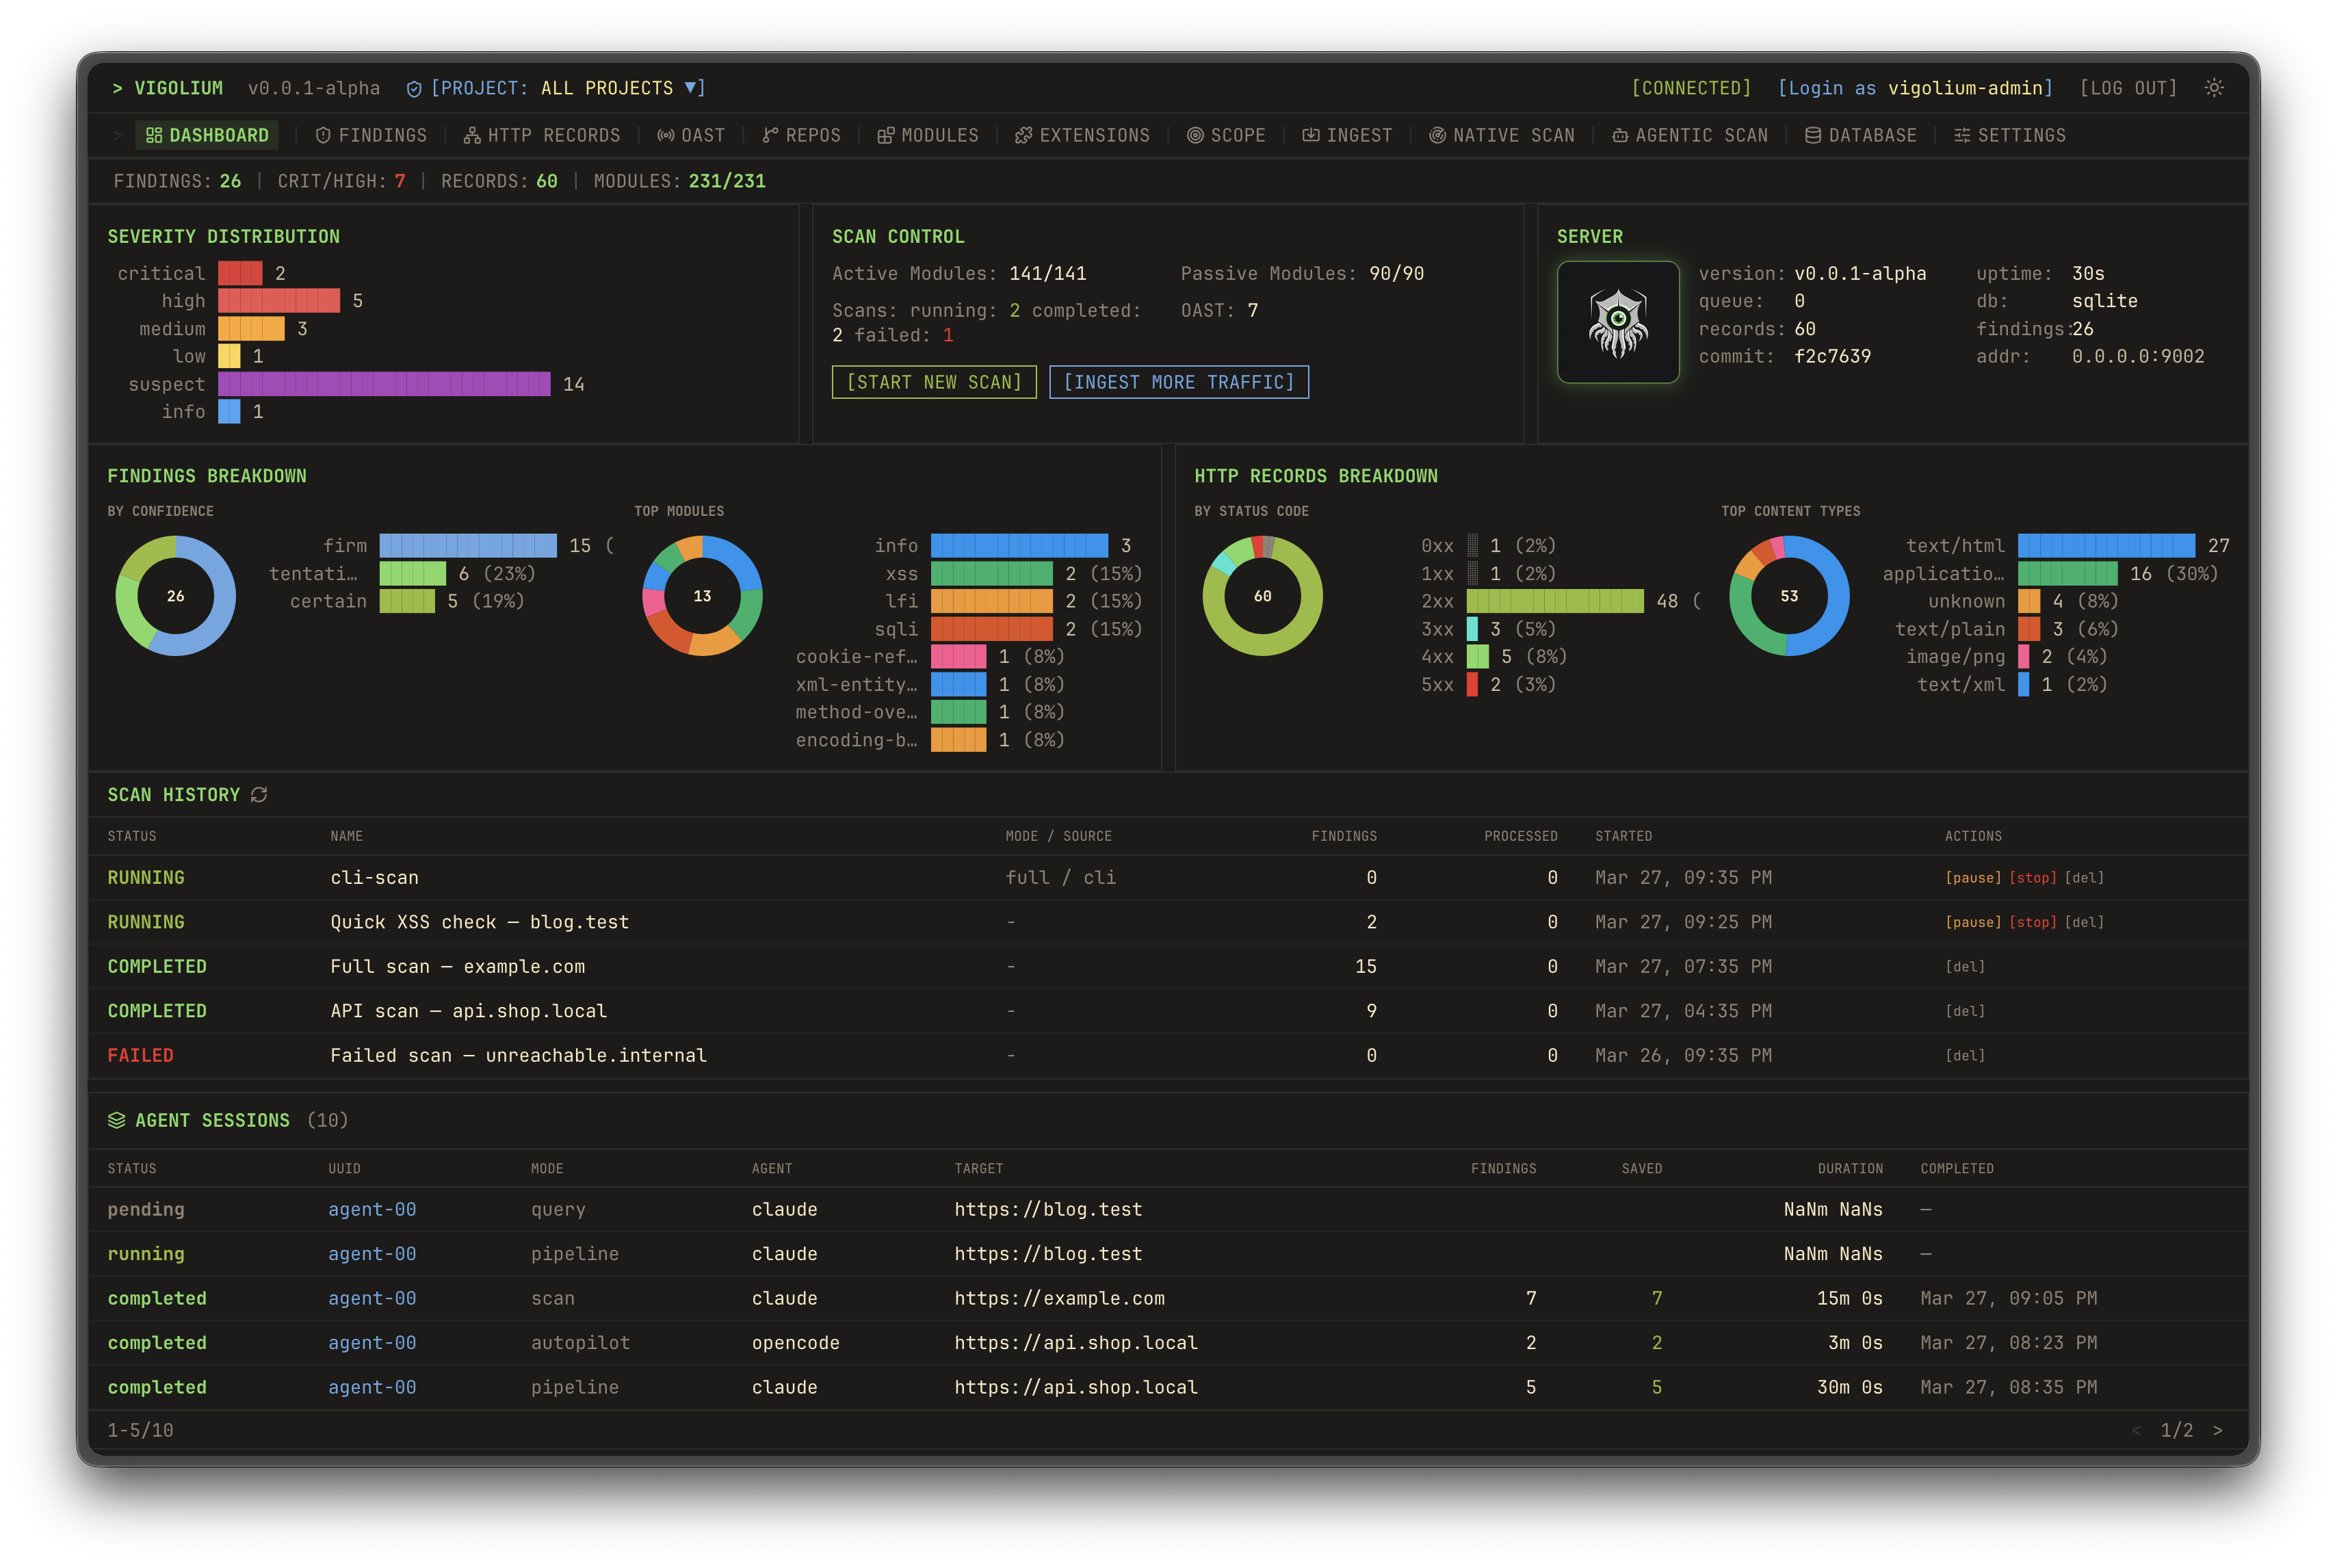 | 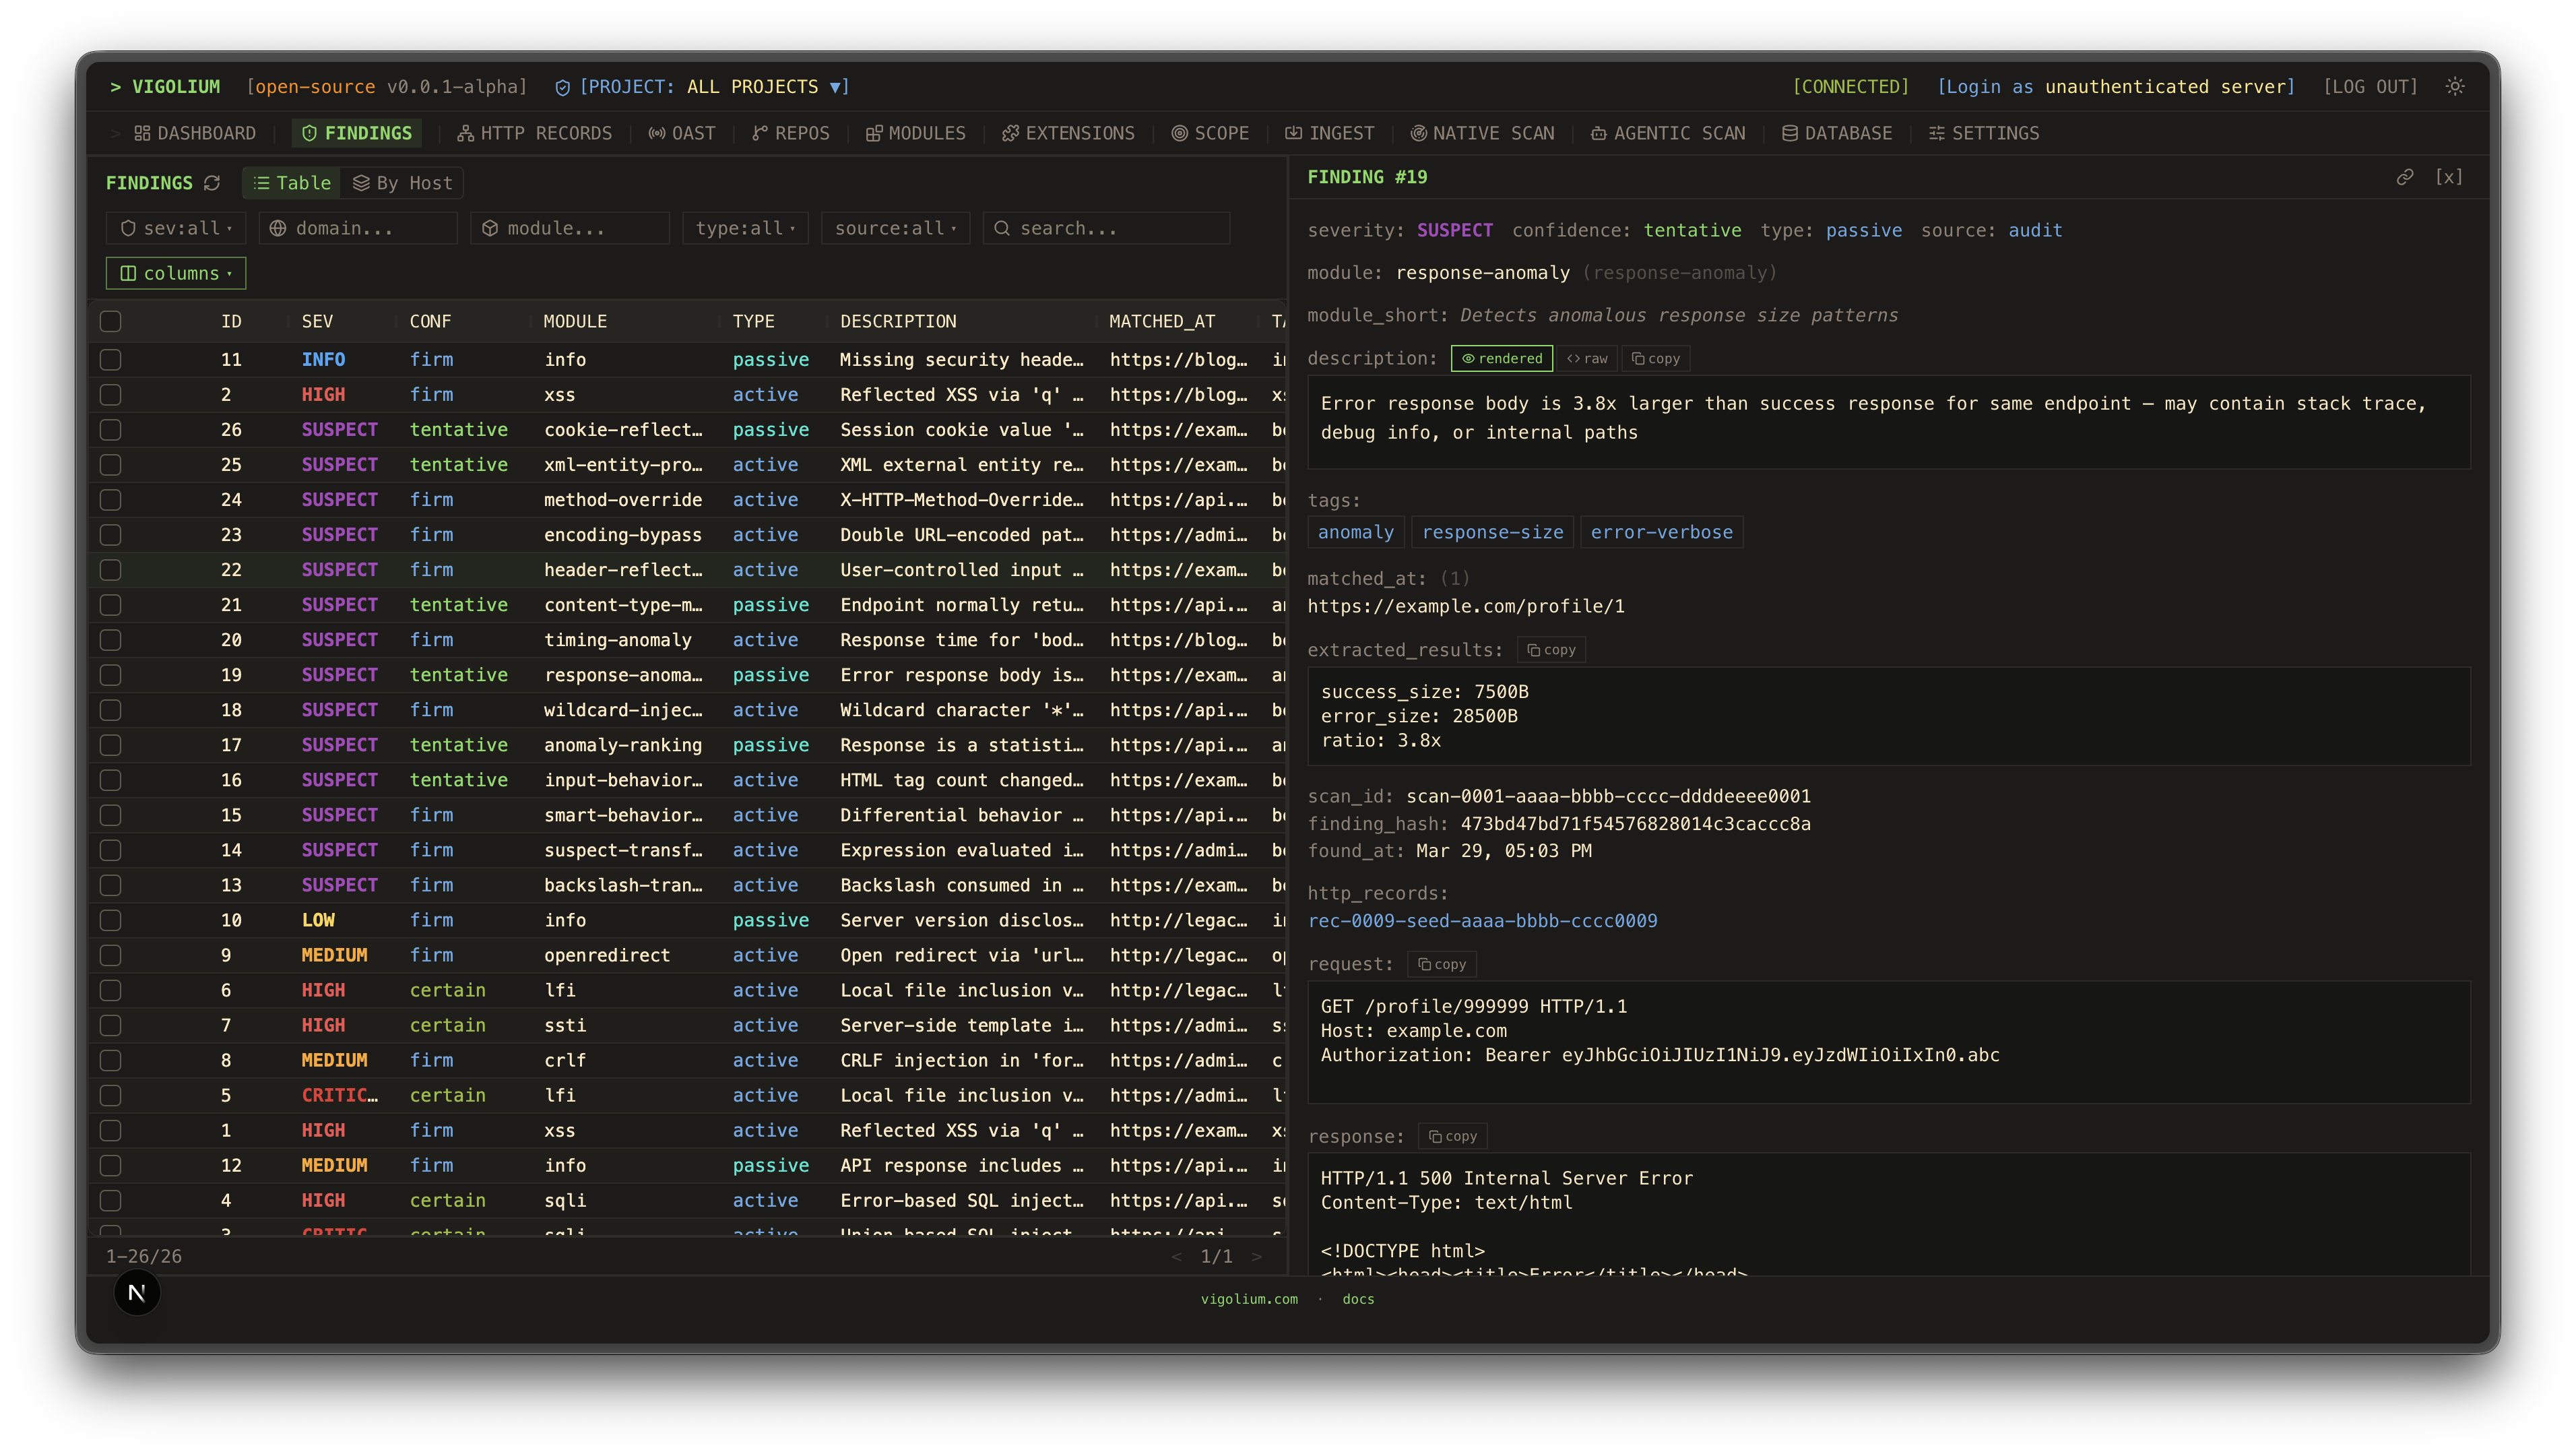 |
| التقارير الثابتة | التقارير الثابتة |
|---|---|
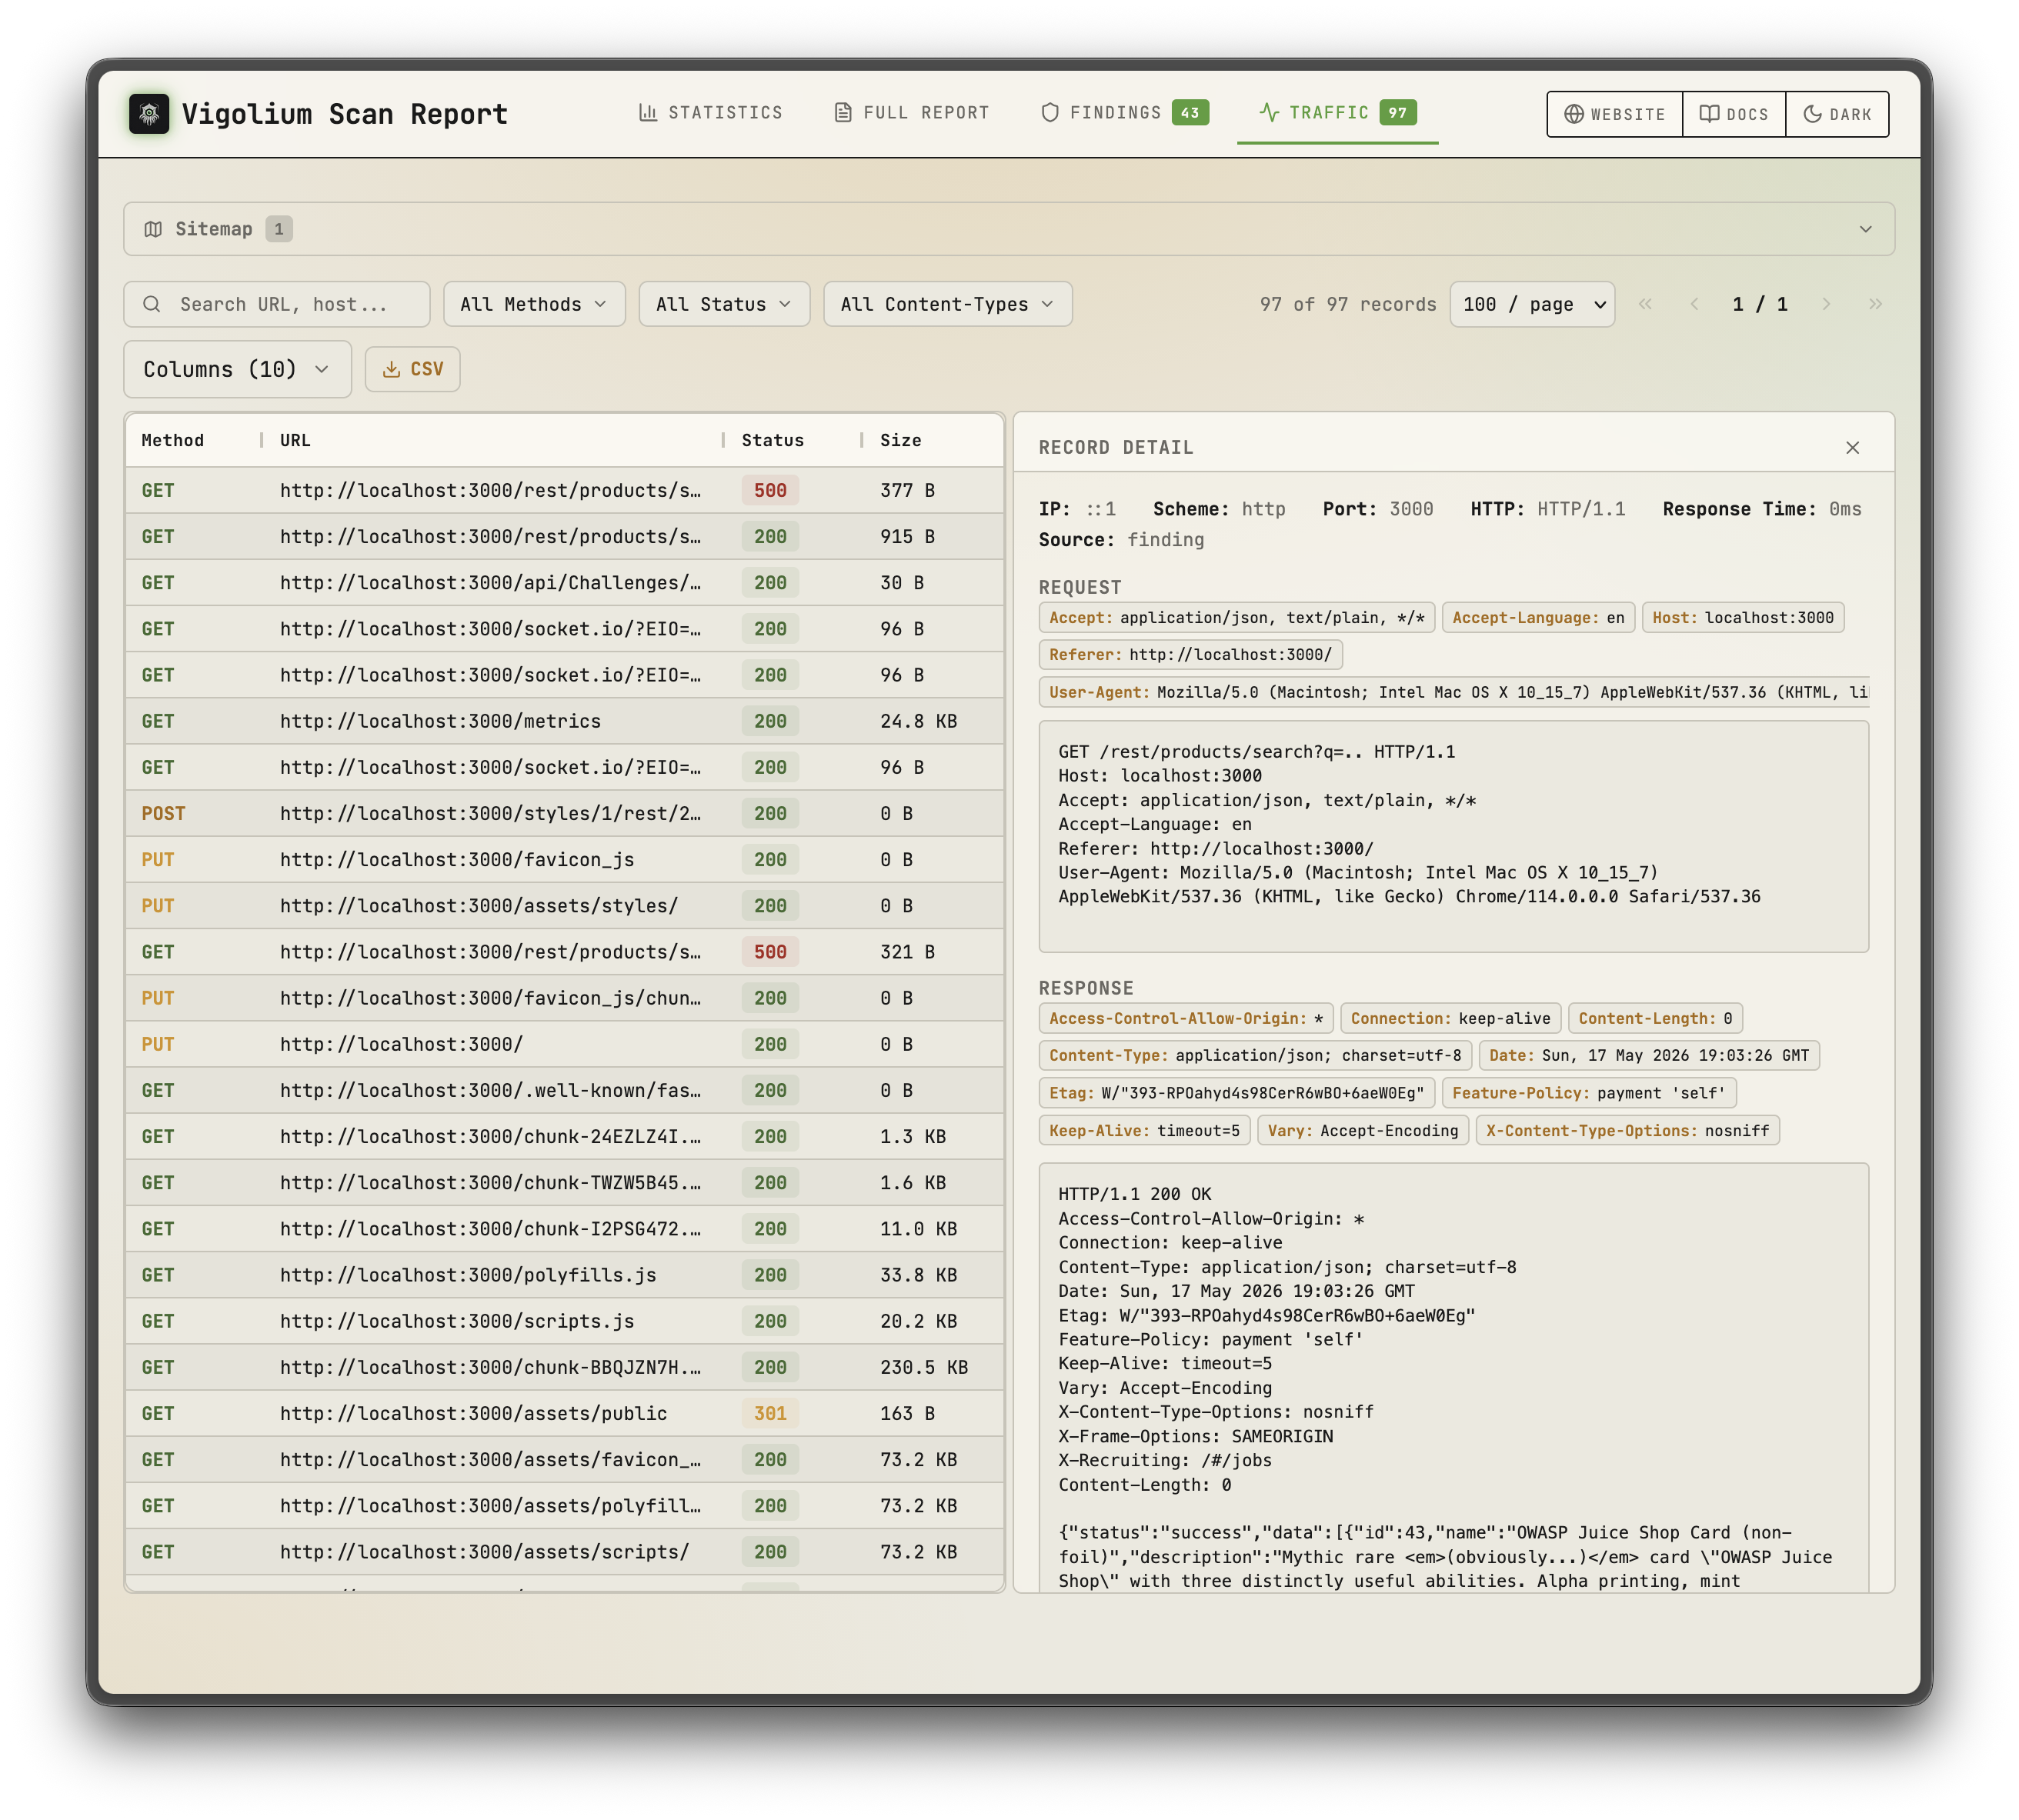 | 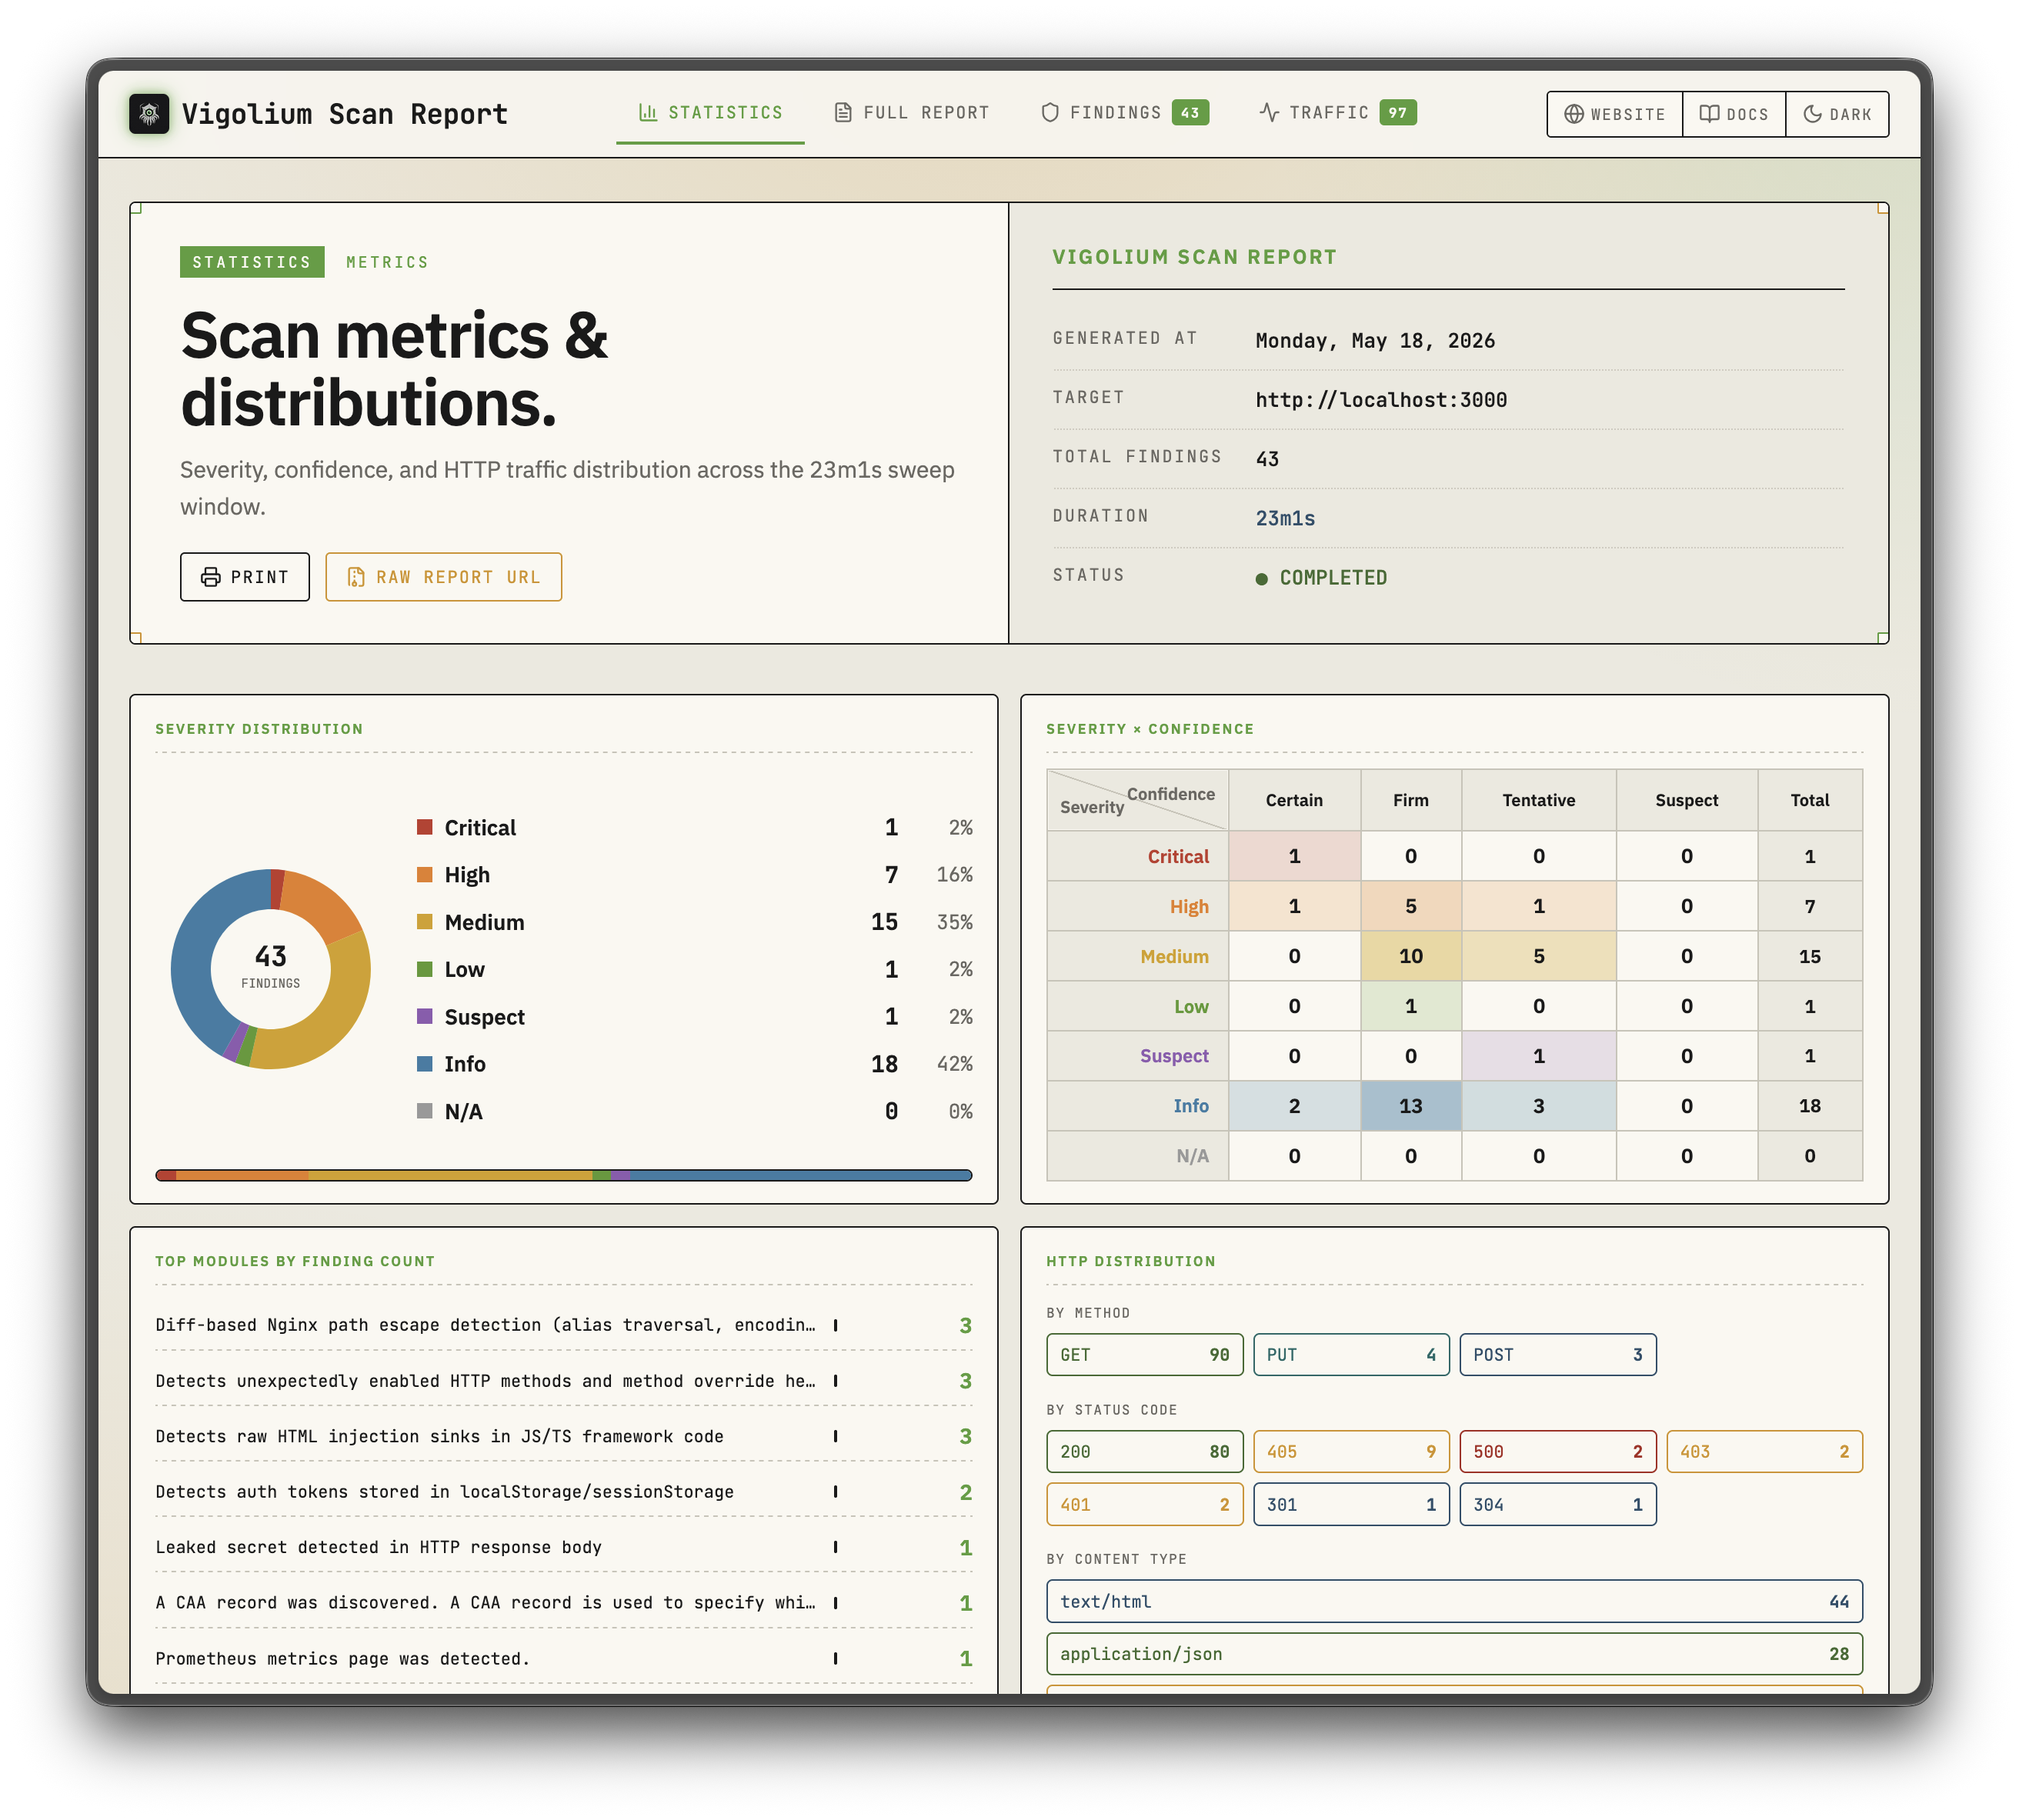 |
| الفحص الأصلي | الفحص الوكيلي |
|---|---|
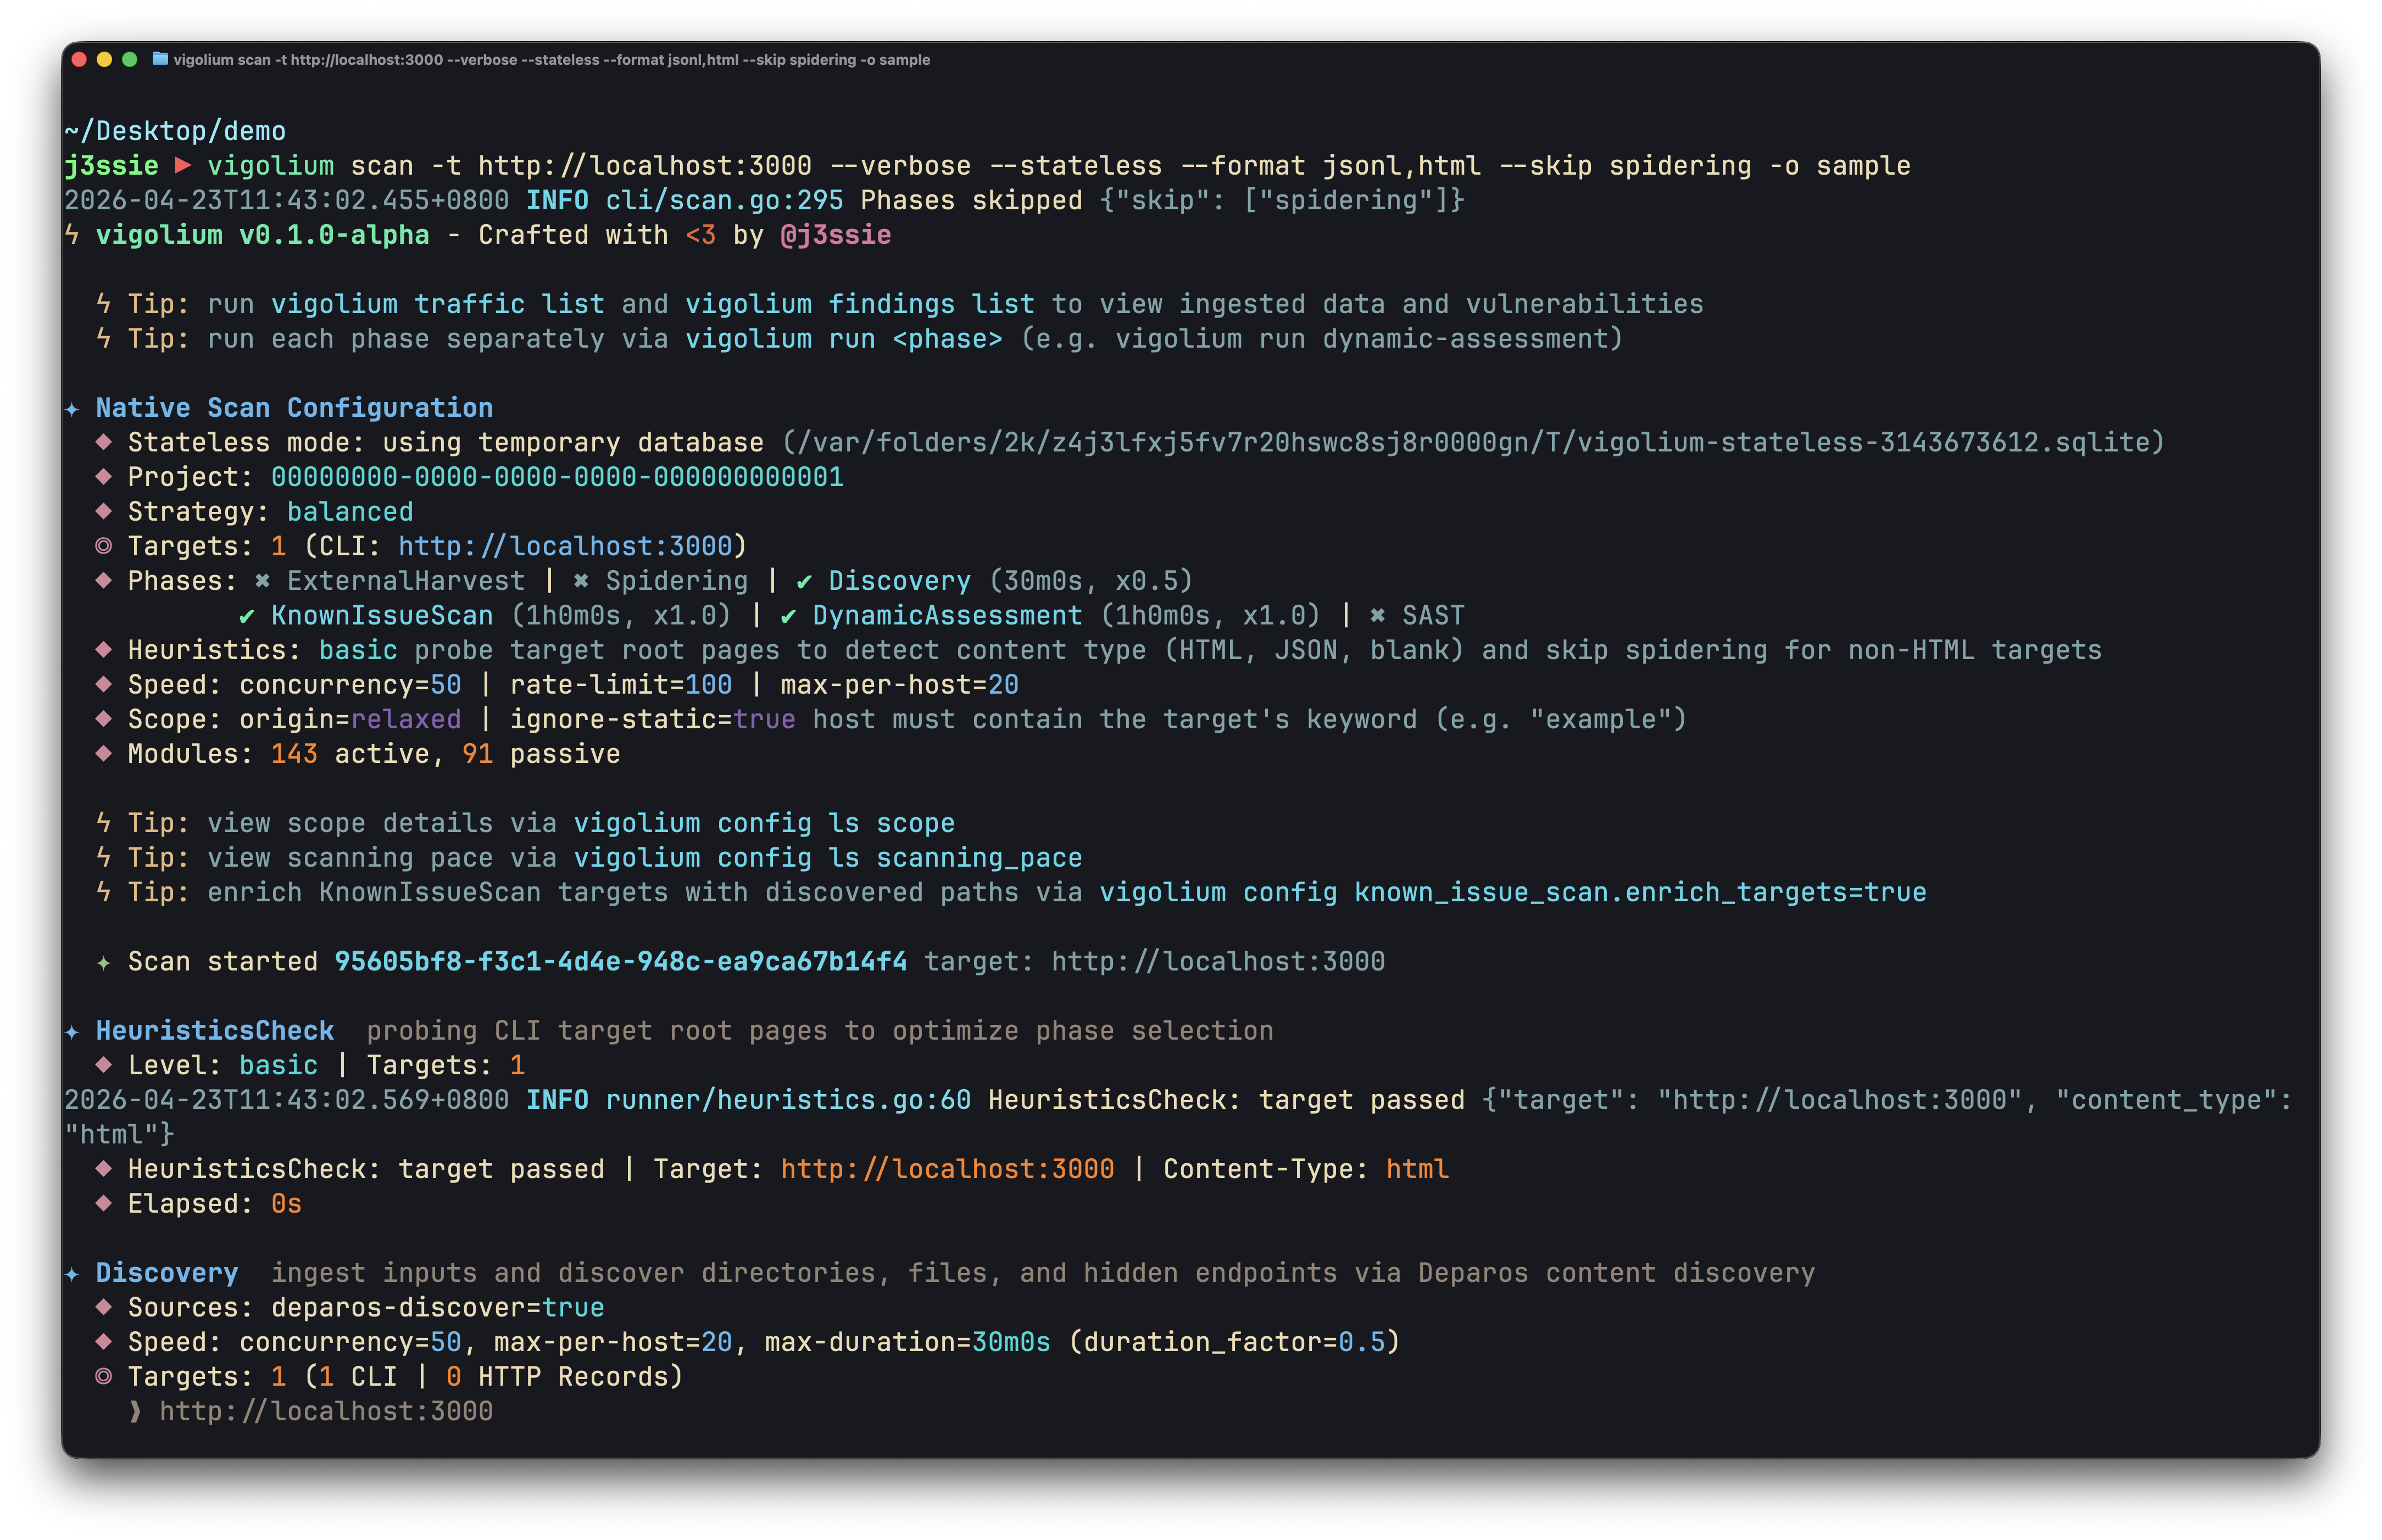 | 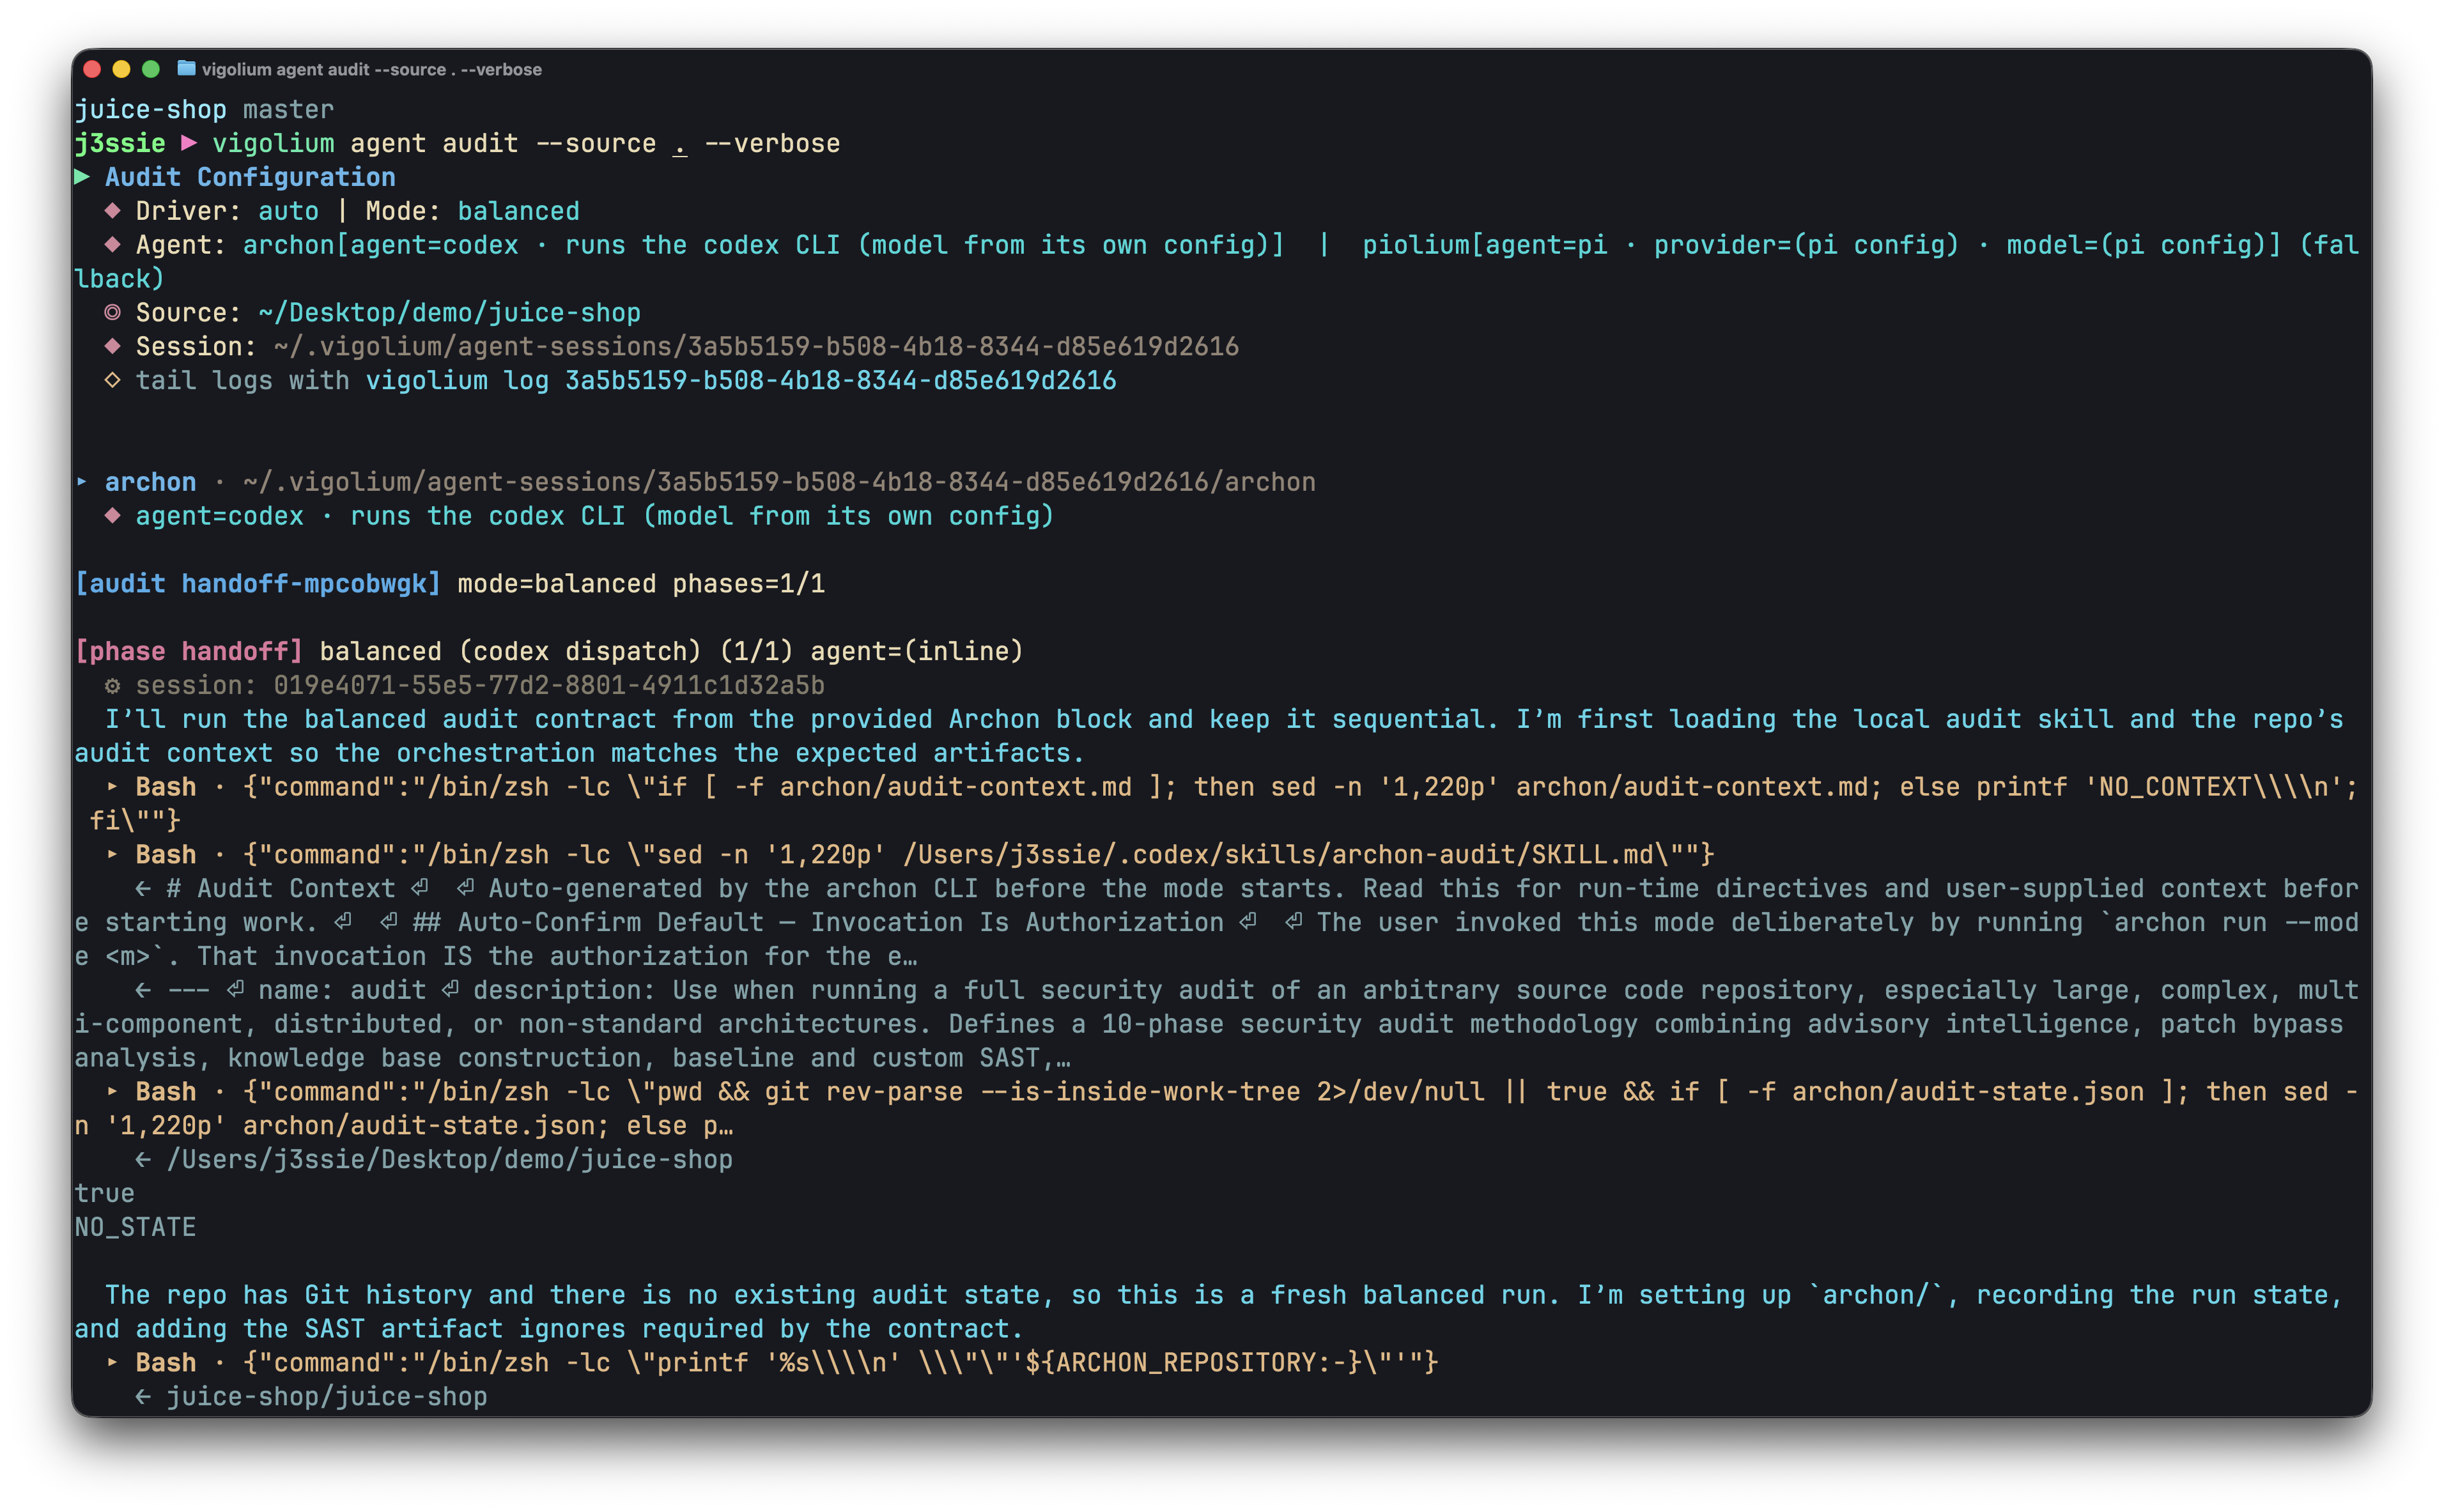 |
الراعي
شكرًا لـ Daytona على رعاية البنية التحتية للبيئة المعزولة
الميزات الرئيسية
الفحص الأصلي
- 337 وحدة فحص: 218 نشطة (تشويش) + 119 سلبية (مطابقة الأنماط)، تغطي OWASP Top 10 وما هو أبعد من ذلك
- الاختبار خارج النطاق (OAST): XSS/SSRF/حقن الأوامر الأعمى عبر استدعاءات interactsh مع ربط تلقائي للحمولات
- التحوير الواعي بالقيم: يصنّف المعاملات حسب النوع الدلالي (عدد صحيح، UUID، JWT، بريد إلكتروني) ويحوّرها وفقًا للغرض
- خط أنابيب متعدد المراحل: الحصاد الخارجي، واكتشاف المحتوى (Deparos)، وزحف المتصفح/SPA (Spitolas)، والتدقيق، يتحكم فيها إعدادات الاستراتيجية وملفات تعريف الفحص
- مدخلات مرنة: عناوين URL، وOpenAPI/Swagger، وPostman، وBurp Suite، وcURL، وNuclei JSONL
- مصادقة متعددة الجلسات: جلسات مضمنة، أو ملفات جلسات، أو إعدادات مصادقة كاملة مع تدفقات تسجيل الدخول، واستخراج الرموز، واختبار IDOR/BOLA
- إضافات JavaScript: وحدات وخطافات مخصصة عبر محرك JS مضمّن مع واجهات HTTP واعية بالجلسات
- قابل للتوسع وقابل لإعداد التقارير: مجموعة عمال متزامنة مع تحديد معدل لكل مضيف، وقائمة انتظار هجينة في الذاكرة/القرص/Redis، وتقارير HTML مكتفية ذاتيًا
الفحص الوكيلي
- بيئة تشغيل olium داخل العملية: يعمل كل وضع وكيل على محرك Go الأصلي
pkg/olium: حلقة قائمة على الأدوار، وسجل أدوات مدمج، ودعم المهارات، وبرامج تشغيل مزوّد قابلة للتوصيل (بدون مجموعات SDK للعمليات الفرعية) - الطيار الآلي: يكتشف الوكيل نقاط النهاية بشكل مستقل، ويشغّل عمليات الفحص، ويفرز النتائج، مع خط أنابيب متعدد المتخصصين اختياري واستئناف الجلسة
- السرب: يختار الوكيل الرئيسي الوحدات، ويولّد إضافات هجوم JS مخصصة، ويشغّل تدقيق الكود + SAST، وينفّذ عمليات الفحص، ويفرز النتائج؛ مستهدف أو كامل النطاق (
--discover)، مع--diff/--last-commitsلعمليات التركيز على التغييرات - برامج تشغيل تدقيق المصدر: يشغّل
auditوpioliumوموزّعauditالموحّد عمليات تدقيق الكود المصدري في المقدمة تشترك في مخطط نتائج واحد ووسم قاعدة بيانات واحد - وضع الاستعلام: مطالبات لقطة واحدة لمراجعة الكود، واكتشاف نقاط النهاية، وكشف الأسرار
- مزوّدون قابلون للتوصيل (يُكتشفون تلقائيًا؛ اضبط
agent.olium.providerللاختيار):openai-compatible،openai-codex-oauth،openai-api-key،openai-responses،anthropic-api-key،anthropic-oauth،anthropic-cli،anthropic-compatible،anthropic-vertex،google-vertex. نفس الأوضاع متاحة عبر REST API مع بث SSE ونقطة نهاية دردشة متوافقة مع OpenAI
البدء السريع: الفحص الأصلي
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -i openapi.yaml -I openapi -t https://api.example.com

# Pipe URLs from stdin
cat urls.txt | vigolium scan

# Run a single phase directly
vigolium run discovery -t https://example.com

# Generate an HTML report
vigolium scan -t https://example.com --only discovery --format html -o report.html
راجع نظرة عامة على البنية للاطلاع على خط المعالجة الكامل، ودليل الاستراتيجيات للاطلاع على الاستراتيجيات والملفات الشخصية وإعدادات الوتيرة. للحصول على مرجع سريع للأوامر، راجع docs.vigolium.com/getting-started/cheat-sheet.