
oproxy v0.1.11
وكيل MITM مفتوح المصدر لاعتراض وفحص ومحاكاة حركة مرور الشبكة.
oproxy
oproxy هو وكيل محلي لـ HTTP وHTTPS وHTTP/3 وWebSocket وSOCKS5 لفحص وإعادة تشغيل وتعديل حركة المرور من المتصفحات وواجهات سطر الأوامر وتطبيقات الجوال وعملاء API والخدمات ومجموعات الاختبار.
يقوم بتشغيل واجهة ويب وAPI ومساعد ذكاء اصطناعي اختياري على نفس المستمع المحلي، بحيث يمكنك التقاط حركة المرور وفحص الطلبات والاستجابات وإعادة تشغيل الطلبات ومحاكاة المصادر العلوية وإعادة كتابة حركة المرور وتقييد الاستجابات وتصدير مقتطفات قابلة لإعادة الإنتاج دون تغيير كود التطبيق.
المساعد هو عميل مستوى تحكم متوافق مع OpenAI: يمكنه فحص حالة الوكيل الحالية من خلال أدوات مدرجة في قائمة مسموح بها وإعداد تغييرات حركة المرور/الإعدادات كبطاقات تأكيد قابلة للمراجعة.
ملاحظة أمنية: يتطلب اعتراض HTTPS الوثوق بشهادة جذر oproxy محلية. قم بتثبيت هذه الشهادة فقط على الأجهزة والمتصفحات التي تتحكم بها، واحتفظ بالمفتاح الخاص المُنشأ في مكان آمن، ولا تعرض واجهة الإدارة دون رمز قوي.
أبرز الميزات
- التقاط حركة مرور HTTP وHTTPS، مع دعم MITM لـ HTTPS.
- فحص الترويسات والأجسام والحالة والتوقيت والوسوم والملاحظات وJWTs وGraphQL وبيانات gRPC الوصفية وإطارات WebSocket.
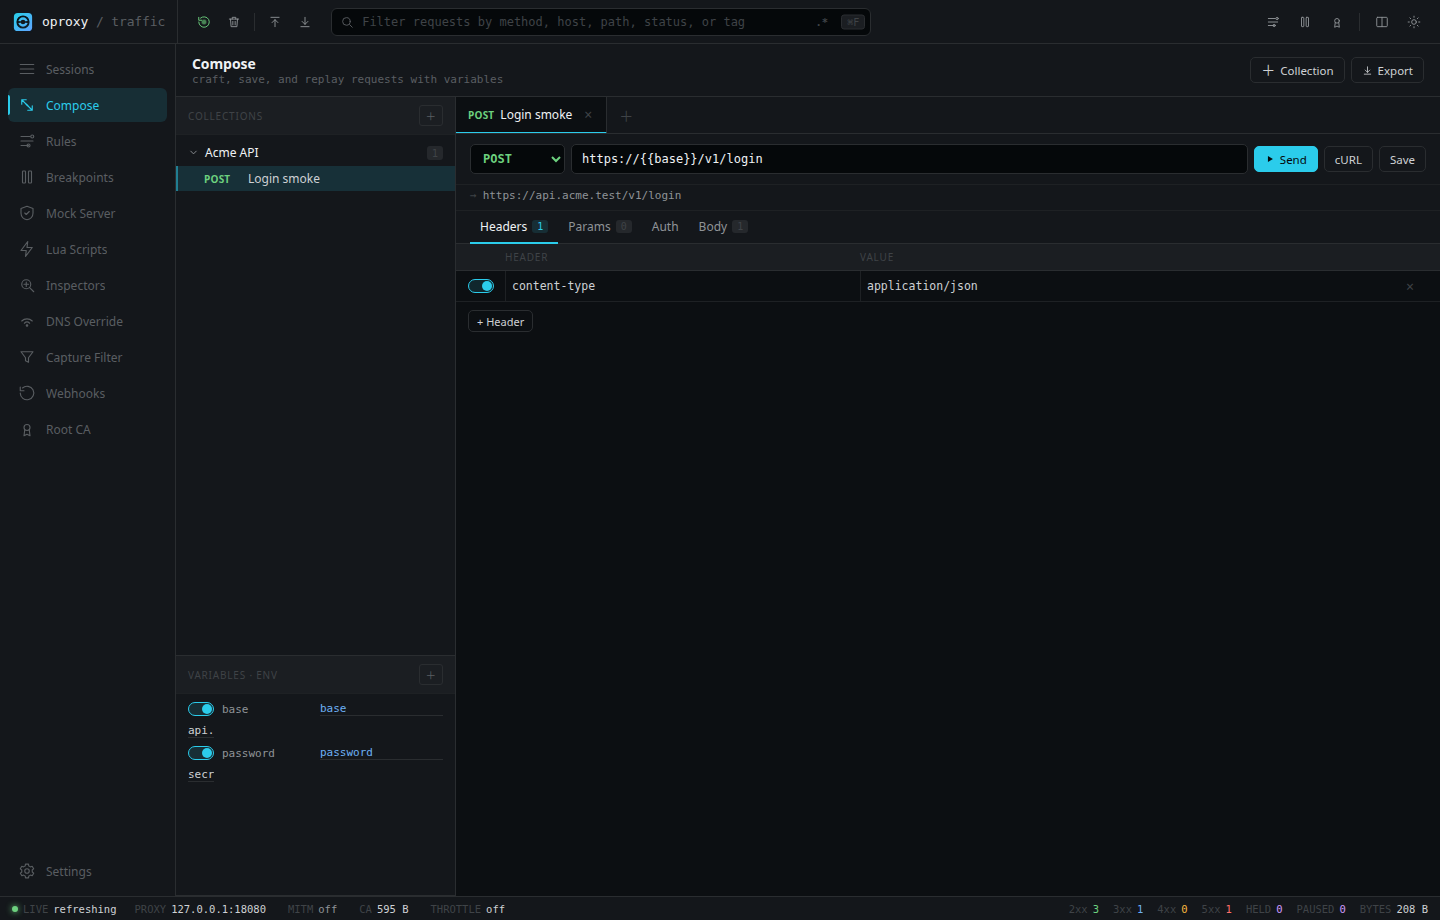
- إعادة تشغيل الطلبات الملتقطة أو تعديلها في Compose.
- تصدير عمليات الالتقاط بصيغة HAR أو cURL أو Fetch أو مقتطفات Python.
- تعديل حركة المرور باستخدام القواعد والمحاكاة وmap-local/map-remote وقواعد الوصول والتقييد ونقاط التوقف وتجاوزات DNS وسكربتات Lua وتسلسل الوكيل العلوي.
- استخدام المساعد لفحص الجلسات وفهم حالة الوكيل وإعداد تغييرات مؤكدة من خلال نموذج محادثة متوافق مع OpenAI.
- التشغيل من Docker أو Docker Compose أو من المصدر.
البدء السريع
Docker
docker run --rm \
  --name oproxy \
  -p 127.0.0.1:8080:8080 \
  -p 127.0.0.1:1080:1080 \
  -p 127.0.0.1:8443:8443/udp \
  -e OPROXY_BIND_HOST=0.0.0.0 \
  -e OPROXY_MITM_ENABLED=true \
  -e OPROXY_HTTP3_ENABLED=true \
  -e OPROXY_HTTP3_PORT=8443 \
  -e OPROXY_ALLOW_REMOTE_ADMIN=true \
  -e OPROXY_ADMIN_TOKEN=change-me-to-a-strong-secret \
  -v oproxy-certs:/app/certs \
  -v oproxy-storage:/app/storage \
  ghcr.io/sauravrao637/oproxy:latest
افتح http://127.0.0.1:8080 وسجّل الدخول باستخدام الرمز.
تتطلب شبكة Docker bridge تعيين OPROXY_BIND_HOST=0.0.0.0. لا يزال الأمر أعلاه ينشر المنافذ فقط على loopback الخاص بالمضيف. غيّر OPROXY_ADMIN_TOKEN قبل الاستخدام الفعلي.
Docker Compose
docker compose up --build
ملف Compose المضمّن في المستودع يفعّل MITM وHTTP/3 على UDP 8443 والشهادات/الحالة الدائمة وفحص الصحة.
من المصدر
المتطلبات: Rust 1.85+ وNode.js 22+ وYarn عبر Corepack.
corepack enable
yarn --cwd src/design install --frozen-lockfile
yarn --cwd src/design build
cargo run --release
افتح http://127.0.0.1:8080.
أول عملية التقاط
curl -x http://127.0.0.1:8080 http://example.com
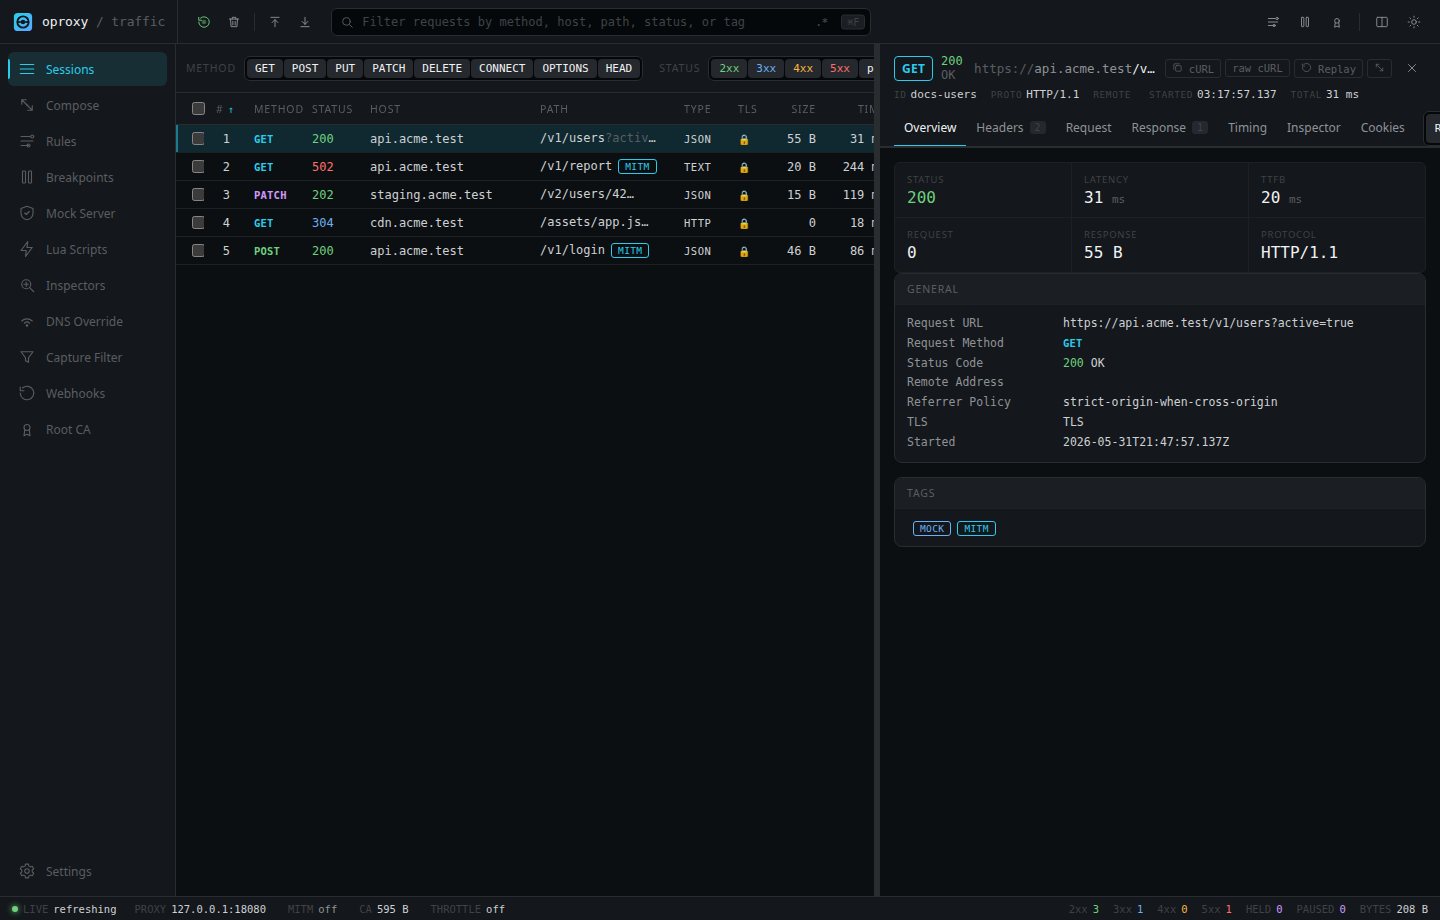
يظهر الطلب في عرض Sessions.
لـ HTTPS:
curl http://127.0.0.1:8080/admin/ca -o oproxy-ca.crt
curl --cacert oproxy-ca.crt -x http://127.0.0.1:8080 https://example.com
لالتقاط HTTPS من المتصفح، اضبط المتصفح أو نظام التشغيل لاستخدام 127.0.0.1:8080 كخادم وكيل لـ HTTP وHTTPS، ثم استورد الشهادة من http://127.0.0.1:8080/admin/ca.
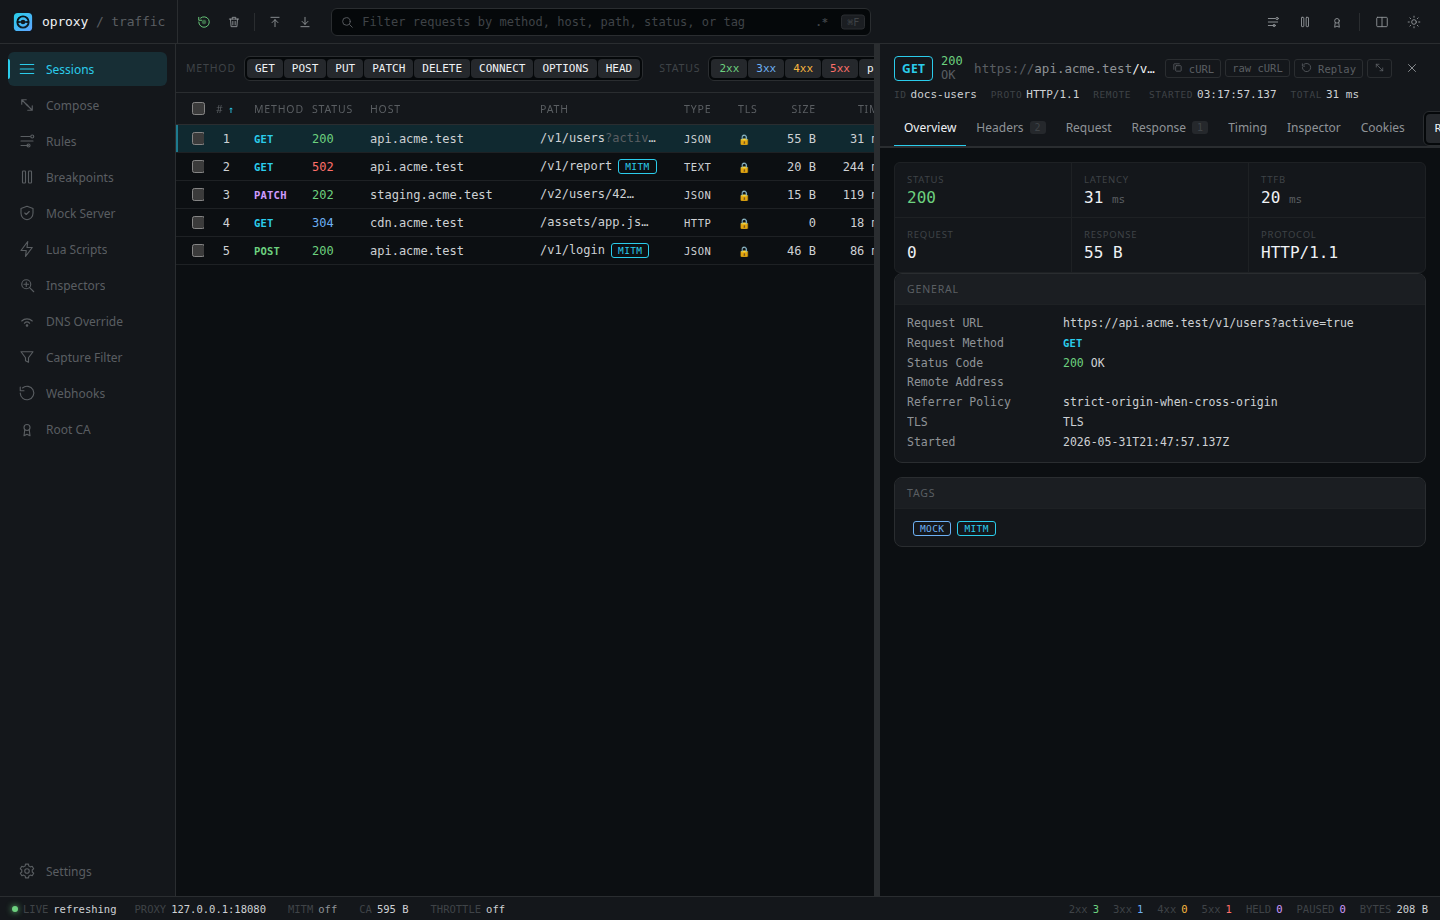
عرض توضيحي
معرفة المزيد
الترخيص
oproxy مرخّص بموجب MIT License.