

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
oproxy — وكيل MITM مفتوح المصدر لاعتراض وفحص ومحاكاة حركة مرور الشبكة. | Kitploit

أدوات/GitHubGitHub/sauravrao637/oproxy
بروكسيات الويب والاعتراضالبرمجة النصية والأتمتةاختبار أمان APIأمن الويبأمن الشبكاتاختبار الاختراقتحليل DNS
GitHubsauravrao637/oproxy

oproxy

وكيل MITM مفتوح المصدر لاعتراض وفحص ومحاكاة حركة مرور الشبكة.

عرض المستودع
6022486منذ 19 أيامتمت المراجعة من قبل Kitploit
مشاركة

oproxy

sauravrao637%2Foproxy | Trendshift

oproxy هو وكيل محلي لـ HTTP وHTTPS وHTTP/3 وWebSocket وSOCKS5 لفحص وإعادة تشغيل وتعديل حركة المرور من المتصفحات وواجهات سطر الأوامر وتطبيقات الجوال وعملاء API والخدمات ومجموعات الاختبار.

يقوم بتشغيل واجهة ويب وAPI ومساعد ذكاء اصطناعي اختياري على نفس المستمع المحلي، بحيث يمكنك التقاط حركة المرور وفحص الطلبات والاستجابات وإعادة تشغيل الطلبات ومحاكاة المصادر العلوية وإعادة كتابة حركة المرور وتقييد الاستجابات وتصدير مقتطفات قابلة لإعادة الإنتاج دون تغيير كود التطبيق.

المساعد هو عميل مستوى تحكم متوافق مع OpenAI: يمكنه فحص حالة الوكيل الحالية من خلال أدوات مدرجة في قائمة مسموح بها وإعداد تغييرات حركة المرور/الإعدادات كبطاقات تأكيد قابلة للمراجعة.

ملاحظة أمنية: يتطلب اعتراض HTTPS الوثوق بشهادة جذر oproxy محلية. قم بتثبيت هذه الشهادة فقط على الأجهزة والمتصفحات التي تتحكم بها، واحتفظ بالمفتاح الخاص المُنشأ في مكان آمن، ولا تعرض واجهة الإدارة دون رمز قوي.

أبرز الميزات

  • التقاط حركة مرور HTTP وHTTPS، مع دعم MITM لـ HTTPS.
  • فحص الترويسات والأجسام والحالة والتوقيت والوسوم والملاحظات وJWTs وGraphQL وبيانات gRPC الوصفية وإطارات WebSocket.
  • إعادة تشغيل الطلبات الملتقطة أو تعديلها في Compose.
  • تصدير عمليات الالتقاط بصيغة HAR أو cURL أو Fetch أو مقتطفات Python.
  • تعديل حركة المرور باستخدام القواعد والمحاكاة وmap-local/map-remote وقواعد الوصول والتقييد ونقاط التوقف وتجاوزات DNS وسكربتات Lua وتسلسل الوكيل العلوي.
  • استخدام المساعد لفحص الجلسات وفهم حالة الوكيل وإعداد تغييرات مؤكدة من خلال نموذج محادثة متوافق مع OpenAI.
  • التشغيل من Docker أو Docker Compose أو من المصدر.

البدء السريع

Docker

docker run --rm \
  --name oproxy \
  -p 127.0.0.1:8080:8080 \
  -p 127.0.0.1:1080:1080 \
  -p 127.0.0.1:8443:8443/udp \
  -e OPROXY_BIND_HOST=0.0.0.0 \
  -e OPROXY_MITM_ENABLED=true \
  -e OPROXY_HTTP3_ENABLED=true \
  -e OPROXY_HTTP3_PORT=8443 \
  -e OPROXY_ALLOW_REMOTE_ADMIN=true \
  -e OPROXY_ADMIN_TOKEN=change-me-to-a-strong-secret \
  -v oproxy-certs:/app/certs \
  -v oproxy-storage:/app/storage \
  ghcr.io/sauravrao637/oproxy:latest

افتح http://127.0.0.1:8080 وسجّل الدخول باستخدام الرمز.

تتطلب شبكة Docker bridge تعيين OPROXY_BIND_HOST=0.0.0.0. لا يزال الأمر أعلاه ينشر المنافذ فقط على loopback الخاص بالمضيف. غيّر OPROXY_ADMIN_TOKEN قبل الاستخدام الفعلي.

Docker Compose

docker compose up --build

ملف Compose المضمّن في المستودع يفعّل MITM وHTTP/3 على UDP 8443 والشهادات/الحالة الدائمة وفحص الصحة.

من المصدر

المتطلبات: Rust 1.85+ وNode.js 22+ وYarn عبر Corepack.

corepack enable
yarn --cwd src/design install --frozen-lockfile
yarn --cwd src/design build
cargo run --release

افتح http://127.0.0.1:8080.

أول عملية التقاط

curl -x http://127.0.0.1:8080 http://example.com

يظهر الطلب في عرض Sessions.

لـ HTTPS:

curl http://127.0.0.1:8080/admin/ca -o oproxy-ca.crt
curl --cacert oproxy-ca.crt -x http://127.0.0.1:8080 https://example.com

لالتقاط HTTPS من المتصفح، اضبط المتصفح أو نظام التشغيل لاستخدام 127.0.0.1:8080 كخادم وكيل لـ HTTP وHTTPS، ثم استورد الشهادة من http://127.0.0.1:8080/admin/ca.
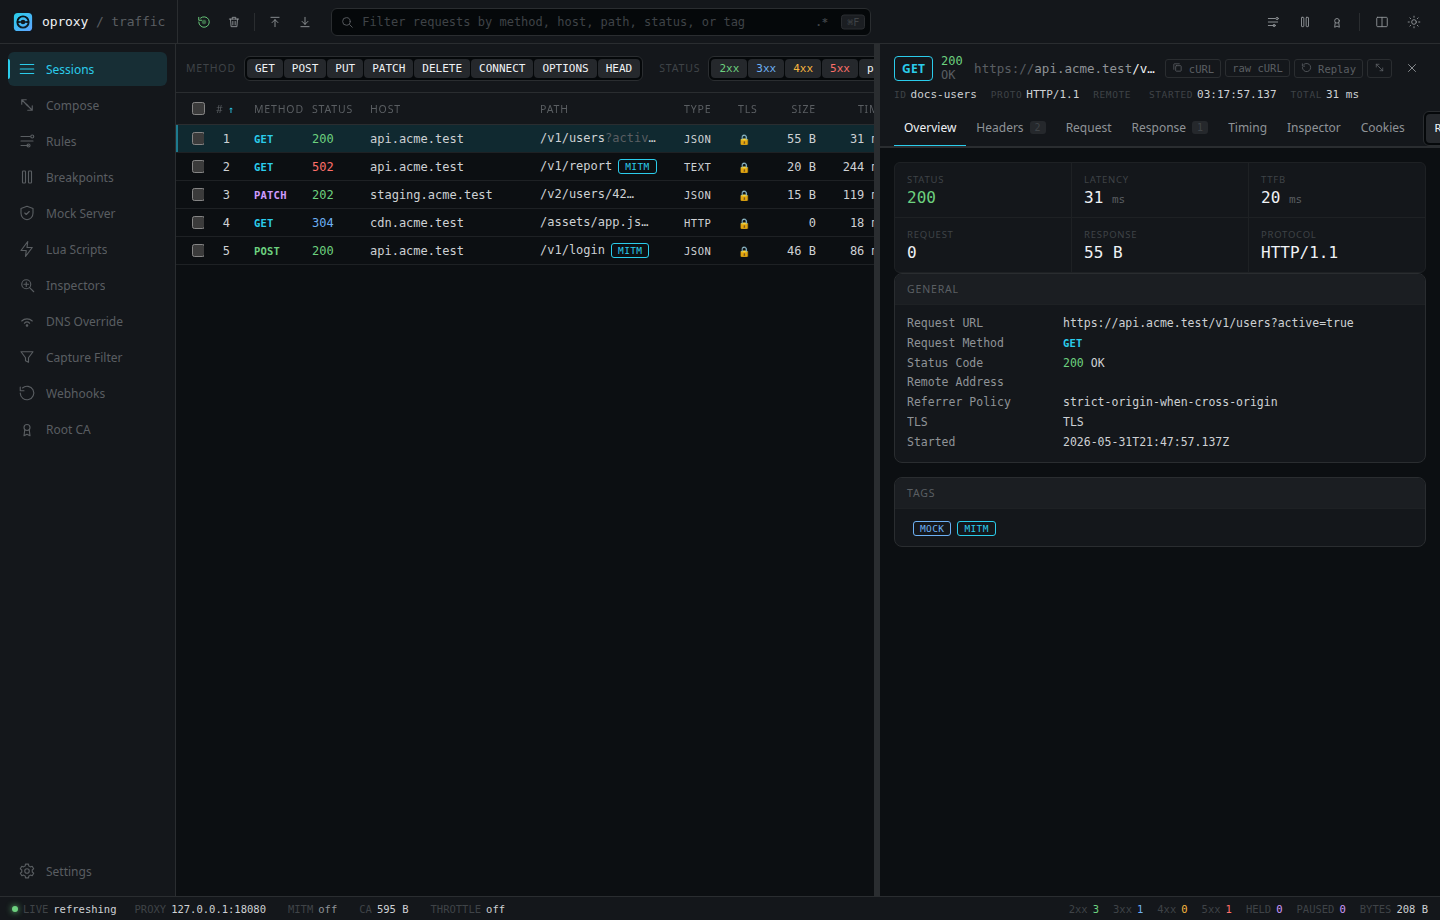
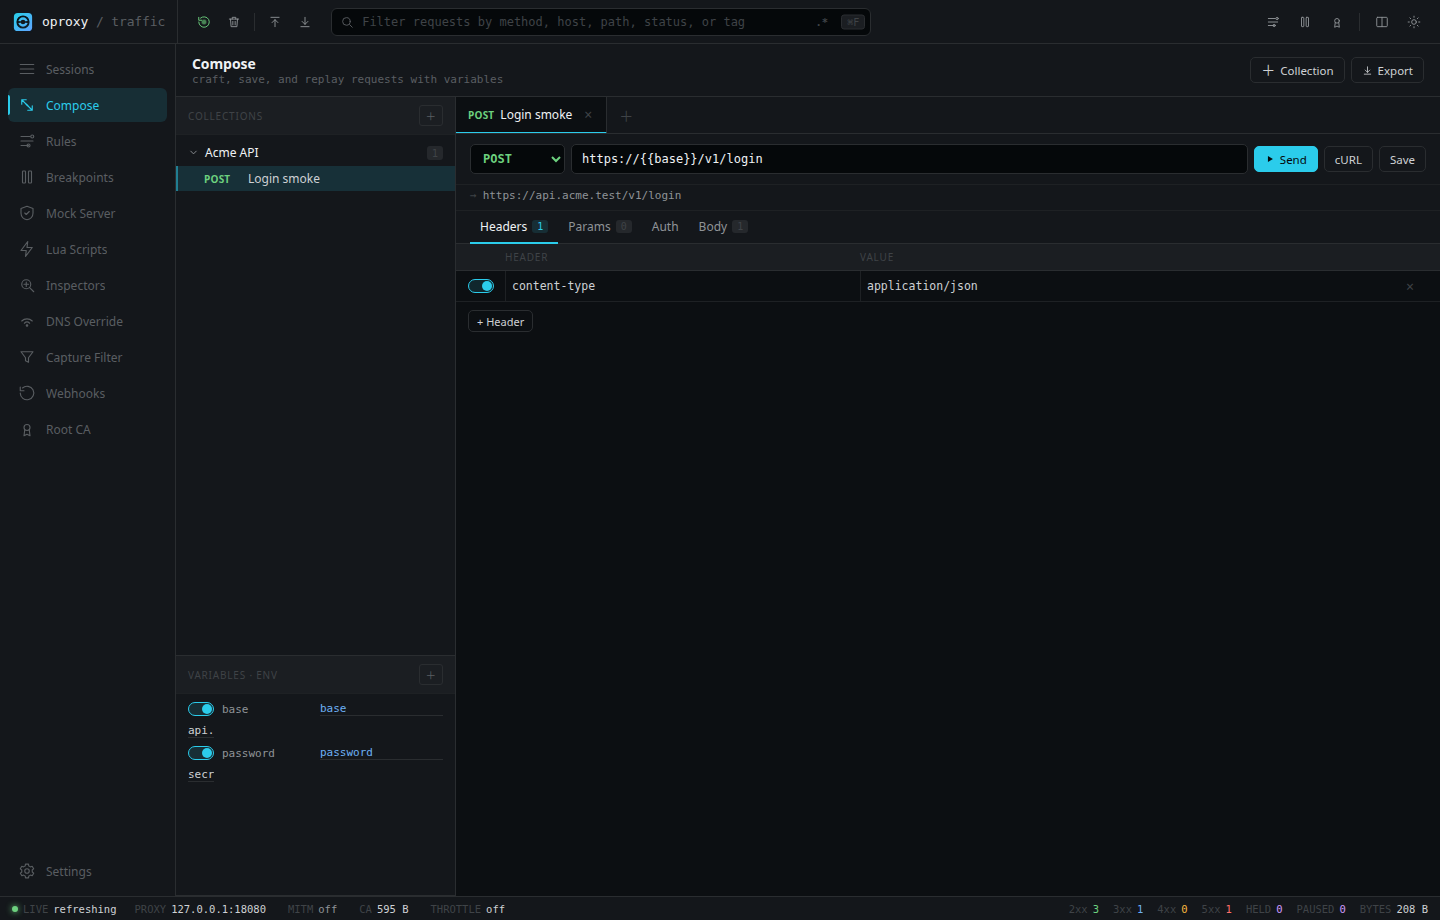
عرض توضيحي

فيديو توضيحي قصير

لقطة شاشة جلسات oproxy

لقطة شاشة compose في oproxy

معرفة المزيد

  • البدء
  • Docker
  • HTTPS MITM
  • المساعد
  • الإعدادات
  • الأمان
  • استكشاف الأخطاء وإصلاحها
  • البنية
  • المساهمة

الترخيص

oproxy مرخّص بموجب MIT License.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    907
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    731
  • 3

    wifit3

    derv82/wifit3

    Wifite لكن عبر USB فقط ومتعدد المنصات.

    504
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    449
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    415
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    365

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




