

noir v1.2.0
ابحث عن كل نقطة نهاية في كودك، كشف واجهات برمجة التطبيقات المخفية (Shadow APIs)، ورسم خريطة سطح الهجوم.
اصطَد كل نقطة نهاية (Endpoint) في شفرتك، واكشف واجهات API الخفية (Shadow APIs)، وارسم خريطة سطح الهجوم.


التوثيق • التثبيت • الاستخدام • Github Action • المساهمة • سجل التغييرات
Noir هي أداة SAST تقرأ الشيفرة المصدرية وتستخرج نقاط النهاية التي يعرّضها التطبيق — المسارات، والطرق (methods)، والمعاملات، والترويسات (headers)، وملفات تعريف الارتباط (cookies)، والملفات المصدرية التي تقف خلفها. تظهر واجهات API الخفية (Shadow APIs)، والمسارات المهجورة (deprecated)، والمعالجات غير الموثّقة كجزء من نفس الجرد؛ فهي ليست وضعًا منفصلًا.
يغذّي هذا الجرد ثلاث فئات من المستخدمين:
- المراجعون البشريون. يحصل مهندسو الأمن ومدققو الشيفرة على قائمة مركّزة بنقاط الدخول التي يمكن للمهاجم الوصول إليها — المسارات، والمعاملات، والملفات المصدرية، والوسوم (tags) — بدلًا من تصفّح المستودع بأكمله.
- مدققو الذكاء الاصطناعي. يحصل وكلاء SAST القائمون على نماذج اللغة الكبيرة (LLM) على نفس القائمة المركّزة، بالإضافة إلى سياق مراجعة لكل نقطة نهاية (
--include calleeللدوال المستدعاة على مسافة قفزة واحدة، و--ai-contextللحُرّاس (guards)، والمصارف (sinks)، والمدققات (validators)، والإشارات (signals)). - أدوات DAST. تحصل ZAP وBurp Suite وCaido وGori على قائمة مسارات حقيقية لفحصها، بما في ذلك مسارات لم تكن لتصل إليها عبر الزحف (crawling).
ما الذي تفعله Noir
- استخراج نقاط النهاية. تحليل ساكن (static analysis) عبر 261 إطار عمل. يعيد نقاط النهاية، والمعاملات، والترويسات، وملفات تعريف الارتباط، والملفات المصدرية التي جاءت منها.
- الرجوع إلى LLM. سلّم أطر العمل غير المدعومة (أو التوجيه المخصص لمرة واحدة) إلى OpenAI / Ollama / وغيرها عندما لا تنطبق القواعد الساكنة.
- مخرجات للمرحلة التالية. JSON، YAML، OpenAPI، SARIF، cURL، Postman، HTML — أي صيغة تقرأها الأداة التالية في خط الأنابيب.
- تكامل DAST. مرّر النتائج مباشرةً إلى ZAP أو Burp Suite أو Caido أو Gori كهدف وكيل (proxy target)، أو صدّر OpenAPI لتستوردها.
- سياق AI SAST. جرد نقاط النهاية (ومعه، مع
--include callee، الدوال المستدعاة على مسافة قفزة واحدة التي يستدعيها كل معالج) هو السياق المركّز الذي يحتاجه مدقق LLM للعثور على الثغرات التي يمكن للمهاجم الوصول إليها. يذهب--ai-contextأبعد من ذلك ويرفق سياق مراجعة مُجمَّعًا لكل نقطة نهاية — الحُرّاس، والدوال المستدعاة، والمصارف، والمدققات، والإشارات — حتى لا يضطر LLM إلى إعادة اكتشافها. - CI/CD. GitHub Action، ومخرجات SARIF، ورموز الخروج (exit codes) — يتلاءم مع خط الأنابيب الذي لديك بالفعل.
الاستخدام
noir -h
مثال
noir scan <source_dir>
إذا كنت تستخدمه مع Github Action، فيرجى الرجوع إلى هذا المستند .
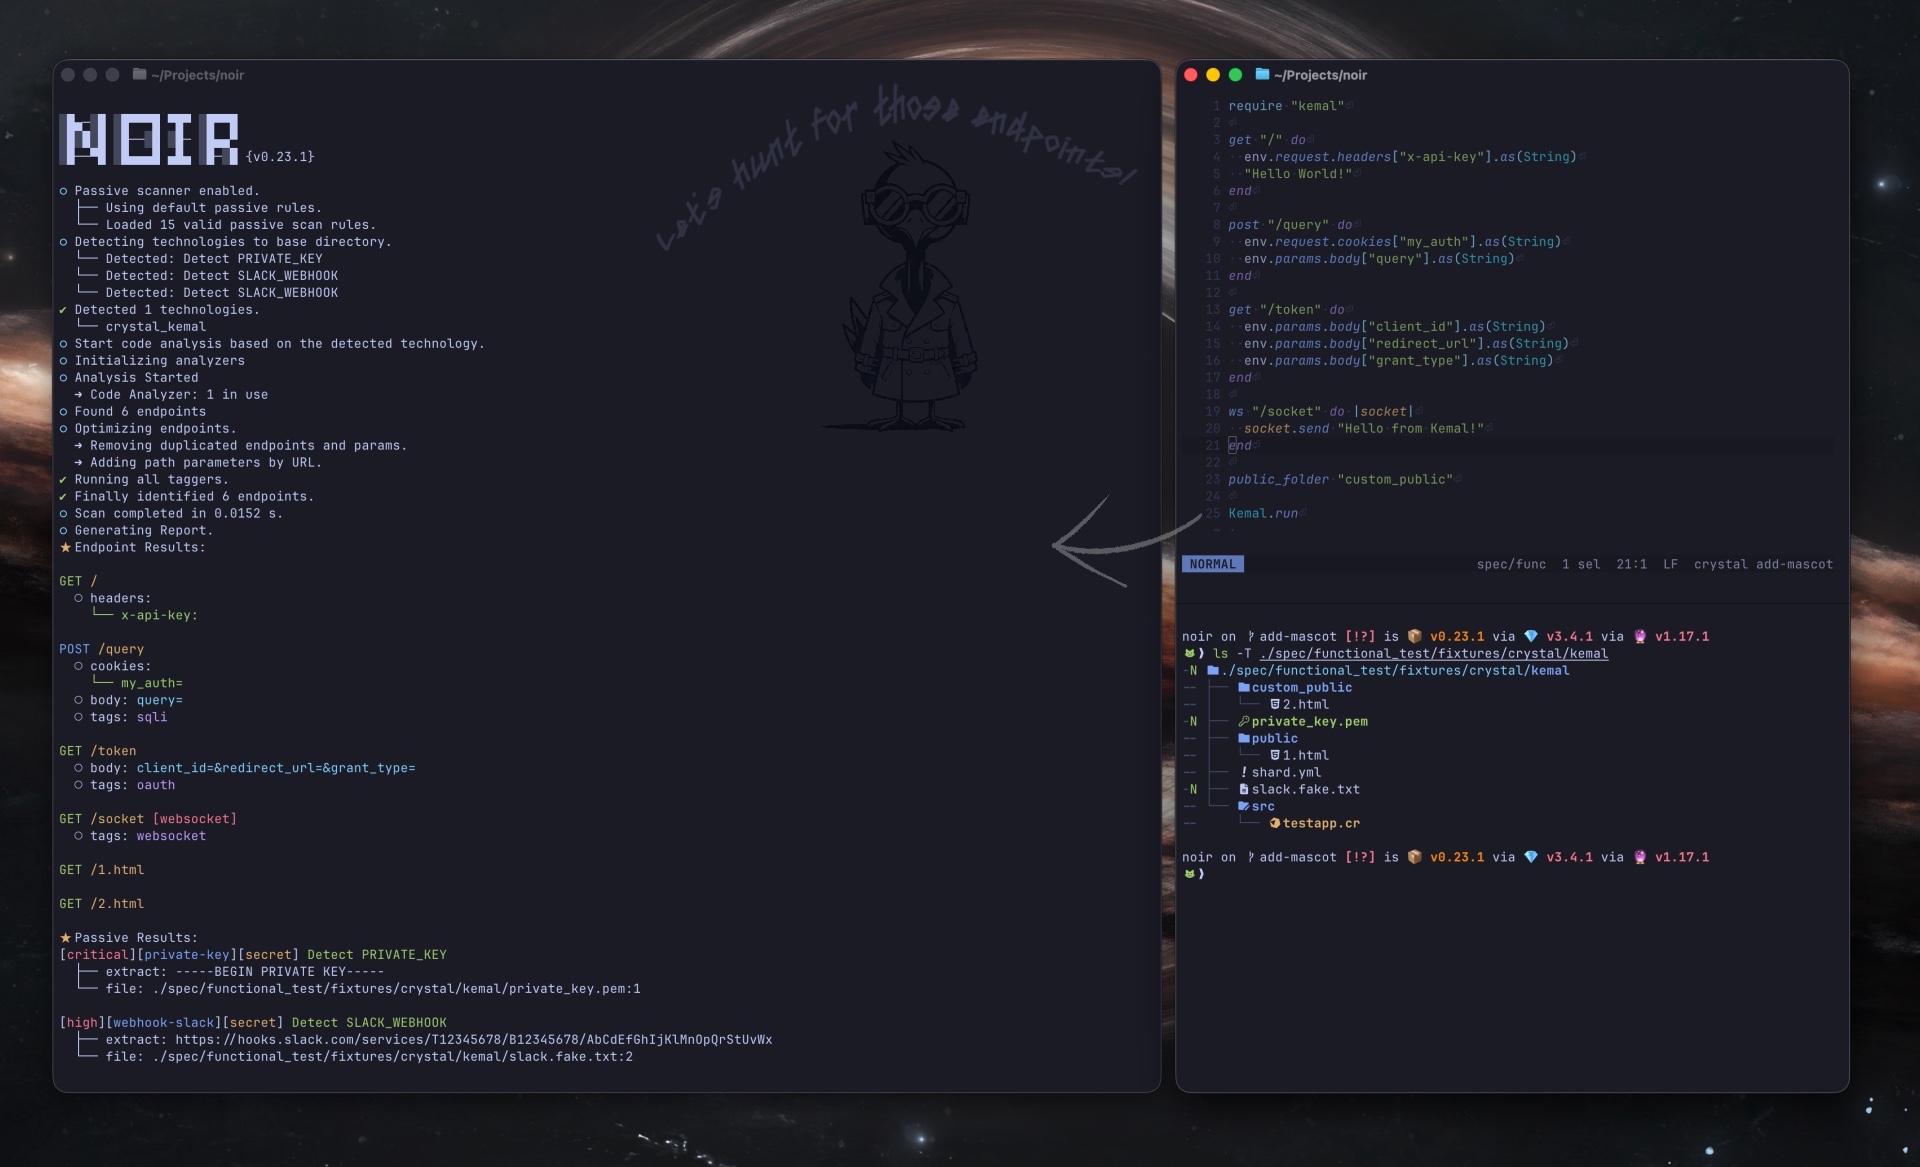
لمزيد من التفاصيل، يرجى زيارة صفحة الوثائق الخاصة بنا.
خارطة الطريق
بدأ Noir كأداة مساعدة لاختبار WhiteBox: استخراج نقاط النهاية من الكود المصدري حتى تتمكن أدوات DAST من فحصها بدقة أكبر. وقد نما هذا الدور — فالجرد نفسه أصبح يغذّي الآن المدققين البشريين ووكلاء SAST المدعومين بالذكاء الاصطناعي أيضًا. والهدف من هنا هو خدمة هؤلاء المستهلكين الثلاثة على قدم المساواة: البشر الذين يراجعون الكود، ونماذج اللغة الكبيرة التي تدققه، وأدوات DAST التي تفحصه.
من هنا:
- توسيع تغطية اللغات وأطر العمل؛ والحفاظ على دقة صادقة عبر حالات اختبار لكل إطار عمل.
- الاعتماد بشكل أكبر على نماذج اللغة الكبيرة في الحالات التي لا تستطيع التحليل الساكن الوصول إليها.
- إثراء سياق المراجعة لكل نقطة نهاية (الحُرّاس، والدوال المستدعاة، ونقاط الوصول الحساسة، والمدققات، والإشارات) حتى يتشارك المراجعون البشريون والمدققون المدعومون بالذكاء الاصطناعي الرؤية المركزة نفسها لكل معالج.
- الحفاظ على تكامل DAST في المرتبة الأولى — OpenAPI، وأهداف الوسيط، والتسليم المباشر إلى ZAP / Burp / Caido / Gori.
مشروع OWASP
انضم OWASP Noir إلى مؤسسة OWASP في يونيو 2024.
- صفحة المشروع الرسمية: https://owasp.org/projects/noir
- OWASP Nest: https://nest.owasp.org/projects/noir
الأخبار والتحديثات
- مايو 2026: إصدار v1.0.0 — تقديم خط 1.x مستقر عبر جميع المحللات، والوسوم، والفحص السلبي، وبنية CLI جديدة كليًا محورها الأفعال.
- مايو 2026: تحديث خارطة الطريق — هدف Noir الآن هو خدمة البشر، والمدققين المدعومين بالذكاء الاصطناعي، وأدوات DAST على قدم المساواة كمستهلكين لجرد نقاط النهاية نفسه.
- أغسطس 2025: تقديم في لقاء OWASP سيول. (Open Source Gardening)
- نوفمبر 2024: نشر مقال ضيف "Powering Up DAST with ZAP and Noir" على مدونة ZAP.
- يونيو 2024: الانضمام إلى OWASP باسم OWASP Noir
- إعادة تسمية منظمة GitHub من noir-cr إلى owasp-noir
- الانتقال إلى القيادة المشتركة مع @ksg97031
- نوفمبر 2023: نقل مستودع Noir إلى منظمة GitHub باسم noir-cr.
- أغسطس 2023: بدأ كمشروع شخصي لـ @hahwul.
الفريق الأساسي
المساهمة
Noir مشروع مفتوح المصدر صُنع بـ ❤️. إذا كنت ترغب في المساهمة، فيرجى الاطلاع على CONTRIBUTING.md وتقديم طلب سحب (Pull Request).
التميمة
 | تميمتنا هي Hak (학)، وهي طائر كركي يرمز إلى الأناقة والدقة في رصد العيوب الخفية. في الكورية، تعني "학" "الكركي"، وهو يمثل حليفًا حادًا يغوص عميقًا لاكتشاف الثغرات وأسطح الهجوم في الكود الخاص بك. لمزيد من الأعمال الفنية والموارد المتعلقة بـ Hak، اطّلع على مستودع noir-artwork. |
|---|