
netwatch v0.27.0
تشخيصات الشبكة في الوقت الفعلي في الطرفية الخاصة بك. أمر واحد، بدون تكوين، رؤية فورية.
NetWatch
مراقب شبكة للطرفية يساعد في تحديد العملية وراء الاتصالات، ويقرأ TLS الذي تملك مفاتيحه، ويخبرك بما هو خطأ وكيفية إصلاحه.





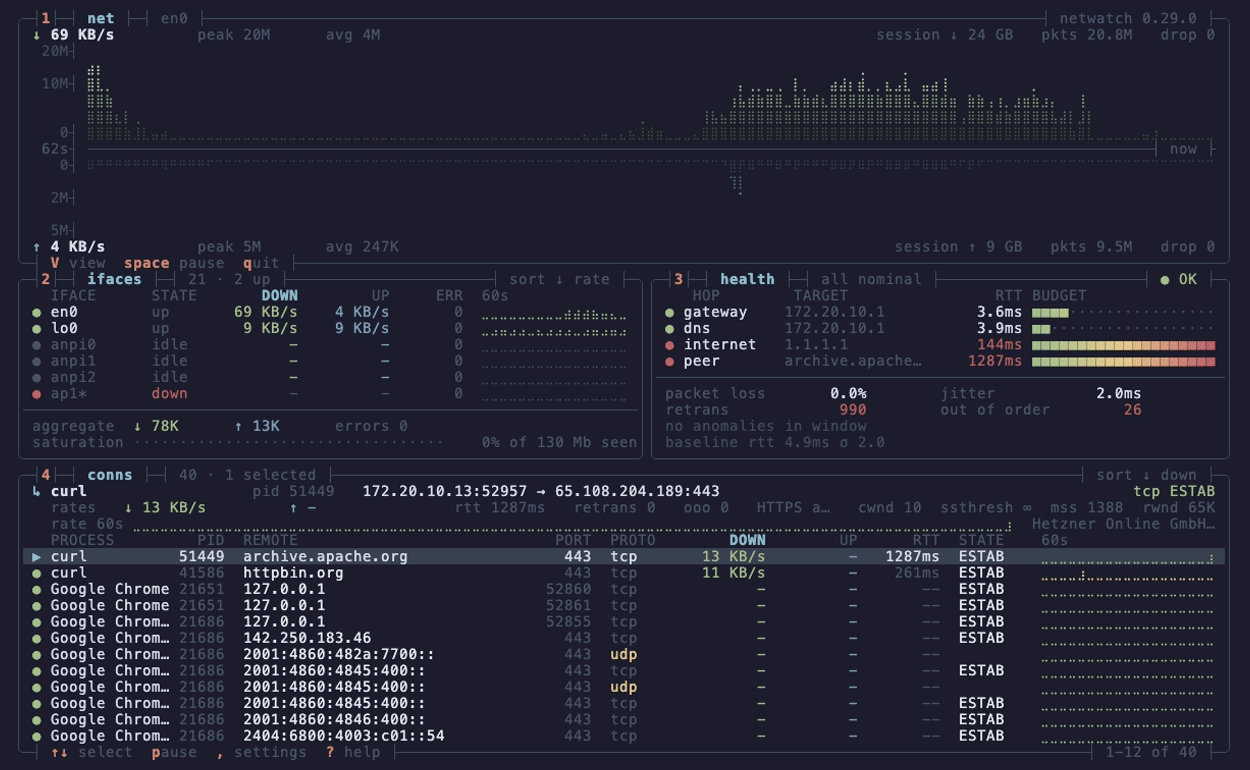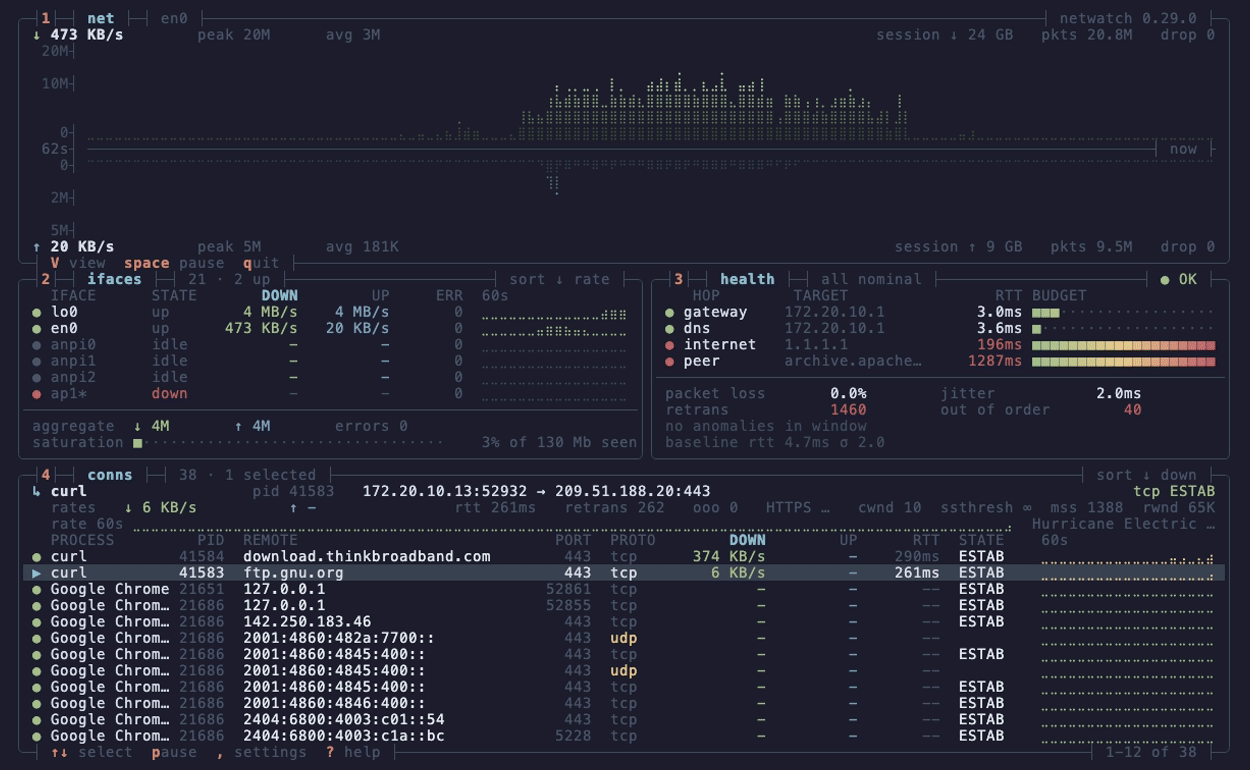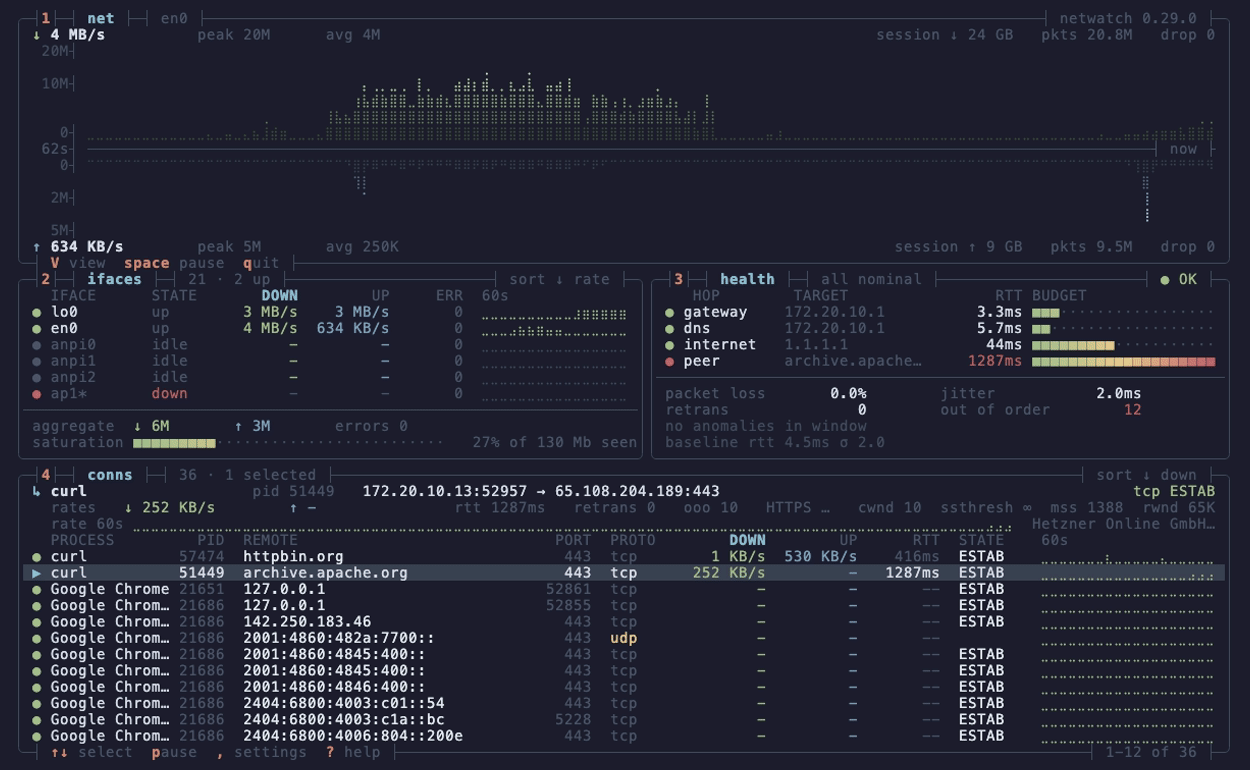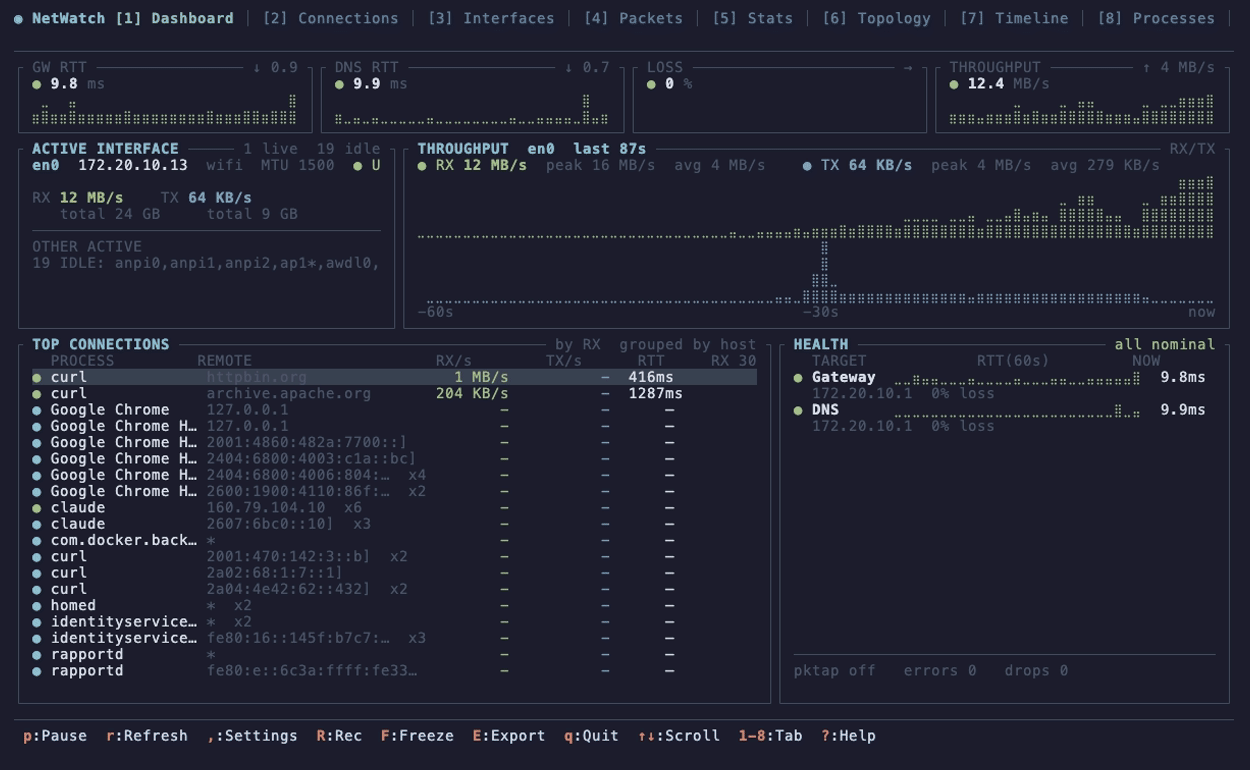
netwatch --view dense. أربعة صناديق، بلا زخرفة، كل اختصار مفاتيح على حد. التنزيل ينمو صعوداً من المحور، والرفع ينمو نزولاً.
ملف تنفيذي واحد، بلا إعدادات. sudo netwatch وستحصل على التقاط حي مع فك ترميز L7، وإسناد العمليات حيثما توفر، ومحرك تشخيصي يفتح مشكلة عندما ينكسر خط أساس مُتعلَّم ويغلقها عندما يصمد الإصلاح.
التثبيت
brew install netwatch                 # macOS / Linux
nix-shell -p netwatch                 # NixOS / Nix
paru -S netwatch-tui-bin              # Arch
scoop install netwatch                # Windows (needs Npcap)
cargo install netwatch-tui            # anywhere with Rust and libpcap headers
الملفات التنفيذية الجاهزة موجودة على صفحة الإصدارات. ملفات Linux x86_64/aarch64 التنفيذية ثابتة مع libpcap مضمّنة، لذا لا تحتاج إلى تثبيت أي شيء. هناك أيضاً إصدار armv5te لأجهزة NAS الأقدم من Marvell Kirkwood (مثل Iomega ix2-dl) التي تعمل بـ Debian — libpcap مضمّنة بنفس الطريقة، لكنها ترتبط بـ glibc و libatomic، لذا تحتاج إلى Debian 12 (bookworm) أو أحدث مع تثبيت libatomic1. يحتاج Windows إلى تثبيت Npcap أولاً؛ البناء من المصدر يحتاج libpcap-dev (Debian)، أو libpcap-devel (Fedora) أو libpcap (Arch). التفاصيل في مرجع التثبيت.
التشغيل
netwatch              # interfaces, connections, config. No privileges.
sudo netwatch         # enables capture where elevated access is required
netwatch --lite       # one 80x24 screen
netwatch --view dense # four boxes, 130x44 or larger
1 إلى 9 و 0 لتبديل التبويبات، V للتنقل بين العروض الثلاثة، ? لعرض كل المفاتيح. للتشغيل بدون sudo على Linux، امنح الصلاحيات مرة واحدة: sudo setcap 'cap_net_raw,cap_bpf,cap_perfmon+eip' "$(which netwatch)" (لماذا ومتى تعيد ذلك).
ما الذي يفعله
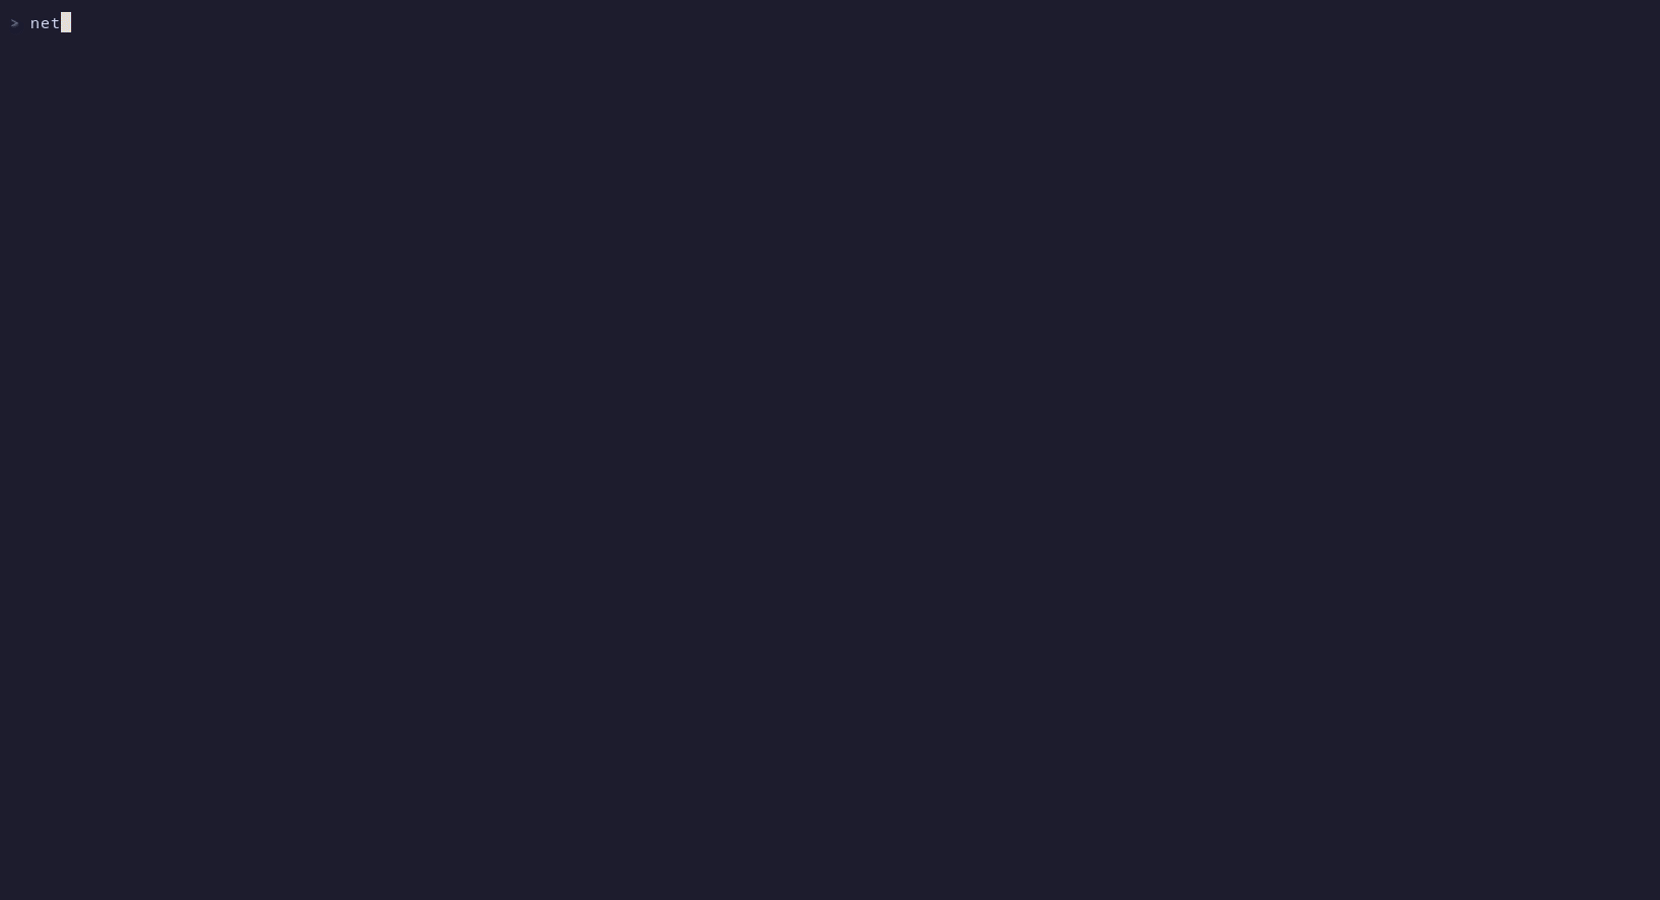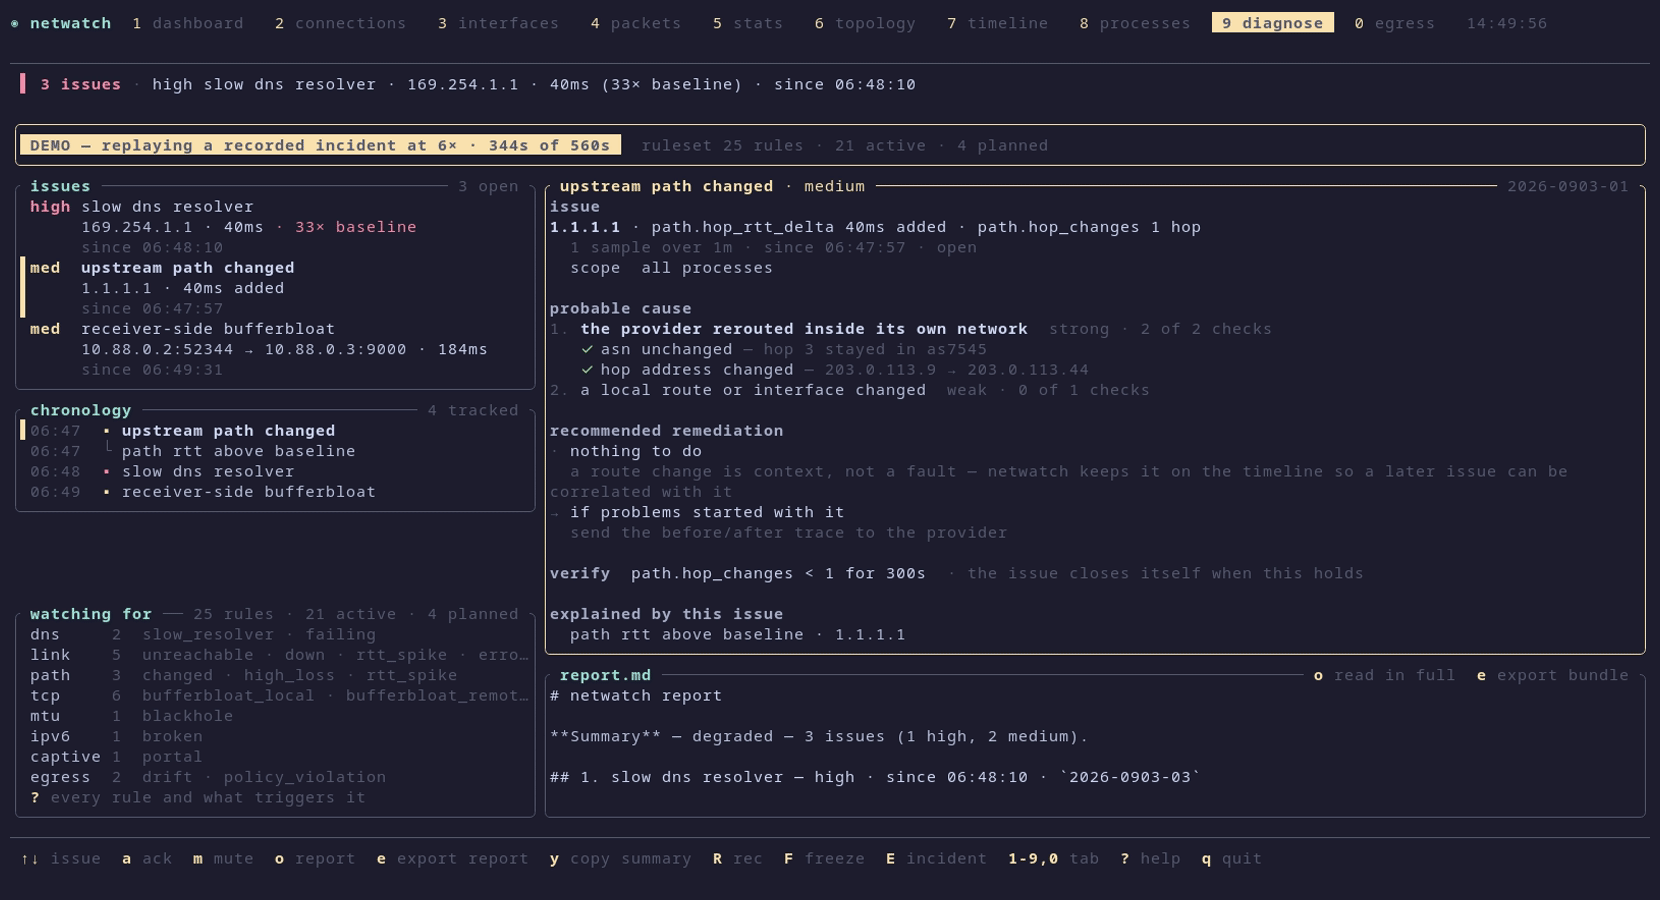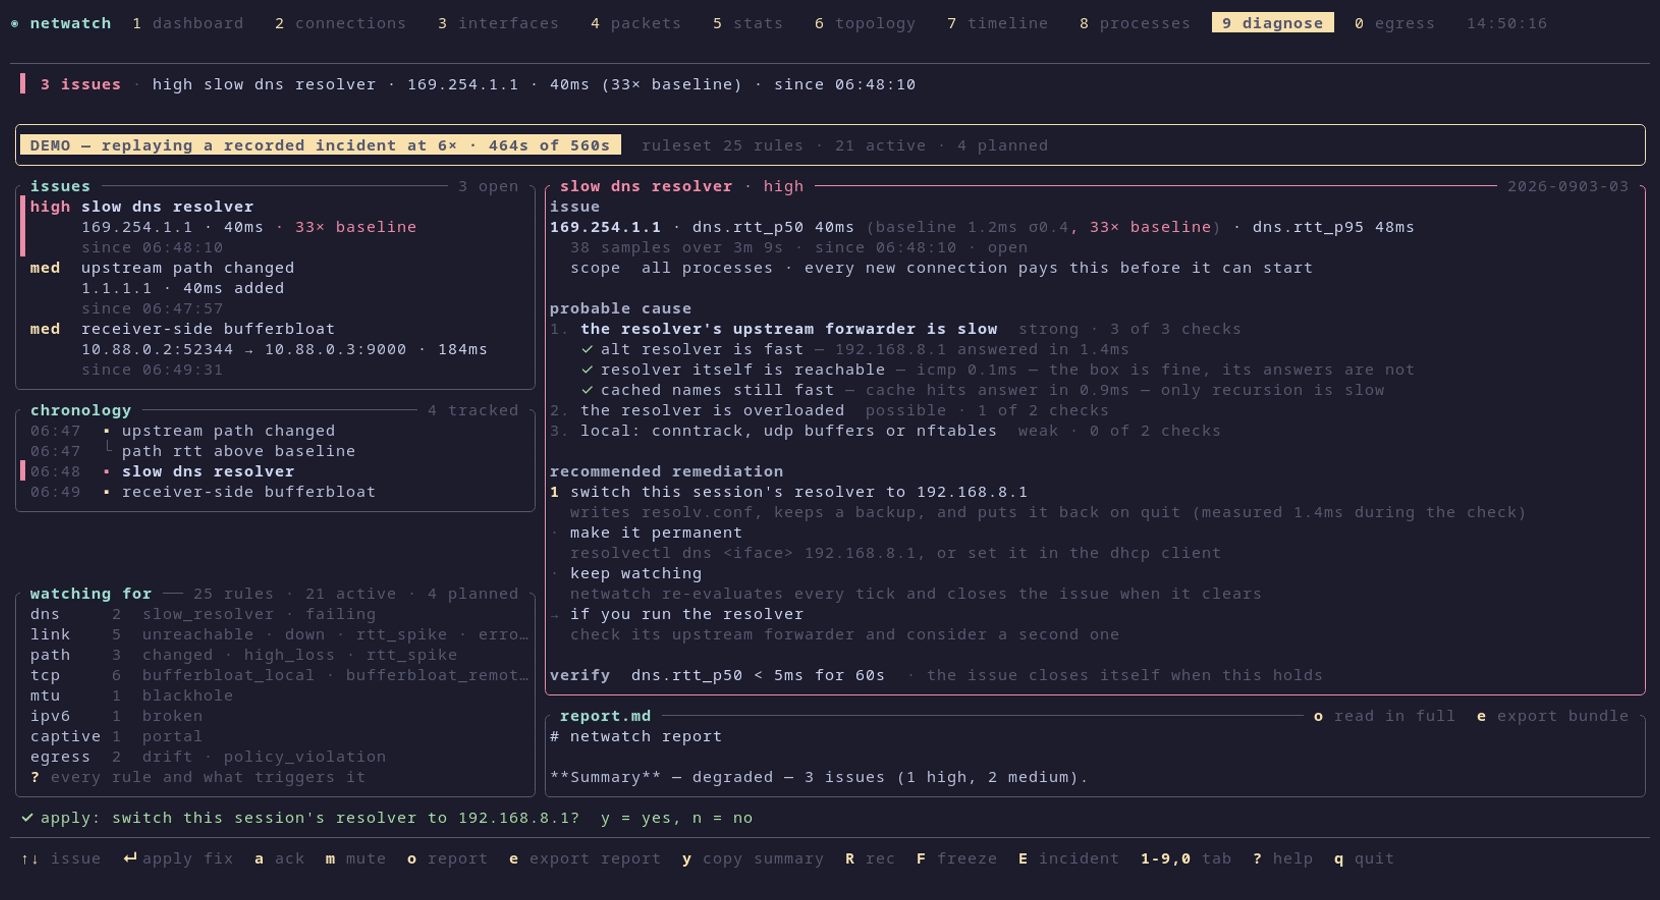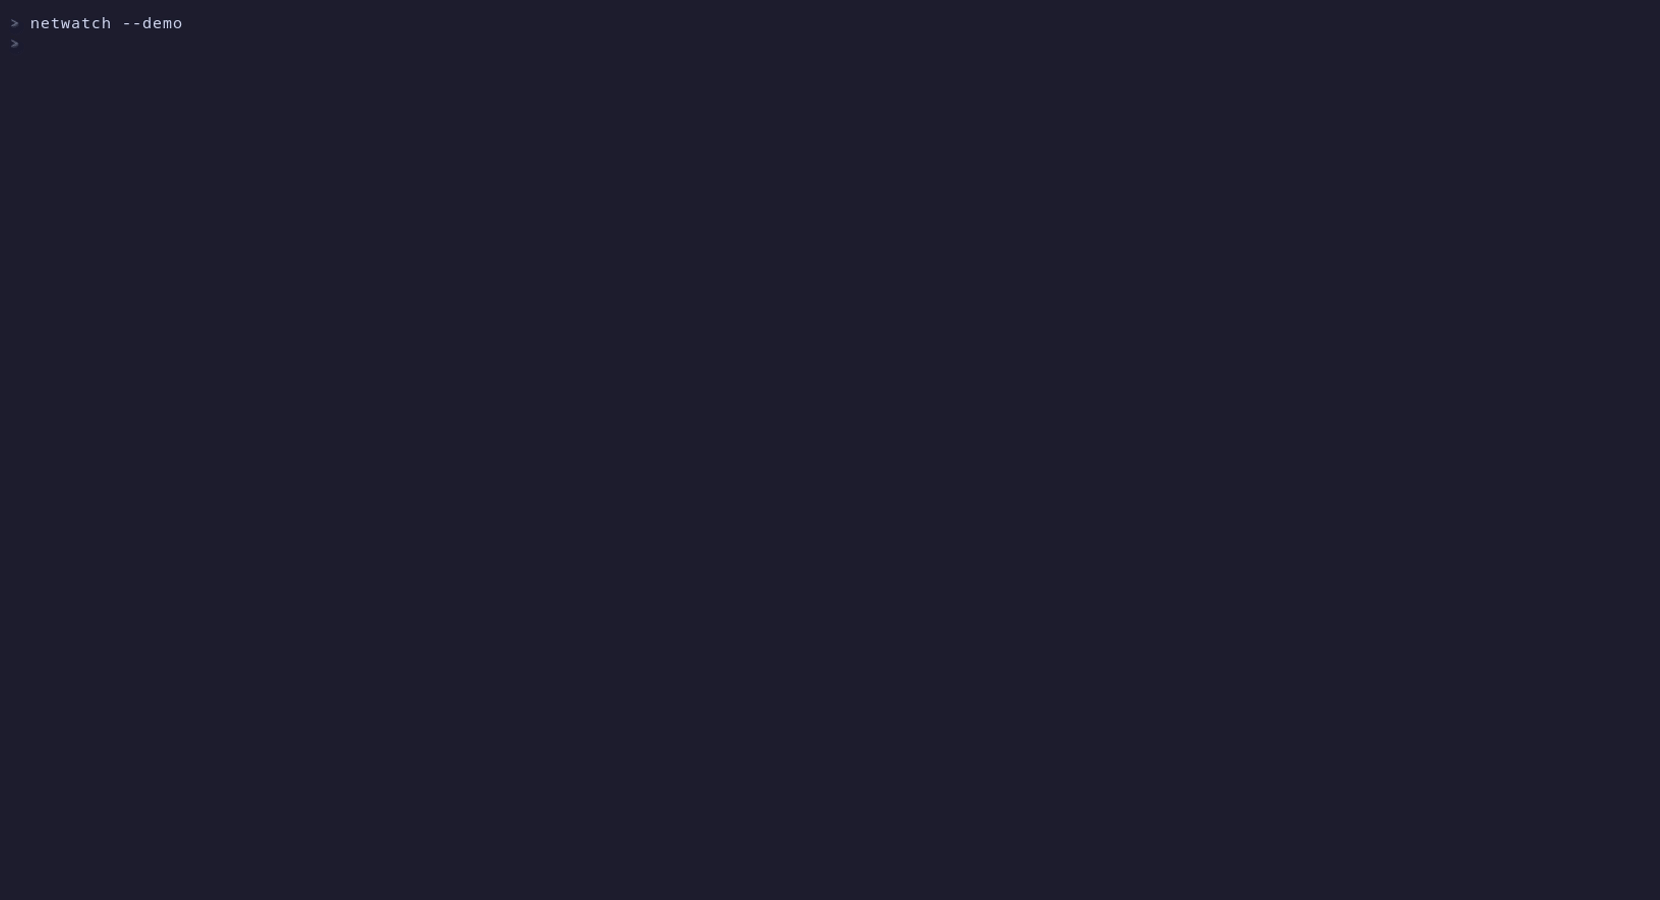
التشخيص (تبويب 9). خطوط أساس لكل مقياس مقيّدة بالشبكة التي علّمتها؛ الجاهزية تتطلب 1,800 عيّنة مميزة، لذا يعتمد وقت التعلم على وتيرة الفحص. 25 قاعدة مُفهرسة، مع 18 كاشف Diagnose مُنفَّذ وسبعة في انتظار الدمج. حالات التغطية وقت التشغيل تحدد أي المدخلات متاحة، أو قيد التعلم، أو قديمة، أو غير مقيسة. رسم بياني للكتم يجمع بوابة معطلة ونتائجها تحت نتيجة واحدة. كل سبب يُرتَّب حسب الفحوصات التي فصلته عن الآخرين. تغييرات محلل TUI التلقائية لا تزال غير متاحة؛ يوفر Diagnose خطوات يدوية. أمر محلل Linux صريح يدعم تغييرات مؤقتة على ملفات عادية غير مُدارة مؤكدة من المسؤول؛ المحللات المُدارة لا تزال غير مدعومة. العرض التجريبي لا يزال يحاكي التطبيق والاسترداد المُتحقق منه. يتم فحص السجلات الموجودة عند بدء التشغيل، وسجلات الاسترداد غير القابلة للقراءة أو التالفة تمنع أي تغييرات إضافية على المضيف. لا تُغلق المشكلة إلا عندما يتحقق شرط النجاح الخاص بالقاعدة نفسها. لا يوجد نموذج ذكاء اصطناعي. كيف يعمل، التصميم.
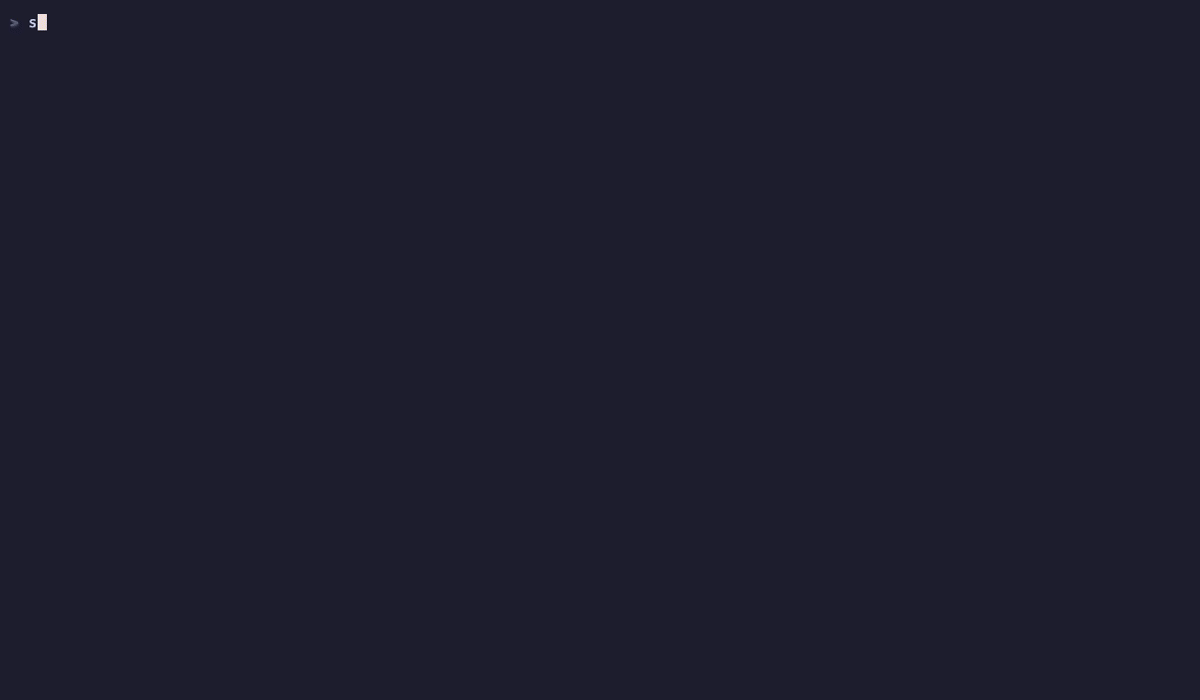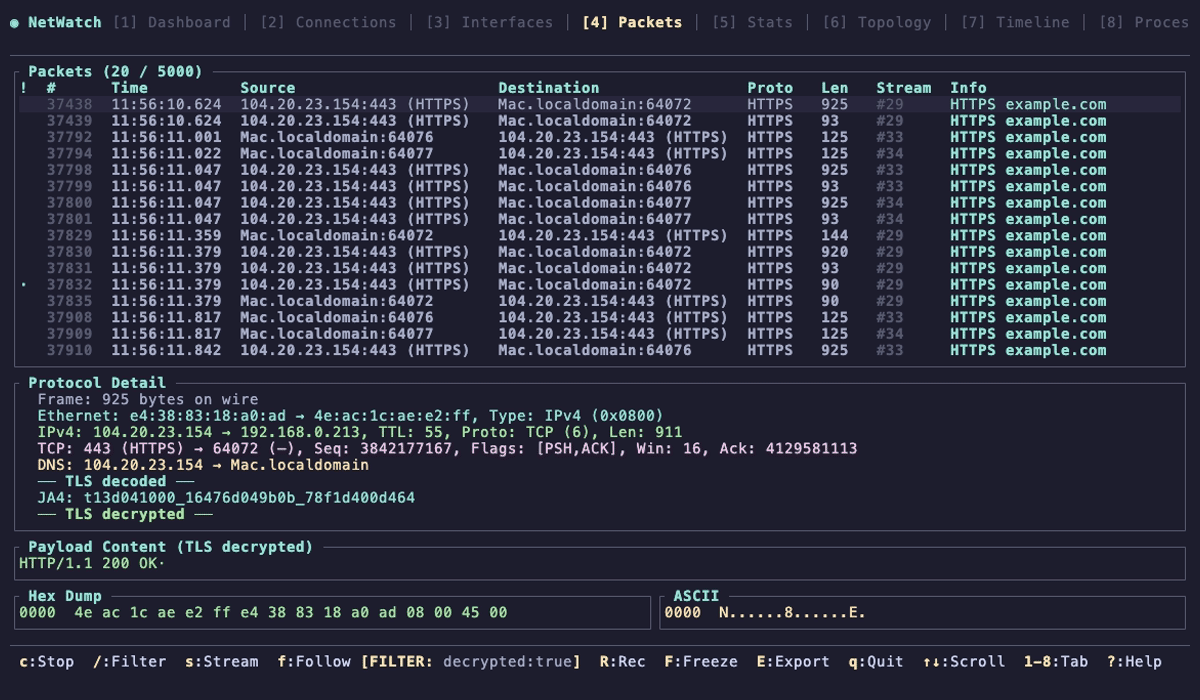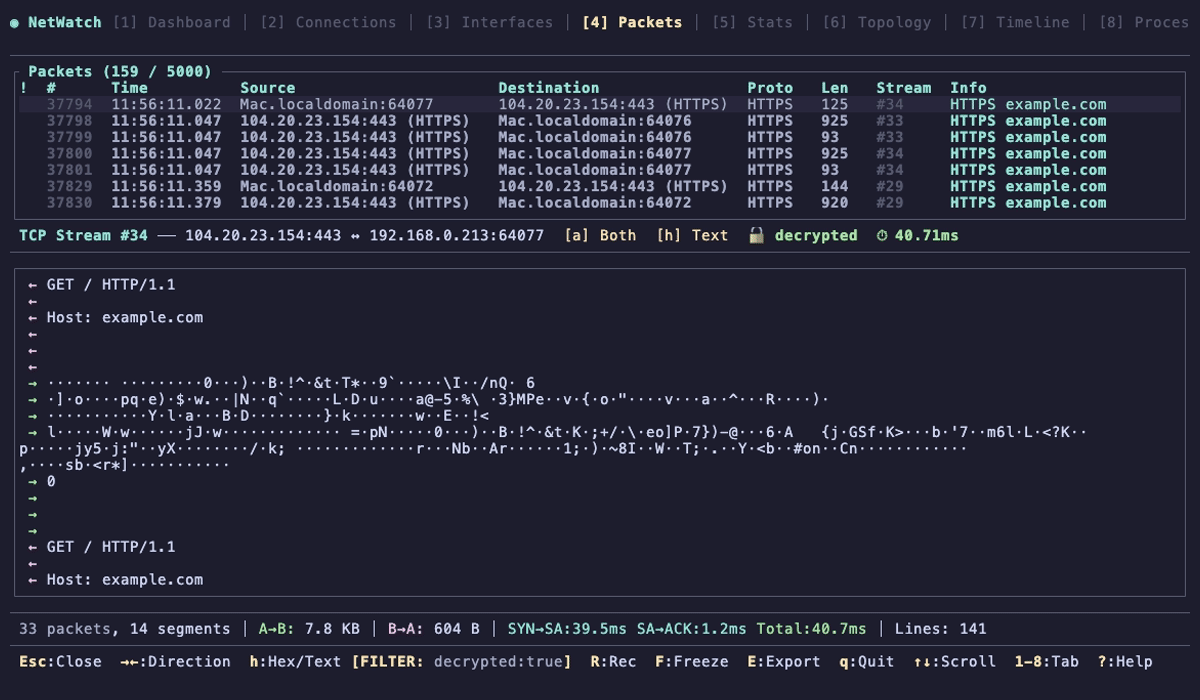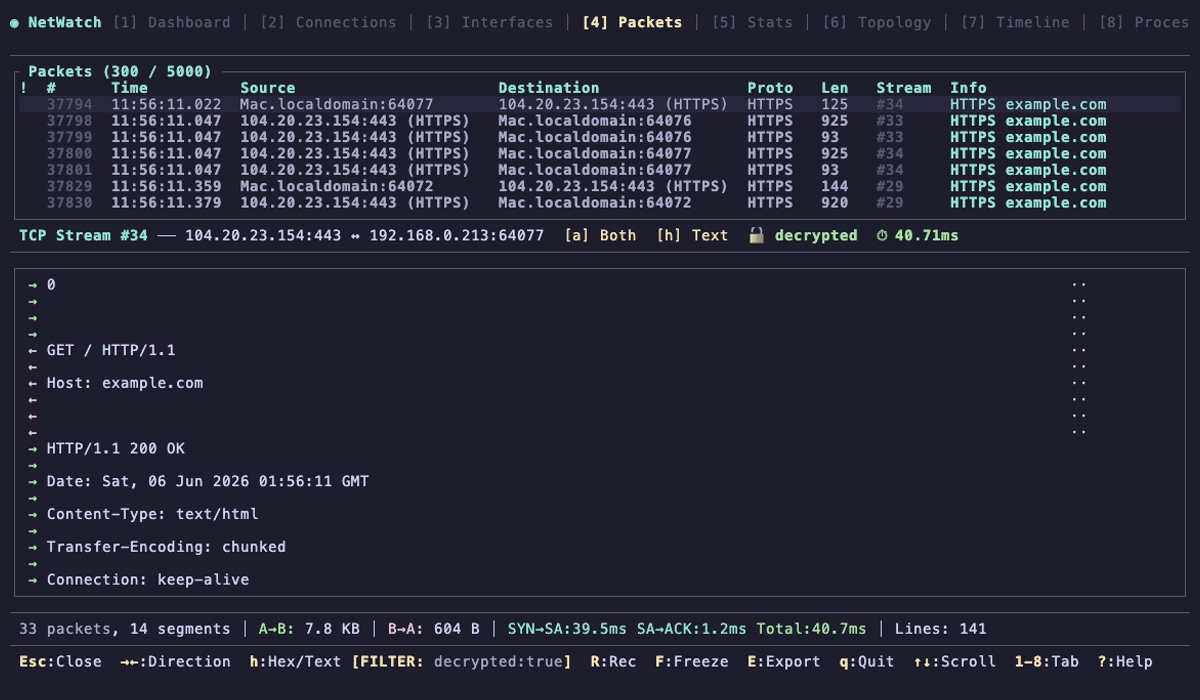
فك تشفير TLS الذي تتحكم به. وجّه SSLKEYLOGFILE لأي عميل إلى NetWatch وسيُفكّ ترميز النص الصريح لجلسات TLS 1.3 الخاصة به في تبويب Packets. نفس آلية Wireshark، لذا تعمل فقط مع حركة المرور التي تملك مفاتيحها. فك تشفير TLS.
sudo netwatch                                              # open Packets (4)
SSLKEYLOGFILE=/tmp/keys curl https://example.com           # any client that exports keys
# filter the tab with:  decrypted:true
انحراف الخروج. يتعلم تبويب Egress (0) المضيفين وأنظمة الحكم الذاتي والمنافذ التي يصل إليها كل عملية. Enter يرقّي خط الأساس هذا إلى قاعدة؛ الوجهة الجديدة التالية تصل كـ drift مع تنبيه. يراقب ولا يحجب أبداً. الأحكام هي sni، ip، asn، ech، drift، no rule و undeclared تحت strict = true، لأن "مطابقة بواسطة AS" تقبل كل ما يشغله مزود سحابي عملاق ويجب أن يوضح الجدول ذلك. لغة القواعد ومخطط التصدير.
إسناد العمليات. استطلاع مقابس المنصة، و PKTAP على macOS، و eBPF kprobe اختياري على Linux (ميزة ebpf). قد يكون الإسناد مفقوداً أو قديماً، خاصة للتدفقات قصيرة العمر؛ يستخدم Windows أدوات الشبكة/العمليات الخاصة به. الصلاحيات.
كشف التهديدات. تشغيل C2 beaconing، وفحوصات المنافذ، وأنفاق DNS في الخلفية. تنبيه حرج يجمّد مسجل الرحلة بحيث يكون الحزمة موجودة قبل أن تنظر. JA4 يبصم كل مصافحة TLS و QUIC بحيث يمكنك الانتقال إلى كل تدفق من نفس العميل. الأمن والتحقيق الجنائي، مسجل الرحلة، JA4.
صندوق رمل عامل Linux. نقاط دخول العامل تطبق سياسة نظام ملفات Landlock مُعدّة قبل المعالجة؛ الالتقاط يجهّز جهازه أولاً. منح الكتابة يستخدم أدلة تطبيق مخصصة. إسناد eBPF معطّل مؤقتاً في التشغيلات المعزولة بانتظار خطاف قارئ SDK. الوصول إلى الشبكة لا يزال غير مقيّد، والتحقق من الالتقاط/إعادة التشغيل المميّز معلّق. النطاق والقيود.