

agent-vault v0.39.1
وكيل اعتمادات HTTP وخزنة للوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw وHermes والوكلاء المخصصين + الأحزمة، والمزيد.
وكيل اعتمادية HTTP وخزنة
وسيط اعتمادية مفتوح المصدر من Infisical يجلس بين وكلائك وواجهات API التي يتصلون بها.
لا ينبغي للوكلاء امتلاك الاعتمادية. Agent Vault يلغي خطر تسرب الاعتمادية من خلال الوصول الوسيط.
جديد هنا؟ منشور الإطلاق يحتوي على القصة الكاملة لـ Agent Vault.
الوثائق | التثبيت | الدروس التعليمية | فيديو توضيحي | Slack
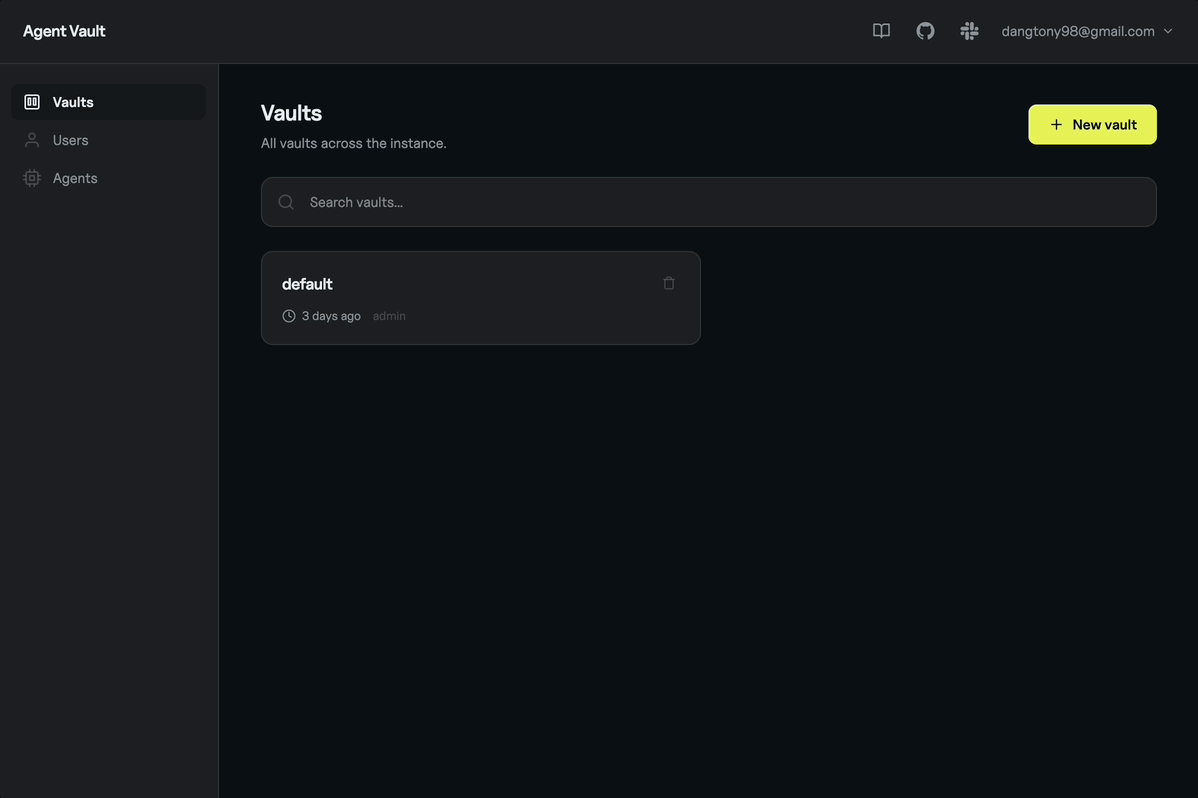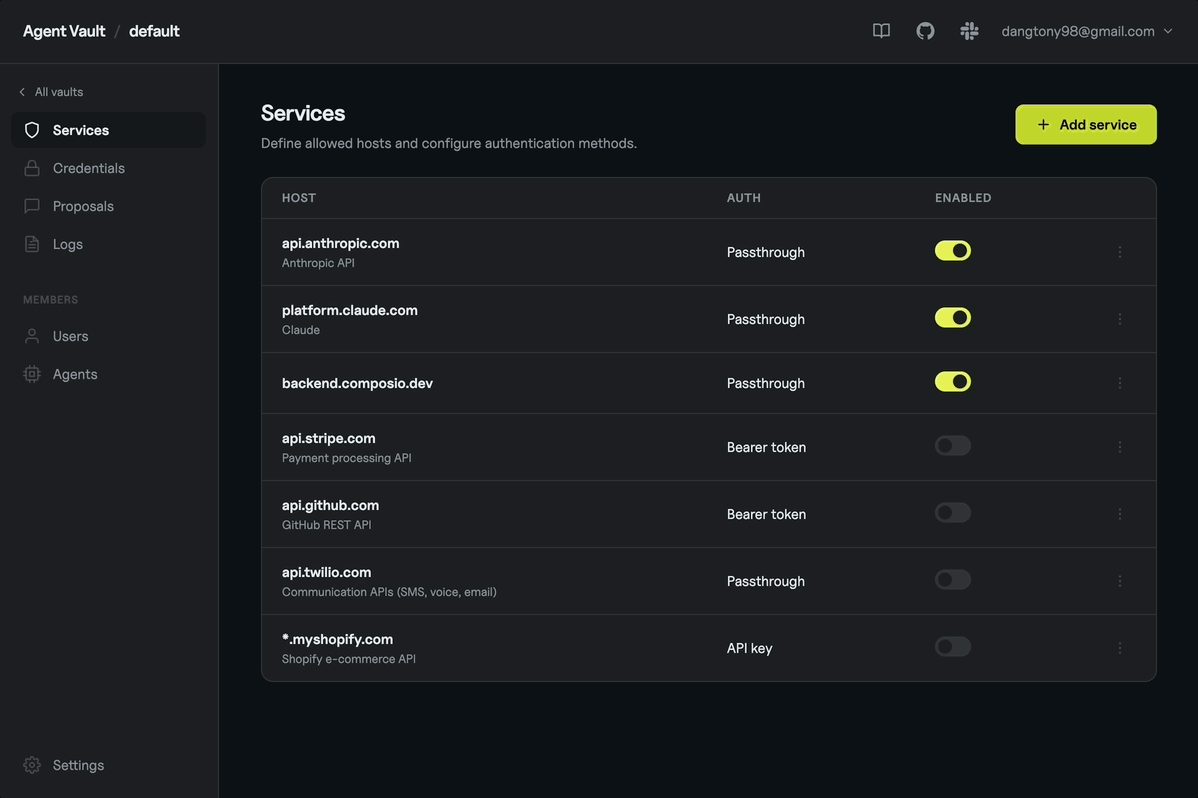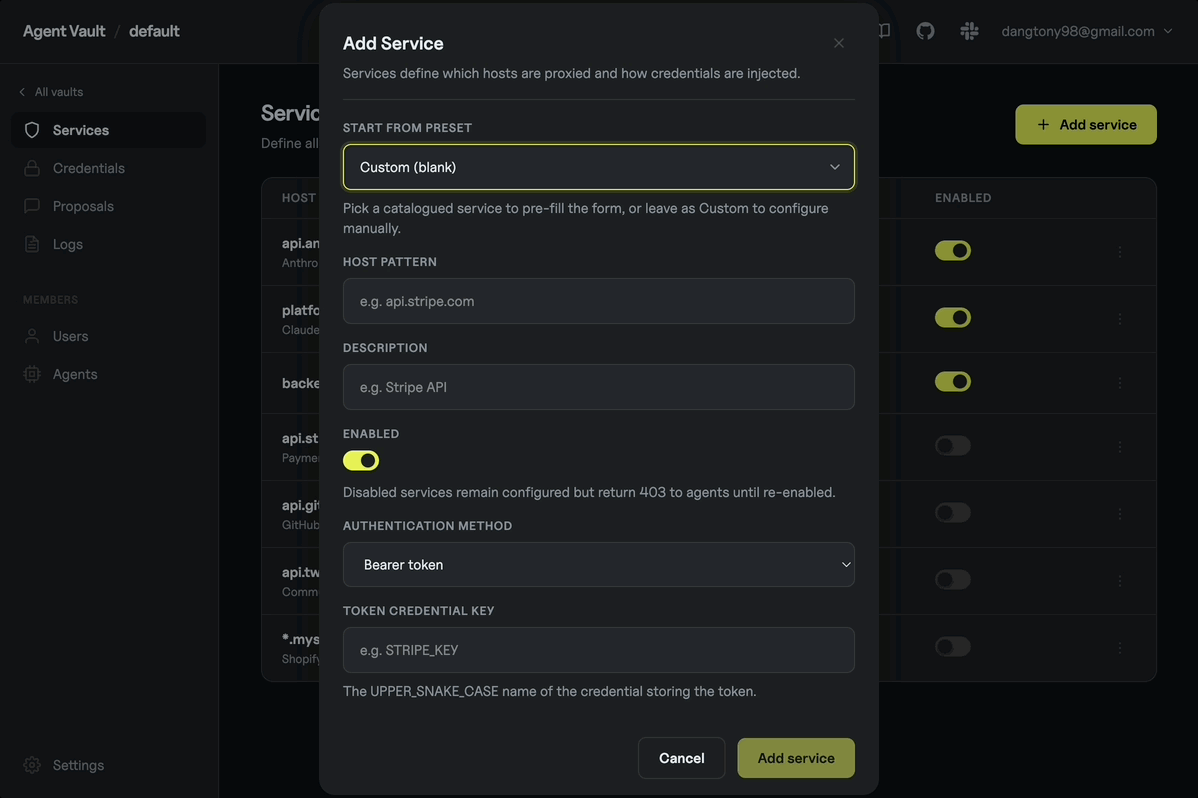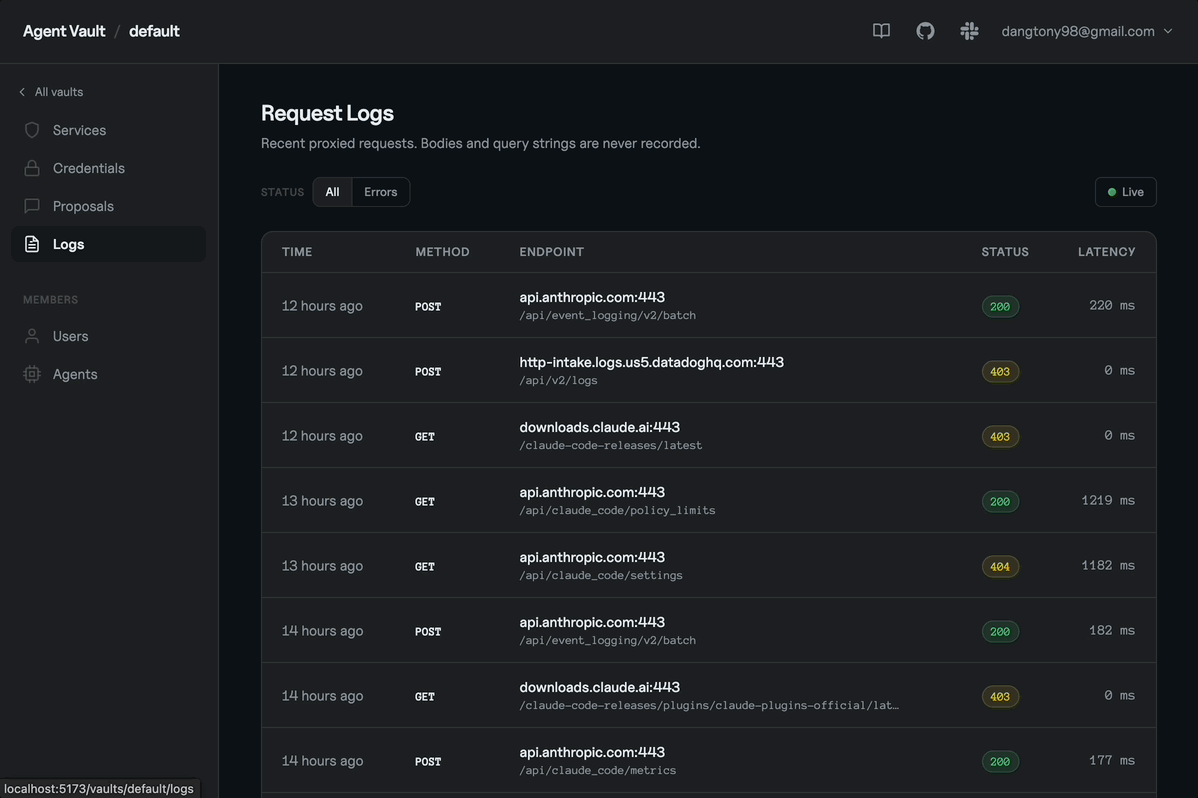
لماذا Agent Vault
إدارة الأسرار التقليدية تتضمن إعادة الاعتمادية إلى تطبيقاتك وخدماتك. هذا ينهار مع وكلاء الذكاء الاصطناعي الذين يمكن خداعهم عبر حقن الأوامر لتسريب الأسرار. هذه هي مشكلة تسرب الاعتمادية.
تم إنشاء Agent Vault لحل تسرب الاعتمادية لجميع وكلاء الذكاء الاصطناعي. بدلاً من إعطاء وكلاء الذكاء الاصطناعي الاعتمادية مباشرة، تقوم بتخزينها في Agent Vault (مثل ANTHROPIC_API_KEY، GITHUB_PAT، إلخ) وتجبر وكلاءك على توجيه طلبات HTTP من خلاله. Agent Vault يعترض كل طلب ويضيف الاعتمادية عليه قبل إعادة توجيه الطلب إلى واجهة API المستهدفة الصادرة.
الميزات:
- وساطة الاعتمادية: توسط وكلاء الذكاء الاصطناعي للوصول إلى الخدمات المستهدفة مثل مزودي LLM و GitHub دون أن يحتفظوا بأي اعتمادية حقيقية. يستطيع Agent Vault توسط هذا الوصول عن طريق استبدال القيم الوهمية في الرؤوس مثل
__anthropic_api_key__بالاعتمادية الحقيقية أو استبدال رؤوس المصادقة بالكامل على الطلبات الصادرة من خلاله. - مخازن اعتمادية قابلة للتوصيل: دعم الخزنة بمخزن أسرار خارجي مثل Infisical بدلاً من المخزن المشفر المحلي. هذا يوسع قدرات Agent Vault لتشمل ميزات مثل الأسرار الديناميكية من Infisical.
- تكامل شفاف: دع وكلاء الذكاء الاصطناعي يستخدمون الأدوات الموجودة مثل MCP، CLI، SDK، API مع توجيه جميع الطلبات الأساسية تلقائيًا عبر Agent Vault. Agent Vault يأخذ نهجًا غير تدخلي ومستقل عن الواجهة لوساطة الاعتمادية عن طريق تهيئة بيئة وكلاءك لاستخدام
HTTPS_PROXYوتكون متوافقة مع بنية MITM الخاصة بـ Agent Vault. - تصميم مخصص: الوكلاء الأماميون الحاليون مثل
mitmproxyأوsquidيحتاجون إلى تعديل لأداء وساطة الاعتمادية والتكامل الجيد مع الوكلاء. Agent Vault مبني خصيصًا للعمل مع بيئة العمل لجميع أنواع حالات استخدام الوكلاء مع CLI مخصص، متعدد المستأجرين، وخارطة طريق خاصة بالوكيل مدعومة من Infisical. - تصفية الصادر: التحكم في أي الوكلاء يجب أن يكون لديهم وصول إلى أي خدمات ونقاط نهاية API عليها لأن الطلبات الموثقة تتدفق عبر Agent Vault.
- تسجيل الطلبات: فحص حركة المرور الموثقة لمراقبة وتشخيص سلوك الوكيل.
بشكل افتراضي، الطلبات التي لا تتطابق مع أي خدمة تمر كلحركة مرور وكيل عادية؛ قم بتبديل الخزنة إلى وضع الرفض الصارم (unmatched_host_policy=deny) لرفضها برمز 403 بدلاً من ذلك.
اقرأ القصة الكاملة وراء Agent Vault هنا.
حالات الاستخدام
Agent Vault يعمل مع جميع أنواع حالات استخدام وكلاء الذكاء الاصطناعي بما في ذلك وكلاء الترميز عن بُعد الآمنين، الوكلاء متعددي الأغراض، الوكلاء المخصصون + الأشرطة، الصناديق الرملية الآمنة المؤقتة والمزيد.
- وكلاء الترميز عن بُعد الآمنين: يمكنك تشغيل جلسة Claude Code عن بُعد وتكوينه لوكيل الطلبات عبر Agent Vault. كجزء من هذا الإعداد، يمكنك تعيين
ANTHROPIC_API_KEYوGITHUB_PATفي Agent Vault، مما يسمح لـ Claude Code بالتفاعل مع واجهات API الخاصة بـ Anthropic و GitHub للترميز، وإنشاء طلبات السحب (PRs)، والمزيد. نفس المبدأ ينطبق على وكلاء الترميز الآخرين. - وكلاء متعددي الأغراض آمنين: يمكنك إعداد OpenClaw، Hermes، وغيرهم من الوكلاء متعددي الأغراض لوكيل الطلبات الصادرة عبر Agent Vault.
- وكلاء مخصصون آمنون: يمكنك بناء وكلاء الذكاء الاصطناعي الخاصين بك مع أشرطة مخصصة وتكوينهم لوكيل الطلبات الصادرة عبر Agent Vault.
- صناديق رملية مؤقتة آمنة: يمكنك تكوين منسق (مثل الخلفية) لإنشاء رمز مميز مؤقت ليتم تمريره إلى الصندوق الرملي للوكيل لاستخدامه لوكيل الطلبات عبر agent vault. يمكنك حتى جعل الوكيل في الصندوق الرملي يعيد الطلب إلى نفس الخلفية التي أنشأته.
الاستخدام الأساسي
Agent Vault هو كل من خزنة وخدمة وكيل ويتم شحنه كملف ثنائي واحد يعمل كخادم وعميل CLI. يخزن الاعتمادية ويقوم بوساطتها لوكلاء الذكاء الاصطناعي باستخدام بنية وكيل MITM. حسب التصميم، من المفترض نشر Agent Vault على جهاز منفصل عن وكلاء الذكاء الاصطناعي لتوفير ضمان الأمان اللازم بحيث لا يستطيع وكلاء الذكاء الاصطناعي الوصول مباشرة إلى الاعتمادية داخل Agent Vault.
┌─────────────────────────────────────────────────────────────────┐
│ الإنترنت العام                                                  │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ الصادر HTTPS، Agent Vault
                               │ يحقن الاعتمادية في الطريق للخارج
┌──────────────────────────────┼──────────────────────────────────┐
│ الشبكة الخاصة                │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ وكيل الذكاء       │  │
│  │ :14321  واجهة الإدارة / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  وكيل MITM             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ وصول المشغل: احتفظ به خاصًا، أو ضع أمامه
                    │ TLS + مصادقة (وكيل عكسي SSO، قائمة IP
                    │ المسموح بها، أو VPN) إذا كنت بحاجة إلى إدارة عن بُعد
                    │
                المشغل
يمكنك تكوين Agent Vault لوساطة الاعتمادية لوكلاء الذكاء الاصطناعي في بضع خطوات فقط:
- ثبّت وابدأ خادم Agent Vault. يمكنك تشغيل البرنامج النصي أدناه لتثبيت Agent Vault، يدعم macOS (Intel + Apple Silicon) و Linux (x86_64 + ARM64):
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
ابدأ خادم Agent Vault وقم بتعيين كلمة مرور رئيسية له (احفظها في مكان آمن)؛ يتم استخدام كلمة المرور كجزء من آلية تشفير البيانات الخاصة به ويتم إزالتها من العملية بعد القراءة الأولية.
export AGENT_VAULT_MASTER_PASSWORD=your-password
agent-vault server -d
يمكنك أيضًا نشر Agent Vault باستخدام Docker:
docker run -it -p 14321:14321 -p 14322:14322 \
  -e AGENT_VAULT_MASTER_PASSWORD=your-password \
  -v agent-vault-data:/data infisical/agent-vault
يبدأ الخادم واجهة HTTP API على المنفذ 14321 ووكيل HTTP/HTTPS شفاف على المنفذ 14322؛ نفس المستمع يعالج CONNECT للوجهات العليا https:// وطلبات الوكيل الأمامية بالشكل المطلق لـ http://.
تصبح واجهة الويب متاحة على http://<host>:14321 وسيُطلب منك إنشاء أول مستخدم يُعرف باسم مالك المثيل.