
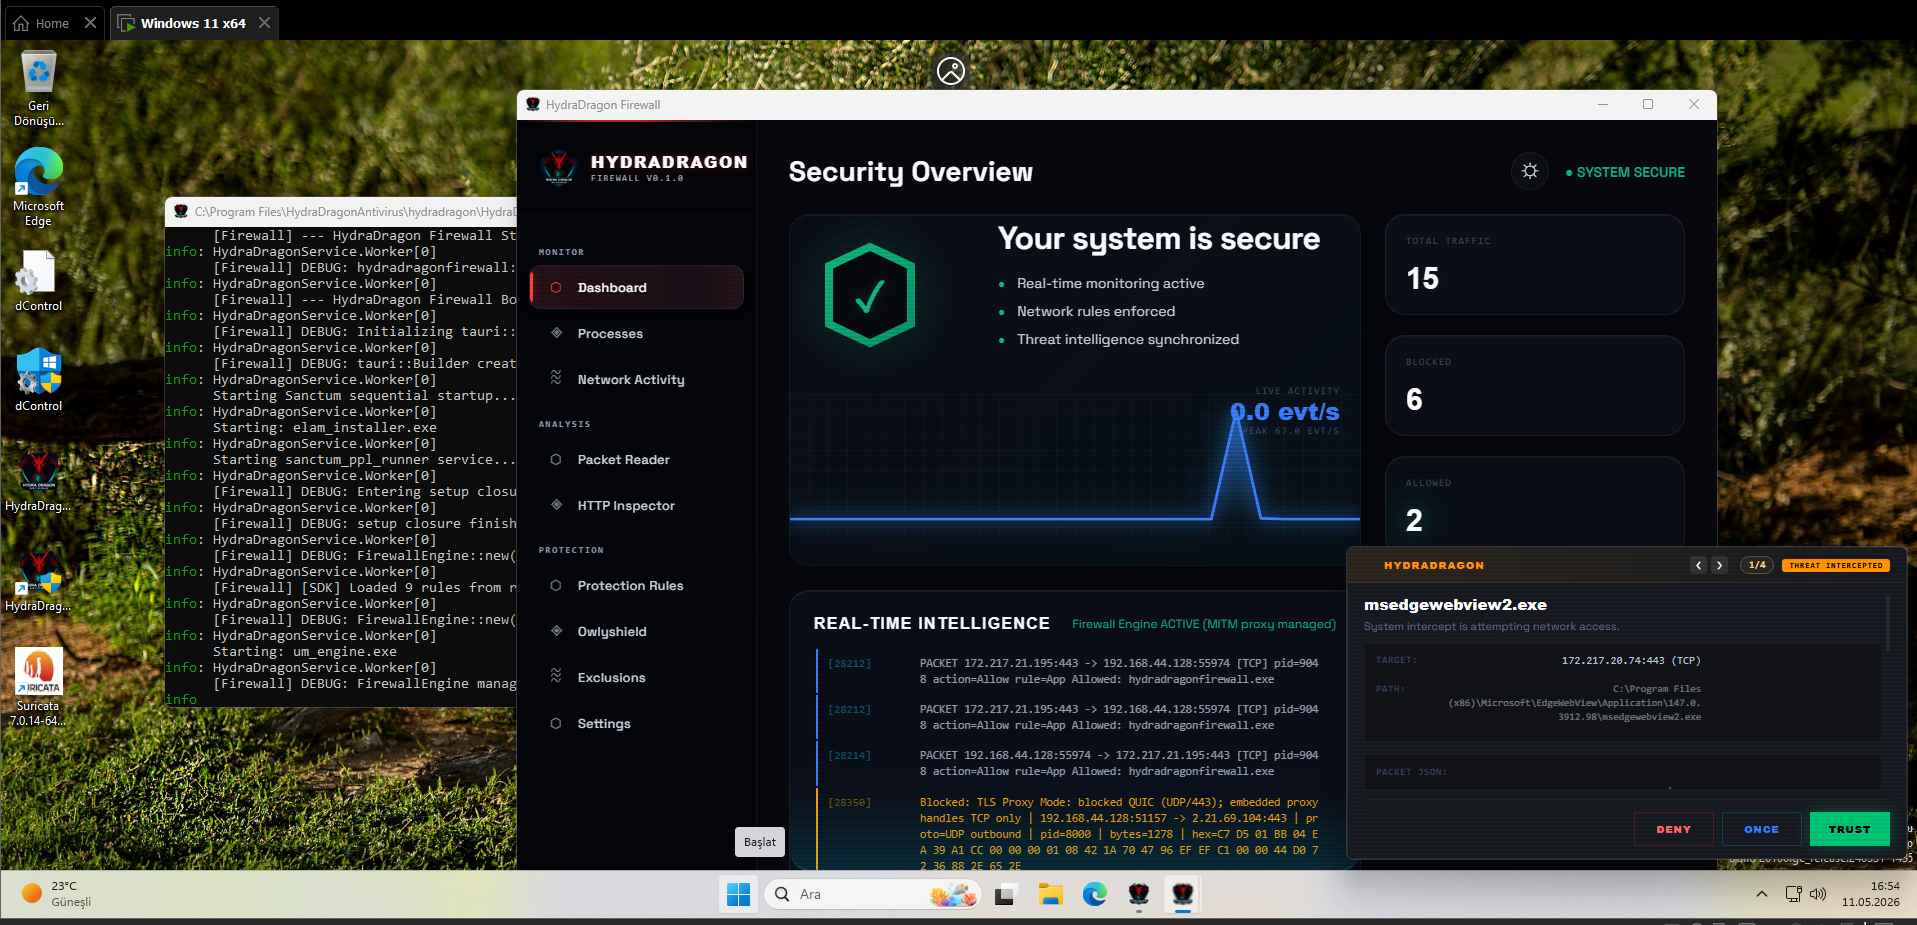
HydraDragonAntivirus openedr-v2-release-portable-9
تحليل ديناميكي وثابت مع تحليل البرامج الضارة في الوقت الفعلي باستخدام برنامج مكافحة الفيروسات لنظام ويندوز، بما في ذلك XDR مفتوح المصدر (3 مشاريع EDR)، ClamAV، YARA-X، الذكاء الاصطناعي للتعلم الآلي، التحليل السلوكي، Unpacker، Deobfuscator، Decompiler، توقيعات المواقع، Ghidra، Suricata، Sigma، الحماية المعتمدة على النواة و Hypervisor، وأكثر مما تتخيل.
Hydra Dragon Antivirus
تحذير: الوثائق هنا قديمة جدًا ولكن أحتفظ بها كمرجع.
باستثناء أدلة OpenEDR وMBRFilter وSanctum وغيرها، فإن الأدلة مهجورة بالكامل لأسباب تتعلق بالأداء.
📚 للحصول على وثائق مفصّلة ومخططات معمارية وأدلة المكوّنات، قم بزيارة Project Wiki الخاص بنا.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
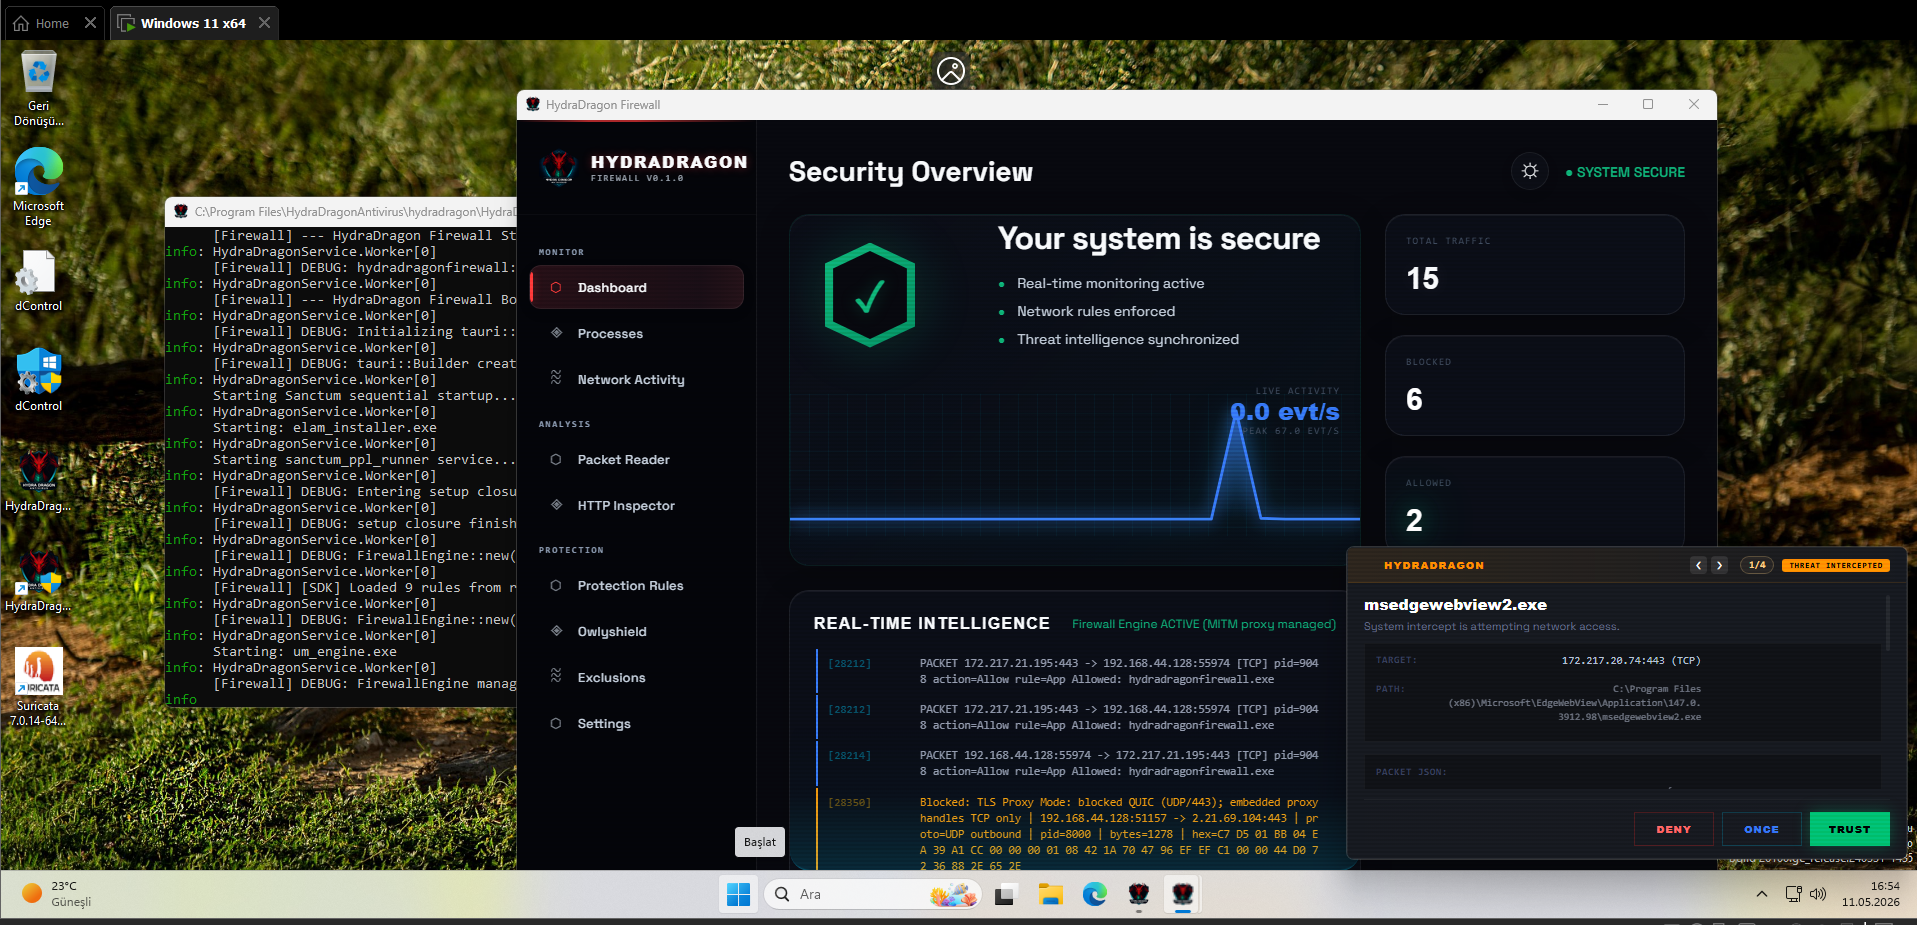
تحذير: التطوير النشط قيد التنفيذ
هذا المشروع غير جاهز للإنتاج. يجب توقّع تغييرات كاسرة وأخطاء وميزات غير مكتملة.
⚠️ تنبيه: هذا المستودع مخصّص حصريًا لمحلّلي البرمجيات الخبيثة الخبراء وباحثي الأمن. يحتوي على مكوّنات نظام منخفضة المستوى وبرامج تشغيل أمنية تجريبية تتطلب معرفة احترافية للتعامل معها بأمان.
[!CAUTION]
🛑 مسؤولية المستخدم وقيود الحماية
صُمّم HydraDragon للحماية من التهديدات الآلية الخبيثة، وليس من الأخطاء البشرية أو التعديلات المتعمّدة على النظام.
- الحذف اليدوي: لن يمنعك مكافح الفيروسات من تنفيذ أوامر مثل
rd C: /s /qأو من حذف ملفاتك يدويًا. فهو يدرك أنه إذا كنت أنت (المسؤول) تحذف شيئًا بشكل صريح، فإن ذلك يُعدّ خطأ مستخدم حقيقيًا وليس اختراقًا من برمجية خبيثة. صُمّم النظام للسماح بالقرارات الإدارية المتعمّدة دون تدخّل.- سوء إعداد برامج التشغيل/النظام: لا يحمي البرنامج من التثبيت اليدوي لبرامج تشغيل غير متوافقة أو إعدادات نظام غير صحيحة. إن ظهور "Inaccessible Boot Device" أو أي أعطال نظام أخرى ناتجة عن تعديلات يدوية في السجل أو تجارب على برامج التشغيل لا تُعدّ سلوكًا خبيثًا ولا يتم حظرها.
- الطبيعة التجريبية: أنت مسؤول عن أي فقدان للبيانات أو عدم استقرار في النظام ناتج عن استخدام هذا البرنامج التجريبي. اختبر دائمًا في جهاز ظاهري (VM) أولًا.
POC
- 🧹 جرّب المحرك: يقوم Multron Win Cleaner الآن بالفحص باستخدام محركنا (خادم VirusKov / Multron)، لذا يمكنك اختبار اكتشافات HydraDragon هناك.
- 📺 فيديو إثبات المفهوم (POC): https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ عرض GitHub Pages التجريبي: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(ملاحظة: نشر GitHub Pages قديم ومتعطل حاليًا. إن الواجهة الخلفية لخادم Multron ولوحة التحكم وبروتوكولات WebSocket ومحركات الاكتشاف تخضع لتطوير نشط وسريع ويتم تحديثها باستمرار، مما يجعل موقع GitHub Pages الثابت خارج التزامن.)
توقيعات المحللين
توقيعات المحللين التي يستخدمها خادم VirusKov / Multron (analyst_signatures/: قواعد HydraDragonSig وYARA وClamAV المكتوبة أثناء التحليل اليدوي) غير منشورة في هذا المستودع في الوقت الحالي. إنها تتغير باستمرار مع مراجعة عينات جديدة، لذا فإن أي نسخة علنية ستكون قديمة على الفور تقريبًا.
إذا كنت بحاجة إليها، فاطلبها (انظر التواصل) وسنرسل لك نسخة كما هي في ذلك الوقت، مع العلم أنها لن تكون النسخة الحالية.
مشروع رجل واحد
- HydraDragon هو مشروع مفتوح المصدر مستقل لمكافحة الفيروسات/EDR يمتد لثلاث سنوات، بناه بشكل أساسي مطور واحد.
TODO
- إضافة HydraDragonIDE إلى المشروع (المحلل الساكن).
- إزالة Npcap لأنه ليس مفتوح المصدر حقًا واستبداله ببناء Suricata مخصص.
حول ميزات المشروع
- قلت هذا منذ حوالي شهر: ملاحظة: هذا المشروع أصبح أكثر تعقيدًا بكثير مما تتخيل، لذا انتقلت إلى Android للانضمام إلى AV-Test لأصبح أول برنامج مكافحة فيروسات مفتوح المصدر ينضم إلى الاختبارات الاحترافية: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- ثم هذا التحديث: كنت أخطط لاستخدام أفضل التوقيعات فقط وإزالة الكثير من برامج مكافحة الفيروسات القائمة على التحليل الديناميكي والاكتفاء بـ Owlyshield + OpenEDR + Firewall لأننا في العالم الحقيقي نحتاج إلى التركيز على الحماية في الوقت الفعلي دون توقيعات ثقيلة.
- لذا ستكون هذه مهمة معقدة جدًا مرة أخرى. حظًا سعيدًا لي.
التوافق مع أجهزة الكمبيوتر
-
دعم المنصات: هذا المشروع مخصص حصريًا لـ x86-64 Windows. لا يتم دعم aarch64 والمعماريات الأخرى.
-
ملاحظة توافق نظام Windows (Sanctum / Alt Syscalls):
[!WARNING] Windows 10 وWindows 11 23H2 غير متوافقين مع برنامج تشغيل نواة Sanctum!
تعتمد Alt Syscalls ومراقب النواة في Sanctum على بنى وإزاحات داخلية لنواة Windows (0x1d8،0x7d0،0x77،PspServiceDescriptorGroupTable) وهي مثبتة بشكل صارم لـ Windows 11 24H2 (Build 26100+).
تفتقر Windows 10 (جميع الإصدارات) وWindows 11 23H2 / 22H2 (Build 22621/22631) إلى هذه الإزاحات وبنى الإرسال الدقيقة. سيؤدي تشغيل مكونات نواة Sanctum على إصدارات النظام الأقدم هذه إلى أخطاء عدم الدعم أو أعطال في النواة. يُشترط Windows 11 24H2 بشكل صارم. -
صُمم هذا المثبّت للاستخدام على أجهزة كمبيوتر Windows نظيفة أو منسّقة حديثًا.
-
للحصول على أفضل النتائج، ثبّت HydraDragon Antivirus فقط على الأنظمة التي لم يتم فيها تثبيت المكونات الخارجية المطلوبة يدويًا مسبقًا.
ملاحظة مهمة
يُرجى عدم تشغيل هذا المثبّت إذا كان أي من البرامج التالية مثبتًا بالفعل على جهاز الكمبيوتر الخاص بك:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR أو مكونات EDR ذات الصلة
قد يؤدي تثبيت HydraDragon Antivirus على نظام تم فيه تثبيت هذه المكونات بالفعل إلى تعارضات في الإصدارات، أو مشكلات في المسارات، أو تعارضات في الخدمات، أو سلوك غير متوقع من المثبّت.
الاستخدام الموصى به
استخدم هذا المثبّت على:
- عمليات تثبيت Windows الجديدة
- أجهزة اختبار نظيفة
- الأجهزة الافتراضية
- أجهزة الكمبيوتر التي لا تحتوي على تبعيات محرك مكافحة فيروسات موجودة
إذا كانت أي من المكونات المطلوبة مثبتة لديك بالفعل، فقم بإلغاء تثبيتها أولًا أو استخدم بيئة Windows نظيفة قبل تثبيت HydraDragon Antivirus.
ملاحظات وقيود مهمة
نطاق المشروع
HydraDragon هو مشروع مضاد فيروسات محلي (باستثناء سحابة Xcitium) قيد التطوير النشط والتجريبي حاليًا.
- يعمل محليًا على النظام.
- مخصص للبحث والتعلم وتجربة تحليل البرمجيات الخبيثة.
لا يهدف هذا المشروع إلى استبدال حل مكافحة الفيروسات الأساسي اليومي الخاص بك.