
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
يحتوي هذا المستودع على سكريبت بايثون يفحص مواقع ووردبريس للثغرة CVE-2022-3590، والتي تستغل خدمة Server-Side Request Forgery (SSRF) العمياء غير…
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
استغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد- (CVE-2024-7954)
 cappricio-securities/cve-2020-3452
Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - إدراج الملفات المحلية
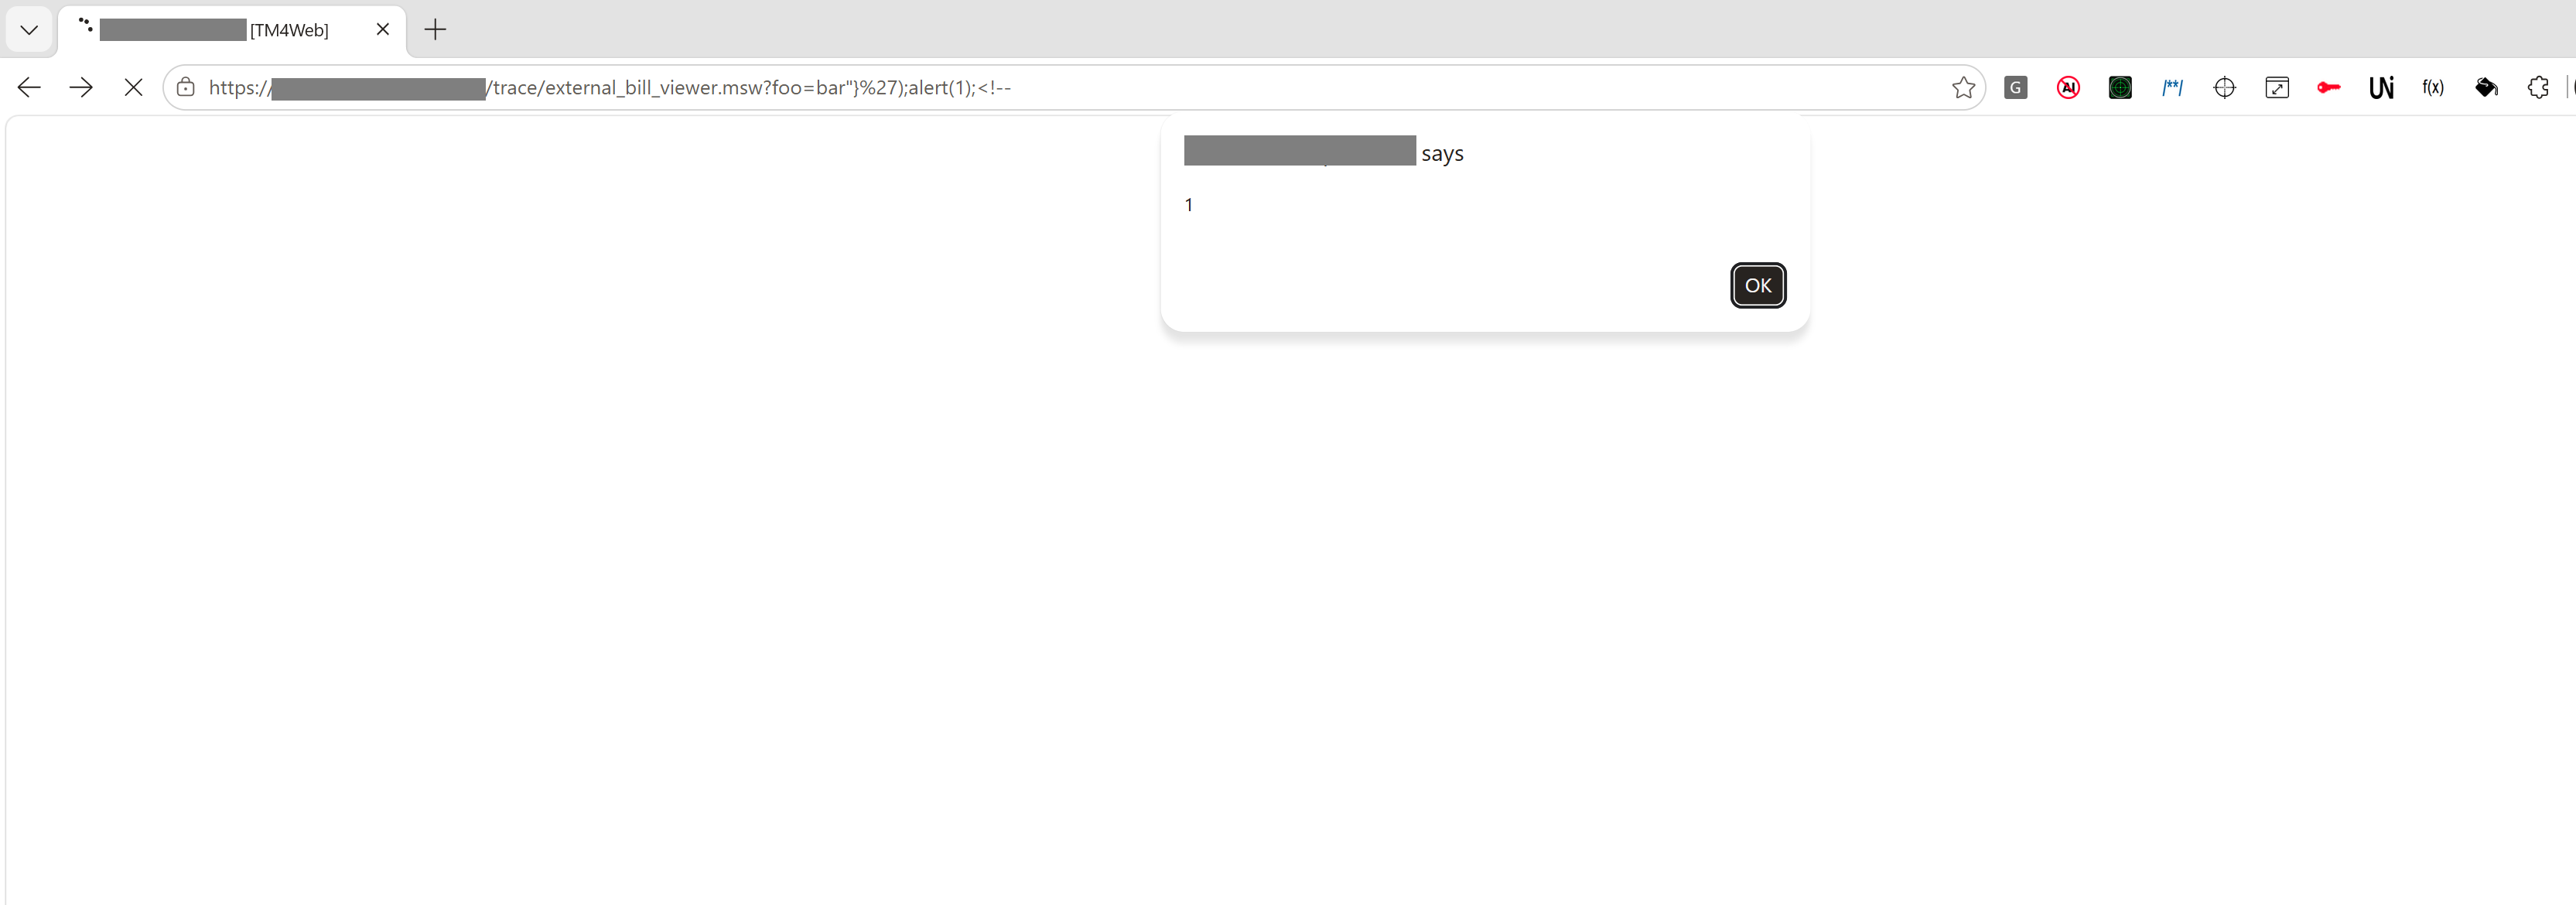 pn-tester/cve-2022-35499
استغلال إثبات المفهوم لثغرة البرمجة النصية عبر المواقع المنعكسة (XSS) في Trimble TM4WEB <=22.2.0، مما يوضح الحقن عبر معلمات URL عشوائية في نقطة نهاية…
 modzero/burp-responseclusterer
إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة
 hannob/optionsbleed
ماسح إثبات المفهوم لثغرة Optionsbleed (CVE-2017-9798) الذي يختبر خوادم Apache HTTP لتسرب الذاكرة عبر طريقة HTTP OPTIONS.
 0xdexter0us/log4j-scanner
إضافة لـ Burp لفحص ثغرة Log4Shell (CVE-2021-44228) قبل وبعد المصادقة.
 rxerium/cve-2025-8110
قالب كشف لـ CVE-2025-8110
 rxerium/cve-2025-37164
كشف لثغرة CVE-2025-37164
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 معرضة لـ XML external entity injection (XXE injection)
 zedeq/wp-cve-2025-4322---scan
ماسح تحديد الثغرات الأمنية لـ CVE-2025-4322
 rxerium/cve-2024-57378
كشف لثغرة CVE-2024-57378
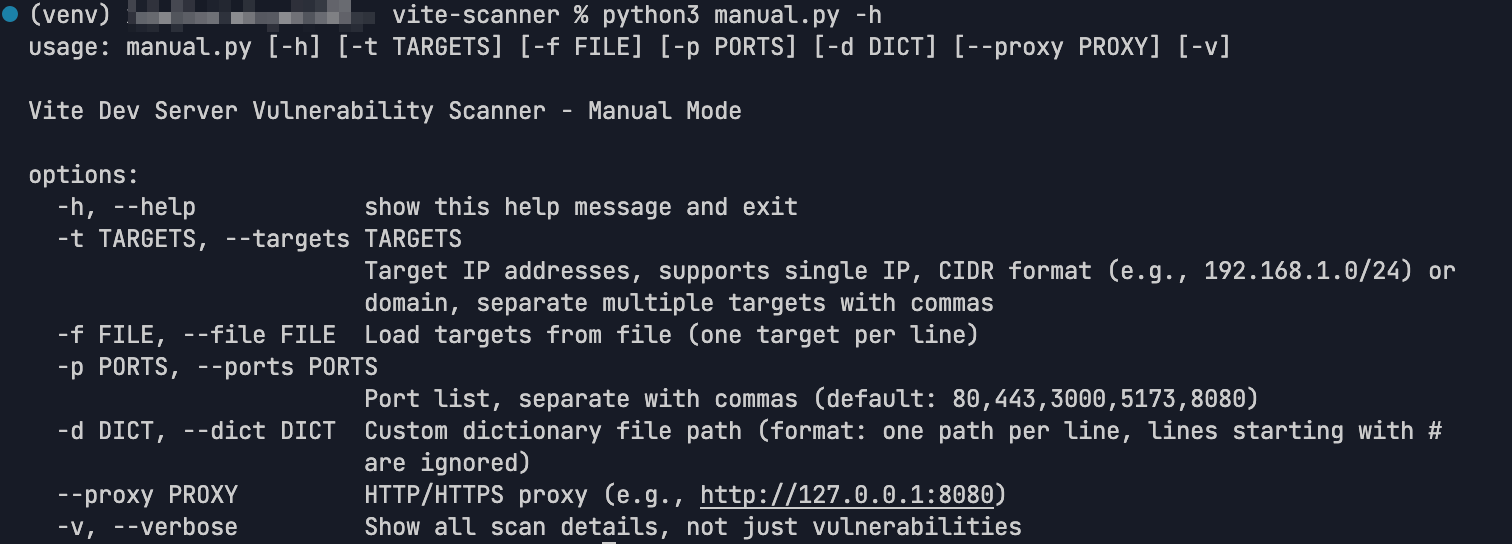 xuemian168/cve-2025-30208
الإصدار الأول عالميًا CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 rxerium/cve-2025-31324
SAP NetWeaver Visual Composer Metadata Uploader غير محمي بتفويض مناسب، مما يسمح لعامل غير مصادق عليه برفع ملفات ثنائية قابلة للتنفيذ قد تكون خبيثة…
 rxerium/cve-2022-41352
ثغرة رفع ملفات تعسفي في Zimbra Collaboration (ZCS)
 sumeet-darekar/cve-2025-30208
فحص جماعي لـ CVE-2025-30208
 praetorian-inc/zeroqlik-detect
قالب Nuclei لكشف ZeroQlik (CVE-2023-41265 و CVE-2023-41266)
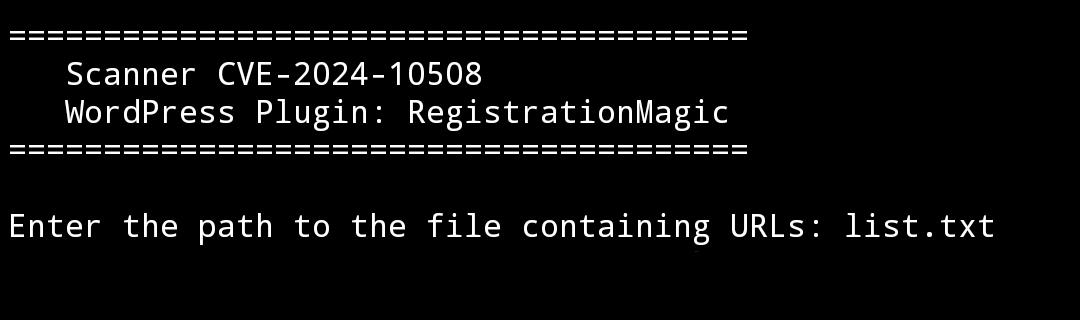 jenderal92/cve-2024-10508
تقوم هذه الأداة بفحص مواقع WordPress بحثًا عن ثغرات في إضافة "RegistrationMagic" (CVE-2024-10508). تتحقق من وجود إصدار محدد (`6.0.2.6`) وتضع علامة…








