
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 adityatelange/frida-ui
تفاعل مع أجهزة Frida وعملياتها ونصوصها البرمجية مباشرة من متصفحك.
 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.
 httptoolkit/httptoolkit
HTTP Toolkit هي أداة جميلة ومفتوحة المصدر لتصحيح الأخطاء والاختبار والبناء باستخدام HTTP(S) على Windows وLinux وMac :tada: افتح مشكلة هنا لتقديم…
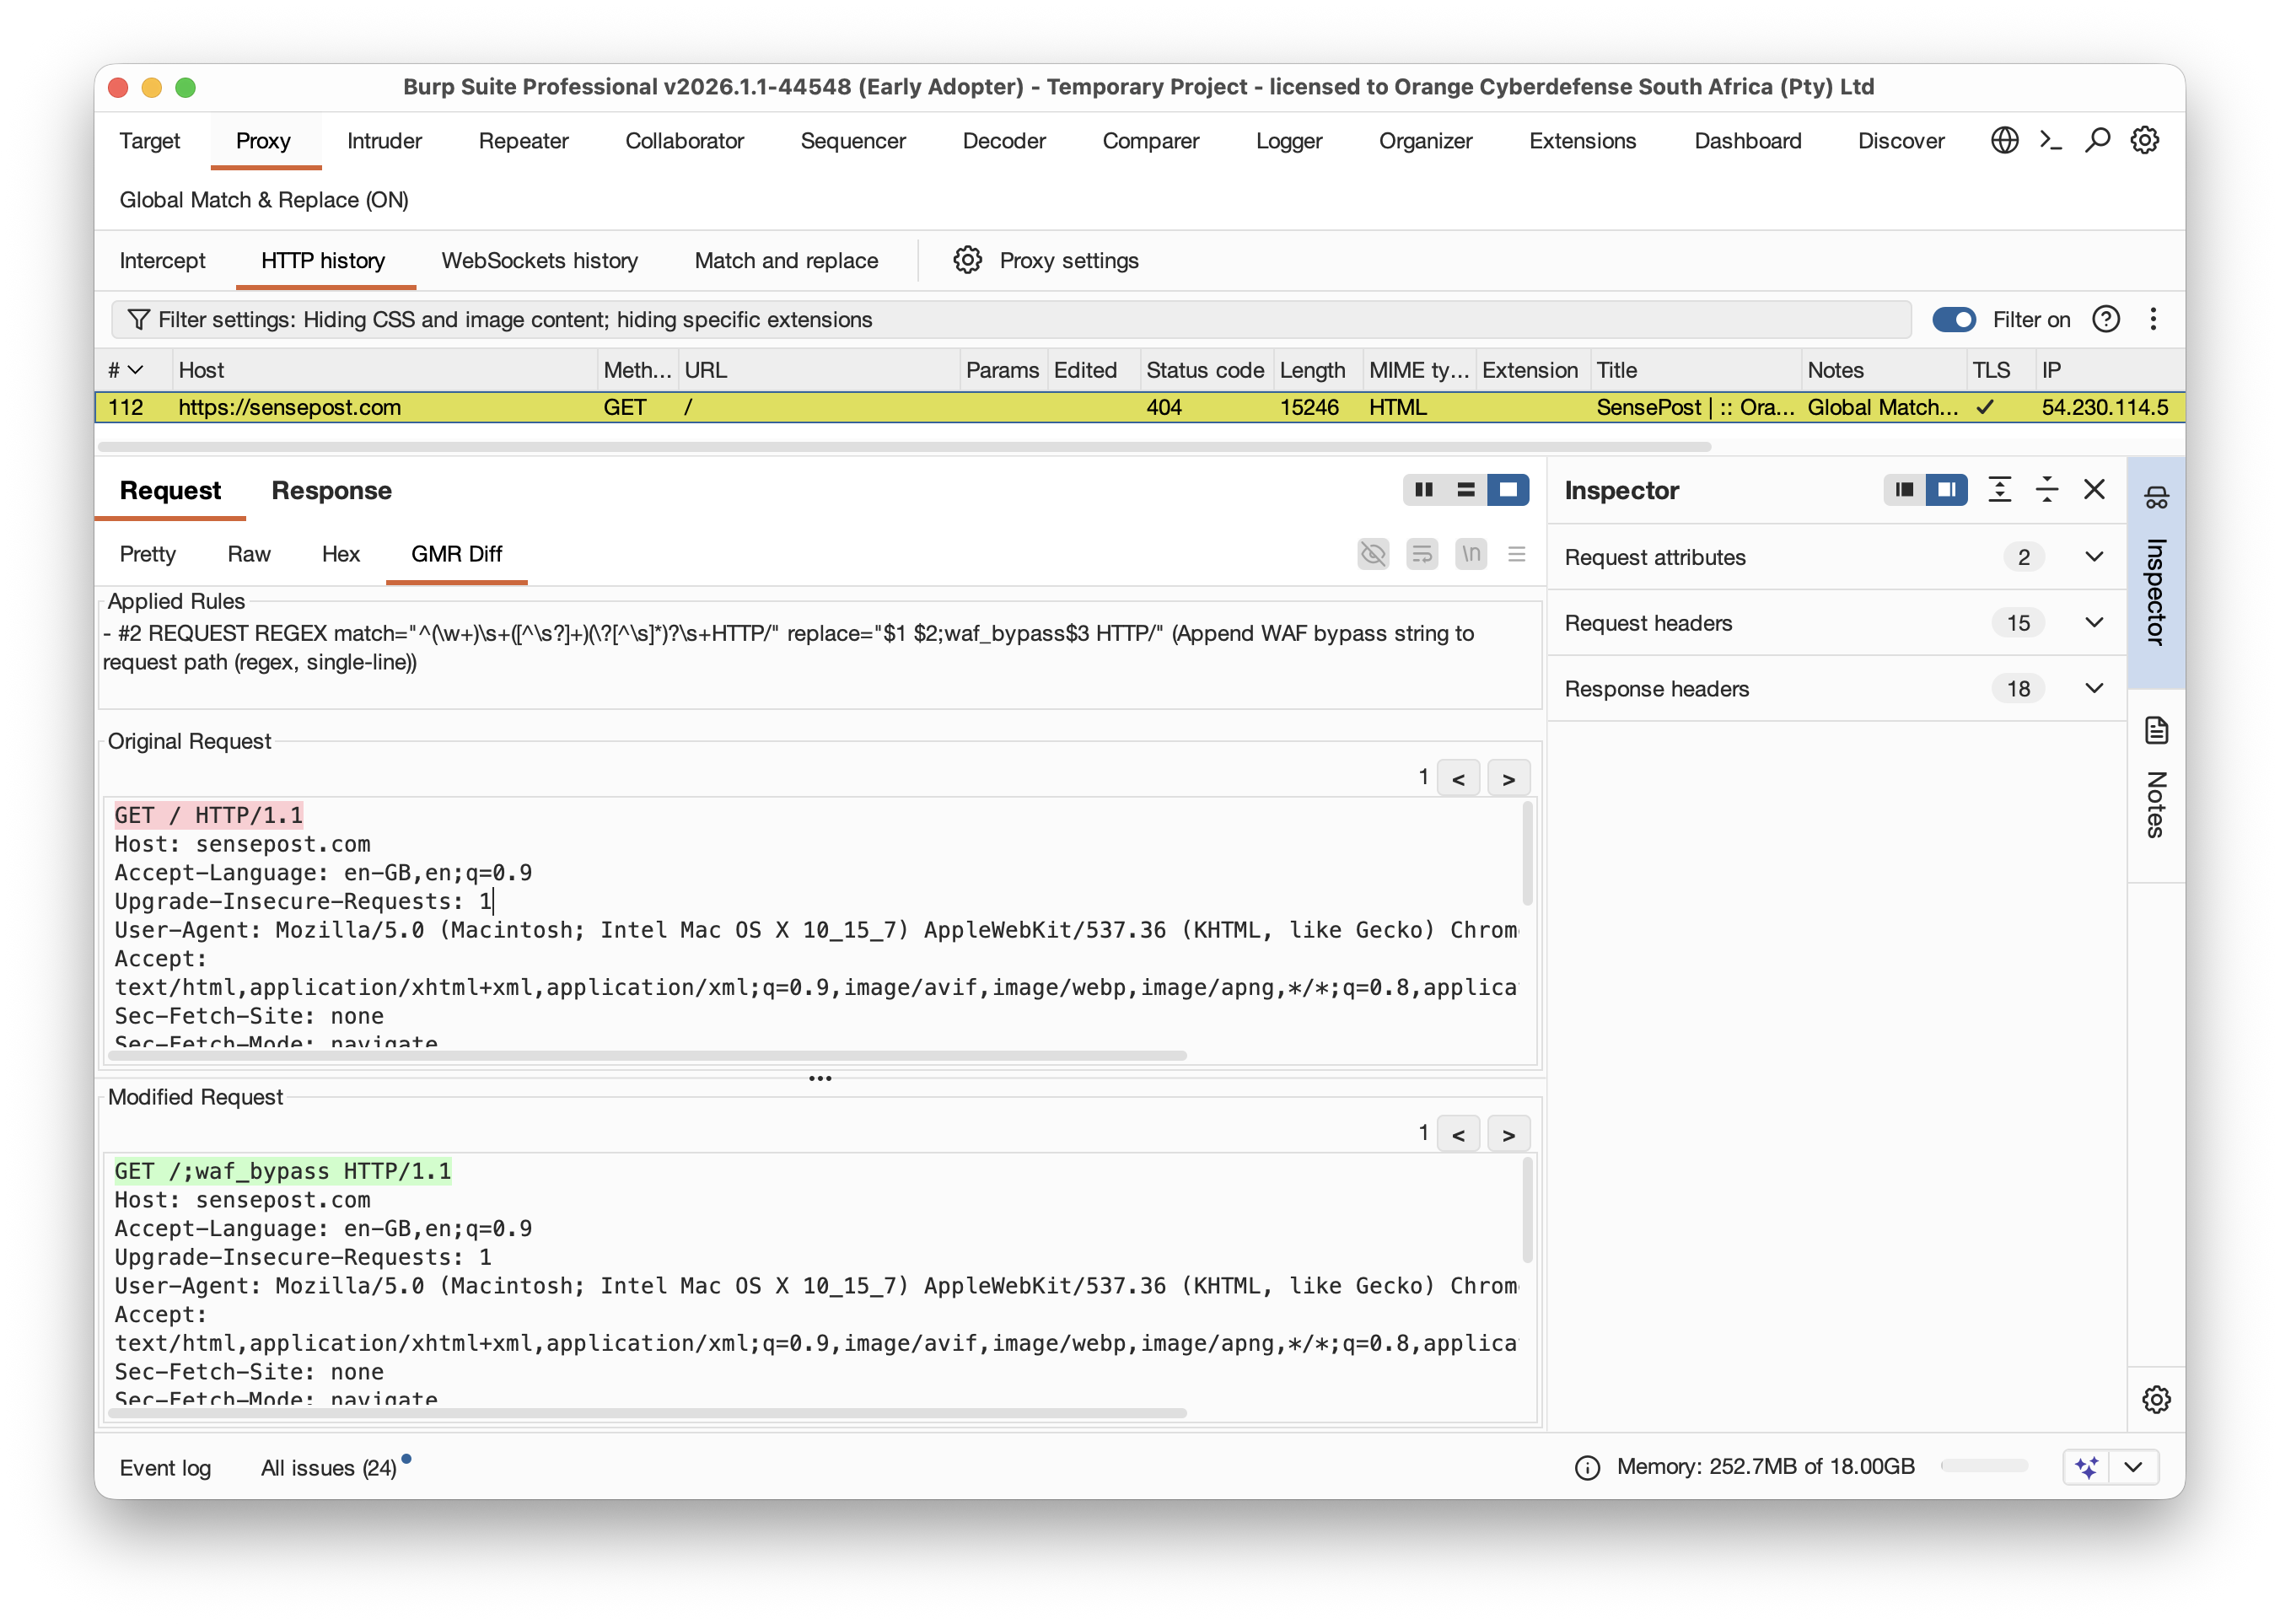 singe/burp_global_match_replace
قواعد المطابقة والاستبدال لـ Burp من Portswigger تعمل بشكل عام عبر جميع الأدوات المساعدة.
 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات
 pentagridsec/pentagridresponseoverview
إضافة Response Overview لـ BurpSuite - اكتشاف الاستجابات غير المألوفة عبر تجميع أجسام الاستجابات
 torxx666/propox
وكيل HTTP/HTTPS عالي الأداء بلغة Rust مع دفاع نشط: تحديد المعدل، والوصول القائم على السمعة، و WAF (مكافحة الروبوتات، ومكافحة الحقن، وحماية المسار)، و…
 d0rb/packetpirate
وكيل MITM بدون واجهة رسومية، قابل للبرمجة النصية، ويعتمد على سطر الأوامر، مصمم لاعتراض حركة مرور الشبكة وتحليلها وتعديلها على أنظمة ويندوز.
 benrich127n/react2shell_analyzer
حزمة دارت لتحليل CVE-2025-55182 react2shell
 jbsouthe/http-breakout-proxy
تحليل وكيل HTTP للهندسة العكسية لاتصال البروتوكول
 jclarkcom/ble_proxy
نظام وكيل HTTP قائم على BLE يوجه حركة مرور المتصفح عبر جهاز iOS. يدعم HTTP/HTTPS وضغط البيانات ووضع المحاكاة للاختبار بدون أجهزة.
 nu11secur1ty/burpsuite-grand-master-tools
مجموعة أدوات معيارية لمختبري الاختراق تحوّل طلبات HTTP الملتقطة عبر Burp Suite إلى عناوين URLs قابلة للتصفح، وتؤتمت إجراءات سير العمل باستخدام نصوص…
 hackwarts12/burp-recordadora
يحافظ على سجل الوكيل في BurpSuite وطلبات Repeater وحمولات Intruder عبر الجلسات؛ ويصدّر ويستورد ملفات .log لسياق اختبار اختراق الويب.
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
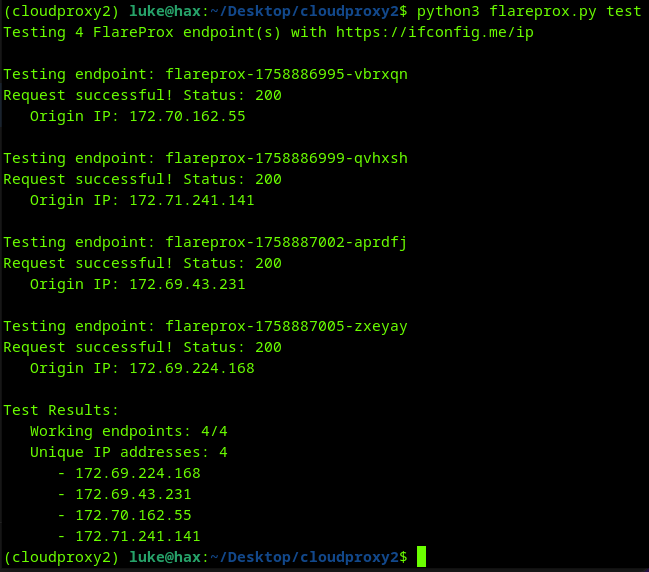 mrturvey/flareprox
استخدم Cloudflare لإنشاء وكلاء عبور HTTP لتناوب عناوين IP فريد، مشابه لـ fireprox
 federicodotta/brida
الجسر الجديد بين Burp Suite وFrida!
 jlinebau/cve-2025-55315-scanner-monitor
# نصوص برمجية سريعة وبسيطة لفحص الخوادم الضعيفة ومراقبة الحزم على مستوى الحزمة







