
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 0xmarik/aresius
وكيل اعتراض HTTP/HTTPS أصلي لمختبري الاختراق وصائدي المكافآت مع التلاعب المباشر بالطلبات، وإعادة تشغيل الطلبات، والتشويش عالي السرعة، وتصفية HTTPQL.
 shadowy-pycoder/go-http-proxy-to-socks
وكيل MITM لواجهة الأوامر يقوم بتحويل SOCKS4/SOCKS5 إلى وكيل HTTP/HTTPS/HTTP2/HTTP3 مع إعادة توجيه TCP/UDP شفافة، وتزوير ARP/NDP/DNS، واعتراض حركة…
 danieldev23/frida-ssl-bypass
مجموعة أدوات Frida التي تتجاوز تثبيت شهادات SSL/TLS في تطبيقات Android، عبر اعتراض Java TrustManager وOkHttp وConscrypt وطبقات OpenSSL/BoringSSL…
 t0xodile-swig/http3-adapter
إضافة Burp Suite تعترض الطلبات وترسلها عبر HTTP/3، مع تحويل الاستجابات مرة أخرى إلى Burp، مع دعم الطلبات المعالجة (kettled requests) وفحوصات قدرات…
 ejfkdev/avdroot
تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.
 inflightsec/agent-vault-proxy
مفاتيح API في الوقت المناسب للوكلاء الذكاء الاصطناعي - وأي عملية أخرى تقوم بتوجيهها من خلاله: لا يرى المتصل سوى عنصر نائب.
 doronz88/harlogger
أداة مساعدة بسيطة لالتقاط حركة مرور HTTP/HTTPS المفكوكة التشفير على جهاز macOS/iOS (سواء كان مكسور الحماية أم لا)
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد

 mike01/pypacker
:package: أسرع وأبسط مكتبة لمعالجة الحزم في بايثون
 vichhka-git/universal-flutter-ssl-pinning
تجاوز تثبيت SSL آلي لأي إصدار من Flutter و Shorebird — تحليل ثابت بواسطة PyGhidra يكتشف BoringSSL تلقائياً ويولد سكريبتات Frida و Renef الجاهزة…
 confused-binary/waf-fu
واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…
 bugcrowd/hunt
يضع علامات على المعاملات المرتبطة عادةً بالحقن (Injection)، وSSRF، وتجاوز المسار (Path Traversal)، وIDOR، وSSTI، عبر الفحص السلبي بواسطة Burp/ZAP؛…
 emo-crab/slinger
عميل HTTP مطوَّر خصيصًا لباحثي الأمن السيبراني
 rakib-nyc/nullorigin
مجموعة أدوات لاختبار متانة علامات المياه في الذكاء الاصطناعي لأغراض البحث فقط: بروكسي عكسي محلي يزيل بيانات C2PA/EXIF/XMP، ويونيكود، وبيانات الإخفاء…
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
 drk1wi/modlishka
مودليشكا. وكيل عكسي.
 asciimoo/wuzz
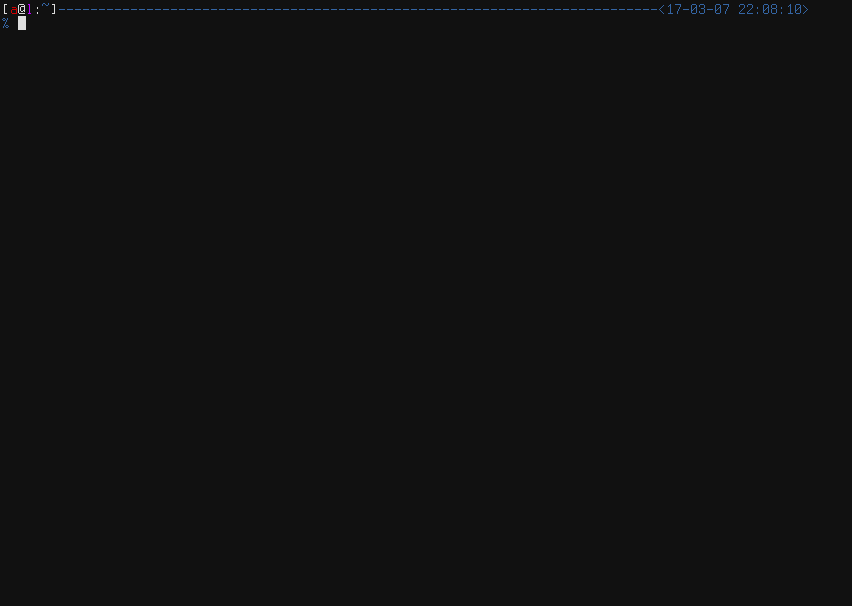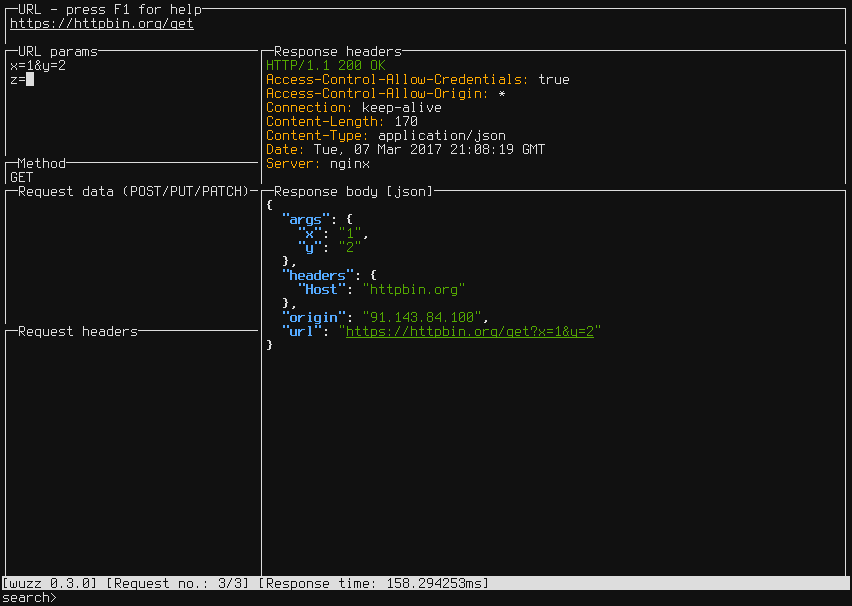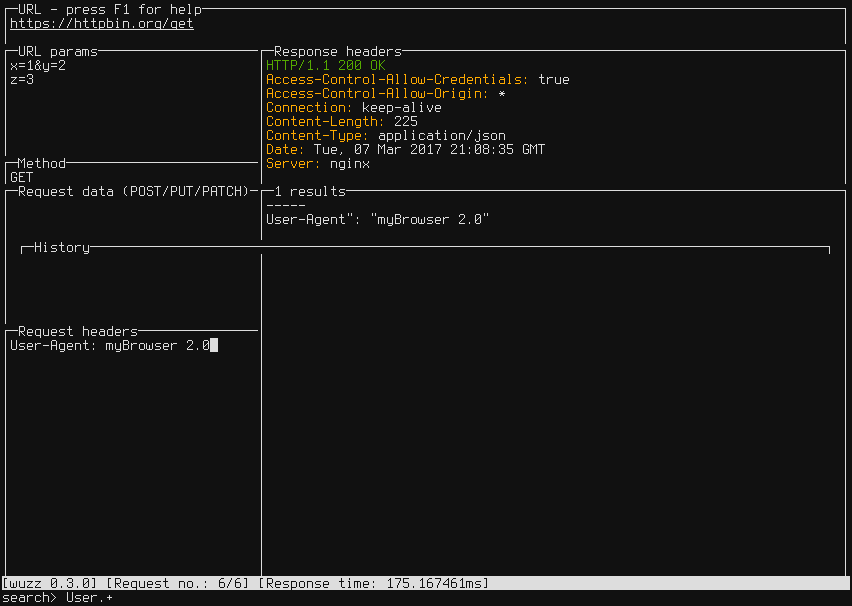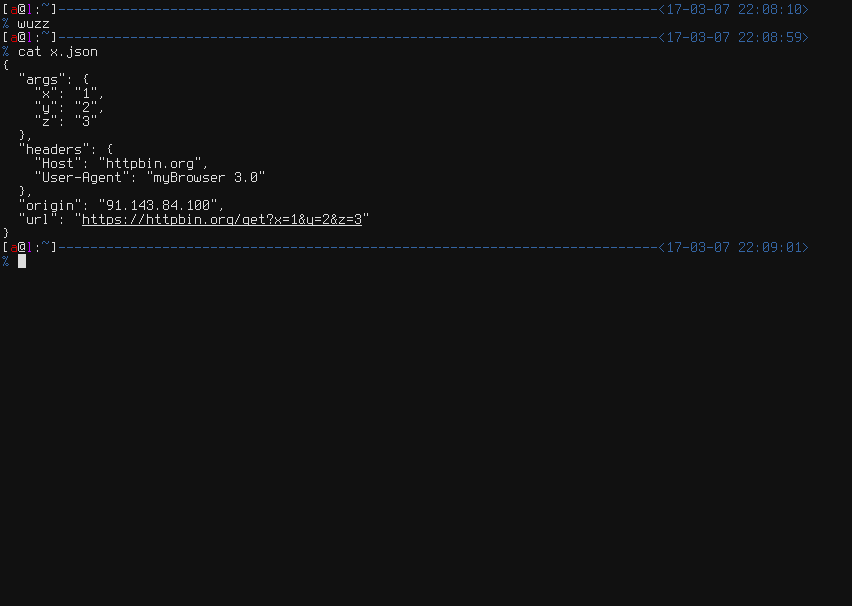
أداة سطر أوامر تفاعلية لفحص HTTP








