
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 jas502n/burpsuite_pro_v1.7.37
منصة شاملة لاختبار أمان تطبيقات الويب تتميز بمحرك فحص متقدم ووكيل اعتراض وكشف تلقائي للثغرات لاختبار الاختراق.
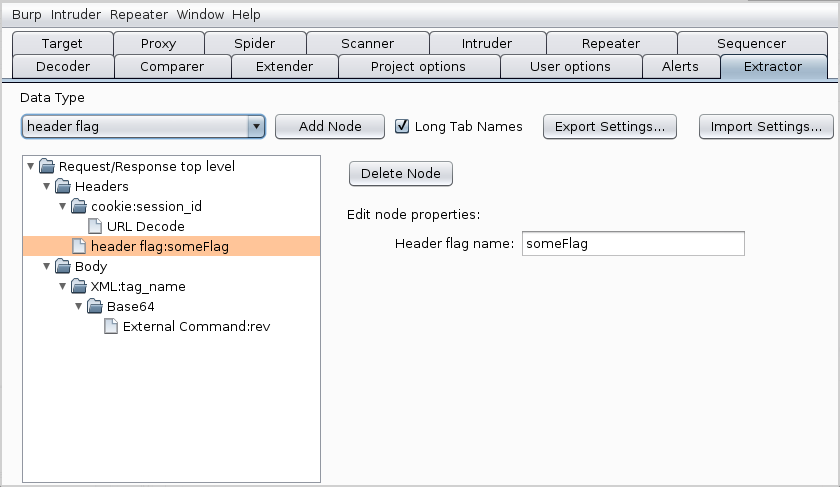 nccgroup/extractor
الإضافة تضيف تبويبًا جديدًا في Burp Suite يُسمى Extractor
 p3n73st3r/ghazi
Ghazi هي إضافات لـ BurpSuite لاختبار مختلف PayLoads مثل "XSS,SQLi,SSTI,SSRF,RCE و LFI" من خلال علامات تبويب مختلفة، حيث ستقوم كل علامة تبويب باستبدال…
 joanbono/gurp
Burp Commander مكتوب بلغة Go
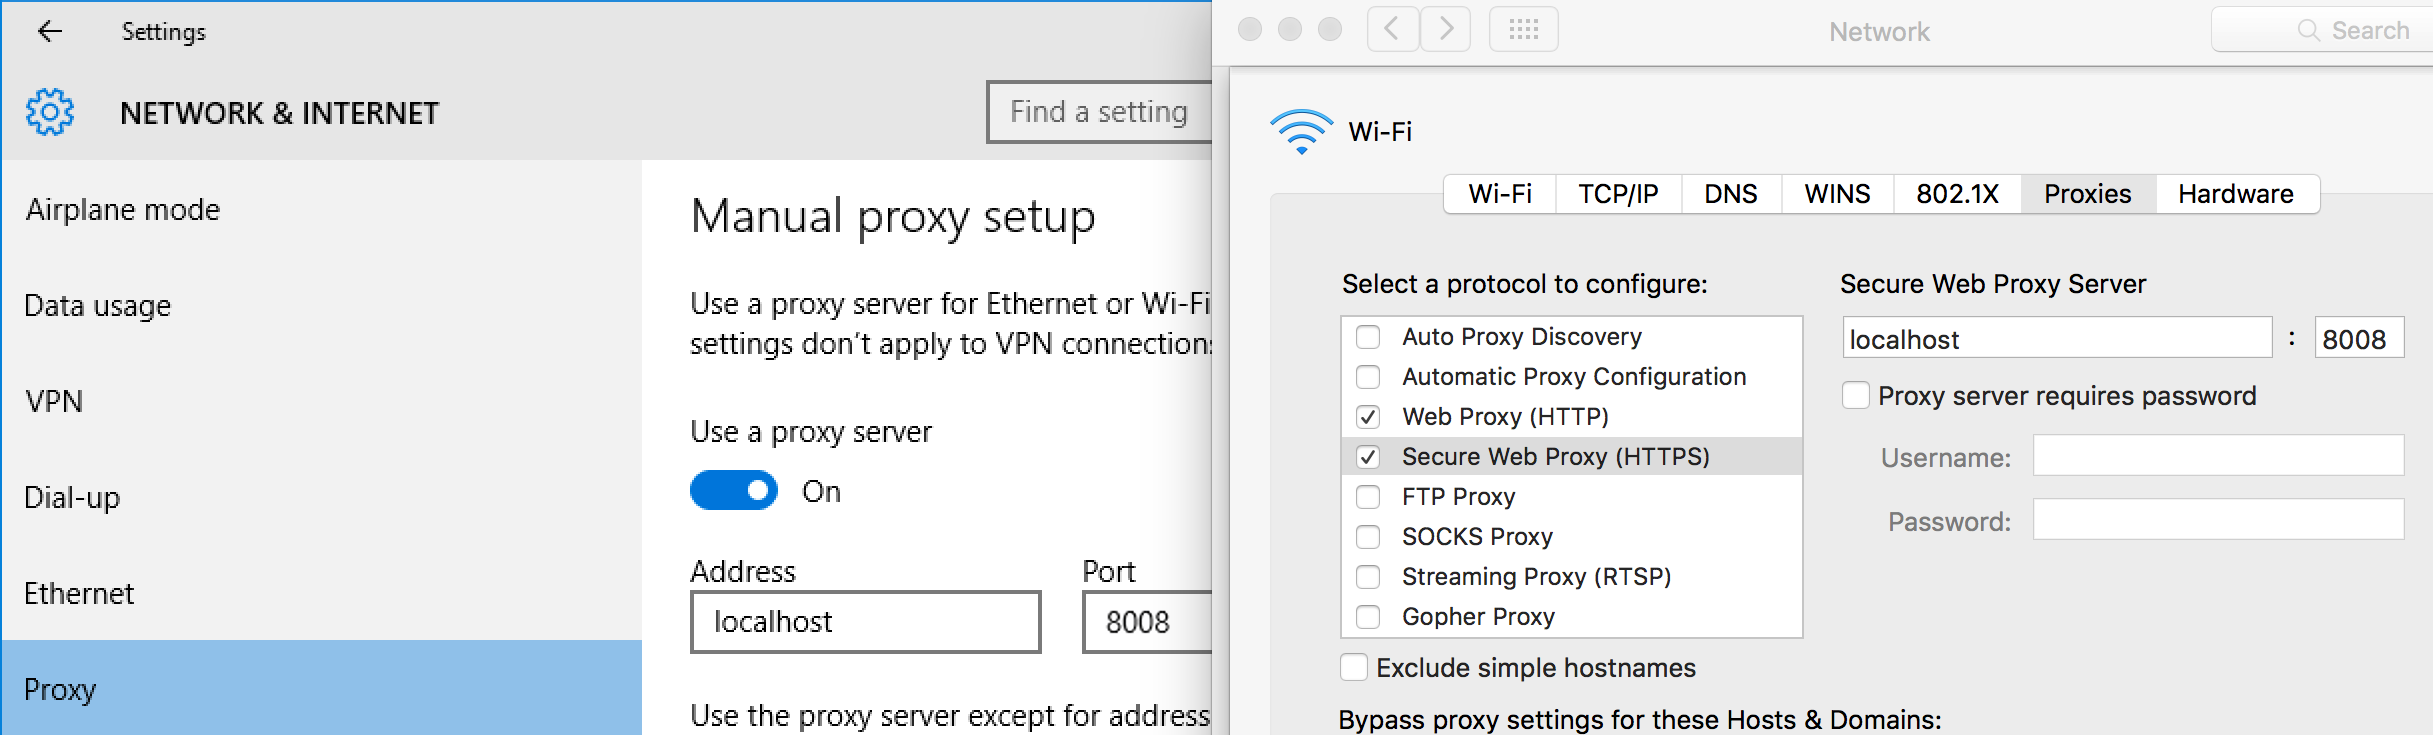 kdzwinel/betwixt
:zap: وكيل تصحيح أخطاء الويب المستند إلى لوحة شبكة Chrome DevTools.
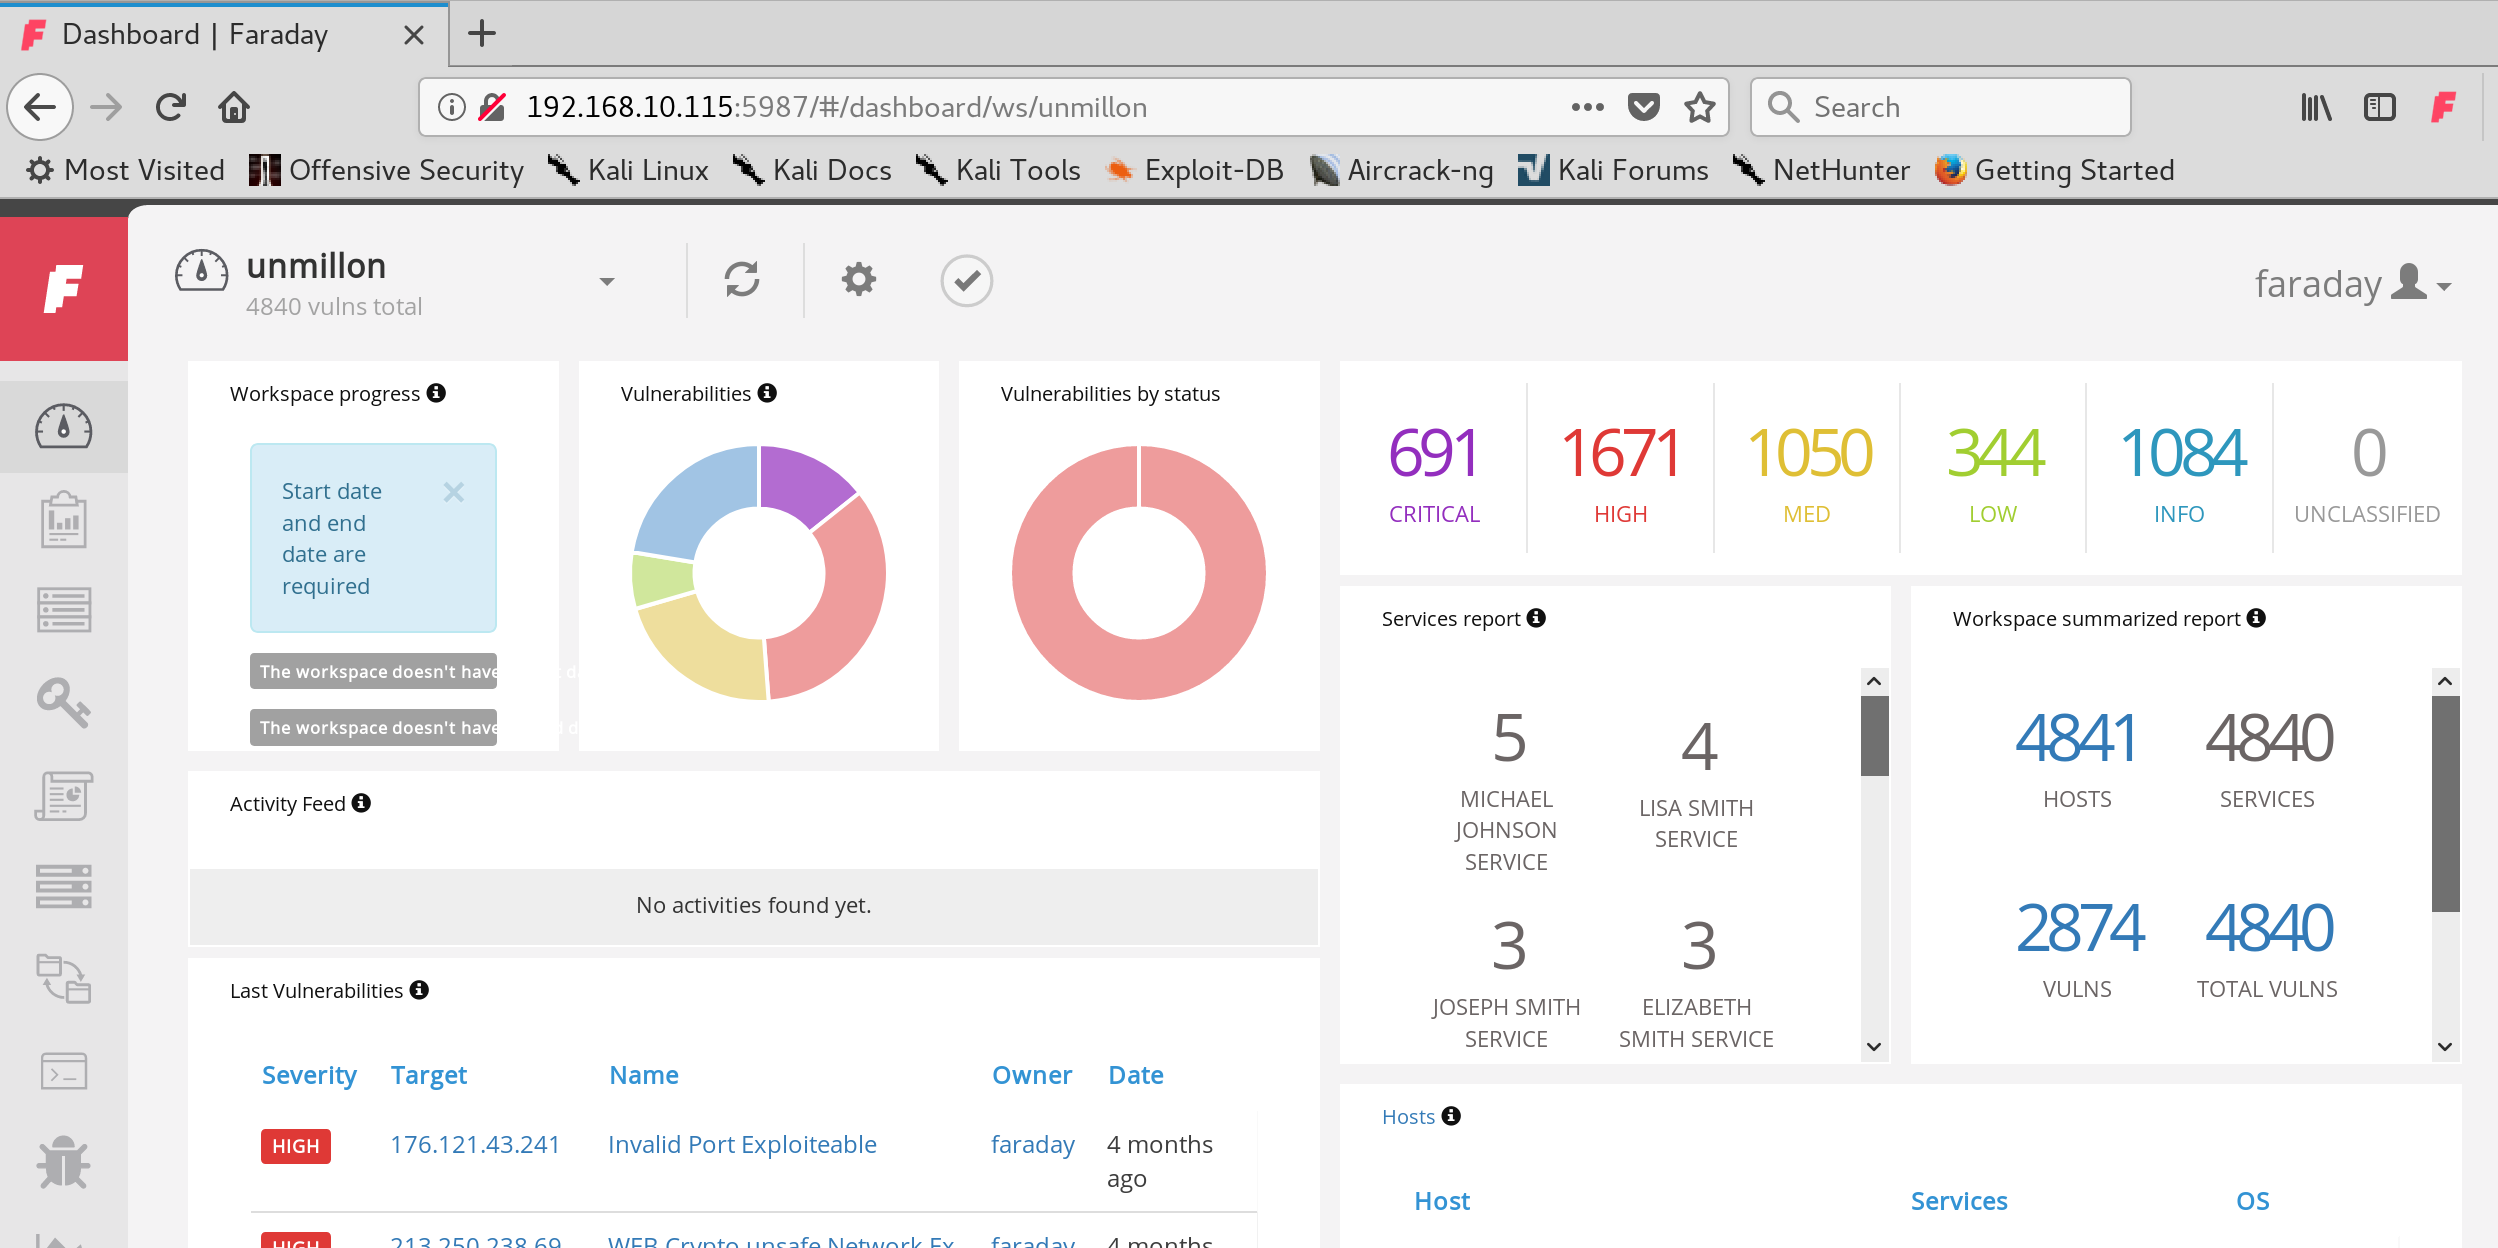 infobyte/faraday_addon
إضافة متصفح لمنصة faradaysec https://faradaysec.com
 nccgroup/wssip
تطبيق لالتقاط وتعديل وإرسال بيانات WebSocket مخصصة من العميل إلى الخادم والعكس بالعكس.
 v1v1/sleight
سكربت إعداد موجّه C2 الخاص بـ Empire عبر HTTP(S)
 thyrlian/charles-proxy-mobile-guide
دليل خطوة بخطوة لاعتراض حركة مرور HTTP/HTTPS على Android وiOS باستخدام Charles Proxy، يغطي وكيل SSL وتثبيت شهادة CA وإعدادات الثقة.
 nccgroup/binproxy
BinProxy هو وكيل للاتصالات TCP العشوائية. يمكنك تعريف تنسيقات الرسائل المخصصة باستخدام gem BinData.
 conviso-archives/firefox_tunnel
نفق C2 قائم على المتصفح يقوم بتسريب الحمولات عبر ملف cookie.sqlite في Firefox والإرسال التلقائي لـ HTML/JS، مما يتيح تجاوز جدران الحماية بشكل خفي…
 evilsocket/bettercap
مهمل، تم نقل تطوير bettercap إلى هنا: https://github.com/bettercap/bettercap
 sensepost/birp
استطلاع واختراق الحواسيب الكبيرة
 mthbernardes/houseproxy
احمِ والديك من التصيد الاحتيالي
 ryhanson/externalc2
مكتبة لدمج قنوات الاتصال مع خادم Cobalt Strike External C2
 taherio/redi
نص برمجي آلي لإعداد موجّهات CobaltStrike (وكيل عكسي nginx، letsencrypt)
 mrschyte/socksmon
مراقبة أي حركة مرور TCP باستخدام وكيل اعتراض HTTP الذي تختاره









