
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
faraday_addon — إضافة متصفح لمنصة faradaysec https://faradaysec.com | Kitploit

أدوات/GitHubGitHub/infobyte/faraday_addon
تحليل الثغرات الأمنيةبروكسيات الويب والاعتراضأمن الويباختبار الاختراق
GitHubinfobyte/faraday_addon

faraday_addon

إضافة متصفح لمنصة faradaysec https://faradaysec.com

عرض المستودع
6436منذ 7 سنواتلم تتم المراجعة بعد
مشاركة

حول

Faraday Addon هو إضافة بسيطة لأتمتة الإبلاغ عن الثغرات عبر المتصفح إلى مثيل Faraday الخاص بك. يعترض Faraday Addon كل طلب من المتصفح، ويضيف وظيفة للوصول إلى كل طلب والتعامل معه كثغرة. بهذه الطريقة، لا يحتاج مختبِر الاختراق إلا إلى استخدام الإضافة لإرسال الطلبات المحتملة الثغرات إلى Faraday، بدلاً من نسخها ولصقها في الخادم.

التوافق

في الوقت الحالي، Faraday Addon متاح فقط لـ Firefox Quantum. ونعمل على إصدار مستقر لـ Chrome.
Firefox Quantum

التثبيت

للمستخدمين

قم بتنزيل وتثبيت آخر إصدار من مستودع إضافات Firefox:

Faraday Addon

للمطورين

$ git clone https://github.com/infobyte/faraday_addon.git

  • في مربع بحث Firefox، اكتب about:debugging.

  • انقر على هذا الزر: تحميل إضافة مؤقتة

  • حدد ملف manifest.json داخل المجلد الذي استنسخت فيه Faraday Addon.

ابدأ الآن!

في البداية، يجب عليك المصادقة على خادم Faraday الخاص بك.
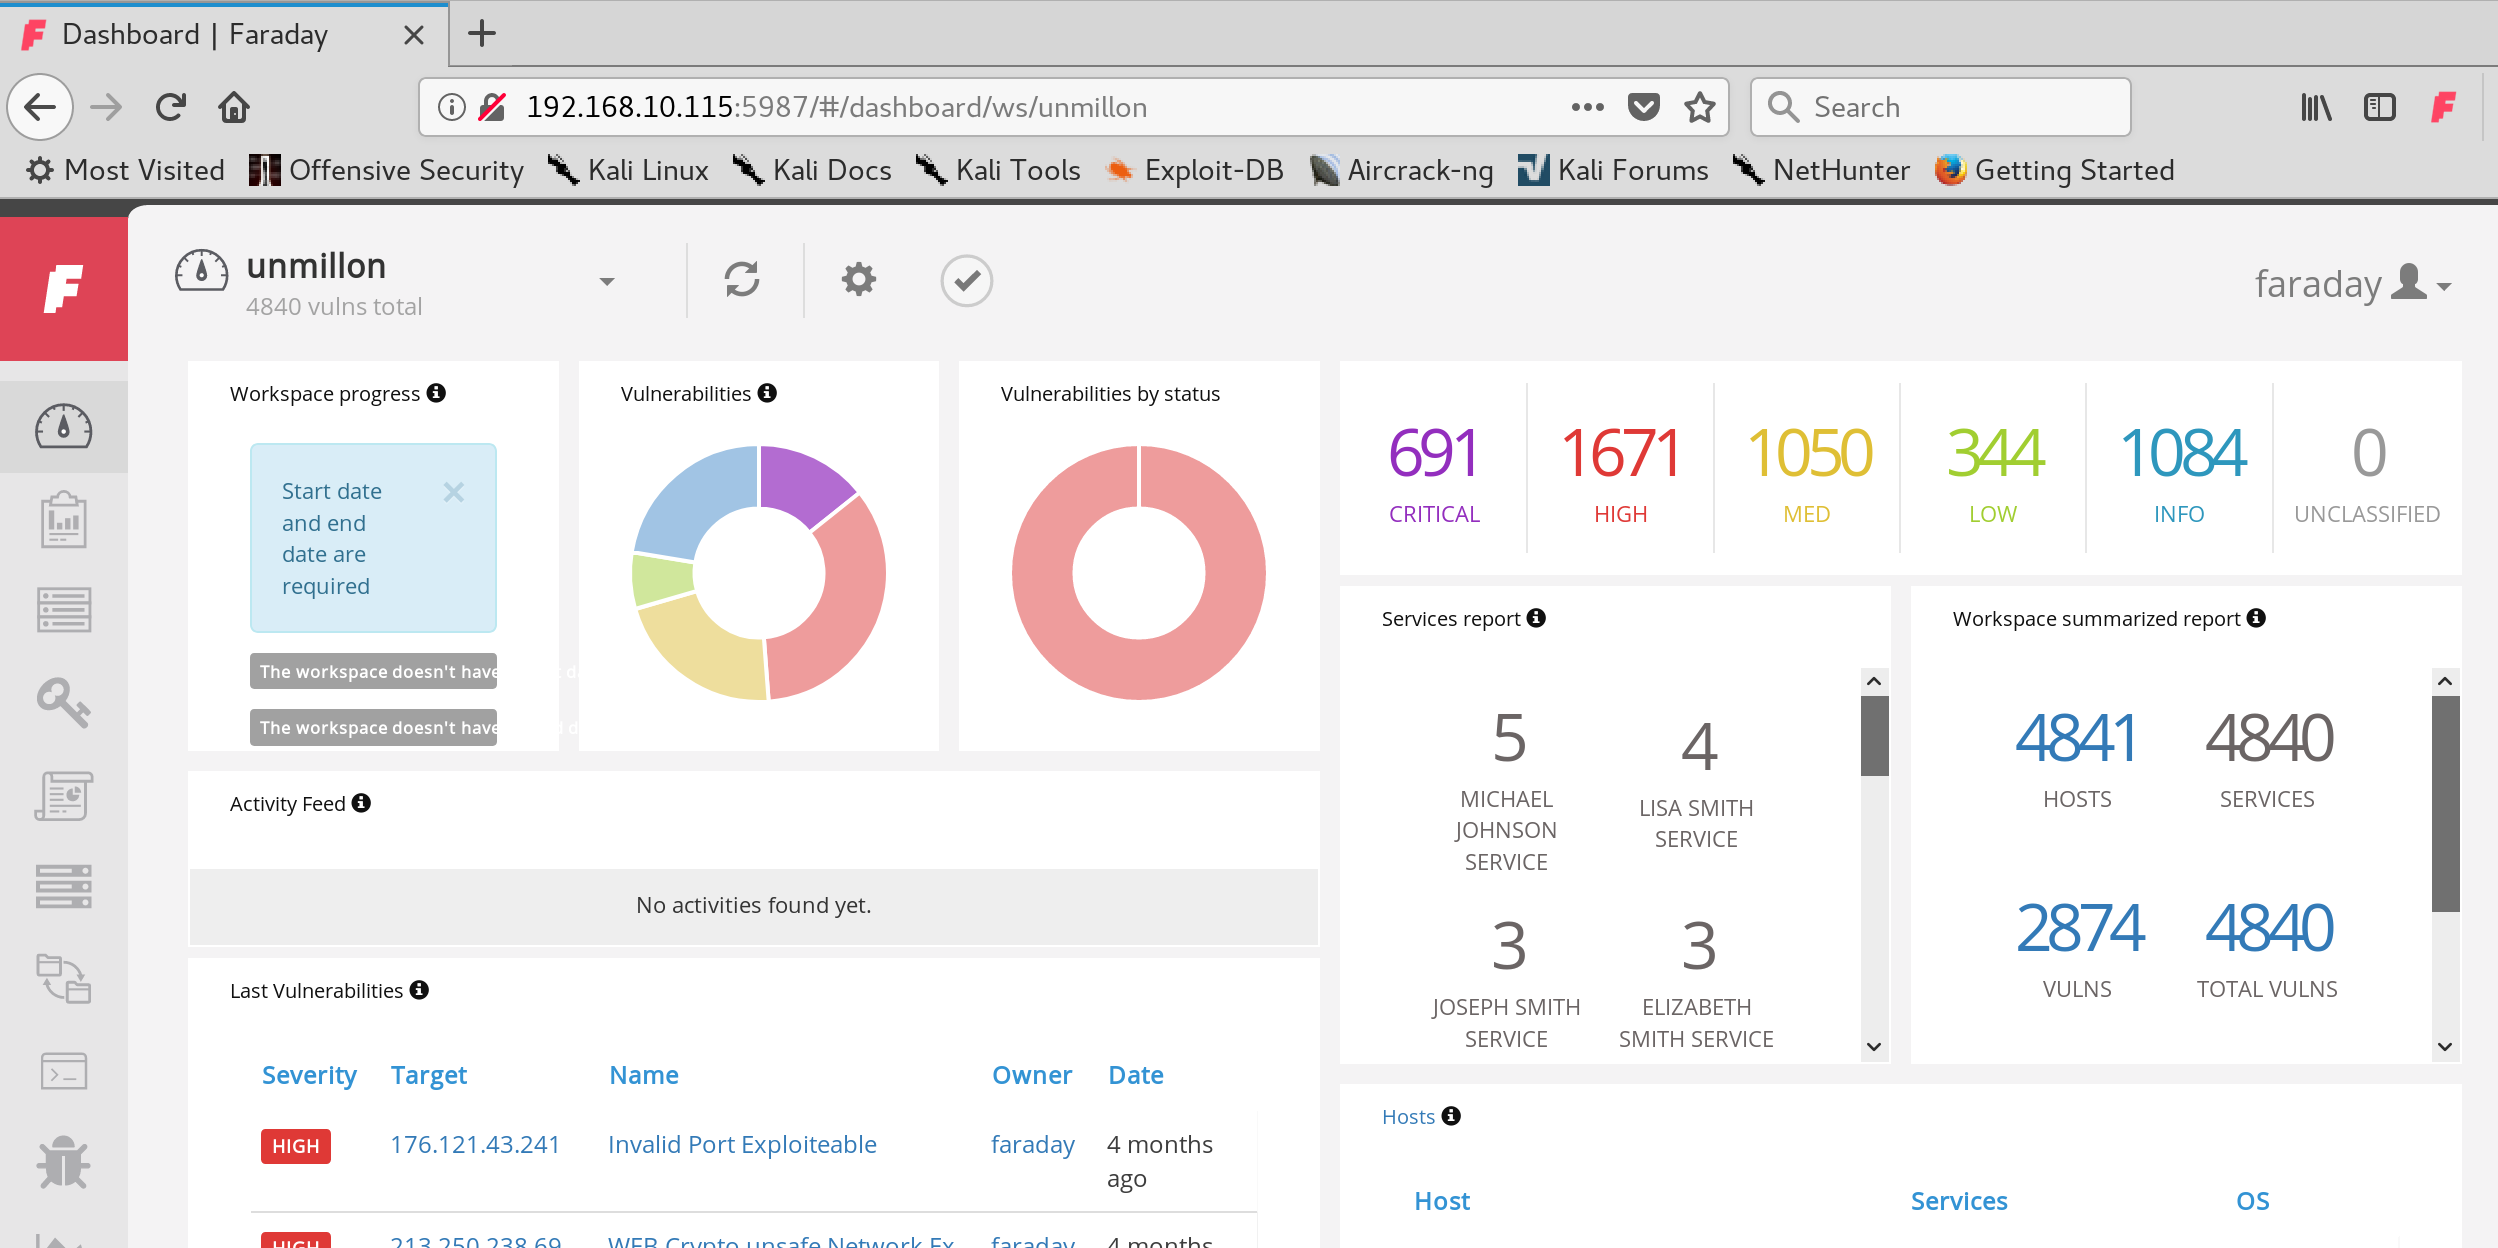
بعد تسجيل الدخول، انتقل إلى الإعدادات.
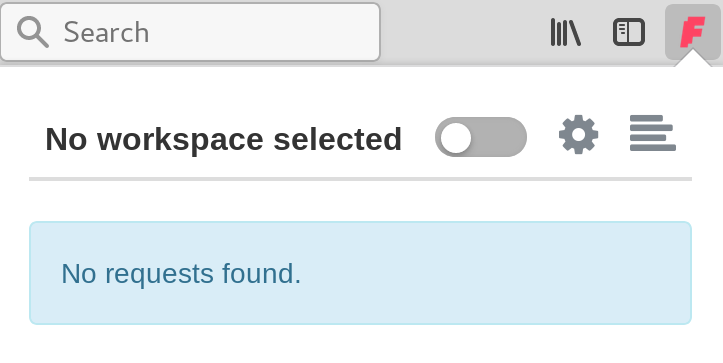
فقط أضف عنوان URL الخاص بخادم Faraday وانقر على "اتصال". (يجب أن يكون عنوان URL بهذا التنسيق [protocol]://[ip/domain]:[port])
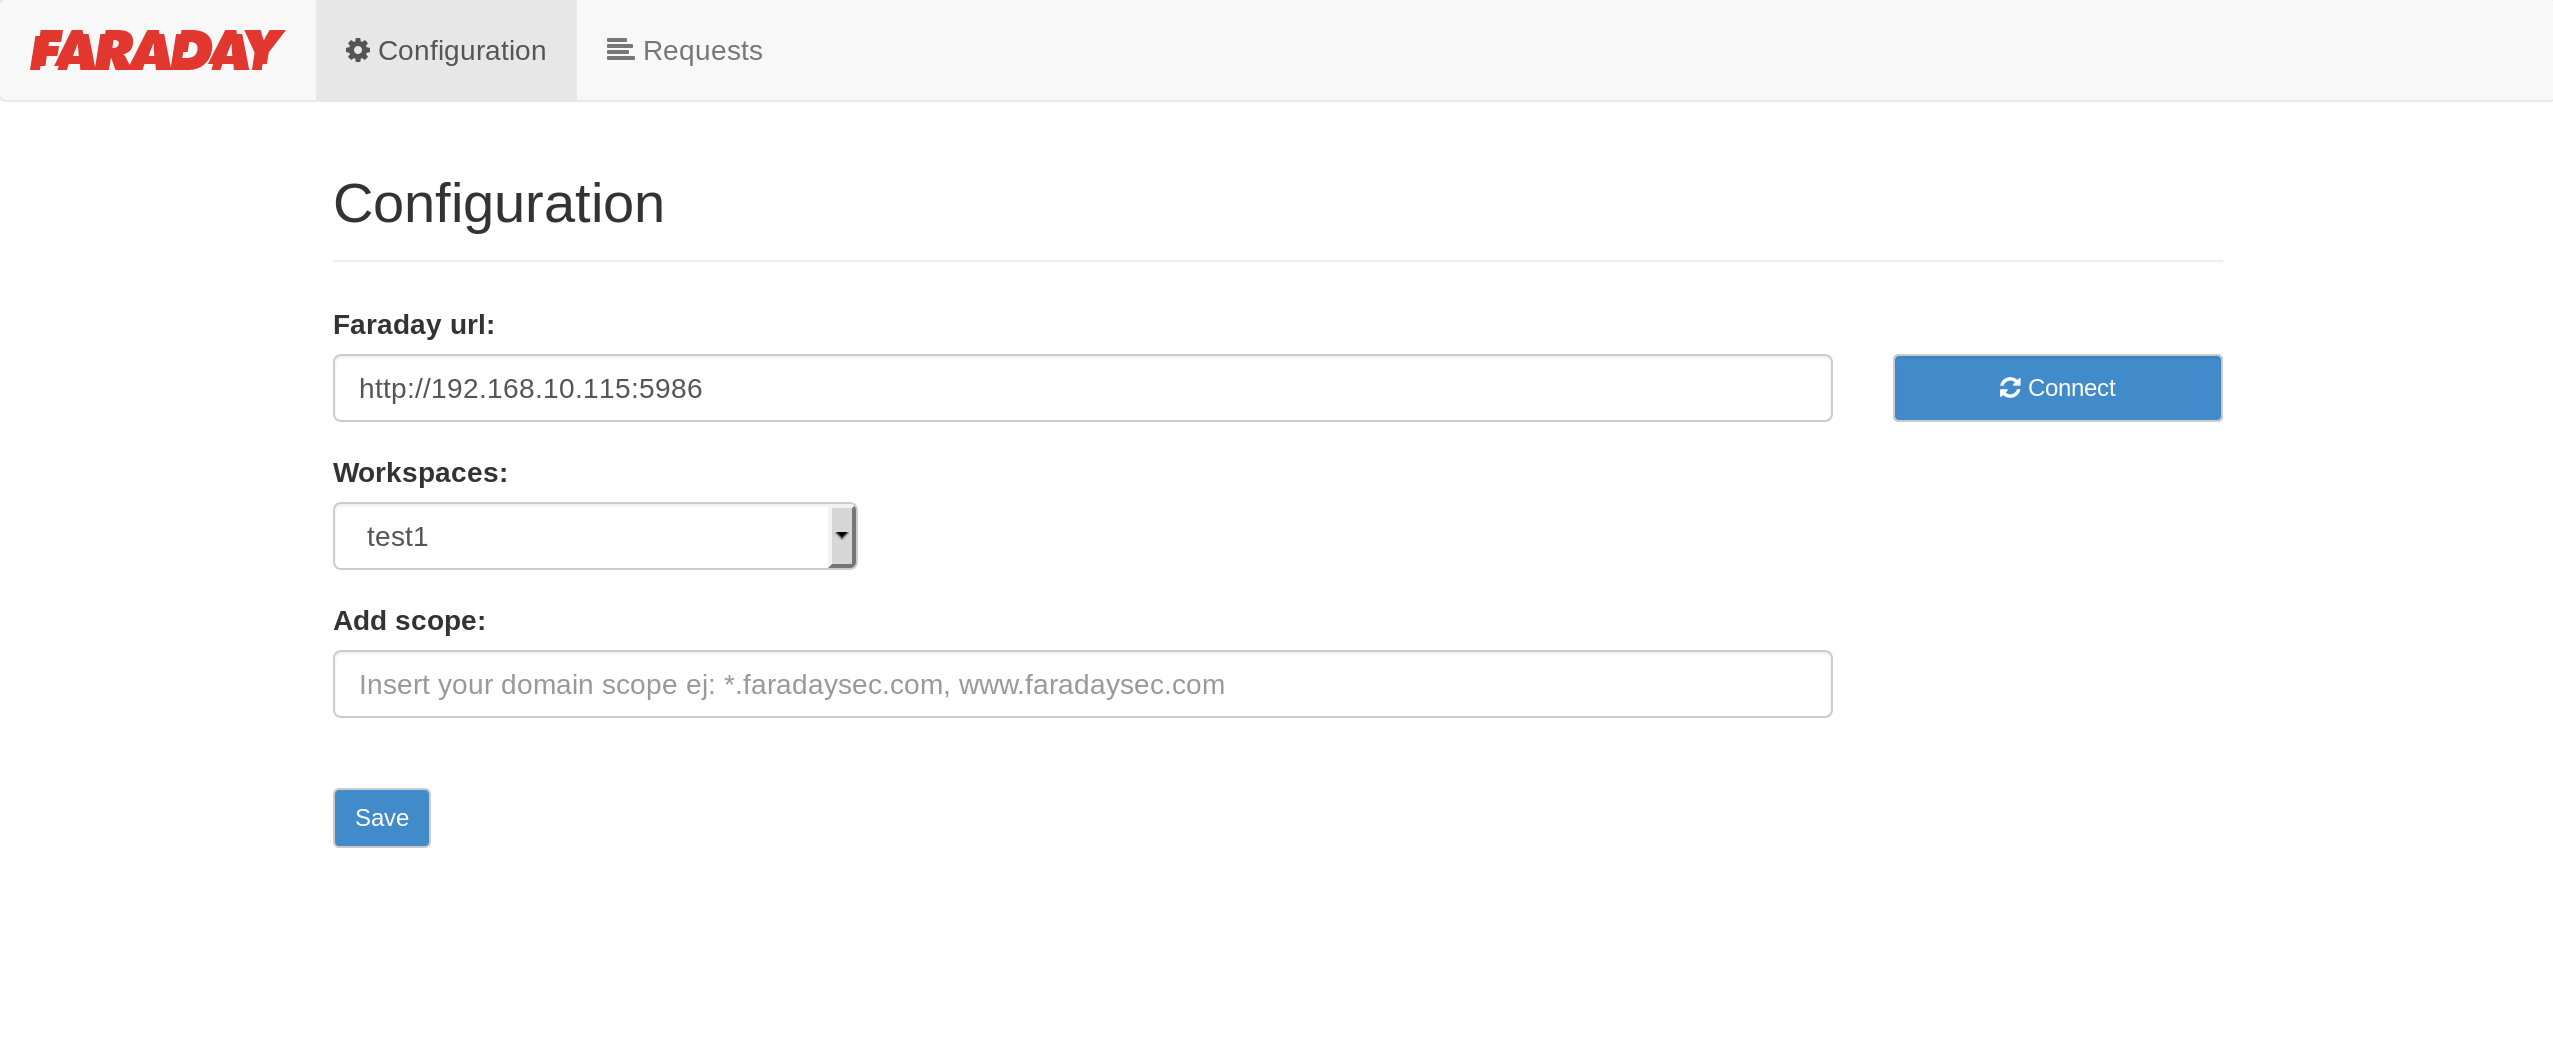
إذا كانت إعداداتك صحيحة، فسترى مساحات العمل الخاصة بك. انقر على مساحة العمل التي تريدها واحفظ إعداداتك.

يدعم Faraday Addon أيضًا تعيين النطاقات باستخدام التعبيرات النمطية، مما يسمح فقط بالتقاط طلبات معينة. على سبيل المثال، إذا كنت تريد فقط التقاط جميع النطاقات الفرعية لـ faradaysec.com:

*.faradaysec.com

الآن أنت جاهز لالتقاط الطلبات باستخدام Faraday Addon.
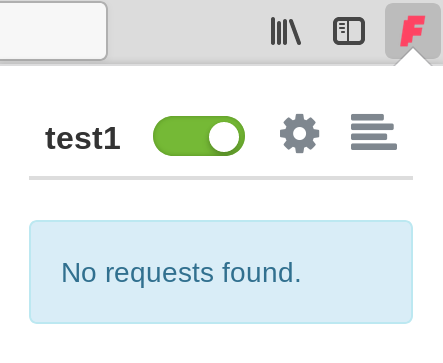
إضافة ثغرة إلى Faraday

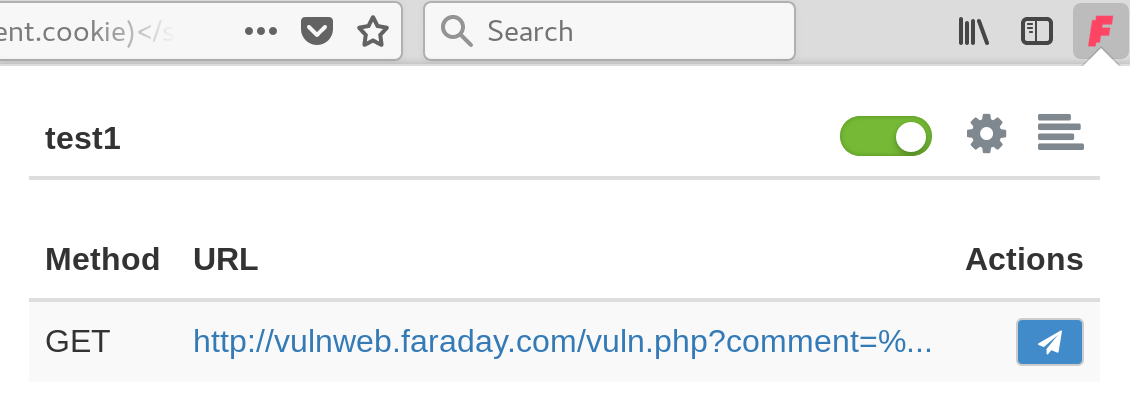
إذا قمت بإعداد كل شيء بشكل صحيح، فسترى كل طلب يمر عبر Faraday Addon. تخيل أنك وجدت XSS وتريد إرسالها إلى Faraday. لإنشاء مشكلة جديدة، انقر على الأيقونة بجوار الطلب المعرض للثغرة:
ستظهر نافذة نموذج، حيث يجب عليك ملؤها بجميع المعلومات المتعلقة بالمشكلة. إذا كان لديك قوالب ثغرات مرفوعة مسبقًا إلى Faraday، فستكون هذه العملية أسرع.
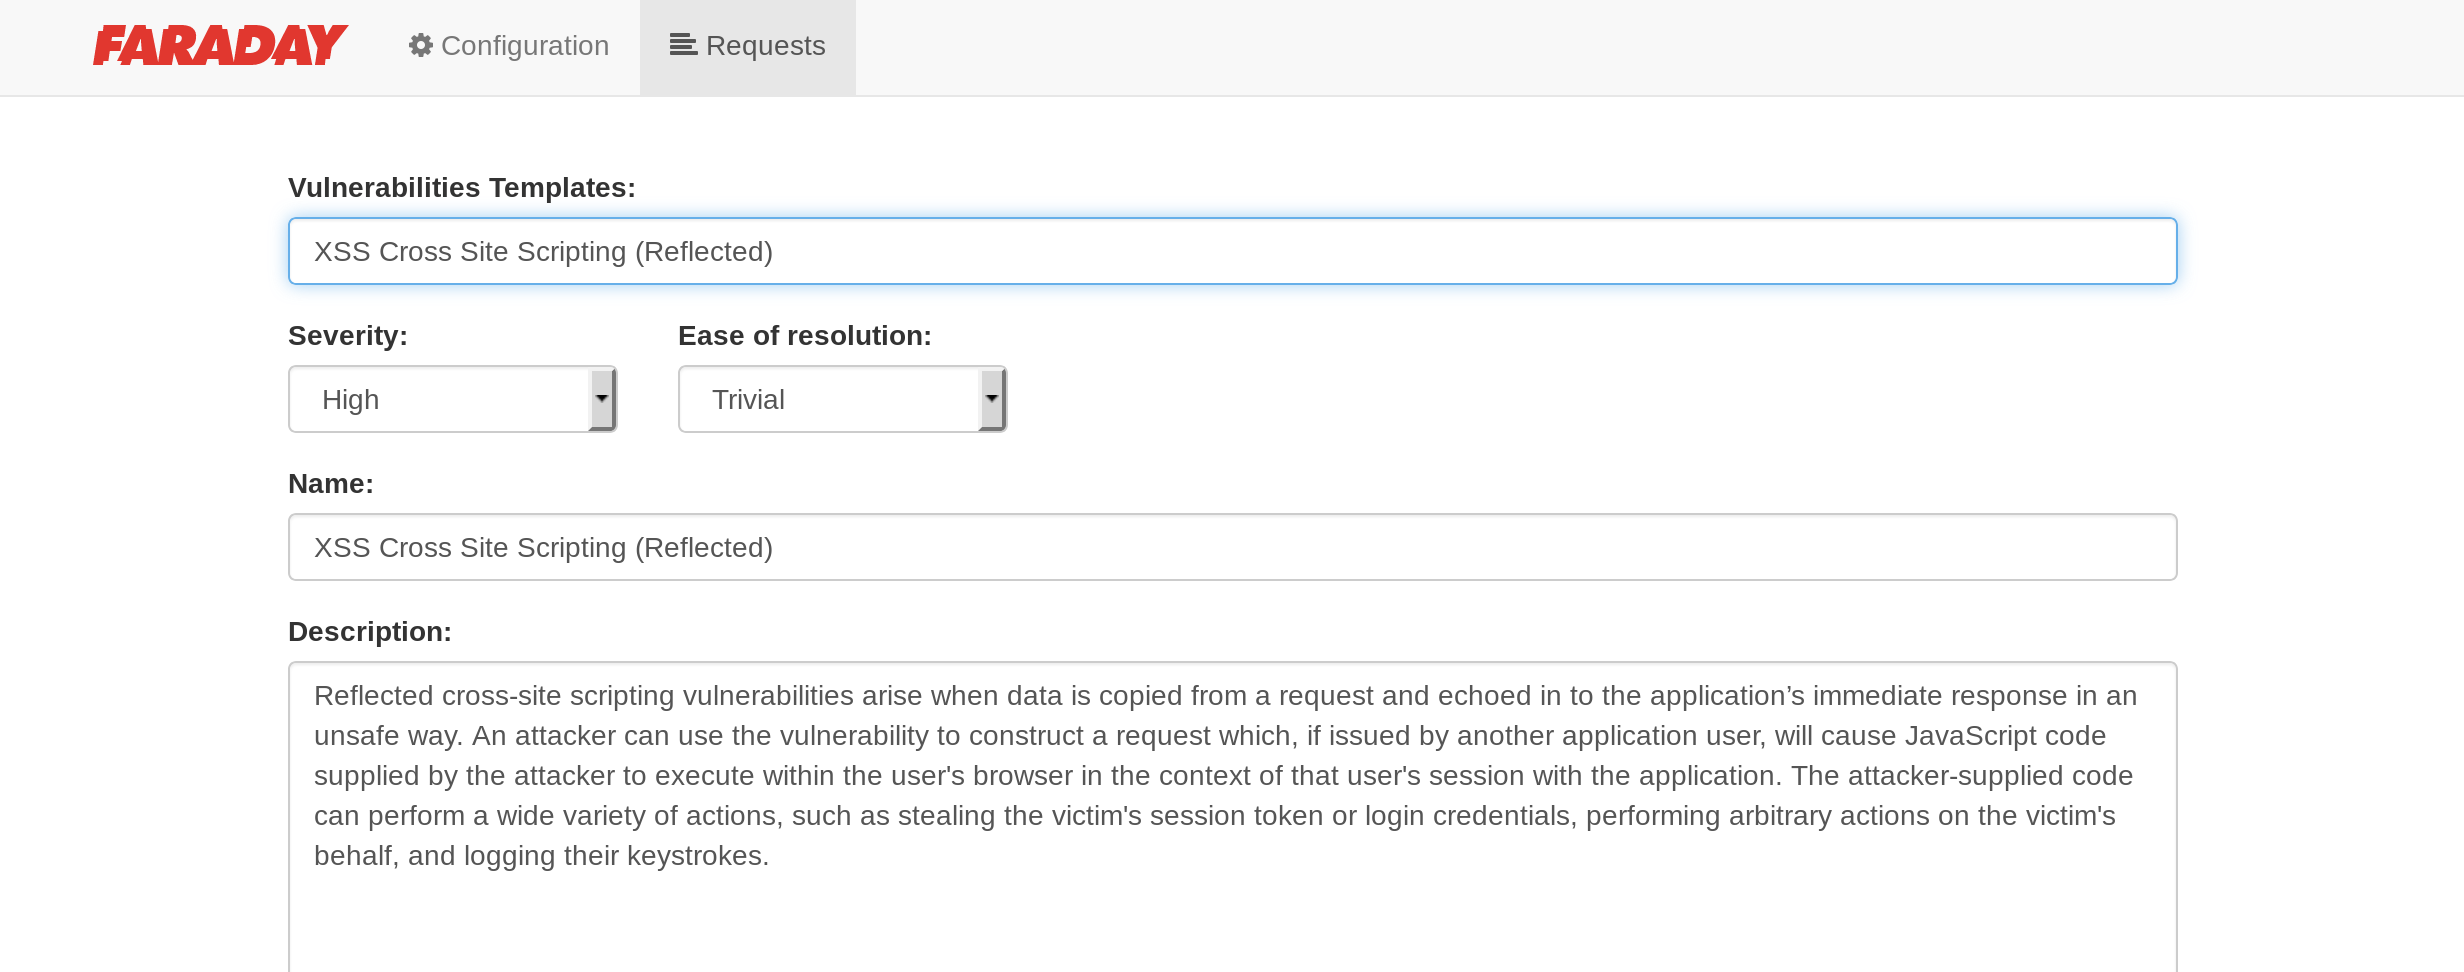
بمجرد اكتمالها، أرسلها إلى Faraday.
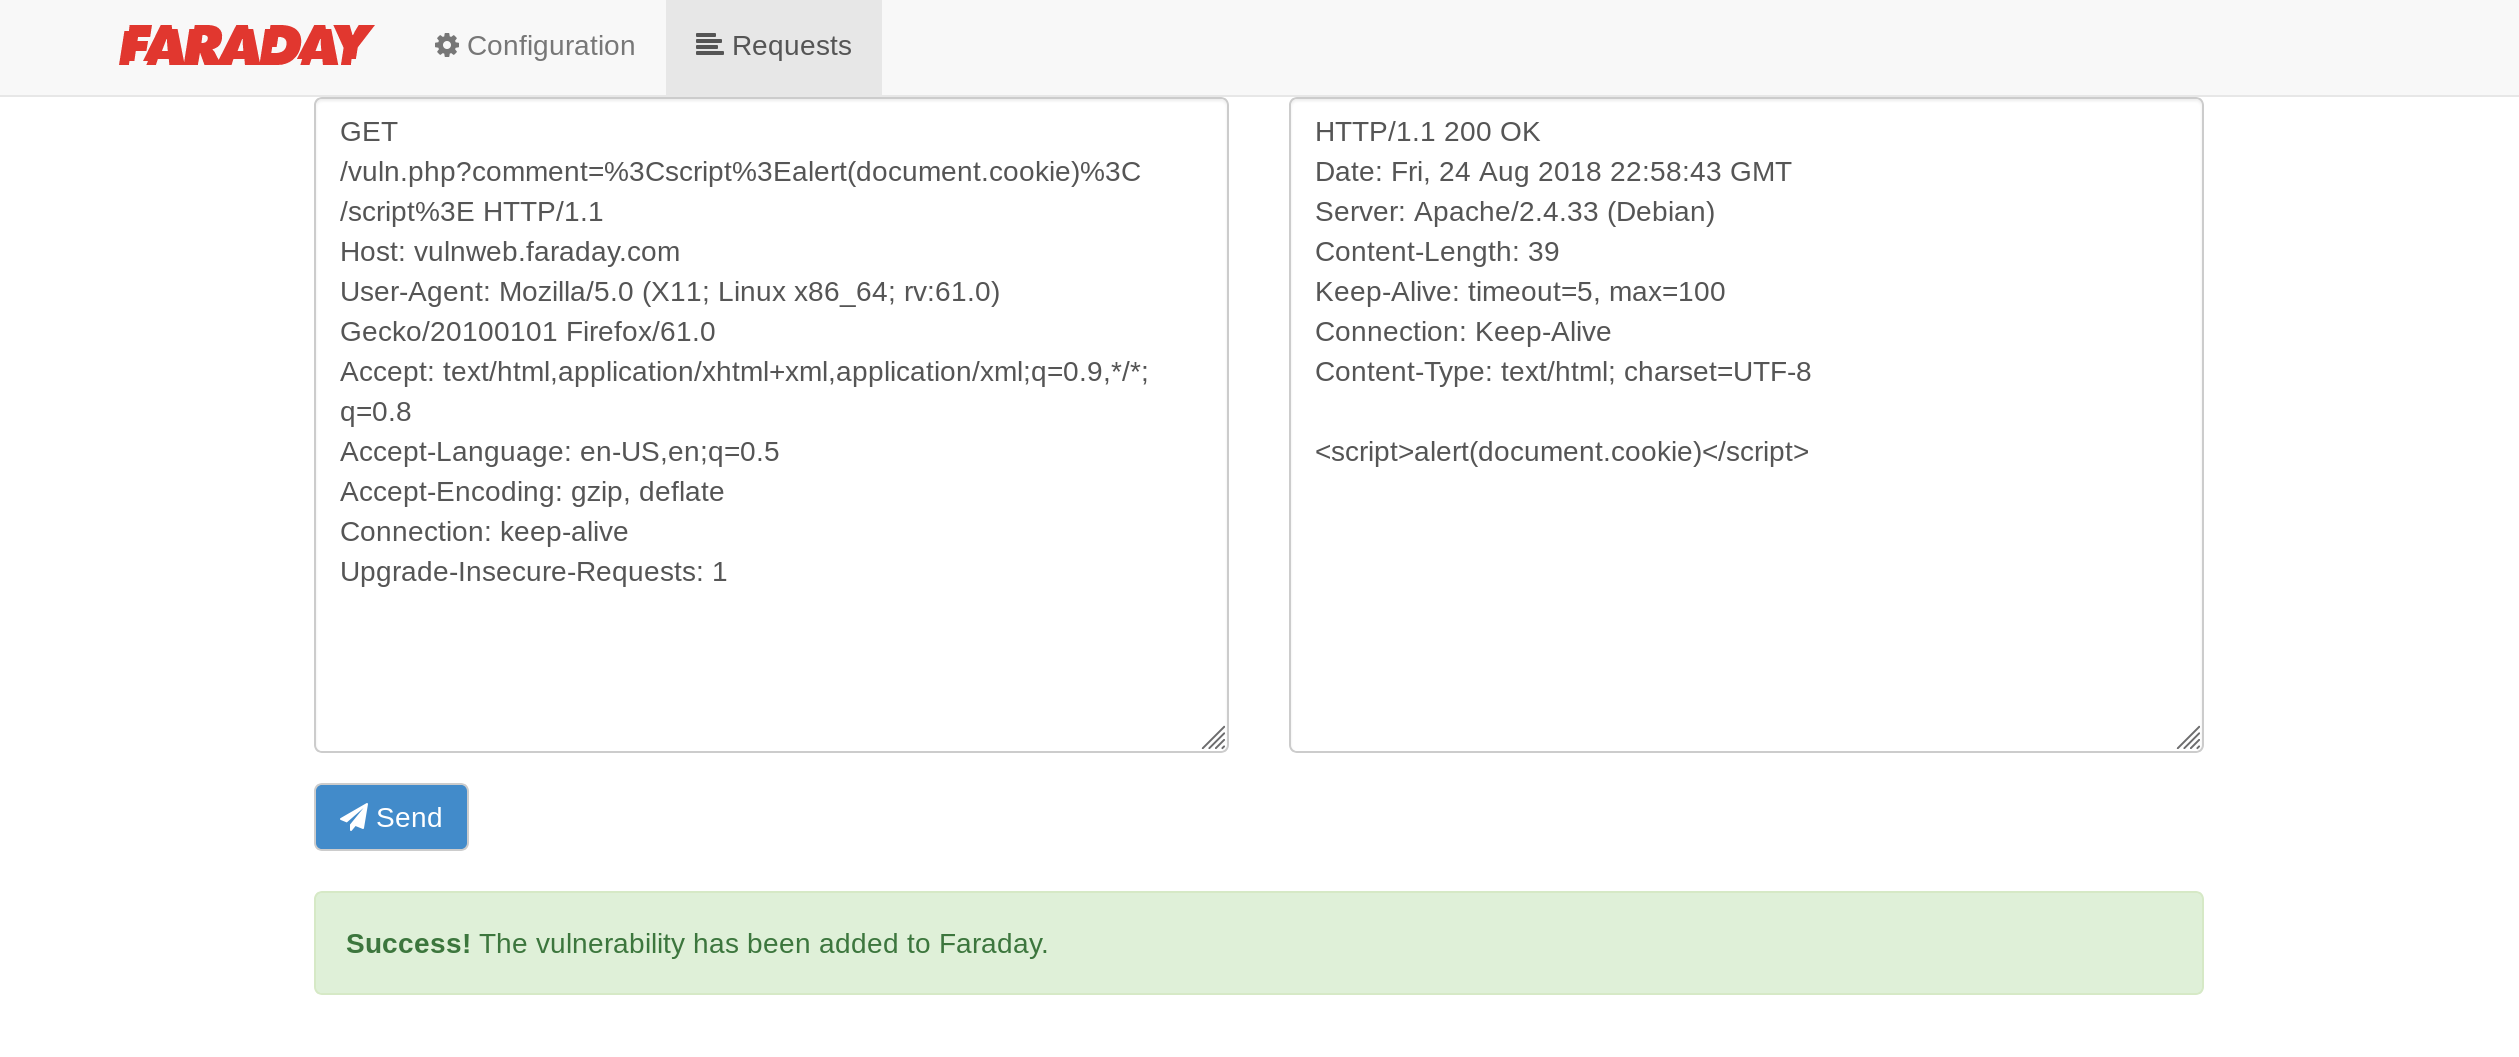
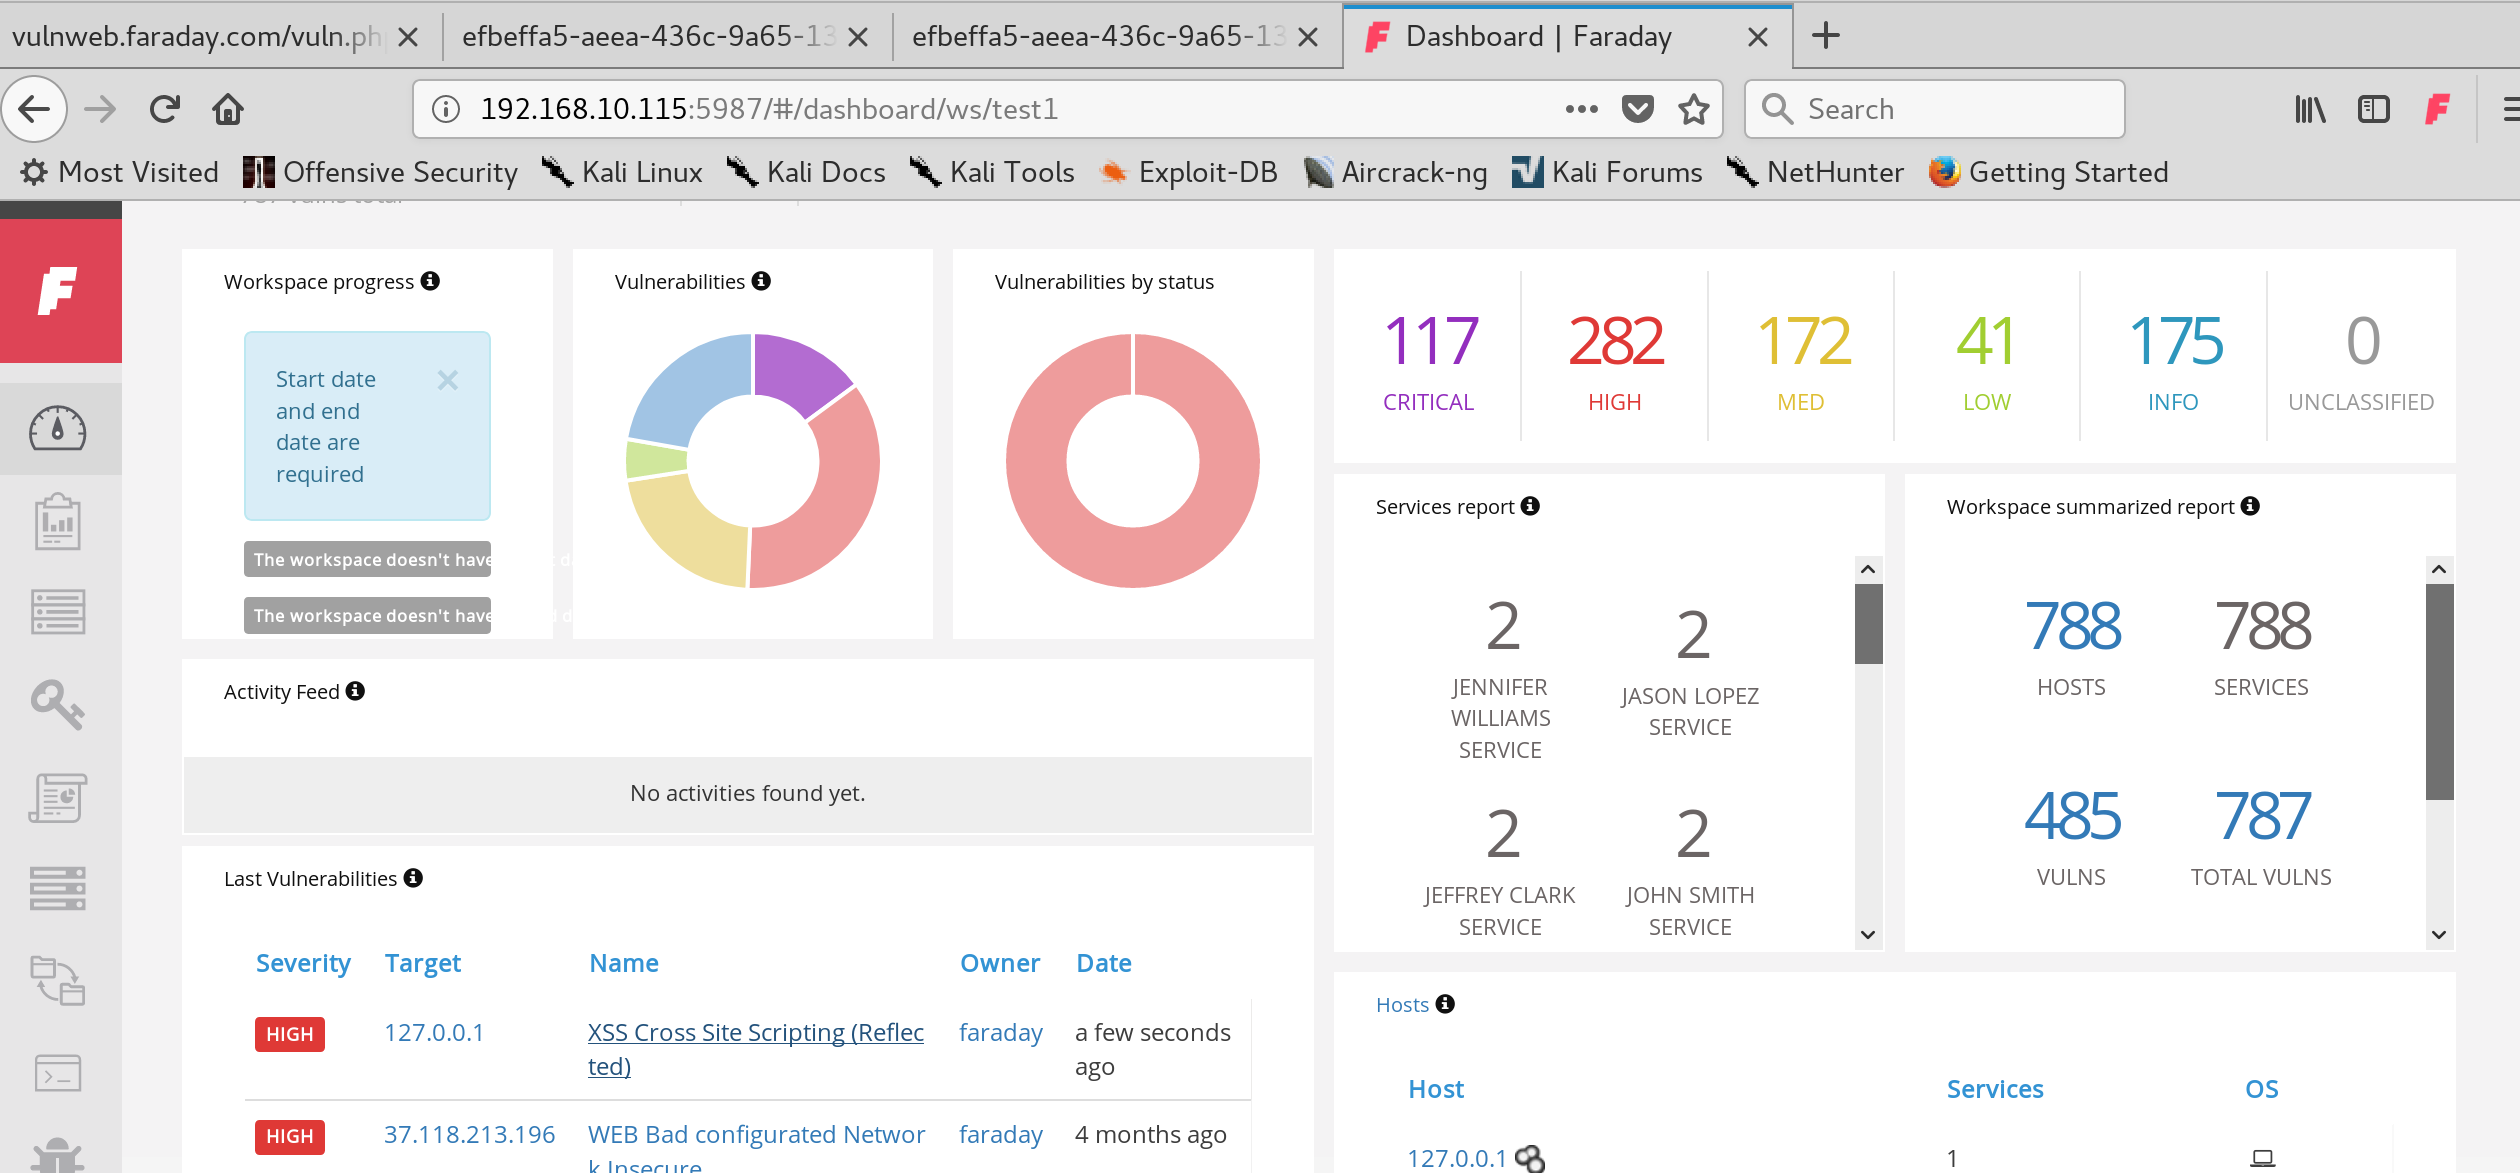
يمكنك التحقق من خادم Faraday للتحقق من ثغرتك الجديدة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





