
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 gvcoder09/nodpi4android
تطبيق وكيل (proxy) لأندرويد يتجاوز رقابة التفتيش العميق على الحزم (Deep Packet Inspection) عبر تجزئة حزم TLS ClientHello وإعادة كتابة إصدار TLS…
 pennacle-security/summit
منصة اختبار أمن الويب مفتوحة المصدر: وكيل و ماسح و مُشوِّش في واجهة سطر أوامر واحدة. من Pennacle Security.

 yukibtc/redknife
سكين الجيش السويسري للأمن الهجومي.
 zentinelproxy/zentinel
وكيل عكسي يركز على الأمان أولاً لحماية الويب الحر.
 reverserid/jurig
وكيل ذكاء اصطناعي مستقل بالكامل للهندسة العكسية
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
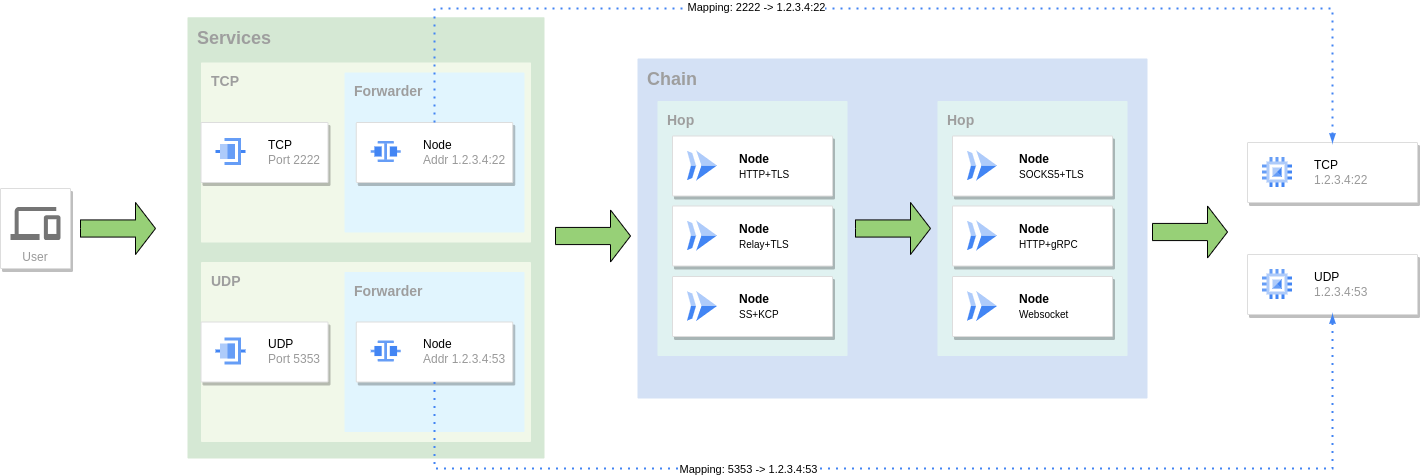 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 apify/crawlee
مكتبة Node.js لكشط الويب وأتمتة المتصفح لبناء برامج زحف موثوقة مع دعم HTTP والمتصفح بلا واجهة، وتدوير الوكلاء، وبصمات تشبه البشر.
 modzero/burp-responseclusterer
إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة
 hoodoer/colonelclustered
إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…
 pentagridsec/pentagridresponseoverview
إضافة Response Overview لـ BurpSuite - اكتشاف الاستجابات غير المألوفة عبر تجميع أجسام الاستجابات
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 confused-binary/waf-fu
واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…
 davidvoitenko/proxy-workbench
يجمع ويفحص ويرتب الوكلاء العامين HTTP/SOCKS مقابل أهدافك الخاصة، ثم يقدمها عبر صادرات مرتبة، ومجموعات، وبوابة دوارة، وواجهة برمجة تطبيقات محلية.
 splinters-io/blinder
وكيل عكسي أعمى المحتوى لفحص أمني محمي من التعرض
 ejfkdev/avdroot
تجاوز حماية محاكي Android Studio للحصول على صلاحيات الجذر عن طريق تعديل ramdisk الخاص به باستخدام Magisk — بلغة Go الخالصة.








