
 #1

 icecubesandwich/caddysmith
توليد إعدادات موجه Caddy من ملفات تعريف C2 الخاصة بـ Cobalt Strike أو Sliver.
 p3n73st3r/ghazi
Ghazi هي إضافات لـ BurpSuite لاختبار مختلف PayLoads مثل "XSS,SQLi,SSTI,SSRF,RCE و LFI" من خلال علامات تبويب مختلفة، حيث ستقوم كل علامة تبويب باستبدال…
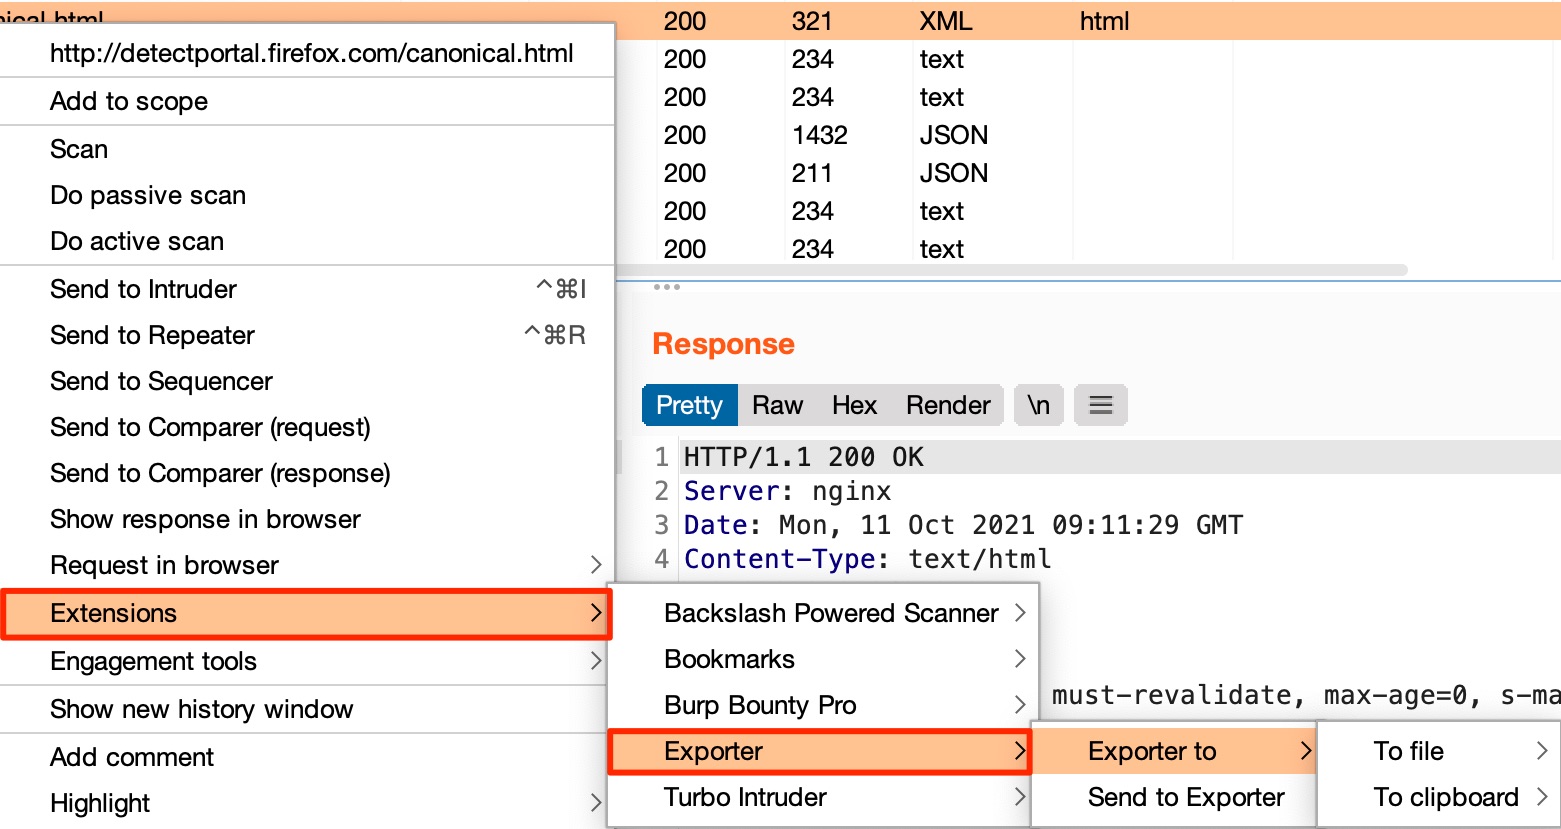 artssec/burp-exporter
Exporter هو امتداد لـ Burp Suite لنسخ طلب إلى ملف أو الحافظة كدوال بلغات برمجة متعددة.
 sshuttle/sshuttle
خادم وكيل شفاف يعمل كبديل بسيط لشبكة VPN. يقوم بالتوجيه عبر SSH. لا يتطلب صلاحيات المدير. يعمل مع لينكس وماك أو إس. يدعم نفق DNS.
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد
 zaproxy/zap-hud
شاشة العرض الرأسية لـ ZAP (HUD)
 yeswehack/pwnfox
إضافة Firefox/Burp لتدقيقات الأمان مع وكيل بنقرة واحدة، ملفات تعريف الحاويات، تسجيل postMessage، صندوق أدوات حقن JS، وإزالة رؤوس الأمان.
 ethicalhackingplayground/erebus
إريبوس هي أداة سريعة لفحص الثغرات المعتمد على البارامترات باستخدام محرك قوالب قائم على Yaml مثل nuclei.
 alejandro-llanes/http_bridge
جسر وكيل SOCKS5 إلى HTTP يقوم بتوجيه تدفقات TCP العشوائية (SSH، SMTP، TLS) عبر طلبات HTTP القياسية، مما يتيح إخفاء حركة الشبكة وتجاوز جدران الحماية.
 federicodotta/brida
الجسر الجديد بين Burp Suite وFrida!
 xepor/xepor
إطار توجيه شبيه بـ Flask لـ mitmproxy لاعتراض وتعديل وتزييف طلبات/استجابات HTTP. يتيح التطوير السريع لنصوص MITM للهندسة العكسية، والتصيد، وكسر…
 qustavo/httplab
خادم ويب تفاعلي لفحص طلبات HTTP وتزوير الردود، مع واجهة مستخدم طرفية لتصحيح الأخطاء في الوقت الفعلي واختبار واجهات البرمجة.
 pownjs/cdb
أتمتة المهام الشائعة لـ Chrome Debug Protocol للمساعدة في تصحيح أخطاء تطبيقات الويب من سطر الأوامر ومراقبة واعتراض طلبات وردود HTTP بشكل نشط.
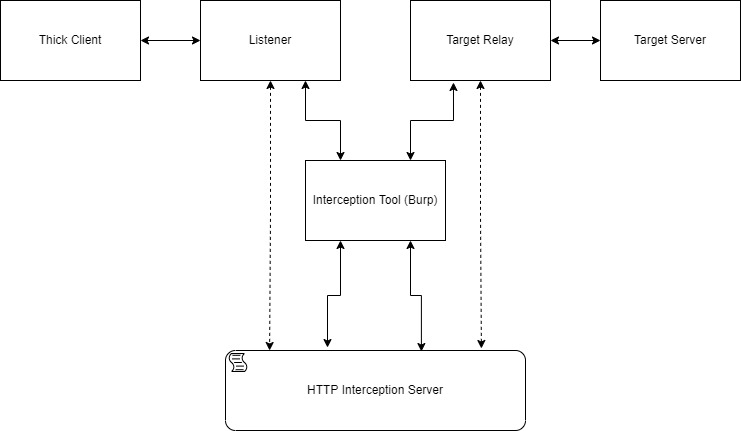 cyberark/mitm_intercept
طريقة أقل اختراقية بقليل لاعتراض وتعديل بروتوكولات غير HTTP عبر Burp وغيرها.
 caido/caido
وكيل ويب خفيف لاعتراض وفحص وتعديل حركة مرور HTTP لتدقيق تطبيقات الويب أثناء اختبار الاختراق وصيد المكافآت.








