
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
 nccgroup/http-mcp-bridge
جسر بروكسي HTTP لاختبار أمان خوادم MCP البعيدة، مما يسمح لأدوات HTTP القياسية بإرسال رسائل JSON-RPC وإدارة الجلسات.
 dereeqw/web-mitm-lab
أداة محاكاة اعتراض حركة المرور على الويب لأبحاث الأمن السيبراني والتعلم الدفاعي في بيئات معملية معزولة.
 hemp3l/cve-2017-6640-poc
إثبات مفهوم لـ CVE-2017-6640 كإضافة لـ Burp
 gabriel-sztejnworcel/pipe-intercept
اعتراض اتصالات Windows Named Pipes باستخدام Burp أو أدوات بروكسي HTTP مشابهة
 taherio/redi
نص برمجي آلي لإعداد موجّهات CobaltStrike (وكيل عكسي nginx، letsencrypt)
 irsdl/burpsuitejsbeautifier
مُجمِّل JS لـ Burp Suite

 mike01/pypacker
:package: أسرع وأبسط مكتبة لمعالجة الحزم في بايثون
 infobyte/faraday_burp
إضافة Burp للتعاون في Faraday
 threatexpress/cs2modrewrite
تحويل ملفات تعريف Cobalt Strike إلى نصوص modrewrite
 static-flow/burpsuite-team-extension
تتيح هذه الإضافة الخاصة بـ Burpsuite لعدة مختبري تطبيقات ويب مشاركة سجل الوكيل الخاص بهم مع بعضهم البعض في الوقت الفعلي. الطلبات التي تمر عبر نسختك…
 sensepost/birp
استطلاع واختراق الحواسيب الكبيرة
 synacktiv/bbs
bbs هو موجّه لوكلاء SOCKS وHTTP. يعرض خدمة SOCKS5 (أو HTTP CONNECT) ويعيد توجيه الطلبات الواردة إلى وكلاء أو سلاسل وكلاء بناءً على هدف الطلب. يمكن…
 zaproxy/zap-api-rust
مكتبة عميل Rust لواجهة برمجة تطبيقات OWASP ZAP، مما يتيح الوصول البرمجي إلى فحص أمان تطبيقات الويب واكتشاف الثغرات وميزات اعتراض الوكيل.
 benrich127n/react2shell_analyzer
حزمة دارت لتحليل CVE-2025-55182 react2shell
 nccgroup/readable-thrift
مشفر/فك تشفير Thrift سهل الاستخدام
 mufeedvh/log4jail
جدار حماية بروكسي عكسي لمنع هجمات Log4J (Log4Shell والمعروف أيضًا باسم CVE-2021-44228).
 cappricio-securities/burpflow
BurpFlow هي واحدة من أفضل أدوات أتمتة Burp Suite لصيادي الثغرات ومختبري الاختراق، وتستخدم على نطاق واسع لتحميل بيانات الاستطلاع عبر الوكيل وتبسيط سير…
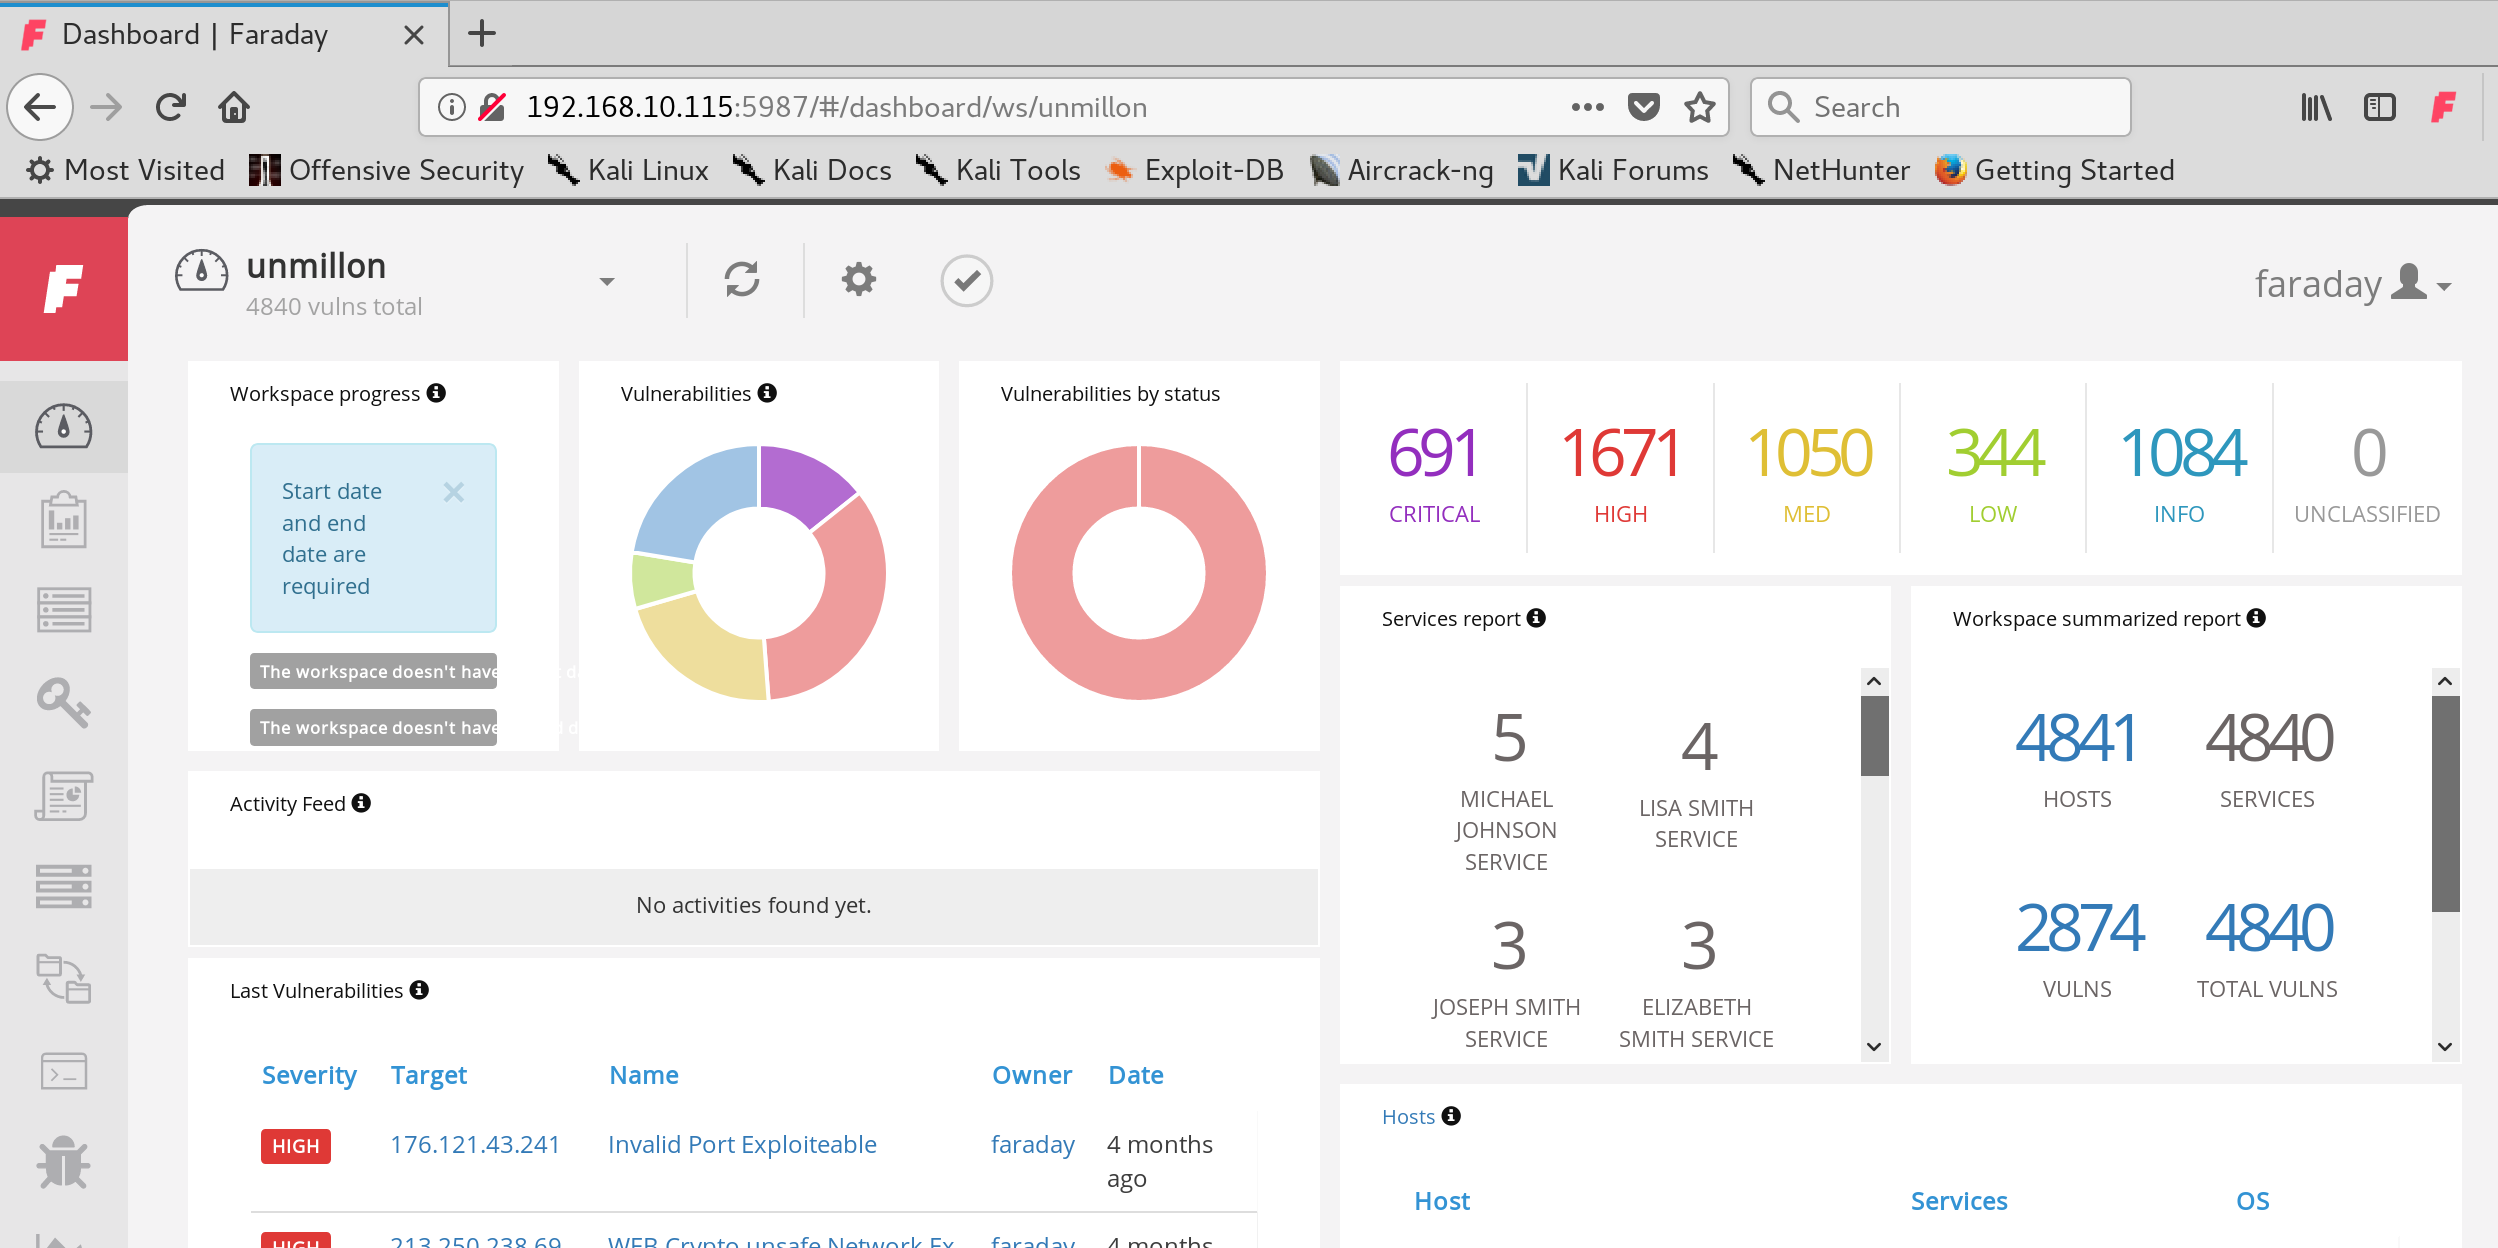 infobyte/faraday_addon
إضافة متصفح لمنصة faradaysec https://faradaysec.com








