Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
MemShellParty — أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة كفاءة الهجوم والدفاع | Kitploit
أدوات/GitHubGitHub/reajason/memshellparty
أطر الاستغلالتوليد الحمولةاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتوليد شيفرة القشرة
GitHubreajason/memshellparty

MemShellParty

أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة كفاءة الهجوم والدفاع

عرض المستودع
1.6k15986منذ 8 أيامتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

MemShellParty

中文 | English

release MavenCentral docker-pulls

Telegram OnlinePartyWebSite

[!WARNING] هذه الأداة مخصصة للاستخدام فقط من قبل باحثي الأمان ومديري الشبكات والتقنيين المعنيين في أعمال اختبارات الأمان المصرح بها وتقييم الثغرات وتدقيق الأمان. يُعد استخدام هذه الأداة في أي هجمات شبكية غير مصرح بها أو اختبارات اختراق أو ما شابه ذلك من الأفعال غير قانوني، ويتحمل المستخدم المسؤولية القانونية المترتبة على ذلك.

[!TIP] نظرًا لأنني أعمل فقط في تطوير منتجات الأمان وليس لدي خبرة عملية، إذا كانت لديك أي أسئلة حول الاستخدام أو التنفيذ أو طلبات التكيّف، يمكنك فتح issue أو الانضمام إلى مجموعة TG للنقاش، ونرحب بالتعلم والتبادل معًا.

MemShellParty هي أداة متخصصة في التوليد السريع للـ Memory Shell (شل الذاكرة) لخوادم الويب الوسيطة الشائعة، وتهدف إلى تبسيط سير عمل باحثي الأمان وأعضاء الفرق الحمراء وتحسين كفاءة الهجوم والدفاع.
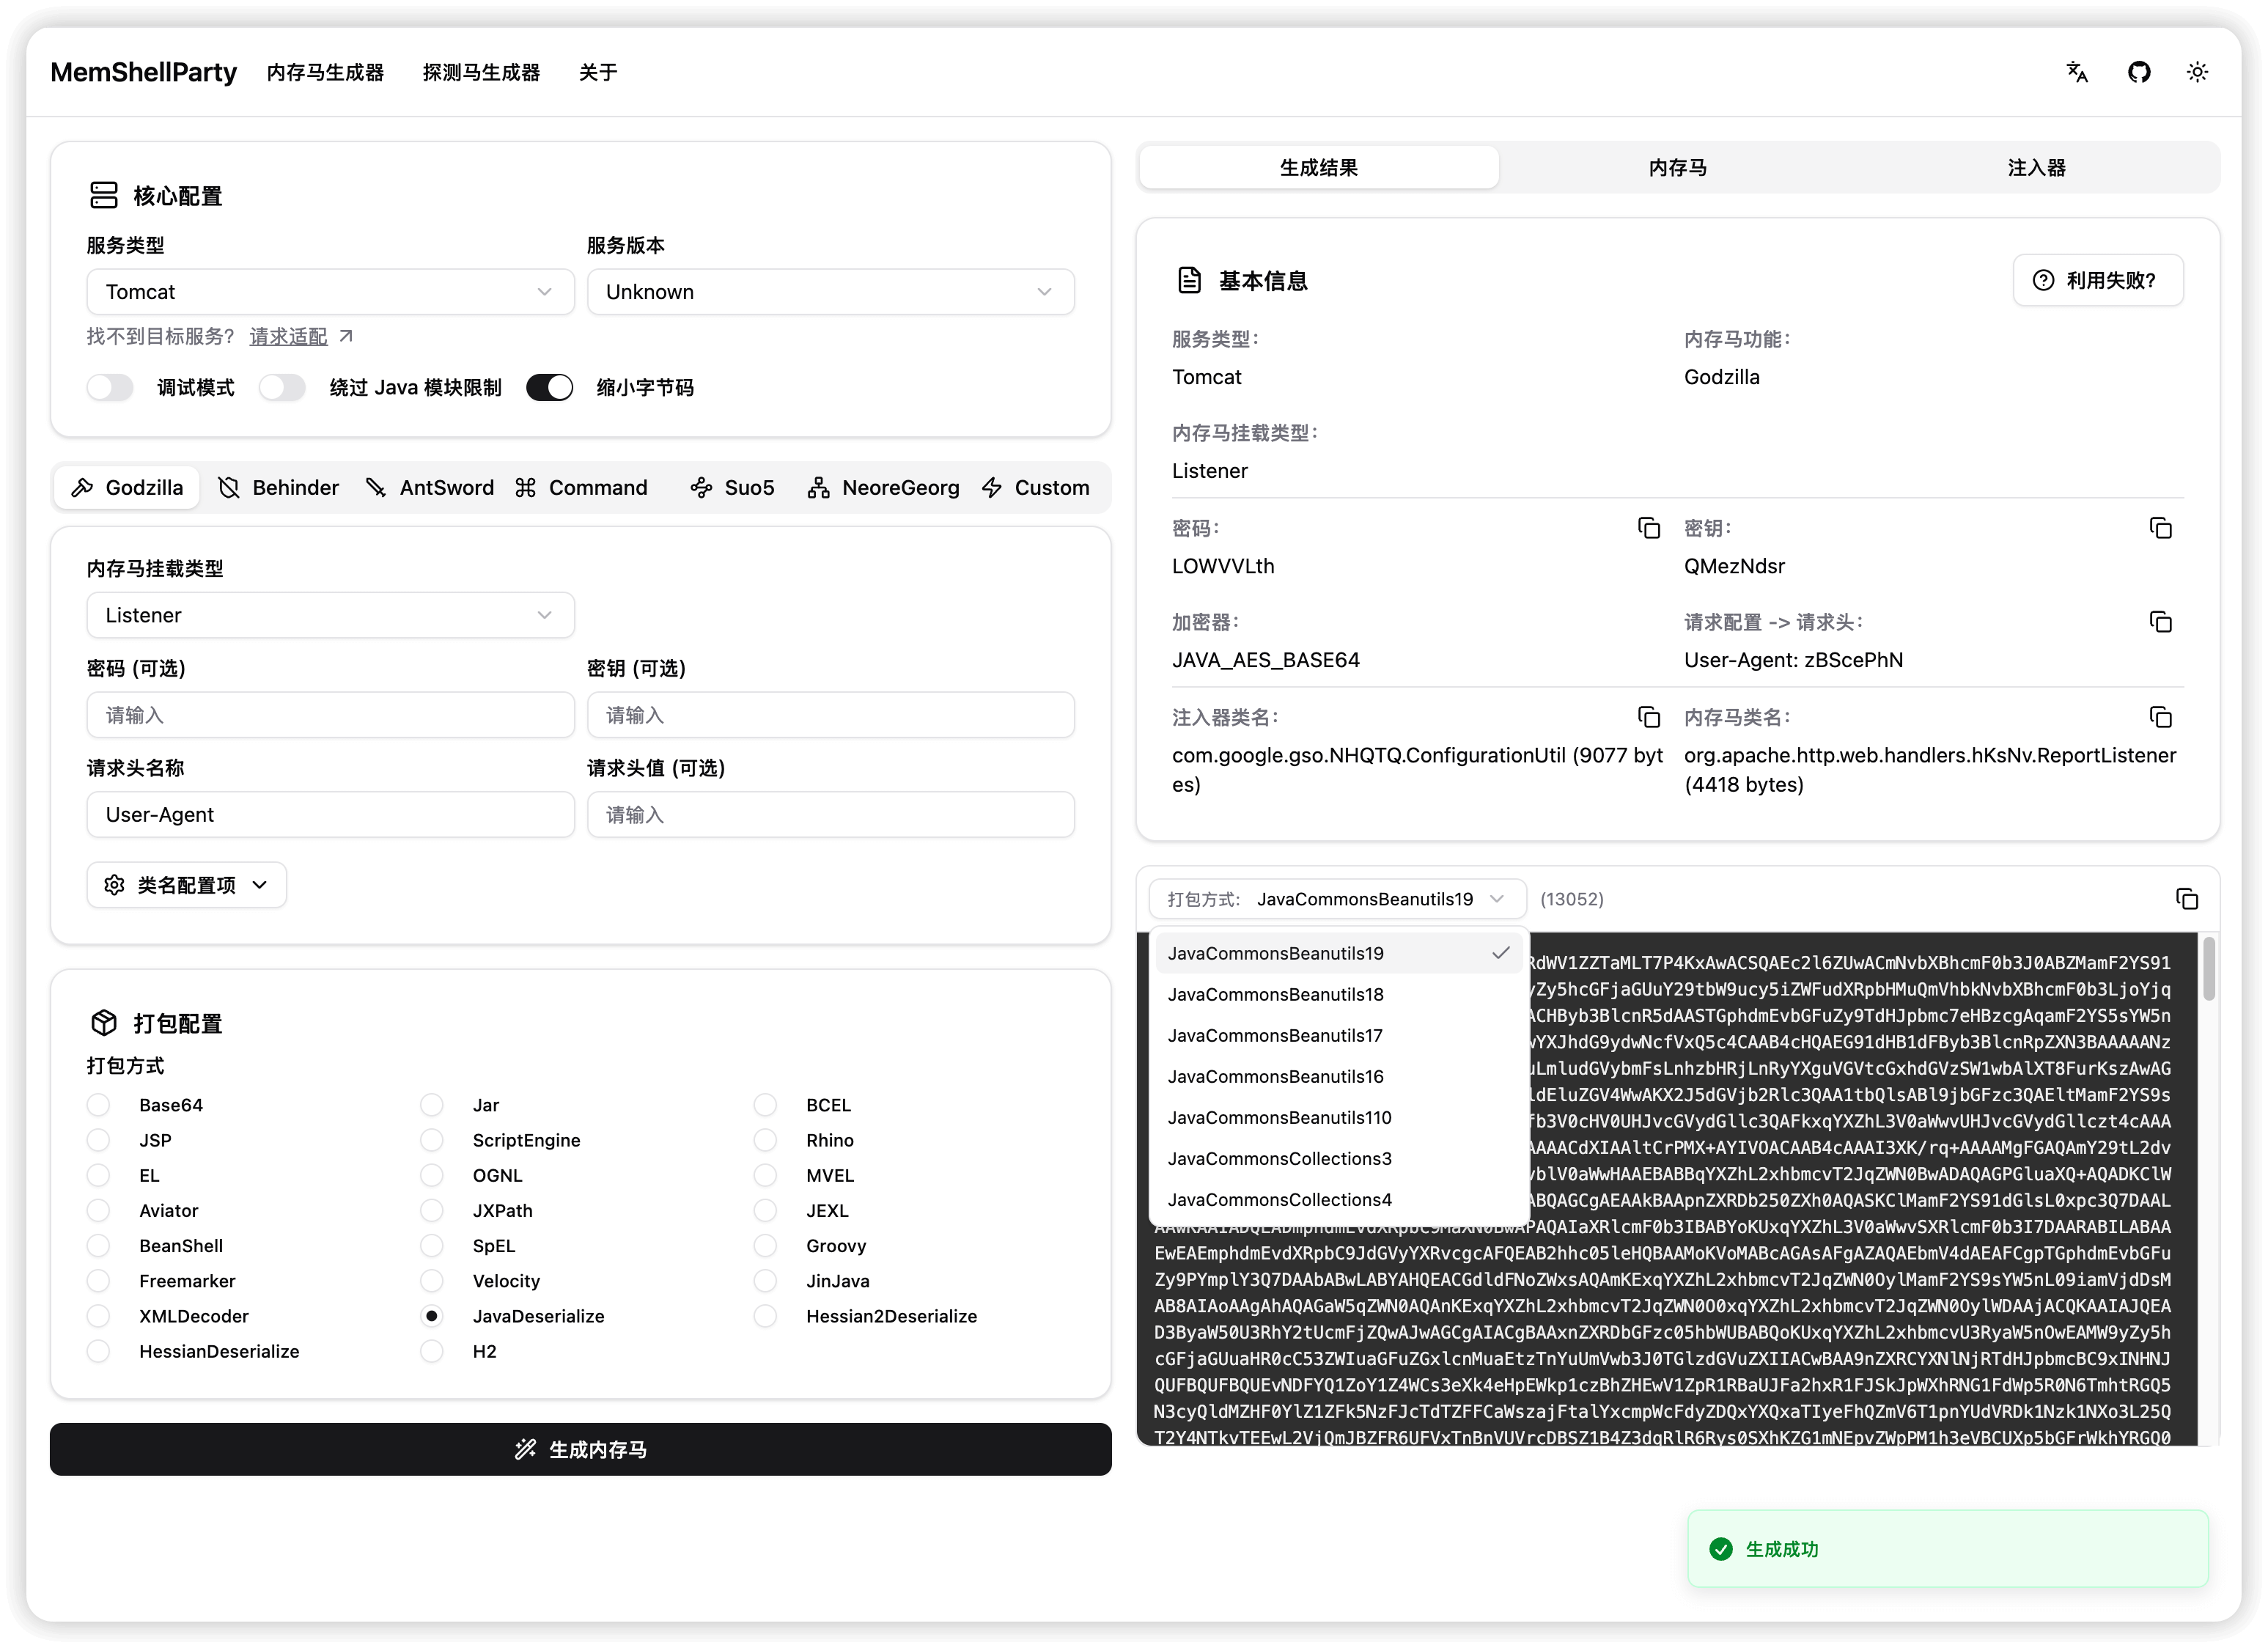
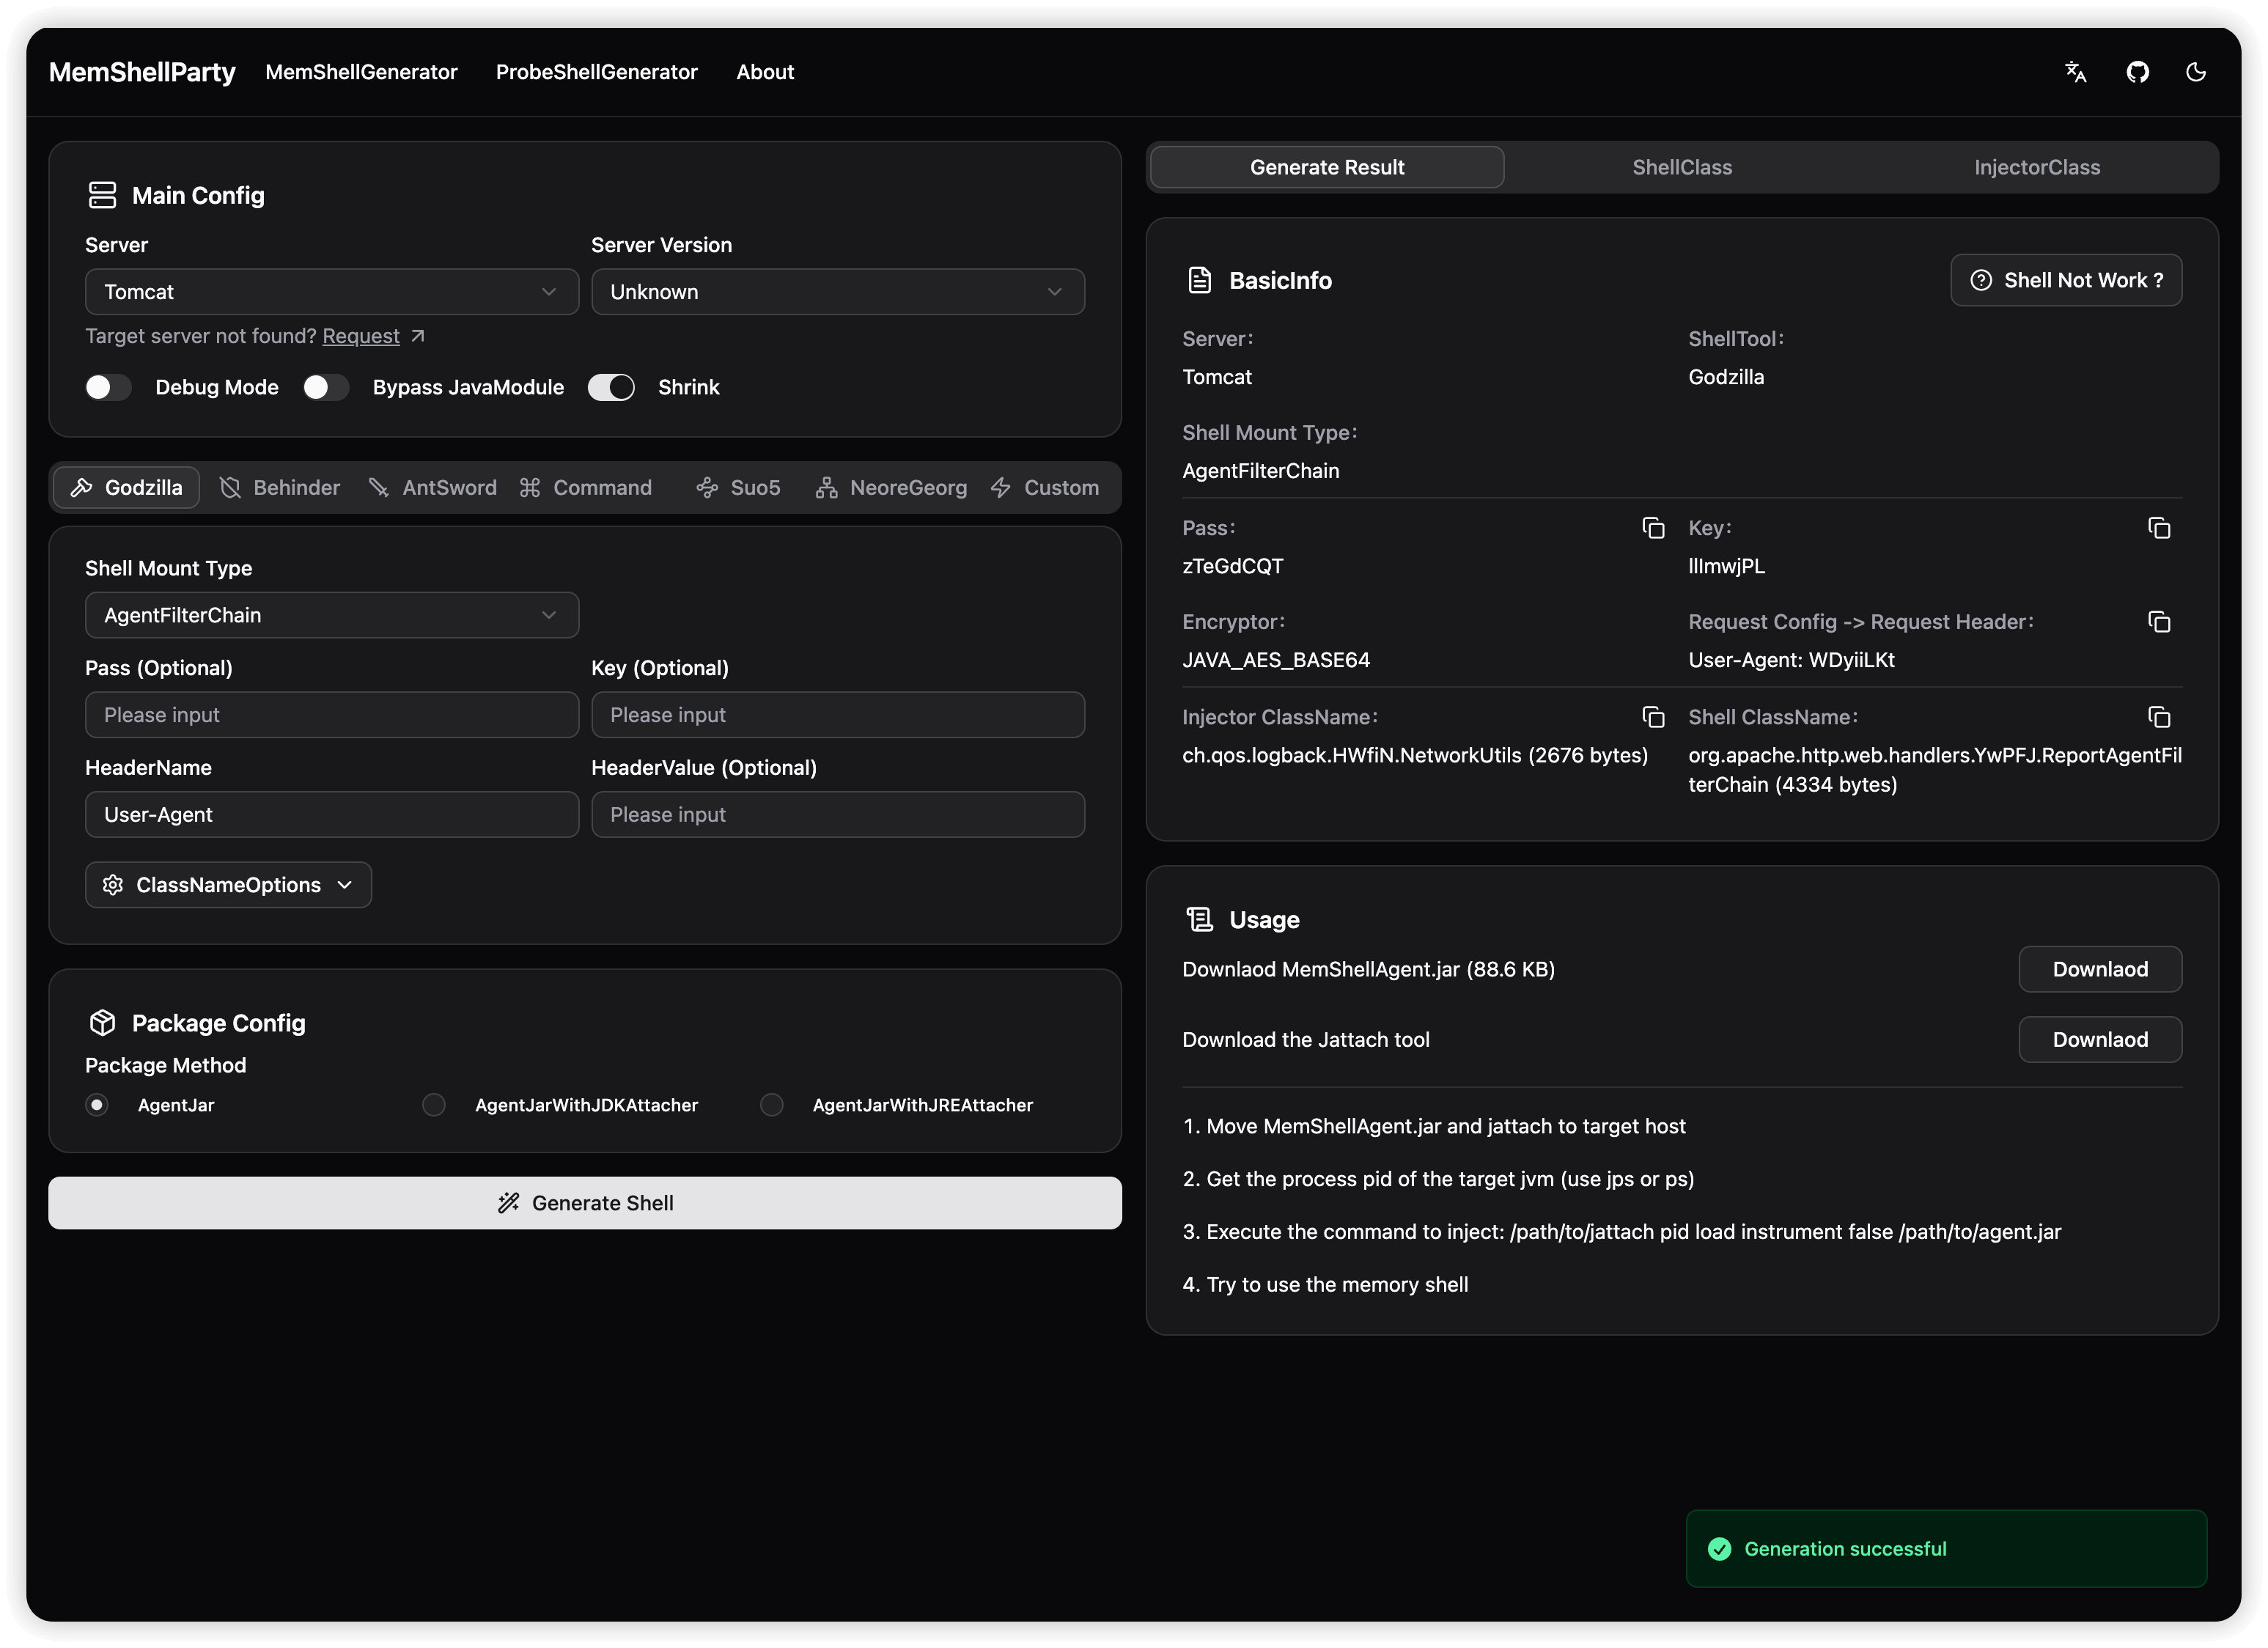
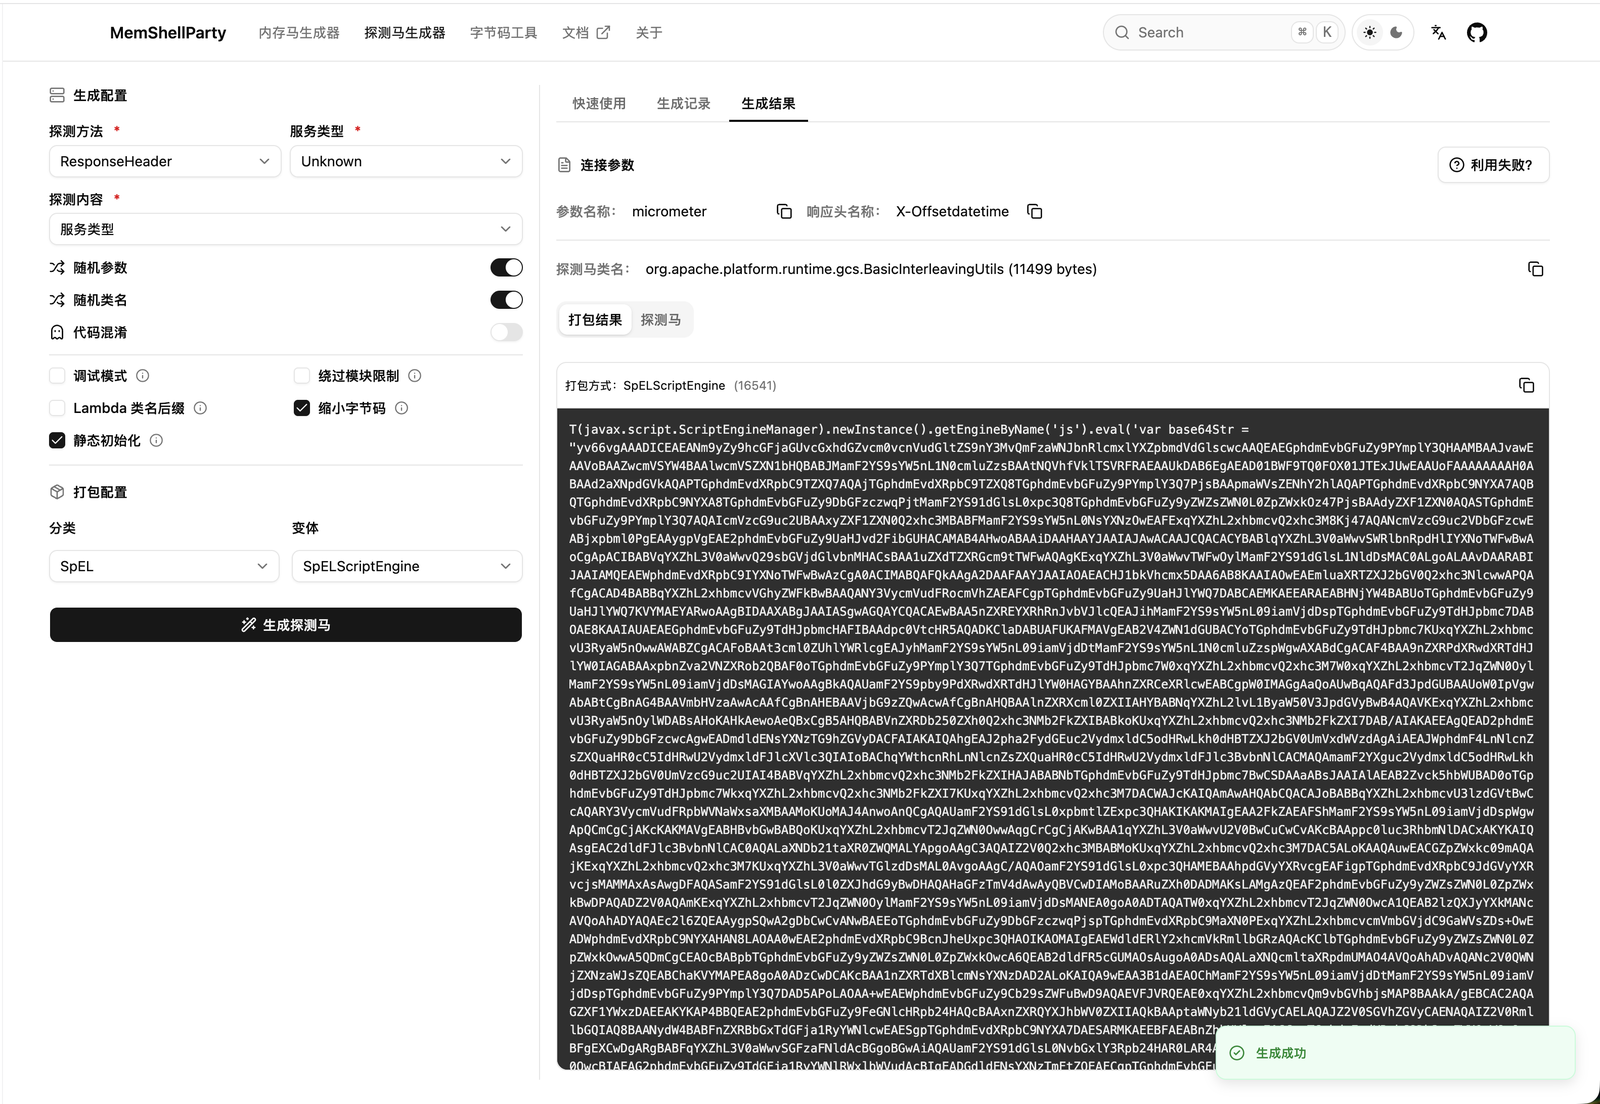
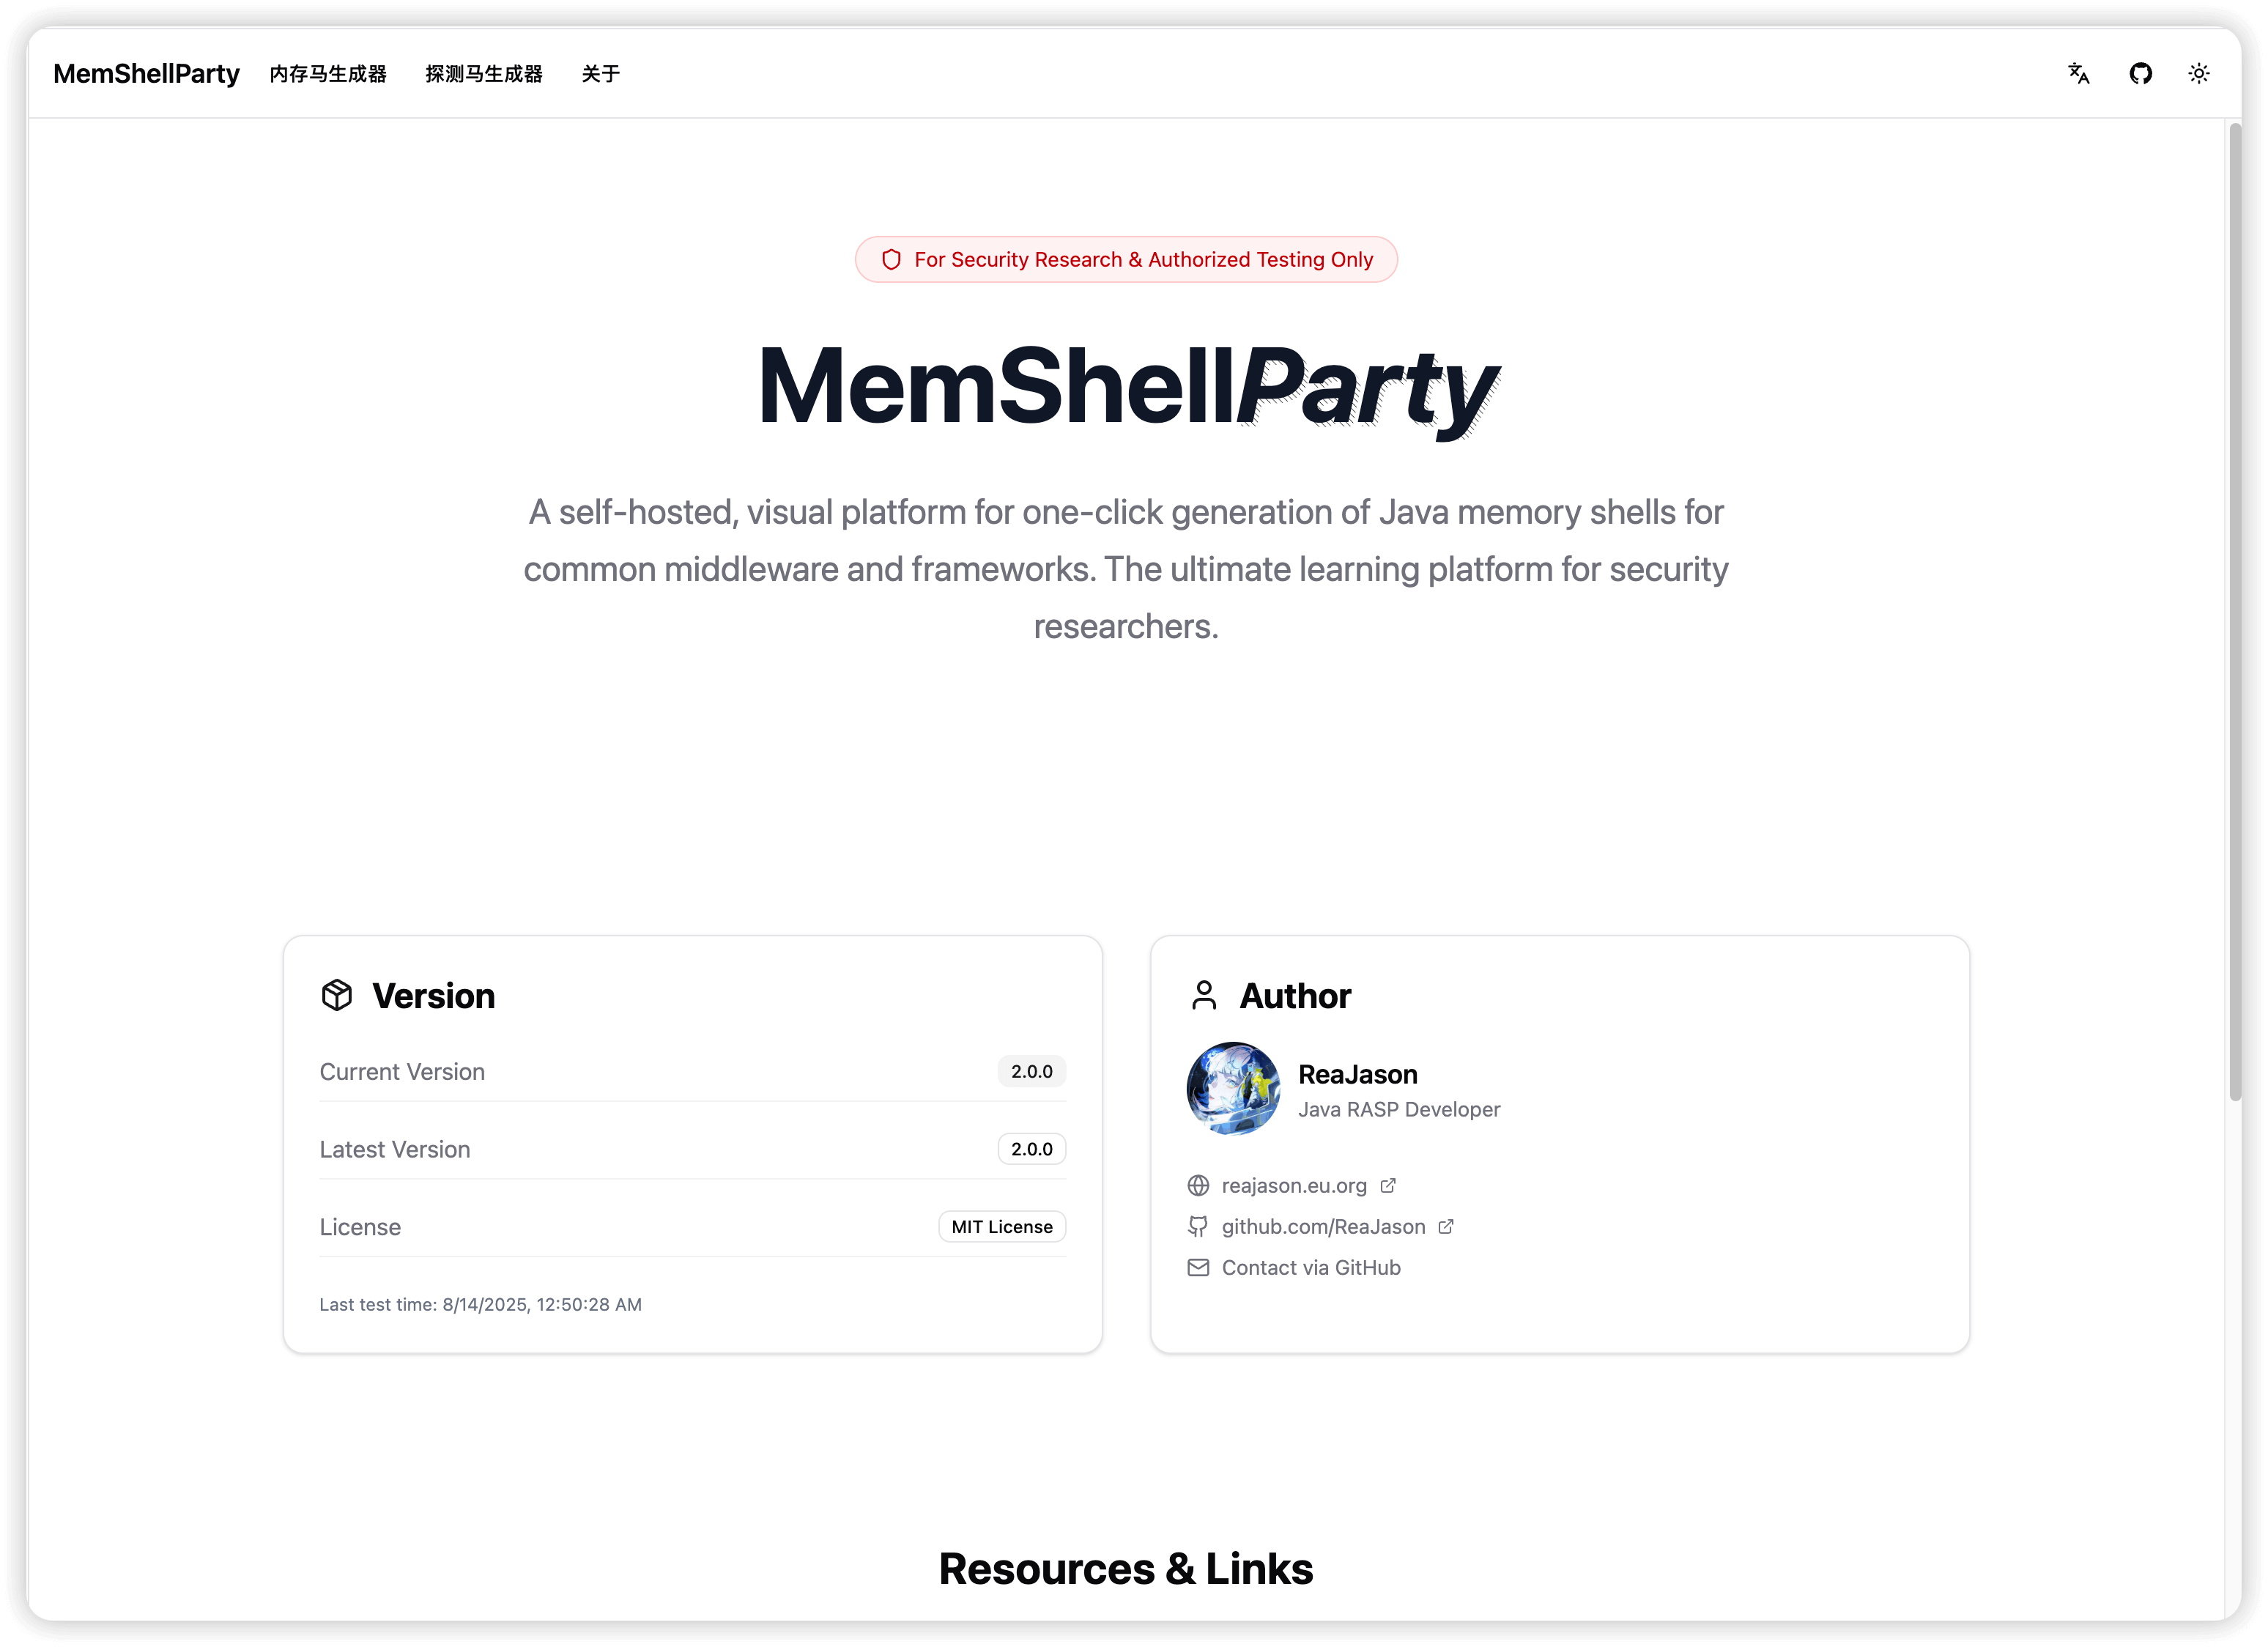
normal_memshell agent_memshell probeshell about_page

الميزات الرئيسية

  • عدم التدخل: لن تؤثر الـ Memory Shell المولّدة على حركة المرور الطبيعية للخادم الوسيط المستهدف، حتى عند حقن أكثر من عشرة Memory Shell مختلفة في الوقت نفسه.
  • توافق قوي: تغطي الخوادم الوسيطة والأطر الشائعة في سيناريوهات الهجوم والدفاع، مع دعم JDK من JDK6 إلى JDK25.
  • توافر عالٍ: تم إنشاء مصفوفة اختبار آلية شاملة لجميع الخوادم الوسيطة والأطر المدعومة، لضمان أن كل حمولة مولّدة تتمتع بأعلى درجات التوافر والاستقرار، والقضاء على عدم اليقين في العمليات الفعلية.
  • خفّة فائقة: من خلال استراتيجية توليد bytecode محسّنة بعمق، قلّصت MemShellParty حجم الـ Memory Shell بشكل كبير مقارنة بالأدوات التقليدية مثل JMG، حيث تم تقليص الـ Memory Shell العادية بنسبة 30%، وتم تقليص Agent Memory Shell باستخدام تقنية ASM بنسبة 80%.
  • توليد بنقرة واحدة: يتضمن توليد حمولات مدمجة لثغرات حقن التعبيرات الشائعة وإلغاء التسلسل وSSTI وغيرها. يقوم النظام تلقائيًا بتوليد الحمولة الهجومية المثلى وفقًا لإعدادات تجاوز قيود وحدات Java . ويتيح توليد حمولات الثغرات العادية بنقرة واحدة.
  • مرونة عالية: يدعم أصلاً وظائف الـ Memory Shell الشائعة مثل Godzilla وBehinder وAntSword وSuo5 وNeoreGeorg، ومن خلال وظيفة رفع Memory Shell المخصصة عالية المرونة، يمكن دمج أي حمولة مخصصة في نظام توليد MemShellParty، لبناء منصة هجوم تلبي احتياجاتك التكتيكية على أفضل وجه.

الاستخدام السريع

اقرأ هذا قبل الاستخدام

حالة التوافق، للتعرف على حالة التوافق في MemShellParty مع كل خدمة، واختيار نوع الخدمة المناسب لتطبيقات مختلفة.

تم إجراء مطابقة فردية لأنواع الخدمات المكتشفة في Probe Shell، ونوع الخدمة المكتشف هو نوع الخدمة الذي يمكن توليد Memory Shell له (وليس نوع الخادم الوسيط، على سبيل المثال، نتيجة اكتشاف Apusic10 هي GlassFish، لأنه يستخدم GlassFish كأساس للتطوير الثانوي).

الموقع الإلكتروني

مخصص فقط للمستخدمين الراغبين في التجربة، يُرجى توخي الحذر عند استخدام الخدمات الأخرى المكشوفة على الإنترنت العام، واحذر من احتواء الـ Memory Shell المولّدة على أبواب خلفية

يمكن الوصول إلى (فرع master) https://party.mem.mk. يتم نشر أحدث صورة تلقائيًا مع كل Release.

للميزات قيد التطوير، يمكن الوصول إلى (فرع dev) https://dev-party.mem.mk لتجربتها أولاً.

تتضمن خدمة boot خادم MCP مدمجًا متوافقًا مع أحدث مواصفات بروتوكول MCP (نقل Streamable HTTP)، ويمكنه توليد أحصنة الذاكرة وأحصنة الصدى مباشرةً عبر نقطة نهاية Web، وعنوان نقطة النهاية هو http://127.0.0.1:8080/mcp، على سبيل المثال https://party.mem.mk/mcp أو https://dev-party.mem.mk/mcp.

النشر المحلي (موصى به)

مناسب للشبكات الداخلية أو النشر المحلي السريع، وبدء الخدمة مباشرة باستخدام Docker سهل وسريع

بعد النشر باستخدام docker، تفضل بزيارة http://127.0.0.1:8080

# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest

نسخة سطح المكتب Java Swing

مناسبة للحالات التي لا ترغب فيها بنشر خدمة Web، ملف Jar واحد يعمل بالنقر المزدوج

قم بتنزيل memshell-party-gui-x.y.z.jar من Releases، ثم شغّله بالنقر المزدوج، أو ابدأه من سطر الأوامر (JDK 8+):

java -jar memshell-party-gui-x.y.z.jar

يدعم إصدار boot الكامل وإصدار سطح المكتب أيضًا إضافات SPI خارجية: ضع ملف jar سمين (fat jar) يُنفّذ ServerProvider وShellToolProvider وPacker في مجلد plugins/ على نفس مستوى jar التشغيل، وبعد إعادة التشغيل يصبح متاحًا للاستخدام في REST وMCP وسطح المكتب. يمكن لملف jar الخاص بالإضافة أن يوفّر اختياريًا ملف META-INF/memshell-party-plugin.properties يصف الاسم والإصدار والمؤلف وعنوان النشر، وسيعرض قسم «حول» في الويب وسطح المكتب قائمة للقراءة فقط (GET /api/plugins). راجع مثال الإضافة لمعرفة طريقة البناء ومعاملات تجاوز الدليل والقيود.

إضافة Woodpecker

عندما يكون Woodpecker مفتوحًا بالفعل، لا حاجة لفتح سطح المكتب / الويب بشكل منفصل، بل أنشئ مباشرةً بداخله

قم بتنزيل memshell-party-woodpecker-x.y.z.jar من Releases، ثم ضعه في plugin/ داخل الدليل الجذر لـ Woodpecker وأعد تشغيل الإطار:

cp memshell-party-woodpecker-x.y.z.jar /path/to/woodpecker/plugin/

المساهمون

شكر خاص

  • vulhub/java-chains
  • pen4uin/java-memshell-generator
  • pen4uin/java-echo-generator

لنبدأ الحفلة 🎉

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →