Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cloudrasp-log4j2 — أداة RASP (وحدة حماية ذاتية لتطبيقات وقت التشغيل) مصممة خصيصًا للدفاع ضد ثغرة log4j2 RCE (CVE-2021-44228). | Kitploit
أدوات/GitHubGitHub/boundaryx/cloudrasp-log4j2
أدوات دفاعيةأطر الاستغلالتحليل الثغرات الأمنيةاستغلال تطبيقات الويب
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

أداة RASP (وحدة حماية ذاتية لتطبيقات وقت التشغيل) مصممة خصيصًا للدفاع ضد ثغرة log4j2 RCE (CVE-2021-44228).

عرض المستودع
12620770منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

كلاودأرمور · وحدة الحماية الذاتية للتطبيقات وقت التشغيل - إصدار Log4j2

简体中文

هذا المشروع هو نسخة محلية من CloudArmor مصممة خصيصًا للدفاع عن Log4j2 CVE-2021-44228. لا يلزم وجود اتصال بالشبكة لتشغيل هذا المشروع.

يرجى إجراء الاختبار قبل النشر في بيئة الإنتاج.

تستخدم وحدة الدفاع الذاتي للتطبيقات تقنية RASP لحقن المجسات في تطبيقات Java. يتم تحقيق كشف log4j2 من خلال كشف سياق التنفيذ، والذي يمكنه أيضًا توفير الحماية لبرامج الأعمال غير الخاصة بالويب.

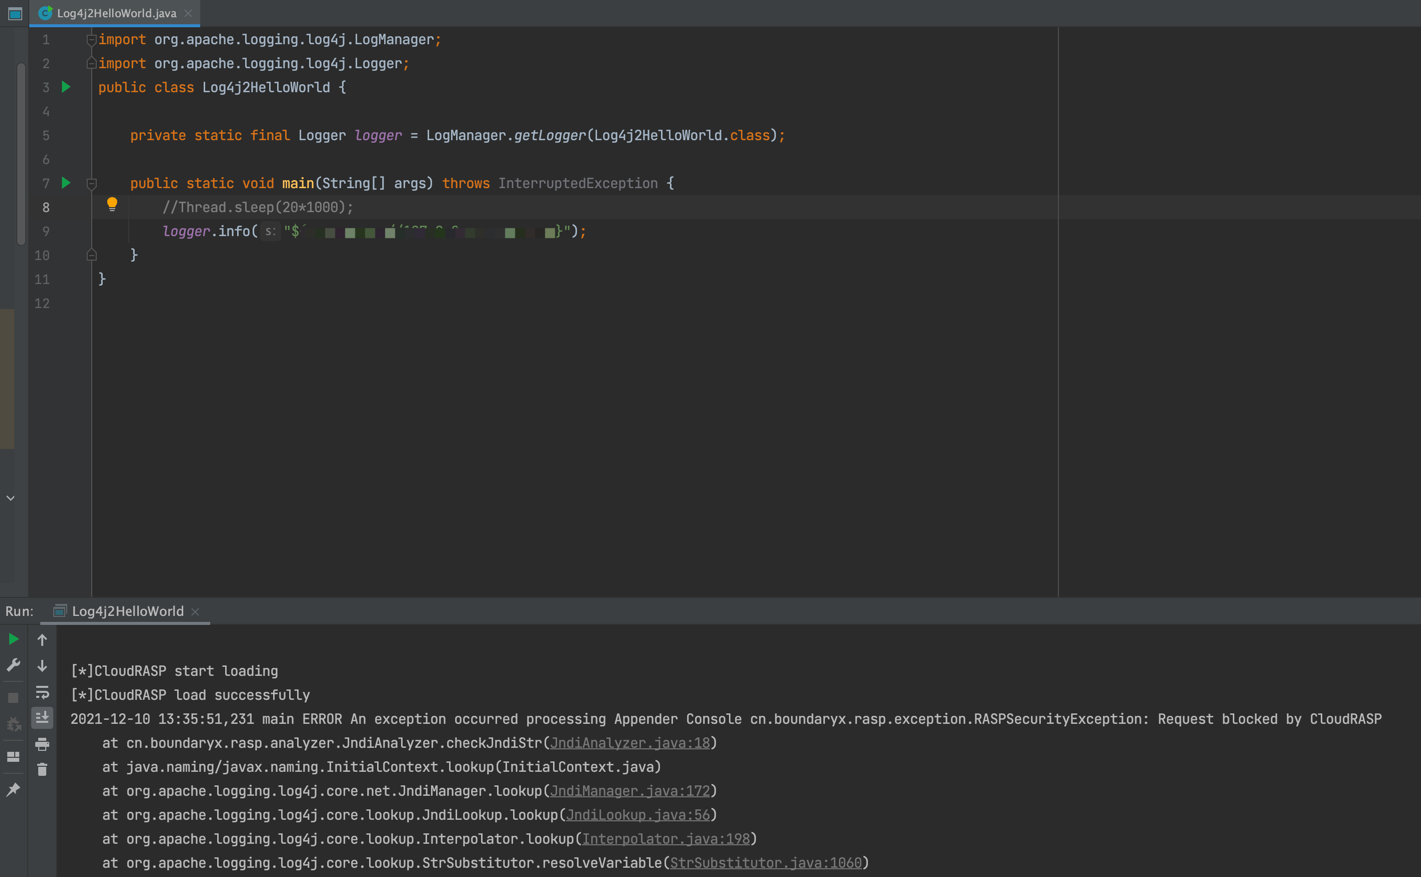
ستعمل وحدة الدفاع على حجب حقن JNDI الذي يتم بدؤه من خلال log4j2 بشكل افتراضي.

تجدر الإشارة إلى أنه على الرغم من أن Oracle لم يعد يقوم بتحميل الفئات البعيدة عبر JNDI بشكل افتراضي في الإصدارات 6u211 و7u201 و8u191 و11.0.1، إلا أن المهاجمين اكتشفوا أنه لا يزال من الممكن تنفيذ الأوامر عن بُعد من خلال مكونات طرف ثالث مثل tomcat-el.

التثبيت

يحتوي هذا المشروع على حزمتي JAR، rasp-loader.jar و rasp-core.jar، وقد تم تجميعهما في dist.

تدعم وحدة الدفاع الذاتي التثبيت العادي والتثبيت دون إعادة تشغيل.

التثبيت العادي

أضف -javaagent:rasp-loader.jar إلى قائمة وسائط سكريبت بدء تشغيل برنامج Java

مثال: لتطبيقات SpringBoot، قم بتعديل قائمة الوسائط لإضافة java -javaagent:rasp-loader.jar -jar springboot.jar

التثبيت دون إعادة تشغيل

قم بتشغيل java -jar rasp-loader.jar، واتبع التعليمات للحقن في عمليات JVM محددة
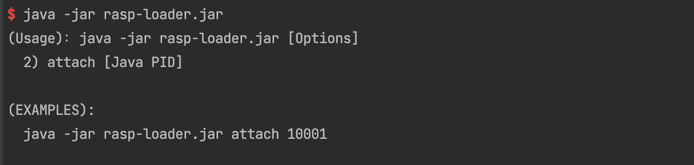
img.png

اختبار الاعتراض

img.png

التجميع من المصدر

قم بتشغيل build.sh

التوافق

يدعم JDK من الإصدار 6 إلى 16

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →