
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 onewinner/cve-2025-14847
MongoDB أداة كشف ثغرة تسرب الذاكرة (CVE-2025-14847)
 b1anda0/cve-2020-10148
SolarWinds Orion API سكريبت الكشف الجماعي عن ثغرات تنفيذ الأكواد عن بُعد
 tam-k592/cve-2024-6387
مؤخرًا، أصدر مطوّرو OpenSSH تحديثات أمنية لإصلاح ثغرة حرجة قد تؤدي إلى تنفيذ كود عن بُعد (RCE) غير مصادَق عليه بصلاحيات الجذر (root). توجد هذه…
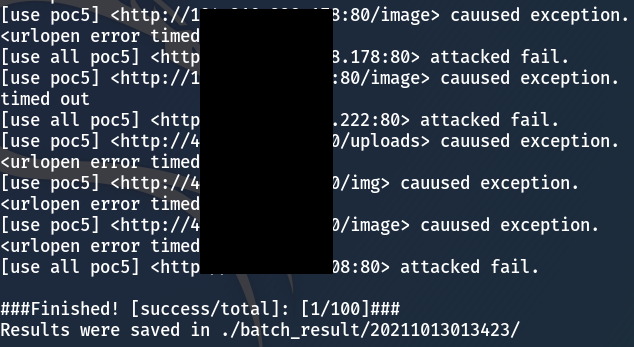 thelsa/apache-httpd-path-traversal-checker
مدقق تجاوز المسار في apache httpd (CVE-2021-41773 / CVE-2021-42013)
 fatal0/tomcat-cve-2020-1938-check
ماسح ضوئي مبني على Go لثغرة قراءة/تضمين ملفات Apache Tomcat AJP (CVE-2020-1938). يكتشف ويستغل Ghostcat لقراءة ملفات عشوائية أو تنفيذ أوامر.
 morpheuslord/cloudg
ارسم خرائط AWS وAzure وGCP وارسم الرسوم البيانية لها ودقّقها من واجهة سطر أوامر واحدة. يبني رسمًا بيانيًا للطوبولوجيا، ويشغّل Prowler/Checkov/Trivy،…
 nanitor/log4fix
كشف وإصلاح ثغرة log4j log4shell (CVE-2021-44228)
 h0ffayyy/cve-2019-15043
ماسح ضوئي لإثبات المبدأ (Proof-of-concept) يفحص خوادم Grafana بحثًا عن CVE-2019-15043 عبر التحقق من الإصدار واختبار الوصول غير المصادق إلى واجهة…
 gibran-abdillah/cve-2023-23752
ماسح ضوئي جماعي للثغرات الأمنية لـ CVE-2023-23752 يستخرج بيانات الإعدادات من نسخ Joomla المعرضة للخطر.
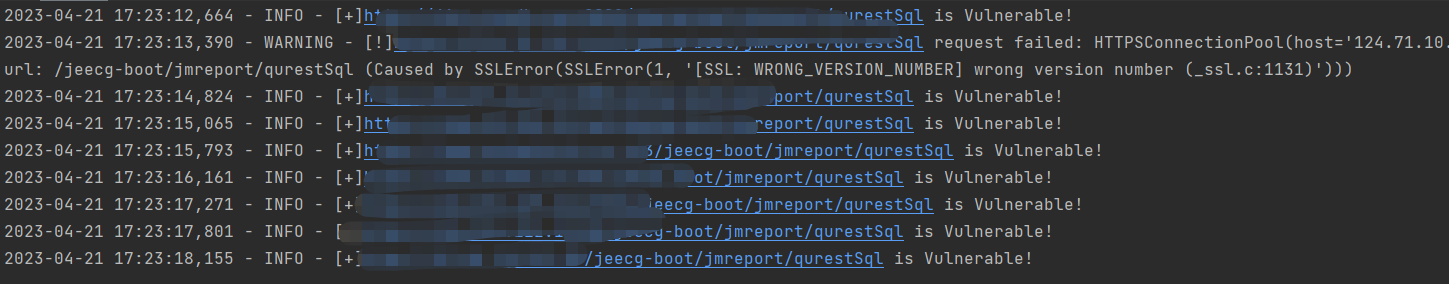 padbergpete47/cve-2023-1454
CVE-2023-1454, حقن SQL في الواجهة الأمامية لـ Jeecg-Boot, كشف الدفعات CVE-2023-1454
 calfcrusher/path-traversal-rce-apache-2.4.49-2.4.50-exploit
أداة استغلال لثغرة اجتياز المسار وتنفيذ الأوامر عن بُعد في Apache 2.4.49-2.4.50 (CVE-2021-41773, CVE-2021-42013). تقوم بفحص قوائم العناوين URL، وتعمل…

 components/dependency-scanning
ينشئ تقارير CycloneDX SBOMs وتقارير فحص التبعيات لتحديد تبعيات المشروع وتراخيصه وثغراته ضمن GitLab CI/CD pipelines.
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
يحتوي هذا المستودع على سكريبت بايثون يفحص مواقع ووردبريس للثغرة CVE-2022-3590، والتي تستغل خدمة Server-Side Request Forgery (SSRF) العمياء غير…
 revoltsecurities/cve-2023-22527
أداة استغلال لثغرة CVE-2023-22527 تستهدف خوادم Confluence، مما يتيح تنفيذ الأوامر عن بُعد مع دعم لأهداف متعددة، والتزامن، وتكامل الوكيل.
 c0brabaghdad1/cve-2020-14179
# ماسح ضوئي مبني على Perl لثغرة CVE-2020-14179 (كشف معلومات في Jira) يقوم بمسح عناوين URL فردية أو قوائم للتحقق من وجود الثغرة، مما يساعد في تقييم…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
أداة كشف ومسح مفتوحة المصدر لاكتشاف واختبار fuzzing لثغرة Log4J RCE CVE-2021-44228
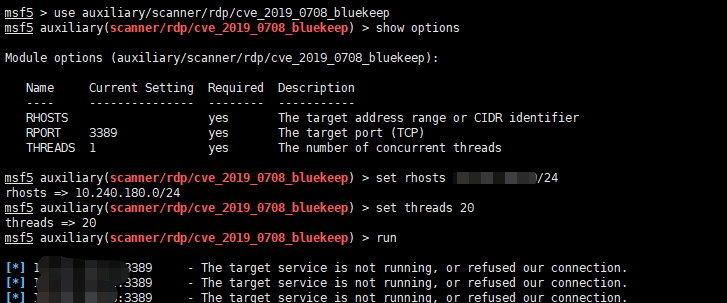 pa55w0rd/cve-2019-0708
فحص جماعي لـ CVE-2019-0708
 3a7/cve-2025-53770
CVE-2025-53770 ماسح جماعي








