
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond هي أداة تستخدم Nuclei لإجراء مسح شامل للإنترنت بتكلفة فنجان قهوة.
 gotr00t0day/cve-2024-4577
استغلال قائم على Python لثغرة حقن وسيطات PHP CVE-2024-4577 مع قدرات فحص هدف واحد ودفعات.
 whenx/cve-2026-0776
بحث أمني ونموذج إثبات الفكرة لـ CVE-2026-0776 الذي يؤثر على عميل Discord لسطح المكتب.
 technion/erlvulnscan
ماسح شبكة متزامن لـ CVE-2015-1635
 misakamikato/cve-2017-7921-golang
استغلال لتجاوز الوصول إلى كاميرات Hikvision IP، مطوّر بلغة Golang.
 trya9ain/cve-2026-24061
ماسح دفعات لـ CVE-2026-24061 يقوم بفحص عناوين IP متعددة / نطاقات CIDR بحثًا عن الخدمات المعرضة للخطر، مع منافذ قابلة للتكوين، وفترات مهلة، ومعالجة…
 keyuan15/cve-2023-23752
سكربت استغلال بايثون لـ CVE-2023-23752 يستهدف الوصول غير المصرح به إلى REST API في Joomla 4.0.0–4.2.7، يدعم الفحص الفردي والجماعي مع بروكسي.
 infobyte/faraday_templates
مستودع قوالب لمنصة فاراداي (Faraday) الأمنية، يوفر قوالب قابلة لإعادة الاستخدام لفحص الثغرات الأمنية واستغلالها لسير عمل اختبار الاختراق الآلي.
 yutusec/apisix_crack
سلسلة ثغرات Apisix: ثغرة غير مصرح بها (CVE-2021-45232)، مفتاح افتراضي (CVE-2020-13945) كشف بالجملة.
 ianxtianxt/automated-blind-xss-search-for-burp-suite
إضافة BurpSuite لأتمتة البحث الأعمى عن ثغرات blind-xss. يمكنها تنفيذ فحوصات نشطة وسلبية.
 teycir/skillsguard
ماسح أمان ثابت لحزم مهارات وكلاء الذكاء الاصطناعي. يكتشف ملفات SKILL.md الخبيثة والنصوص البرمجية المرفقة قبل تشغيلها.
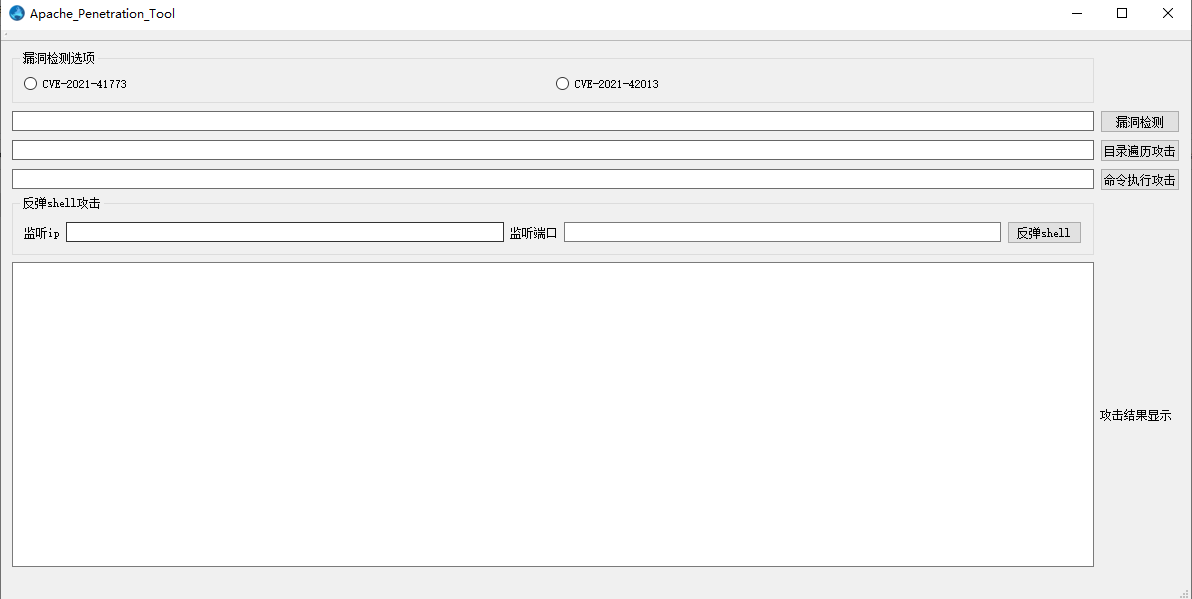 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 أداة رسومية لاكتشاف واستغلال الثغرات
 mf-labs/witcher
إدارة ضوابط GitHub Advanced Security (GHAS) على نطاق واسع
 blazz3/cve2018-13379-nmap-script
CVE-2018-13379 سكريبت لـ Nmap NSE.
 piratesshield/arise-xti
خط أنابيب لإدارة سطح الهجوم الخارجي مدفوع بالذكاء الاصطناعي: 28 وحدة لاستطلاع المعلومات، وتعداد النطاقات الفرعية وDNS، وفحص ثغرات الويب وواجهات API…
 imbas007/cve-2026-67401
إثبات مفهوم لـ CVE-2026-67401، وهو حقن SQL في EmailTrack الخاص بـ cPanel/WHM يتيح الكتابة التعسفية للملفات وتنفيذ الأوامر عن بُعد بصلاحيات الجذر…
 bughuntar/cve-2022-37122-exploit
ماسح تجاوز المسار CVE-2022-37122
 xuemian168/cve-2025-3248
أداة فحص للثغرات الأمنية الخاصة بـ CVE-2025-3248 في تطبيقات Langflow. أداة تُستخدم لفحص ثغرة CVE-2025-3248 في تطبيقات Langflow.








