Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-23752 — ماسح ضوئي جماعي للثغرات الأمنية لـ CVE-2023-23752 يستخرج بيانات الإعدادات من نسخ Joomla المعرضة للخطر. | Kitploit
أدوات/GitHubGitHub/gibran-abdillah/cve-2023-23752
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubgibran-abdillah/cve-2023-23752

CVE-2023-23752

ماسح ضوئي جماعي للثغرات الأمنية لـ CVE-2023-23752 يستخرج بيانات الإعدادات من نسخ Joomla المعرضة للخطر.

عرض المستودع
7711منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-23752

ماسح ضوئي شامل + الحصول على الإعدادات من CVE-2023-23752

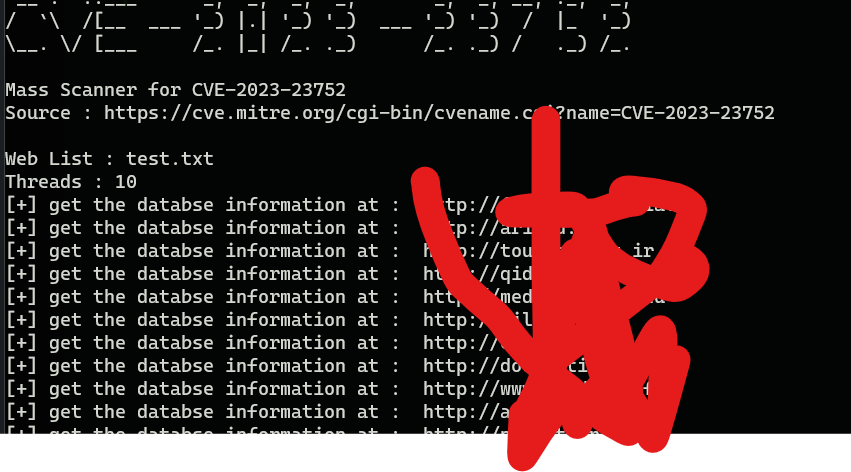
لقطة شاشة

Screenshot 2023-03-09 144601

التثبيت

  • استنساخ هذا المستودع
  • تثبيت المتطلبات
    pip3 install -r requirements.txt
    
تنزيل الأداة