
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 hawsec/ginger
أداة تقييم أمني لمنصة Pentaho Business Analytics من Hitachi Vantara.
 lfillaz/cve-2024-2997
تساعد الأداة في تحديد الثغرات الأمنية بسرعة من خلال فحص قائمة شاملة من المسارات المحتملة على موقع الويب، مما يجعلها مفيدة لتقييمات الأمان.
 fantaghost/fgscanner
FGscanner هو ماسح عناوين URL متقدم ومفتوح المصدر.
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
مولّد أدلة كشف بلغة Python يفحص Barracuda Email Security Gateway بحثًا عن تجاوز المصادقة قبل المصادقة مقترنًا بحقن الأوامر (CVE-2026-116606،…
 mindpatch/vulfy
🐺 Vulfy – ماسح إصدارات الحزم السريع المبني على Rust
 0xyur1/cve-2026-41940
تجاوز مصادقة cPanel/WHM (ثغرة يوم الصفر)
 zeop-cybersec/apache_normalize_path
وحدات Metasploit-Framework (ماسح واستغلال) لثغرات CVE-2021-41773 وCVE-2021-42013 (Path Traversal في Apache 2.4.49/2.4.50)
 fracturelabs/go-scan-spring
أداة مسح الثغرات لـ Spring4Shell (CVE-2022-22965)
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387 مع ماسح IP آلي و auto expliot
 projectdiscovery/tunnelx
TunnelX هي أداة أنفاق خفيفة الوزن للاتصالات الواردة، مصممة لإنشاء خادم وكيل SOCKS5 آمن لتوجيه حركة مرور الشبكة.
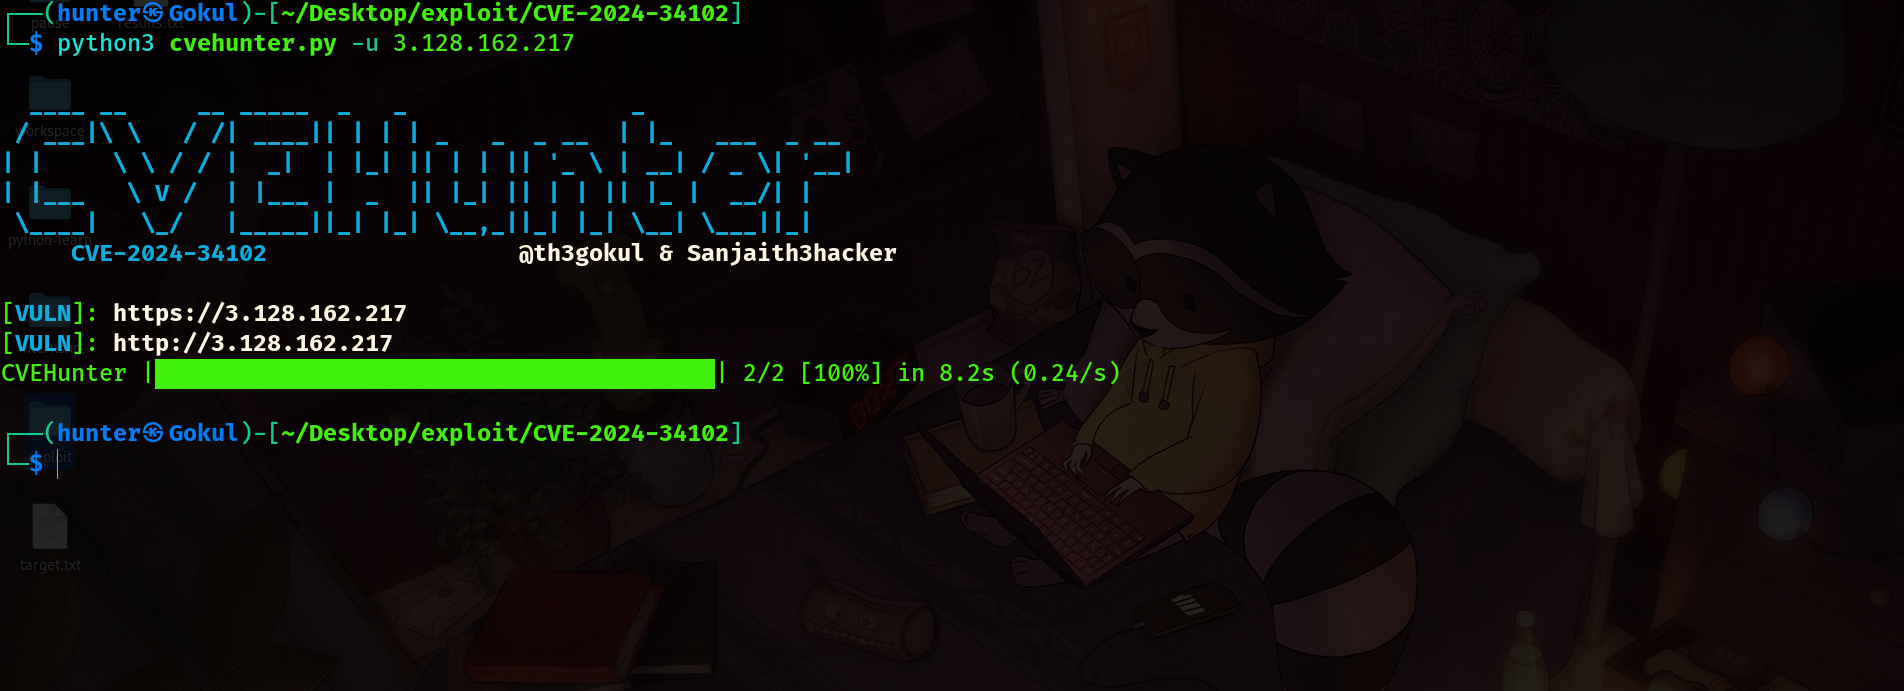 th3gokul/cve-2024-34102
CVE-2024-34102: ثغرة XXE غير مصادقة في Magento
 redhuntlabs/confluentpwn
ماسح لاستغلال حقن ONGL دون مصادقة في Atlassian Confluence لتنفيذ التعليمات البرمجية عن بُعد (CVE-2022-26134).
 nsflabs/cve-2020-5902
ماسح ضوئي بلغة Python لاكتشاف ثغرة CVE-2020-5902 الخاصة بتنفيذ الأوامر عن بُعد (RCE) في F5 BIG-IP TMUI. يختبر الأنظمة البعيدة غير المصادق عليها بحثًا…
 onapsis/onapsis_cve-2025-31324_scanner_tools
ماسح ضوئي بلغة Python لـ CVE-2025-31324 يحدد حالات SAP NetWeaver Visual Composer الضعيفة ويكتشف مؤشرات الاختراق من الاستغلال النشط.
 0xajstrike/emsign-trust-scan
ماسح ضوئي دون اتصال لاختراق مفتاح CA الخاص بـ eMudhra/emSign في أكتوبر 2026، يكتشف الشهادات المتأثرة عبر مخازن الثقة في أنظمة التشغيل، وحزم CA، وJava…
 saira-h/whalescan
ماسح الثغرات الأمنية لحاويات Windows
 rxerium/cisa-kev
يجمع ويربط مرجعيًا بين نقاط الضعف المعروفة المستغلة لدى CISA مع VulnCheck KEV وقوالب فحص Nuclei لتحليل التغطية.








