
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 rxerium/bug-bounty-tools
نص BASH لأتمتة تثبيت أدوات مكافأة الثغرات الأكثر شيوعًا
 isee857/cve-2024-50379-poc
سكربت كشف جماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد المرتبطة بحالة السباق CVE-2024-50379 في Apache Tomcat. يدعم الفحص الفردي والجماعي عبر Python.
 califio/ngxray
ngxray — ماسح أمان إعدادات nginx
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…
 night-have-dreams/php-cgi-injector
أداة اختبار اختراق أمني لـ CVE-2024-4577 و CVE-2024-8926
 souravbaghz/scanginx
ماسح لـ Nginx - ثغرة تجاوز سعة العدد الصحيح عن بُعد
 afine-com/glassworm-hunter
يكتشف حمولات هجوم سلسلة التوريد GlassWorm من خلال فحص إضافات VS Code، وحزم npm/PyPI، ومستودعات git بحثًا عن حمولات Unicode غير مرئية، وأنماط فك…
 kapejod/rtpnatscan
ماسح ضوئي خفيف لواجهة الأوامر (CLI) يستقصي وكلاء RTP ومساعدات NAT بحثًا عن ثغرة سرقة NAT، مما يساعد مسؤولي VoIP على التحقق من أمان مسار الوسائط…
 adityaks/melee
أداة قائمة على بايثون لاكتشاف إصابات برامج الفدية والكود الخبيث في حالات MySQL. تقوم بالاستطلاع، وتعداد المستخدمين، والمسح العميق لقواعد البيانات…
 murrez/cve-2026-88772
أداة إثبات مفهوم (PoC) بلغة Python للثغرة CVE-2026-88772 تقوم ببصمة Citrix NetScaler ADC/Gateway، ومقارنة إصدارات البناء بالإصدارات المُصلحة، وفحص…
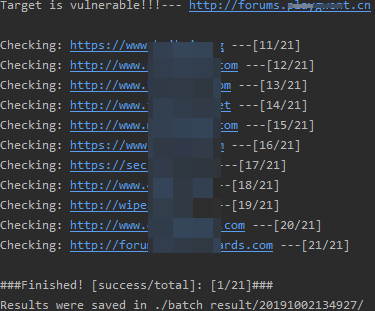 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 حتى 5.5.4 ثغرة RCE قبل المصادقة
 mr-r3b00t/notproxyshellhunter
التحقق من NotProxyShell CVE-2022-40140 و CVE-2022-41082
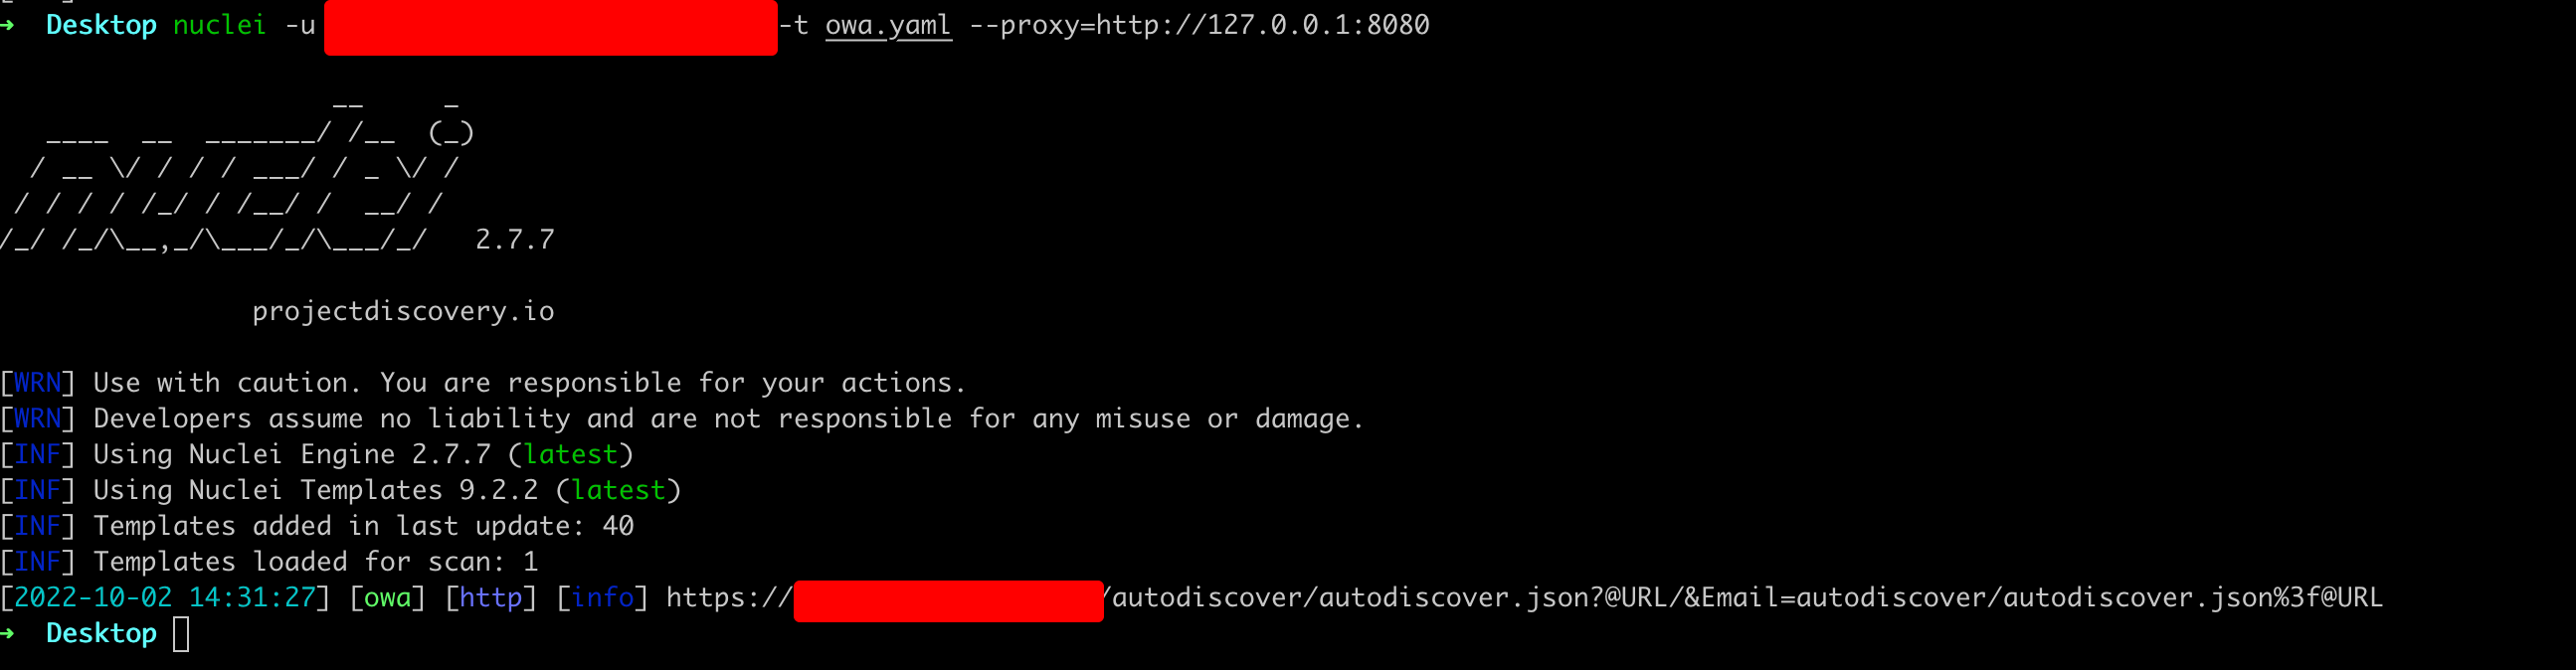 numanturle/cve-2022-41040
CVE-2022-41040 قالب nuclei
 machine1337/hackguard
ماسح سريع لثغرات تطبيقات الويب مكتوب بلغة بايثون 3
 dani87/ntpscanner
يقوم بمسح خوادم NTP للكشف عن ثغرة تضخيم هجمات الحرمان من الخدمة الموزعة (DDOS) المعروفة بـ CVE-2013-5211 في بروتوكول NTP.
 maverickaayush/onus
منصة VAPT مستضافة محليًا ومعزولة عن الشبكة (air-gapped) تشغّل 8 وحدات مسح ضوئي متوازية، وتقيّم النتائج بشكل حتمي باستخدام معيار CVSS v3.1، وتنشئ…
 aishee/scan-dirtycow
مسح vuls kernel CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








