
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 gabimarti/smbscanner
ماسح SMB متعدد الخيوط للتحقق من CVE-2020-0796 لإصدار SMB v3.11
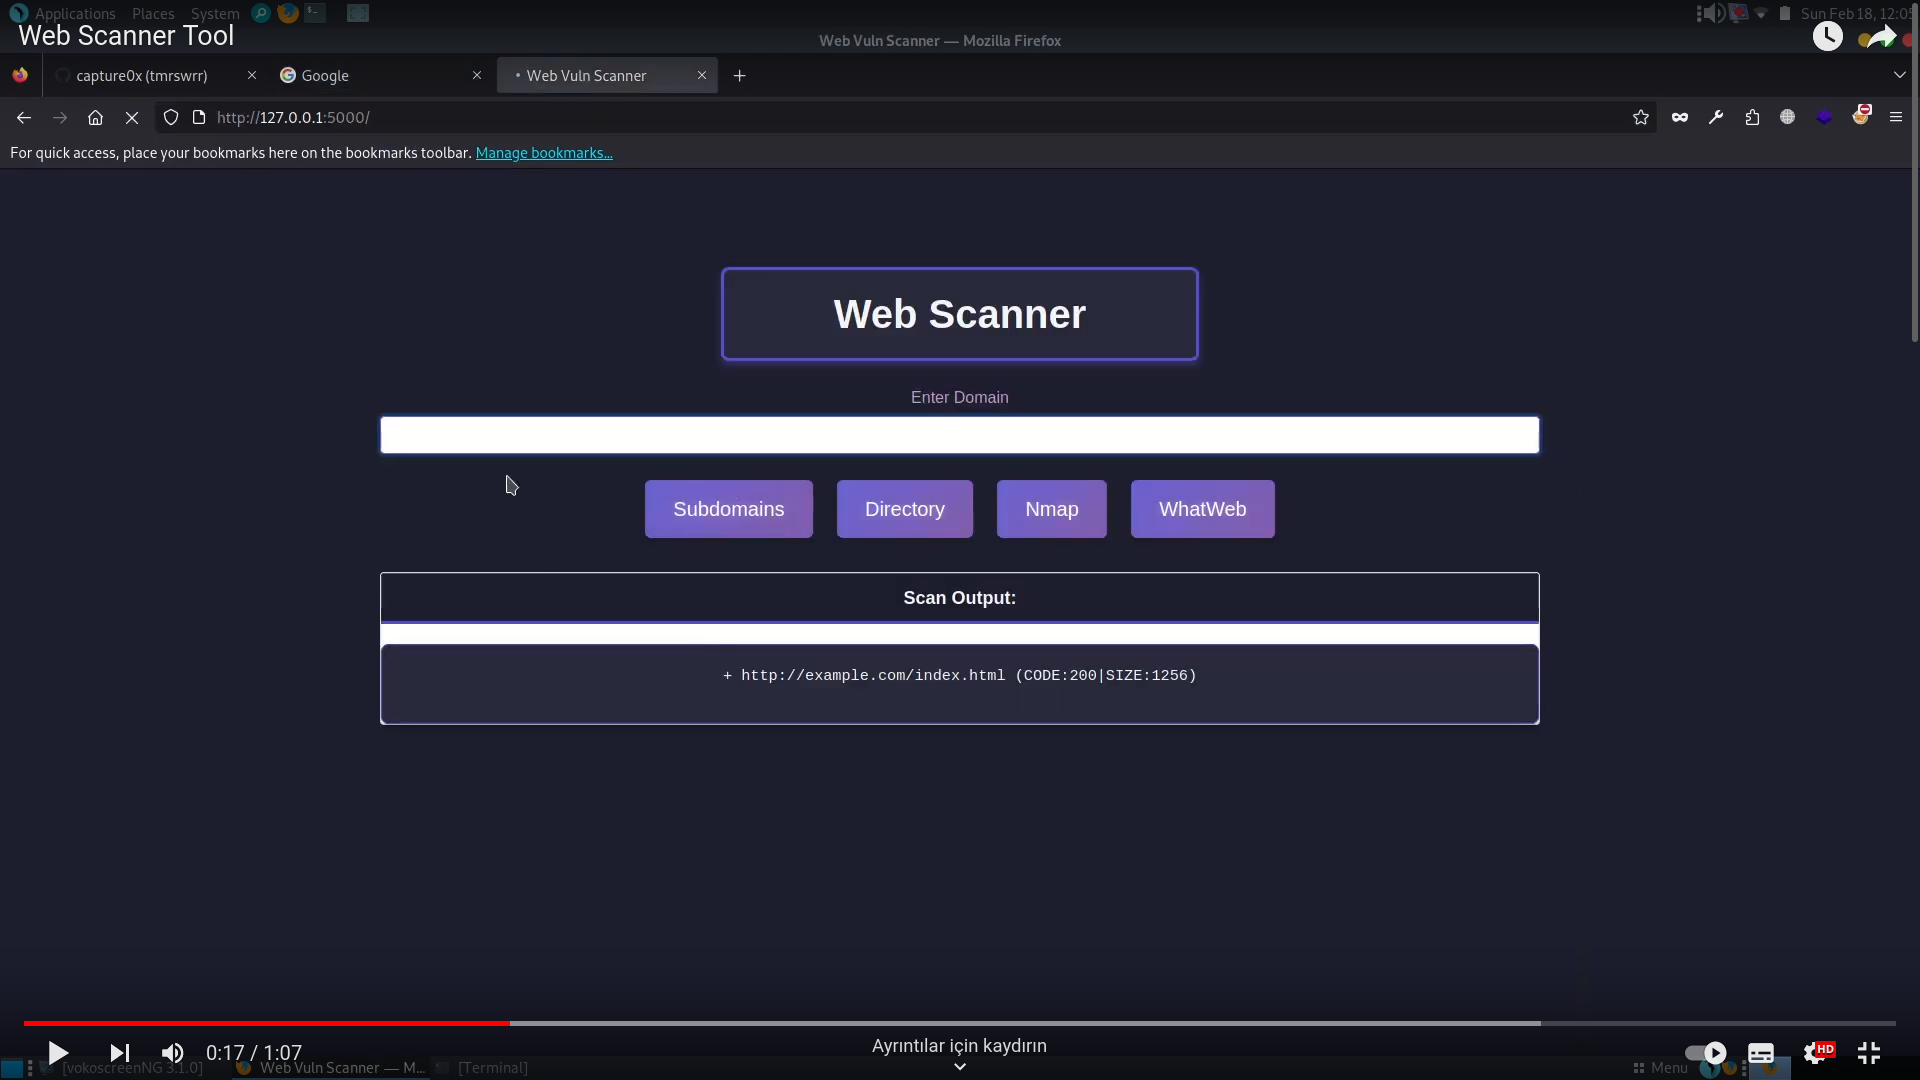 capture0x/web-scanner
أداة مسح نطاقات ويب مبنية على بايثون تدمج Sublist3r وDirble وNmap وWhatWeb لاكتشاف النطاقات الفرعية، وتعداد الدلائل، ومسح الشبكة، وتحديد تقنيات…
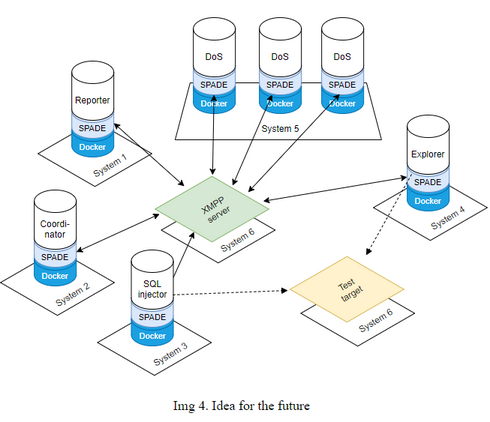 marzekan/masapt
نظام متعدد الوكلاء لاختبار الاختراق الآلي (MASAPT)
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
أداة كشف بلغة Python تفحص خوادم Atlassian Jira وConfluence وBitbucket بحثًا عن ثغرة قراءة الملفات التعسفية CVE-2026-21589.
 nu11secur1ty/sqlmap-nu11secur1ty
امتداد احترافي لمشروع sqlmap
 boostedchaos/fleet-cve-scanner
ماسح ضوئي لـ CVE مفتوح المصدر بملف نصي واحد للأساطيل المُدارة عبر RMM. يعمل بنظام PowerShell 7 الخالص — يربط مخزون برامج RMM الخاص بك بقواعد NVD و…
 opensecurityresearch/ciphertest
أداة أفضل للتحقق من تشفيرات SSL باستخدام gnutls
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 fourtwizzy/cve-2019-0708-check-device-patch-status
سكربت PowerShell للتحقق مما إذا كان الجهاز البعيد مُصحَّحًا ضد ثغرة CVE-2019-0708 عبر التحقق من إصدار ملف termdd.sys مقارنةً بتحديثات الأمان الصادرة…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 gagaltotal/cve-2026-43499-poc-scanner
CVE-2026-43499 ماسح PoC
 masriyan/fufufafa
إطار عمل لتدقيق العيوب والأخطاء الموحّد إطار عمل تدقيق أمن AWS Cloud المطلق الذي يجعل تدقيق الأمان سهلاً للغاية، حتى تتمكن من إجرائه حتى عندما تكون…
 teycir/apihunter
ماسح أمني لـ API غير متزامن بلغة Rust لـ CORS و CSP و GraphQL و JWT و OpenAPI وفحوصات وضعية API النشطة.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 ماسح Cisco ASA -unauth فحص تجاوز المسار
 m3ssap0/gitlab_rce_cve-2022-2884
يستغل ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) الموثّقة في GitLab والمعروفة باسم CVE-2022-2884.
 otsmane-ahmed/ci-supplychain-guard
أداة تحليل ثابتة تكتشف التبعيات الخبيثة في خطوط أنابيب CI/CD باستخدام مطابقة الأنماط وتحليل AST، مع نظام ترتيب مخاطر بتدرج ألوان إشارة المرور…
 yousseflahouifi/cloudpulse
محرك استطلاع قائم على شهادات SSL لاكتشاف أصول السحابة AWS، بما في ذلك عناوين IP والنطاقات الفرعية والنطاقات، مع فحص المنافذ النشط لتقييم الثغرات…
 spider12223/penscope
الاستطلاع السلبي ومخطط سطح الهجوم — بدون إرسال أي طلبات








