
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 brut-security/cve-2024-4879
CVE-2024-4879 - ثغرة حقن قالب Jelly في ServiceNow
 agentsid-dev/agentsid-scanner
ماسح أمني لخوادم MCP. يقيم المصادقة، والأذونات، ومخاطر الحقن، وسلامة الأدوات. منارة أمن الوكلاء.
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
# سكربت شل وAnsible playbook لاكتشاف ومعالجة CVE-2024-3094 في xz-utils من خلال فحص إصدارات الحزم، وترقية أو خفض الإصدار إلى إصدار آمن، وأتمتة…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
# ماسح واستغلال مبني على بايثون لثغرة Apache Struts2 S2-062 (CVE-2021-31805) لتنفيذ الأكواد عن بُعد، مع دعم الفحص الجماعي وتنفيذ الأوامر.
 immune-gmbh/tpm-vuln-checker
التحقق من ثغرات tpm
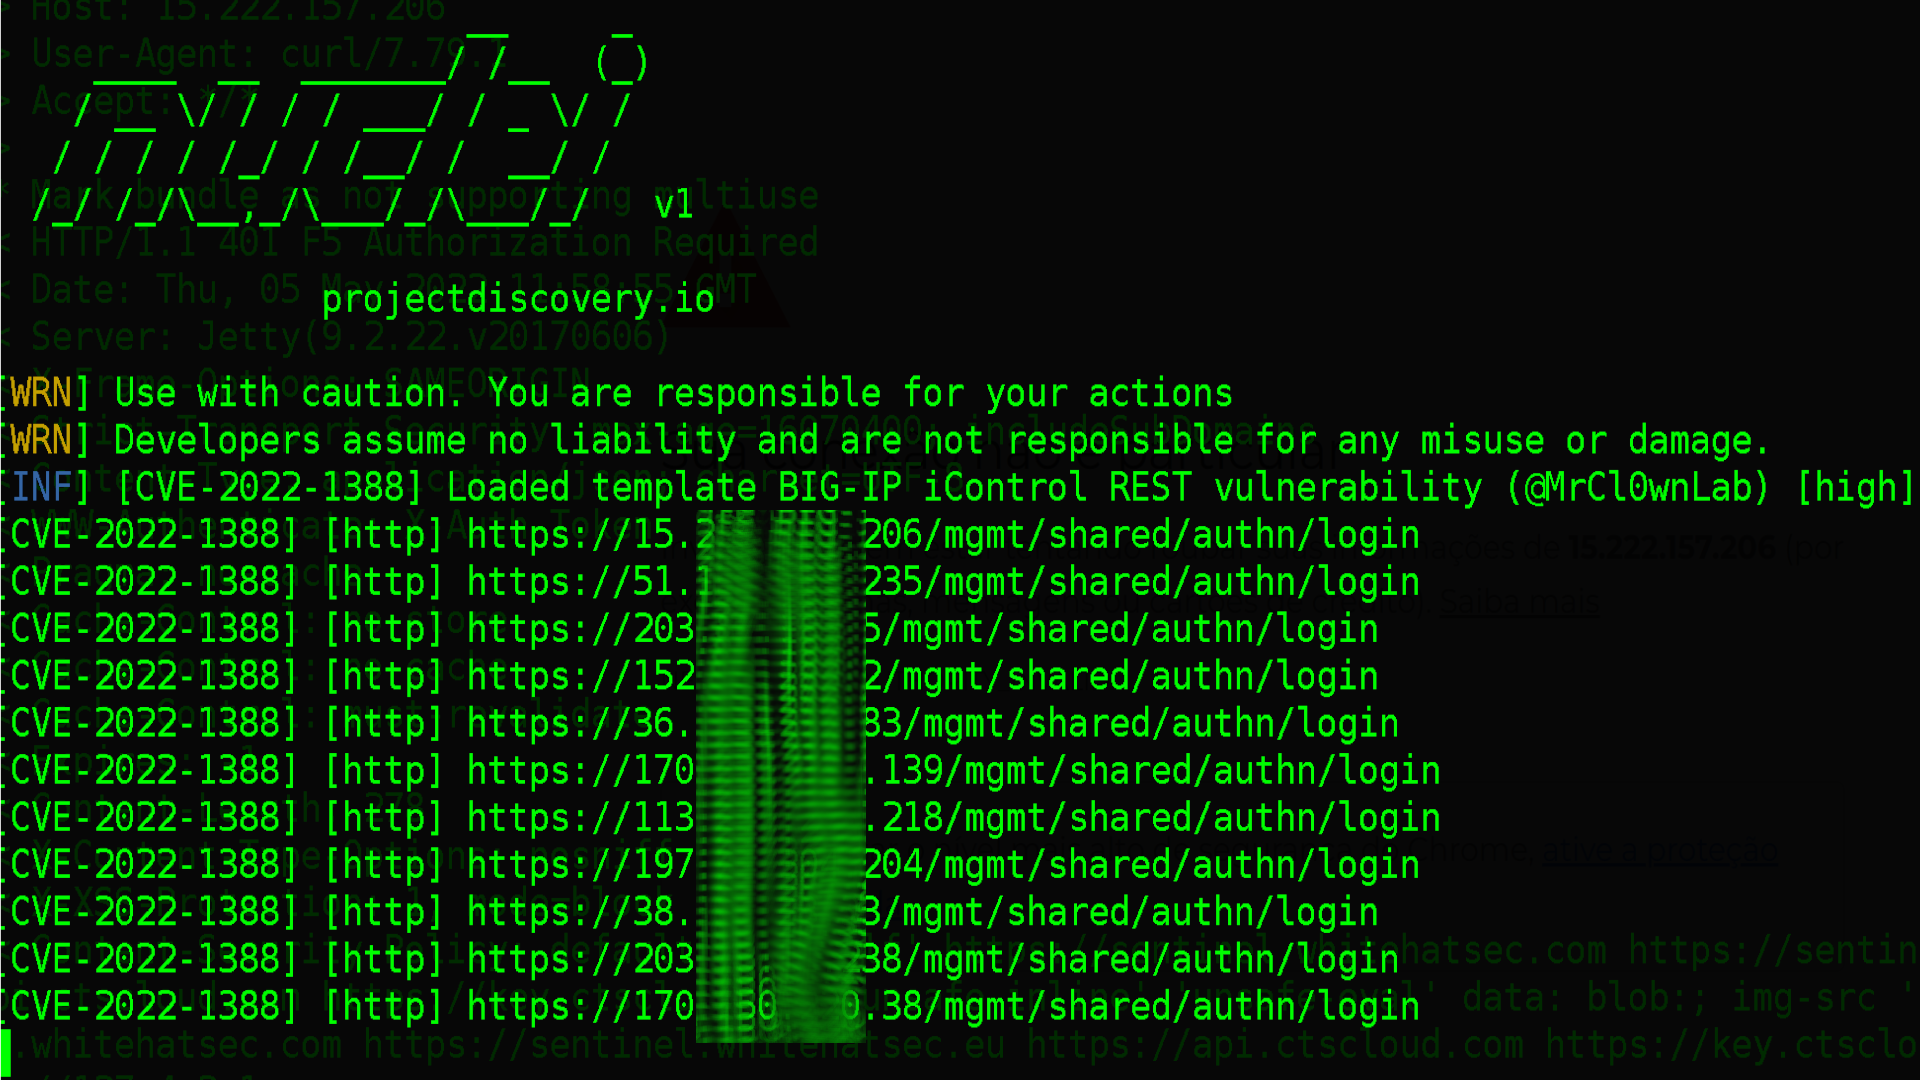 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
قد تسمح هذه الثغرة لمهاجم غير مصادق يمتلك وصولاً عبر الشبكة إلى نظام BIG-IP من خلال منفذ الإدارة و/أو عناوين self IP بتنفيذ أوامر نظام عشوائية، أو…
 onapsis/cve-2020-6287_recon-scanner
ماسح ضعف الصندوق الأسود ومحلل مؤشرات الاختراق لـ CVE-2020-6287 (RECON) في تطبيقات SAP NetWeaver Java، مما يتيح تقييمًا سريعًا للتعرض وتحقيقًا جنائيًا…
 owasp/abap-code-scanner
محلل أكواد ABAP
 shadow0ps/cve-2023-20198-scanner
هذا ماسح بصمات لـ webshell مصمم لتحديد الغرسات على واجهة ويب Cisco IOS XE المتأثرة بـ CVE-2023-20198 و CVE-2023-20273
 sensepost/cve-2025-64446
ماسح ضوئي لثغرة FortiNet CVE-2025-64446
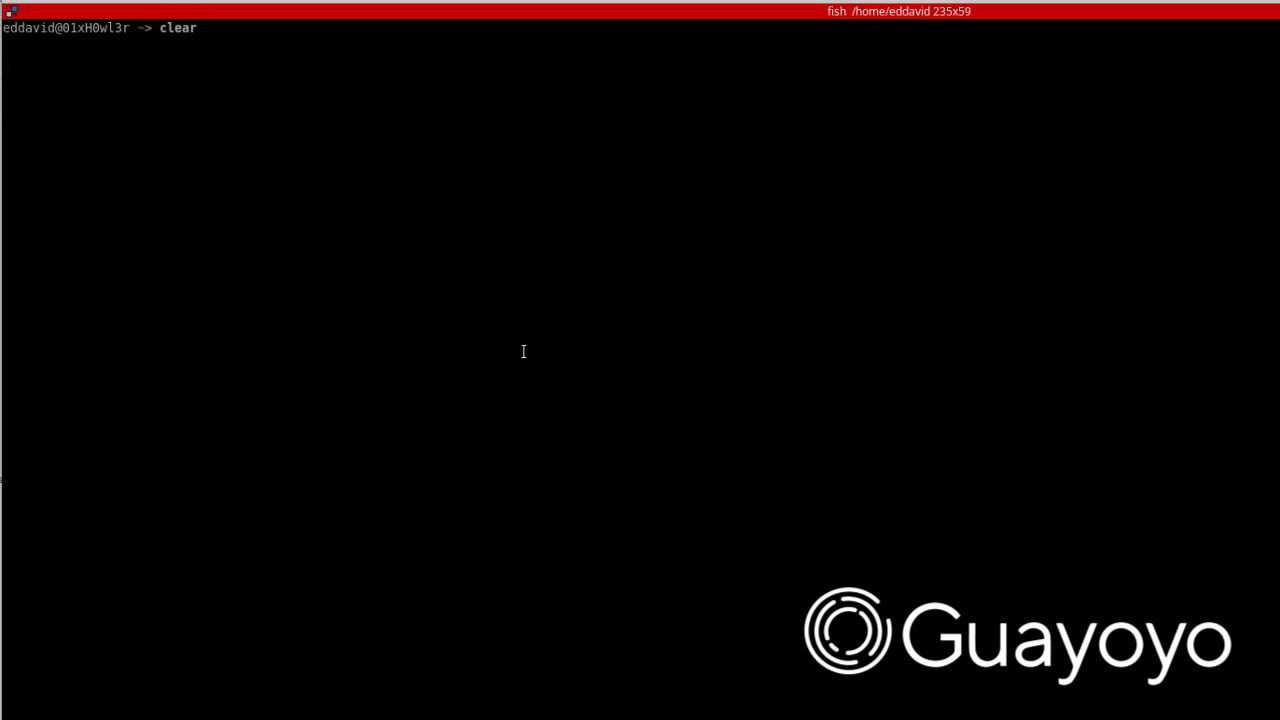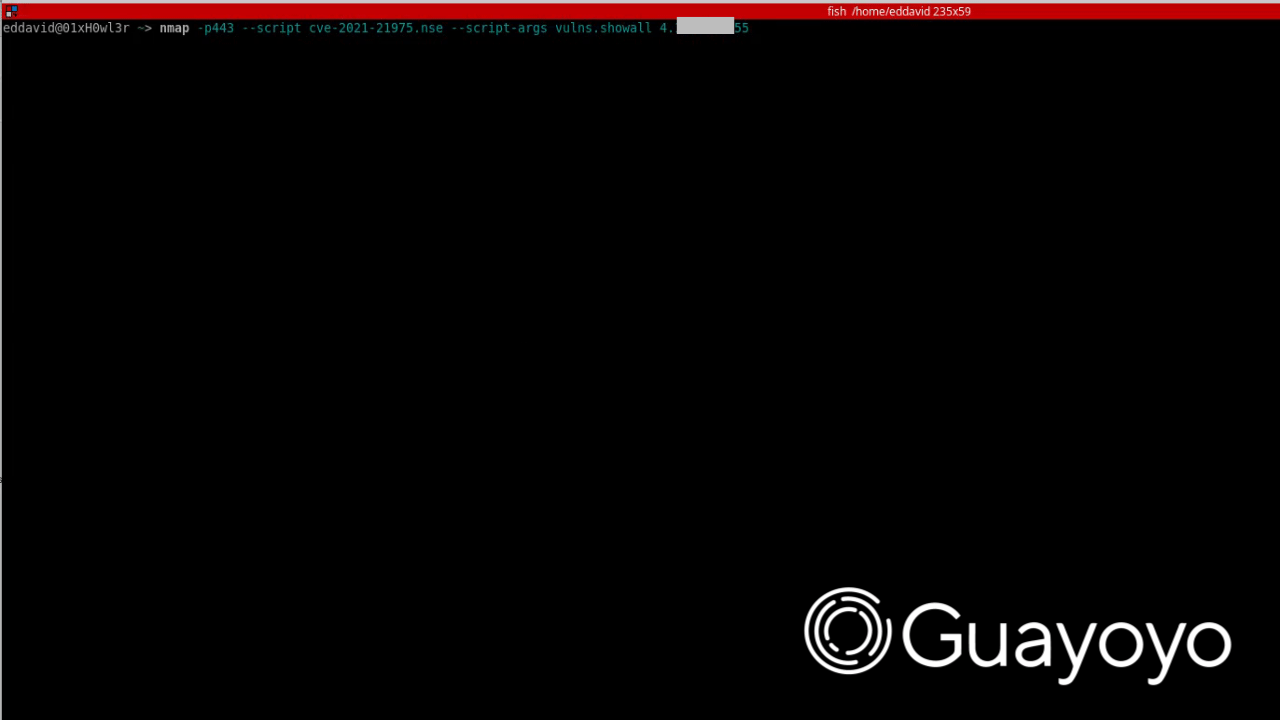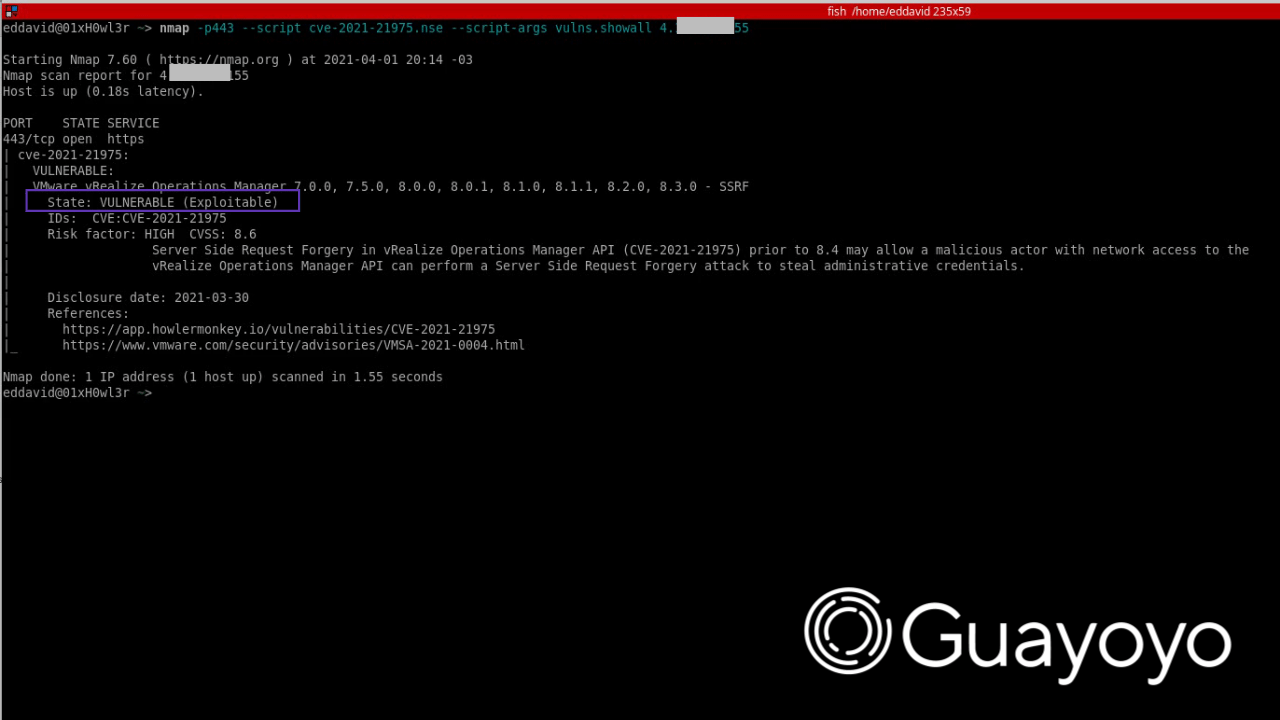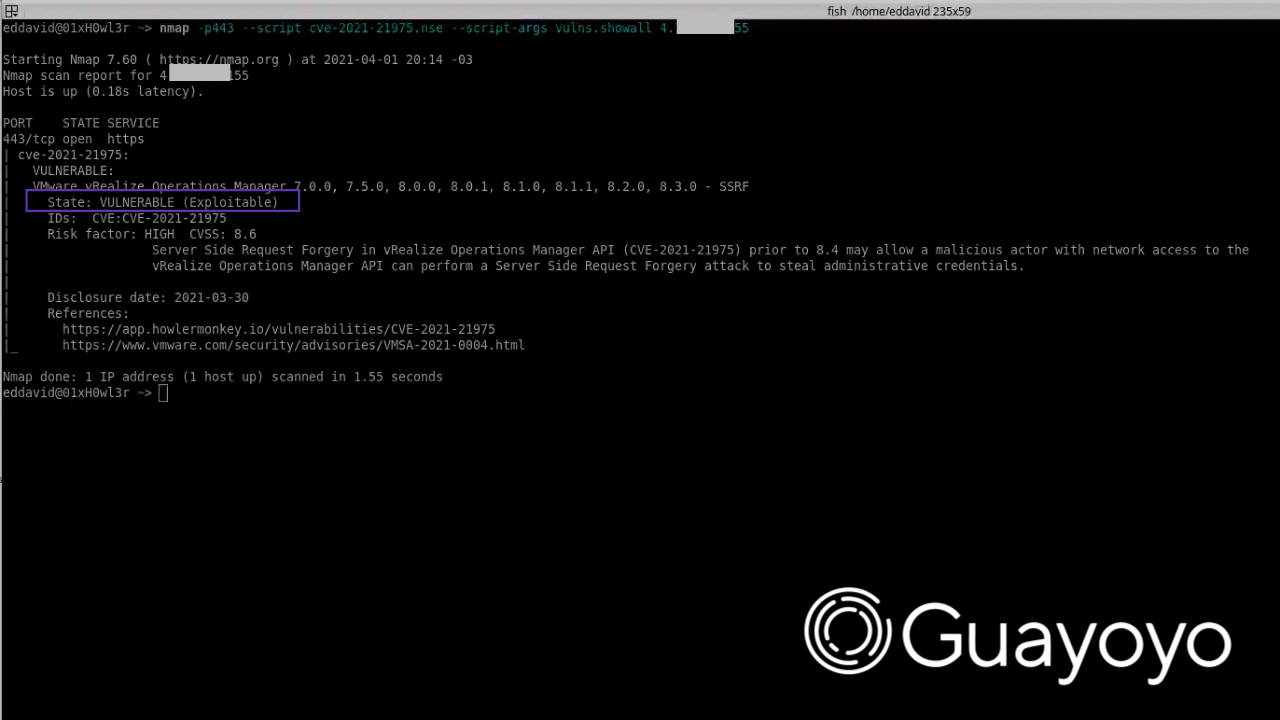 guayoyocyber/cve-2021-21975
سكربت Nmap للتحقق من الثغرة الأمنية CVE-2021-21975
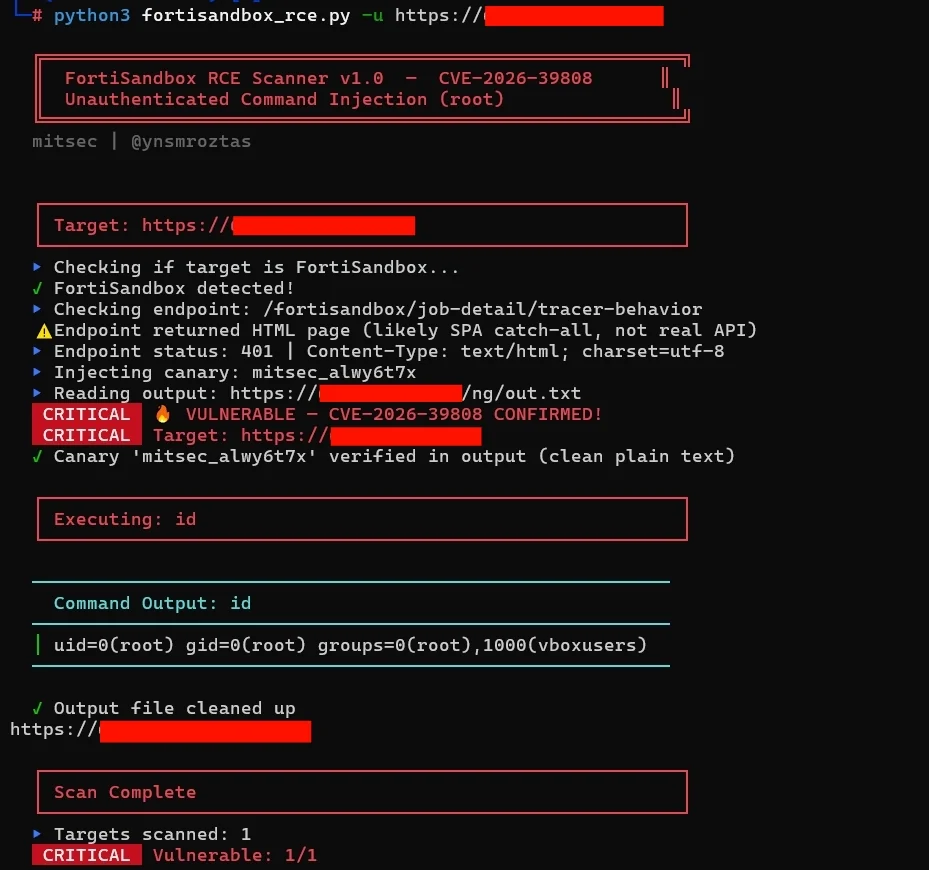 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# ماسح RCE غير مصادق عليه لـ FortiSandbox CVE-2026-39808 مع تحقق قائم على الكناري، وتنفيذ أوامر، وتكامل خط أنابيب للمسح الجماعي.
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql PoC للفحص الجماعي لثغرات حقن SQL غير المصرح بها. Jeecg-Boot هي منصة تطوير سريعة مبنية على Spring Boot وJeecg-Boot-Plus، وقد تم…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
مولد أثر كشف مبني على بايثون لـ CVE-2025-57819، يستغل ثغرة RCE قبل المصادقة في FreePBX عبر حقن SQL وتجاوز المصادقة لنشر صدفات ويب أو إنشاء مستخدمين…
 ethicalhackingplayground/crlfmap
CRLFMap هي أداة لاكتشاف ثغرات HTTP Splitting
 murphysecurity/libwebp-checker
أداة للعثور على libwebp المعرض للثغرات (CVE-2023-4863)
 chen-keinan/mesh-kridik
مدقق أمني آلي لمجموعات Kubernetes مع شبكة خدمات Istio، يفرض أفضل الممارسات عبر سياسات OPA ويولد تقارير تصحيح للتكوينات الخاطئة.








