
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 abdulahadthecyber-pixel/aidor
ماسح ضوئي آلي قائم على Bash لاكتشاف ثغرات IDOR (الإشارات المباشرة غير الآمنة للكائنات) عن طريق تعداد المعاملات الرقمية وتحليل رموز حالة HTTP لاختبار…
 bigb0x/cve-2024-6387
أداة فحص جماعي لـ OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 وغيرها.
 hynekpetrak/detect_bluekeep.py
نص برمجي بايثون لاكتشاف ثغرة Bluekeep (CVE-2019-0708) مع دعم TLS/SSL و x509
 cyberark/pwnkit-hunter
PwnKit-Hunter هنا لمساعدتك في التحقق مما إذا كانت أنظمتك معرّضة للثغرة CVE-2021-4043، المعروفة أيضًا باسم PwnKit
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 ماسح تسرب ذاكرة Heap Memory | OP_COMPRESSED zlib ثغرة | Bug Bounty و أداة الفريق الأحمر
 mathiasreker/blmvuln
ثغرة أمنية كبيرة في مواقع بريستاشوب - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
استغلال لثغرة CVE-2019-11932، وهي ثغرة تنفيذ كود عن بُعد في WhatsApp عبر ملفات GIF خبيثة. يتضمن كود إثبات المفهوم وتفاصيل تقنية.
 im-hanzou/apachrot
أباتشي (لينكس) CVE-2021-41773/2021-42013 مدقق الثغرات الجماعي
 0xcyberstan/cve-2026-42533-config-scanner
ماسح تكوين ثابت يكتشف تهيئات nginx المعرضة لخطأ التقاط-تجاوز المعقد ثنائي المسار (خريطة regex + التقاط regex → تجاوز سعة الكومة / تسرب معلومات).
 0dteam/cve-2024-22024
تحقق من وجود ثغرة CVE-2024-22024 في Ivanti Connect Secure
 robert-auger/safer-dependencies
طبقة أمان اعتمادية آلية لمساعدي الترميز بالذكاء الاصطناعي تقوم بتدقيق الحزم بحثاً عن CVEs، وانتحال الهجاء، والتخلي، ومشاكل عمر الإصدار، وتكامل…
 cspf-founder/red-clippy
أداة إدارة اختبار الاختراق مفتوحة المصدر مصممة لتعمل بواسطة وكيل ذكاء اصطناعي
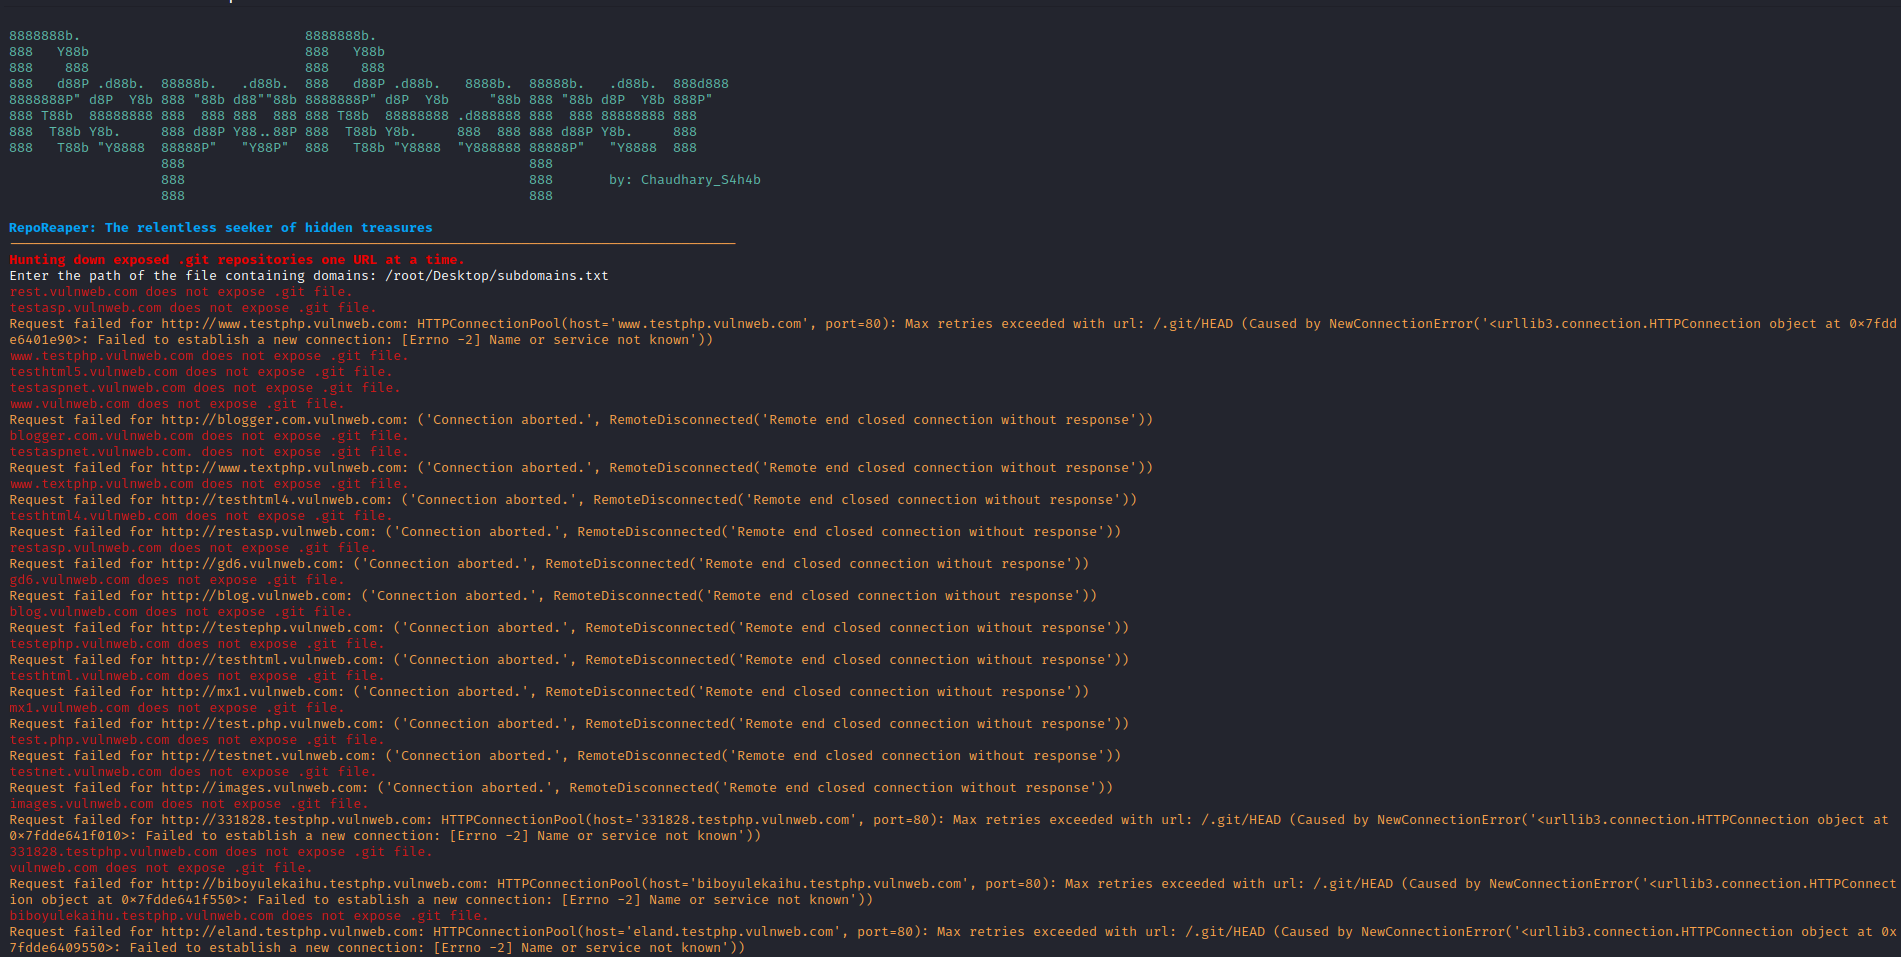 chaudharyarjun/reporeaper
ماسح آلي يحدد مستودعات .git المكشوفة عبر النطاقات والنطاقات الفرعية، مما يتيح الكشف السريع عن تسريبات المعلومات الحساسة لعمليات تدقيق الأمن وصيد…
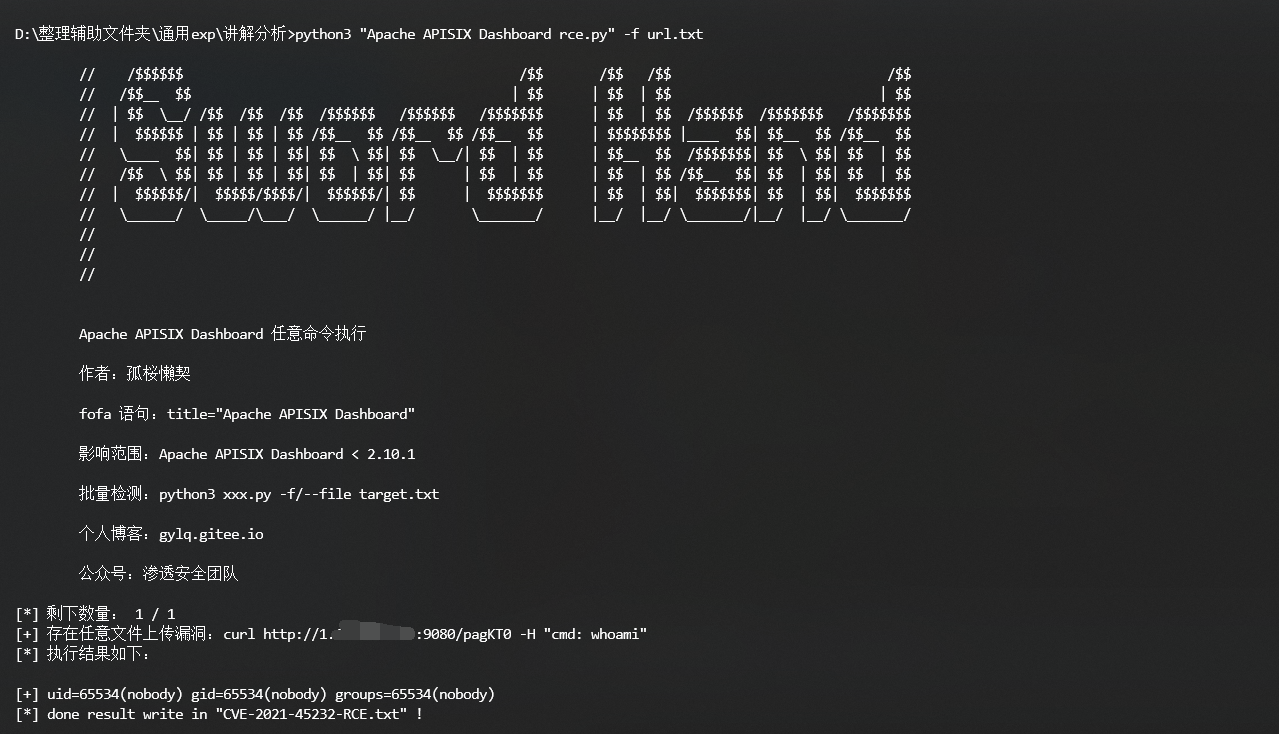 gylq/cve-2021-45232-rce
# ماسح ضوئي متعدد الخيوط للثغرات الأمنية CVE-2021-45232 أداة فحص دفعات متعددة الخيوط لثغرة CVE-2021-45232، تستهدف تنفيذ الأكواد عن بُعد (RCE) في…
 ryandamour/crlfmap
CRLFMap هي أداة لاكتشاف ثغرات HTTP Splitting
 3ndg4me/cve-2020-3452-exploit
مجرد ماسح ضوئي أساسي يستغل CVE-2020-3452 لتعداد الملفات القياسية القابلة للوصول في دليل الويب لأجهزة CISCO ASA.
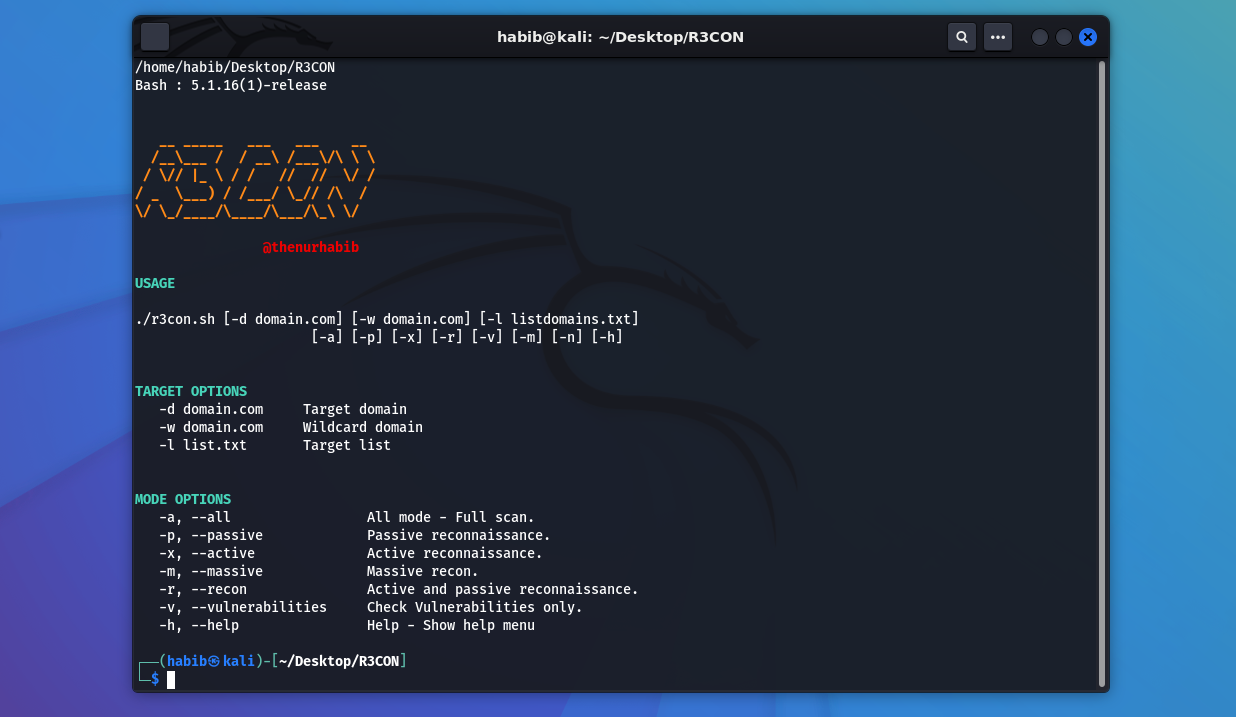 thenurhabib/r3con
أداة متعددة الوظائف لاستطلاع الويب وفحص الثغرات
 logisek/huntcyberark
CyberArk تدقيق أمني








