
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RepoReaper — ماسح آلي يحدد مستودعات .git المكشوفة عبر النطاقات والنطاقات الفرعية، مما يتيح الكشف السريع عن تسريبات المعلومات الحساسة لعمليات تدقيق الأمن وصيد الثغرات. | Kitploit
أدوات/GitHubGitHub/chaudharyarjun/reporeaper
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتأمن الويب
GitHubchaudharyarjun/reporeaper

RepoReaper

ماسح آلي يحدد مستودعات .git المكشوفة عبر النطاقات والنطاقات الفرعية، مما يتيح الكشف السريع عن تسريبات المعلومات الحساسة لعمليات تدقيق الأمن وصيد الثغرات.

عرض المستودع
35744منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RepoReaper

نظرة عامة

ريبوريبير هي أداة دقيقة مصممة لأتمتة اكتشاف مستودعات .git المكشوفة عبر قائمة من النطاقات والنطاقات الفرعية. من خلال معالجة ملف نصي يقدمه المستخدم يحتوي على أسماء النطاقات، يقوم ريبوريبير بفحص كل منها بشكل منهجي للتحقق من وجود ملفات .git يمكن الوصول إليها علنًا. وهذا يتيح التقييم السريع والحماية ضد تسرب المعلومات، مما يجعل ريبوريبير موردًا أساسيًا لفرق الأمان ومطوري الويب.

الميزات

  • المسح الآلي للنطاقات والنطاقات الفرعية للكشف عن مستودعات .git المكشوفة.
  • تبسيط اكتشاف تسريبات البيانات الحساسة.
  • واجهة سطر أوامر سهلة الاستخدام.
  • مثالية لعمليات التدقيق الأمني وبرامج مكافآت الثغرات (Bug Bounty).

التثبيت

استنسخ المستودع وقم بتثبيت التبعيات المطلوبة:

git clone https://github.com/YourUsername/RepoReaper.git
cd RepoReaper
pip install -r requirements.txt
chmod +x RepoReaper.py

الاستخدام

يتم تنفيذ ريبوريبير من سطر الأوامر وسيطلب مسار ملف يحتوي على قائمة النطاقات أو النطاقات الفرعية المراد مسحها.

لتشغيل ريبوريبير، ما عليك سوى تشغيل:

./RepoReaper.py
  or
python3 RepoReaper.py

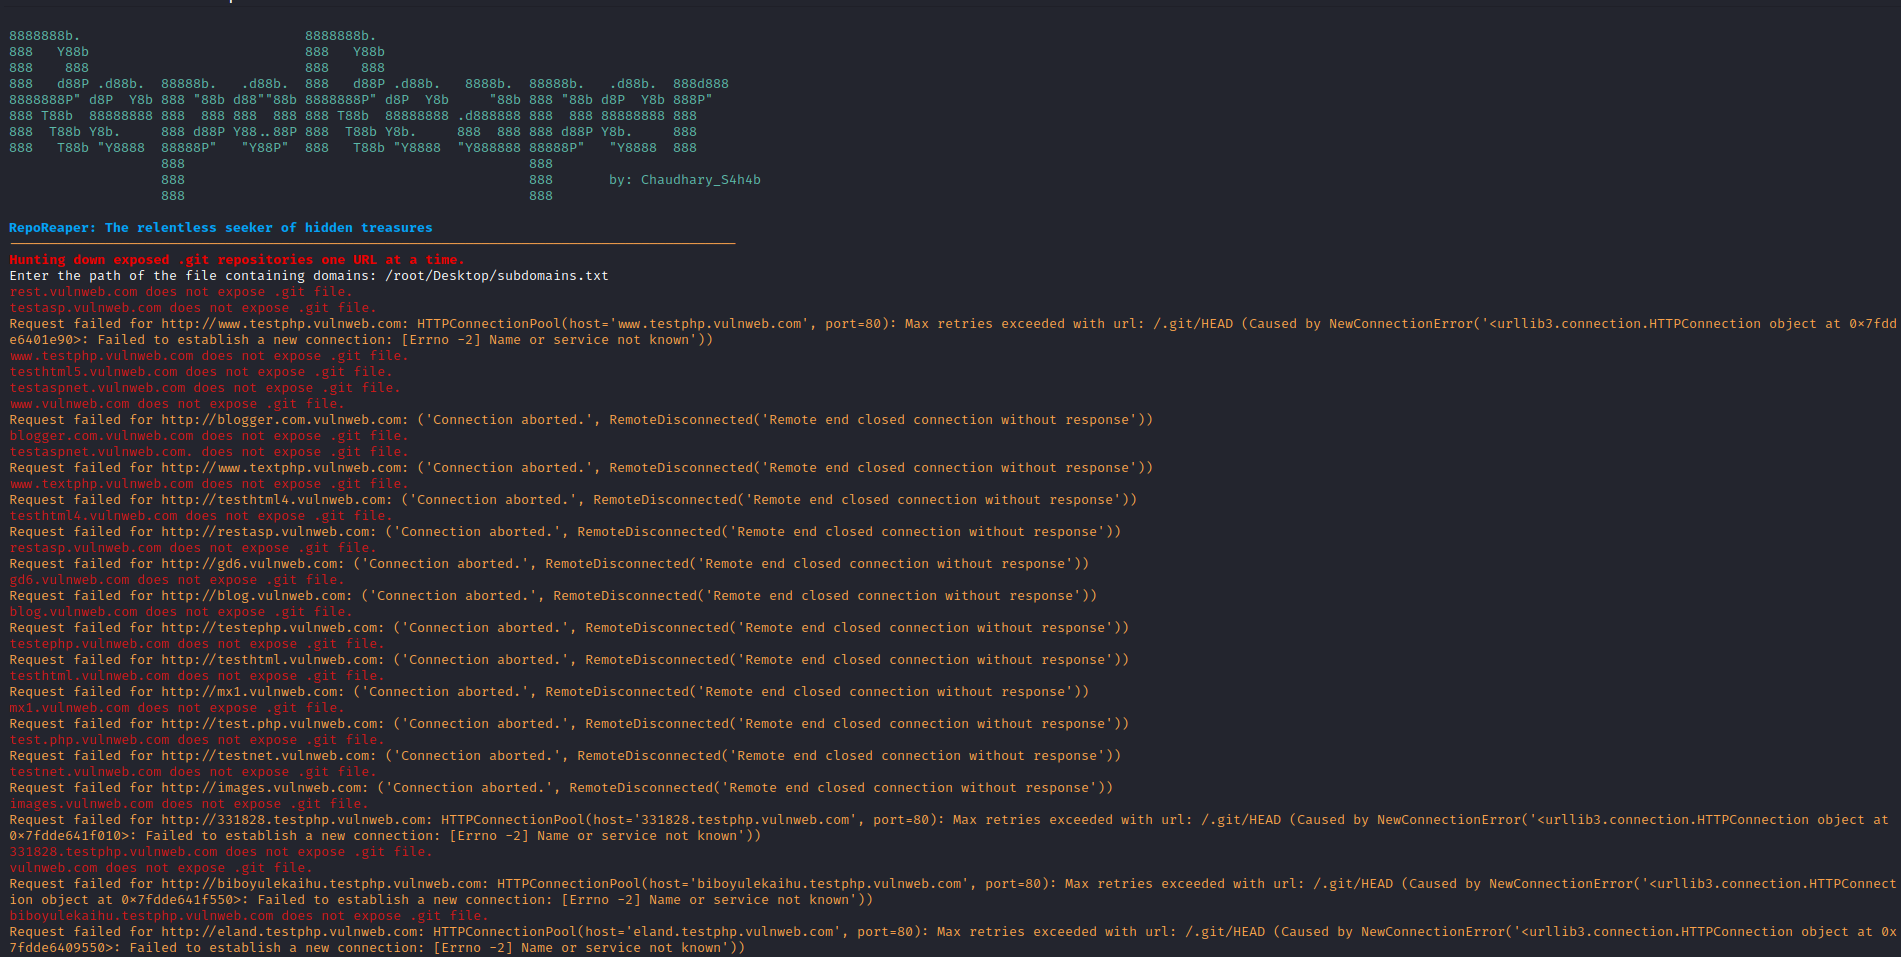
عند التشغيل، سيطلب ريبوريبير مسار الملف الذي يحتوي على النطاقات أو النطاقات الفرعية: Enter the path of the file containing domains

قدم مسار ملفك النصي عندما يُطلب منك ذلك. يجب أن يحتوي الملف على نطاق واحد أو نطاق فرعي واحد في كل سطر، مثل:

example.com
subdomain.example.com
anotherdomain.com

ثم سيقوم ريبوريبير بمسح النطاقات أو النطاقات الفرعية المقدمة للبحث عن مستودعات .git المكشوفة والإبلاغ عن نتائجه. Repo_Reaper

إخلاء مسؤولية

هذه الأداة مخصصة للأغراض التعليمية والبحث الأمني فقط. يتحمل المستخدم كامل المسؤولية عن أي أضرار أو إساءة استخدام ناتجة عن استخدامها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




