
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 1n3/cloudhunter
ابحث عن دلاء AWS S3 غير المُشار إليها التي لديها سجلات CloudFront CNAME تشير إليها
 halencarjunior/sss3
ماسح أمني آلي لحاويات S3 يختبر قوائم النطاقات للبحث عن الحاويات القابلة للوصول العامة مع صلاحيات السرد، ويُصدر النتائج لاختبار الاختراق السحابي.
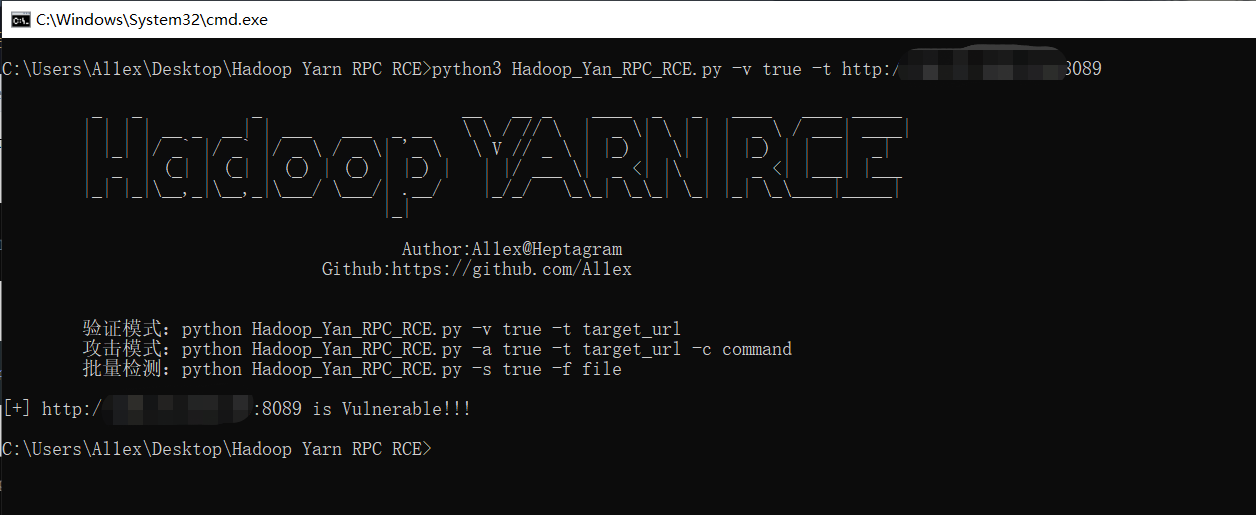 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop Yarn ResourceManager未授权RCE
 jay123anta/laravel-threat-detection
وسيط Laravel سلبي يكتشف ويسجّل حقن SQL وXSS وRCE وماسحات البوتات وأكثر من 175 نمط هجوم. يتضمن لوحة تحكم مدمجة، وتنبيهات Slack، وواجهة REST API،…
 lucab85/log4j-cve-2021-44228
# Ansible playbook لأتمتة سكربت كاشف Log4j من Red Hat لفحص مضيفات Linux بحثًا عن ثغرة CVE-2021-44228 (Log4Shell) مع التحقق عبر GPG.
 malwaretech/spookyssltools
أمثلة لأدوات اكتشاف البرامج التي تستخدم OpenSSL 3.0.0 - 3.0.6 (معرضة لأحدث ثغرة غير مسماة)
 sevenstones/auditpolcis
اختبار معيار CIS لتكوين SIEM في Windows
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
 cymmetria/weblogic_honeypot
WebLogic Honeypot هو honeypot منخفض التفاعل لاكتشاف CVE-2017-10271 في مكوّن Oracle WebLogic Server من Oracle Fusion Middleware، وهي ثغرة تنفيذ…
 nccgroup/cowcloud
حل AWS Serverless لتوزيع أعباء عمل الاستطلاع وفحص الثغرات الأمنية. قدّم المهام عبر واجهة الويب؛ وتنفّذ عُقد EC2 نصوص Python المخصصة باستخدام أدوات…
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
مسبار بعيد بالصندوق الأسود يكتشف CVE-2026-98432، وهو ثغرة use-after-free في Linux IPv4 TCP ireq_opt، عبر صدى خيارات SYN-ACK التفاضلي، إضافةً إلى…
 juanschallibaum/cve-2024-38473-nuclei-template
قالب Nuclei للكشف عن خوادم Apache المعرضة لـ CVE-2024-38473
 dmonst3r/wordpressmassexploiter
[متوقف] أداة استغلال جماعي لثغرة CVE-2015-1579 في نظام إدارة المحتوى ووردبريس
 brennhill/sloppy-joe
يحمي من هجمات سلسلة التوريد، والانزلاق الإملائي، والانتحال الإملائي من التبعيات والكود.
 rxerium/freepbx-vulns-december-25
كشف عن CVE-2025-61675، CVE-2025-61678 و CVE-2025-66039
 ruppde/rdg_scanner_cve-2020-0609
فحص بوابات سطح المكتب البعيد (ربما تكون CVE-2020-0609 وCVE-2020-0610 غير مُصَلَّحة)
 codeshield-security/log4jshell-bytecode-detector
ماسح البايت كود المحلي لثغرة Log4JShell (CVE-2021-44228)








