Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SpringVulScan — إضافة فحص ثغرات Spring لـ Burp Suite. SpringVulScan: يدعم الكشف عن: تسريب المسار|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977 | Kitploit
أدوات/GitHubGitHub/tpt11fb/springvulscan
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار أمان APIأمن الويباختبار الاختراق
GitHubtpt11fb/springvulscan

SpringVulScan

إضافة فحص ثغرات Spring لـ Burp Suite. SpringVulScan: يدعم الكشف عن: تسريب المسار|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977

عرض المستودع
154641منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SpringVulScan

يمكنك إعطاء المؤلف نجمة إذا أعجبك

SpringVulScan – إضافة Burp Suite

التحديثات

1.1

  1. إضافة فحص المسار الجذر المخصص.
  2. يمكن النقر بزر الماوس الأيمن لإرسال إلى SpringVulScan، وقاموس مخصص، إلخ.
  3. تحسين منطق الكشف.
  4. الاختيار المخصص لا يستخدم فقط لاكتشاف تسرب المسار، بل وأيضًا لاختراق الدليل.
  5. قم بتنزيل SpringVulScan-1.1.zip من الإصدارات مباشرة وفك ضغطه.

مقدمة

هذه هي أول إضافة لي لتطوير Burp Suite. كان هدفي هو اكتشاف بعض الثغرات في Spring بسهولة وفعالية أكبر. واجهت العديد من المشاكل والصعوبات عند تطويرها لأول مرة، بدءًا من جمع المواد على الإنترنت حول تطوير إضافات Burp Suite (API، وثائق الشرح)، وحتى تحقيق الوظائف الأساسية الآن، استغرق الأمر حوالي نصف شهر (مع بعض المهام الأخرى المتداخلة). لكن الحمد لله، اكتملت الآن!! أفكر في إعداد دليل لتطوير إضافات Burp Suite (استخدام API) عندما يتوفر لدي الوقت، وسأضع محتوى الوثائق على GitHub أيضًا، وسأستمر في صيانته في المستقبل!! فيما يلي وصف لوظائفها وطريقة استخدامها.

شرح الوظائف

الواجهة

img

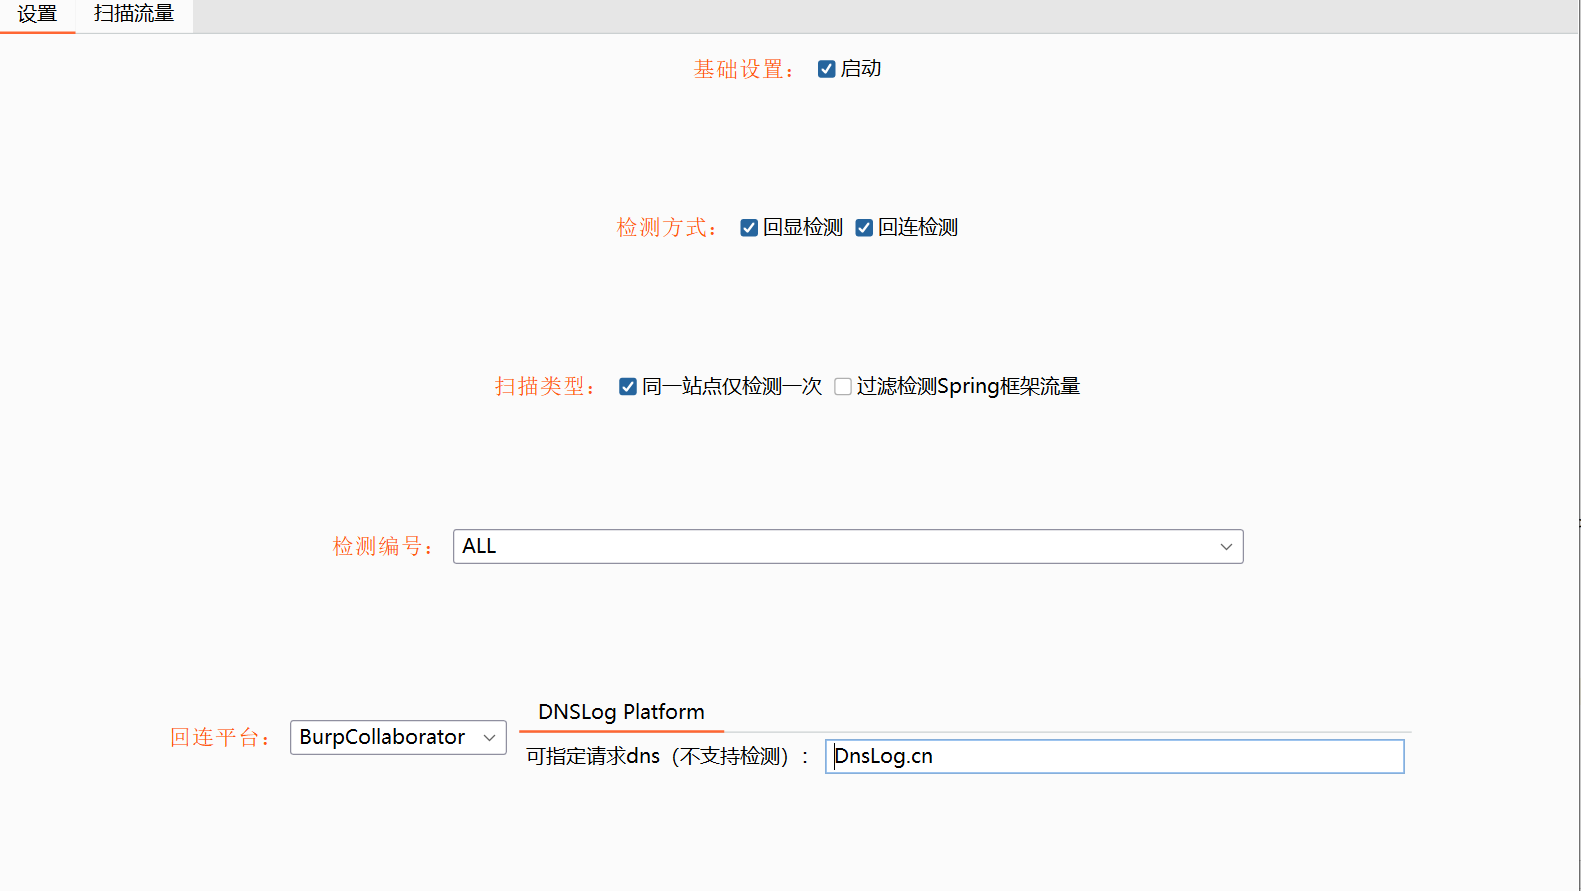
الشكل عادي نوعًا ما، قضيت بعض الوقت في واجهة المستخدم الرسومية.

الوظيفةالشرح
الإعدادات الأساسيةلا يوجد تعليق
طريقة الكشفاستجابة وإعادة اتصال، لا يوجد تعليق. بشكل عام، يمكن تشغيل الكل.
نوع الفحصفحص الموقع نفسه مرة واحدة فقط: نشط افتراضيًا، بعد التفعيل، يتم فحص نفس الموقع مرة واحدة فقط، ولن يتم إعادة الفحص بسبب تغيير عنوان URL. تصفية فحص إطار عمل Spring: مغلق افتراضيًا، عند التفعيل، يتم التصفية تلقائيًا بناءً على خاصية Spring، "صفحة خطأ Whitelabel"، ولن يتم فحص أي حركة مرور أخرى.
فحص الأرقاميمكن تحديد نوع الثغرة لفحصها.
منصة إعادة الاتصالحاليًا تدعم فقط Burp Collaborator و DnsLog.cn. المنصات الأخرى لم تكتمل بعد. إذا لم يكن الهدف مقيدًا بحركة المرور، يُوصى باستخدام Burp Collaborator لسرعة الفحص ودقة النتائج.

دليل الملفات

img

conifg
------apiRoute.txt		كشف تسرب المسار، قابل للتخصيص.
------config.yml			حمولات كشف ثغرات CVE، بعض الحمولات لا يُوصى بتخصيصها.
SpringVulScan-1.0.jar

نتائج الفحص

img

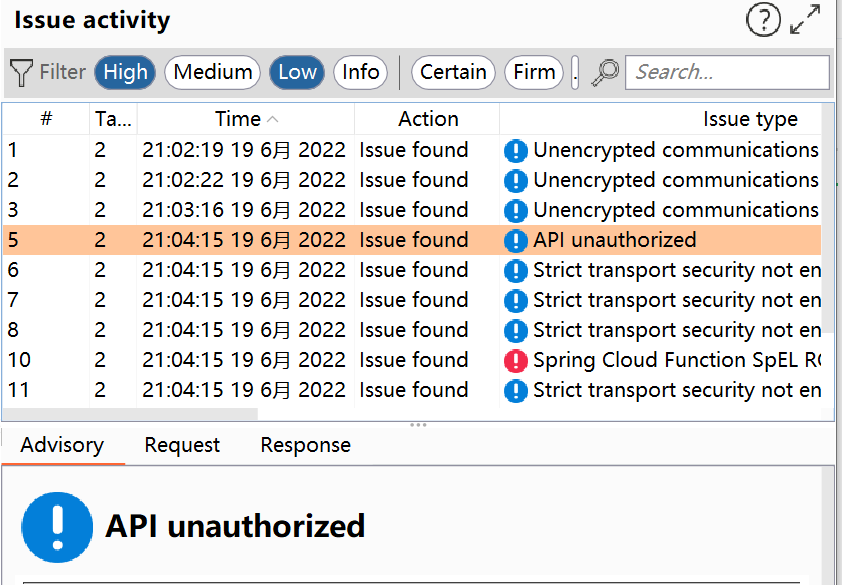
هذه اللوحة ليست مريحة جدًا، لذلك تمت إضافتها إلى لوحة التحكم. لذا، يمكنك التحقق مباشرة من وجود الثغرات في لوحة التحكم.

img

بالنسبة لـ CVE-2022-22965 التي يمكن استغلالها مباشرة وسهلة الكشف، يتم عرضها باللون الأحمر عالي الخطورة. أما بالنسبة لتسرب API الذي ليس من السهل اكتشافه، فيتم عرضه في لوحتي Low و Medium. بالطبع، احتمال لوحة Medium أعلى من لوحة Low، وأكثر دقة نسبيًا.
img

img

خلاصة

هذه هي النقاط الأساسية وطريقة الاستخدام. نظرًا لأن هذه هي أول أداة طورتها، فمن المحتمل أن توجد بعض المشاكل غير المعروفة، يرجى تقديم issue مباشرة.

المراجع

https://portswigger.net/burp/extender/api/burp/package-summary.html

https://xz.aliyun.com/t/7065

بالإضافة إلى بعض الإضافات مفتوحة المصدر الأخرى.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →