
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
In-Spectre-Meltdown — تتيح هذه الأداة التحقق من هجمات القنوات الجانبية لتنفيذ التخمين التي تؤثر على العديد من المعالجات الحديثة وتصميمات أنظمة التشغيل. تسمح CVE-2017-5754 (Meltdown) و CVE-2017-5715 (Spectre) للعمليات غير المميزة بسرقة الأسرار من العمليات المميزة. تقدم هذه الهجمات 3 طرق مختلفة لمهاجمة إجراءات حماية البيانات على وحدات المعالجة المركزية، مما يمكن المهاجمين من قراءة بيانات لا ينبغي لهم الوصول إليها. هذه الأداة مبنية أصلاً على Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in | Kitploit
أدوات/GitHubGitHub/viralmaniar/in-spectre-meltdown
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالأمن الأجهزة
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

عرض المستودع
953723منذ 8 سنواتتمت المراجعة من قبل Kitploit

حول

تتيح هذه الأداة التحقق من هجمات القنوات الجانبية لتنفيذ التخمين التي تؤثر على العديد من المعالجات الحديثة وتصميمات أنظمة التشغيل. تسمح CVE-2017-5754 (Meltdown) و CVE-2017-5715 (Spectre) للعمليات غير المميزة بسرقة الأسرار من العمليات المميزة. تقدم هذه الهجمات 3 طرق مختلفة لمهاجمة إجراءات حماية البيانات على وحدات المعالجة المركزية، مما يمكن المهاجمين من قراءة بيانات لا ينبغي لهم الوصول إليها. هذه الأداة مبنية أصلاً على Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

مشاركة

إن سبكتر-ميلتداون

تتيح هذه الأداة فحص هجمات القنوات الجانبية للتنفيذ التخميني التي تؤثر على العديد من المعالجات الحديثة وتصاميم أنظمة التشغيل. تسمح CVE-2017-5754 (Meltdown) و CVE-2017-5715 (Spectre) للعمليات غير المميزة بسرقة الأسرار من العمليات المميزة. تقدم هذه الهجمات 3 طرق مختلفة لمهاجمة تدابير حماية البيانات على وحدات المعالجة المركزية، مما يمكن المهاجمين من قراءة بيانات لا ينبغي لهم الوصول إليها.

تعتمد هذه الأداة في الأصل على مايكروسوفت: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

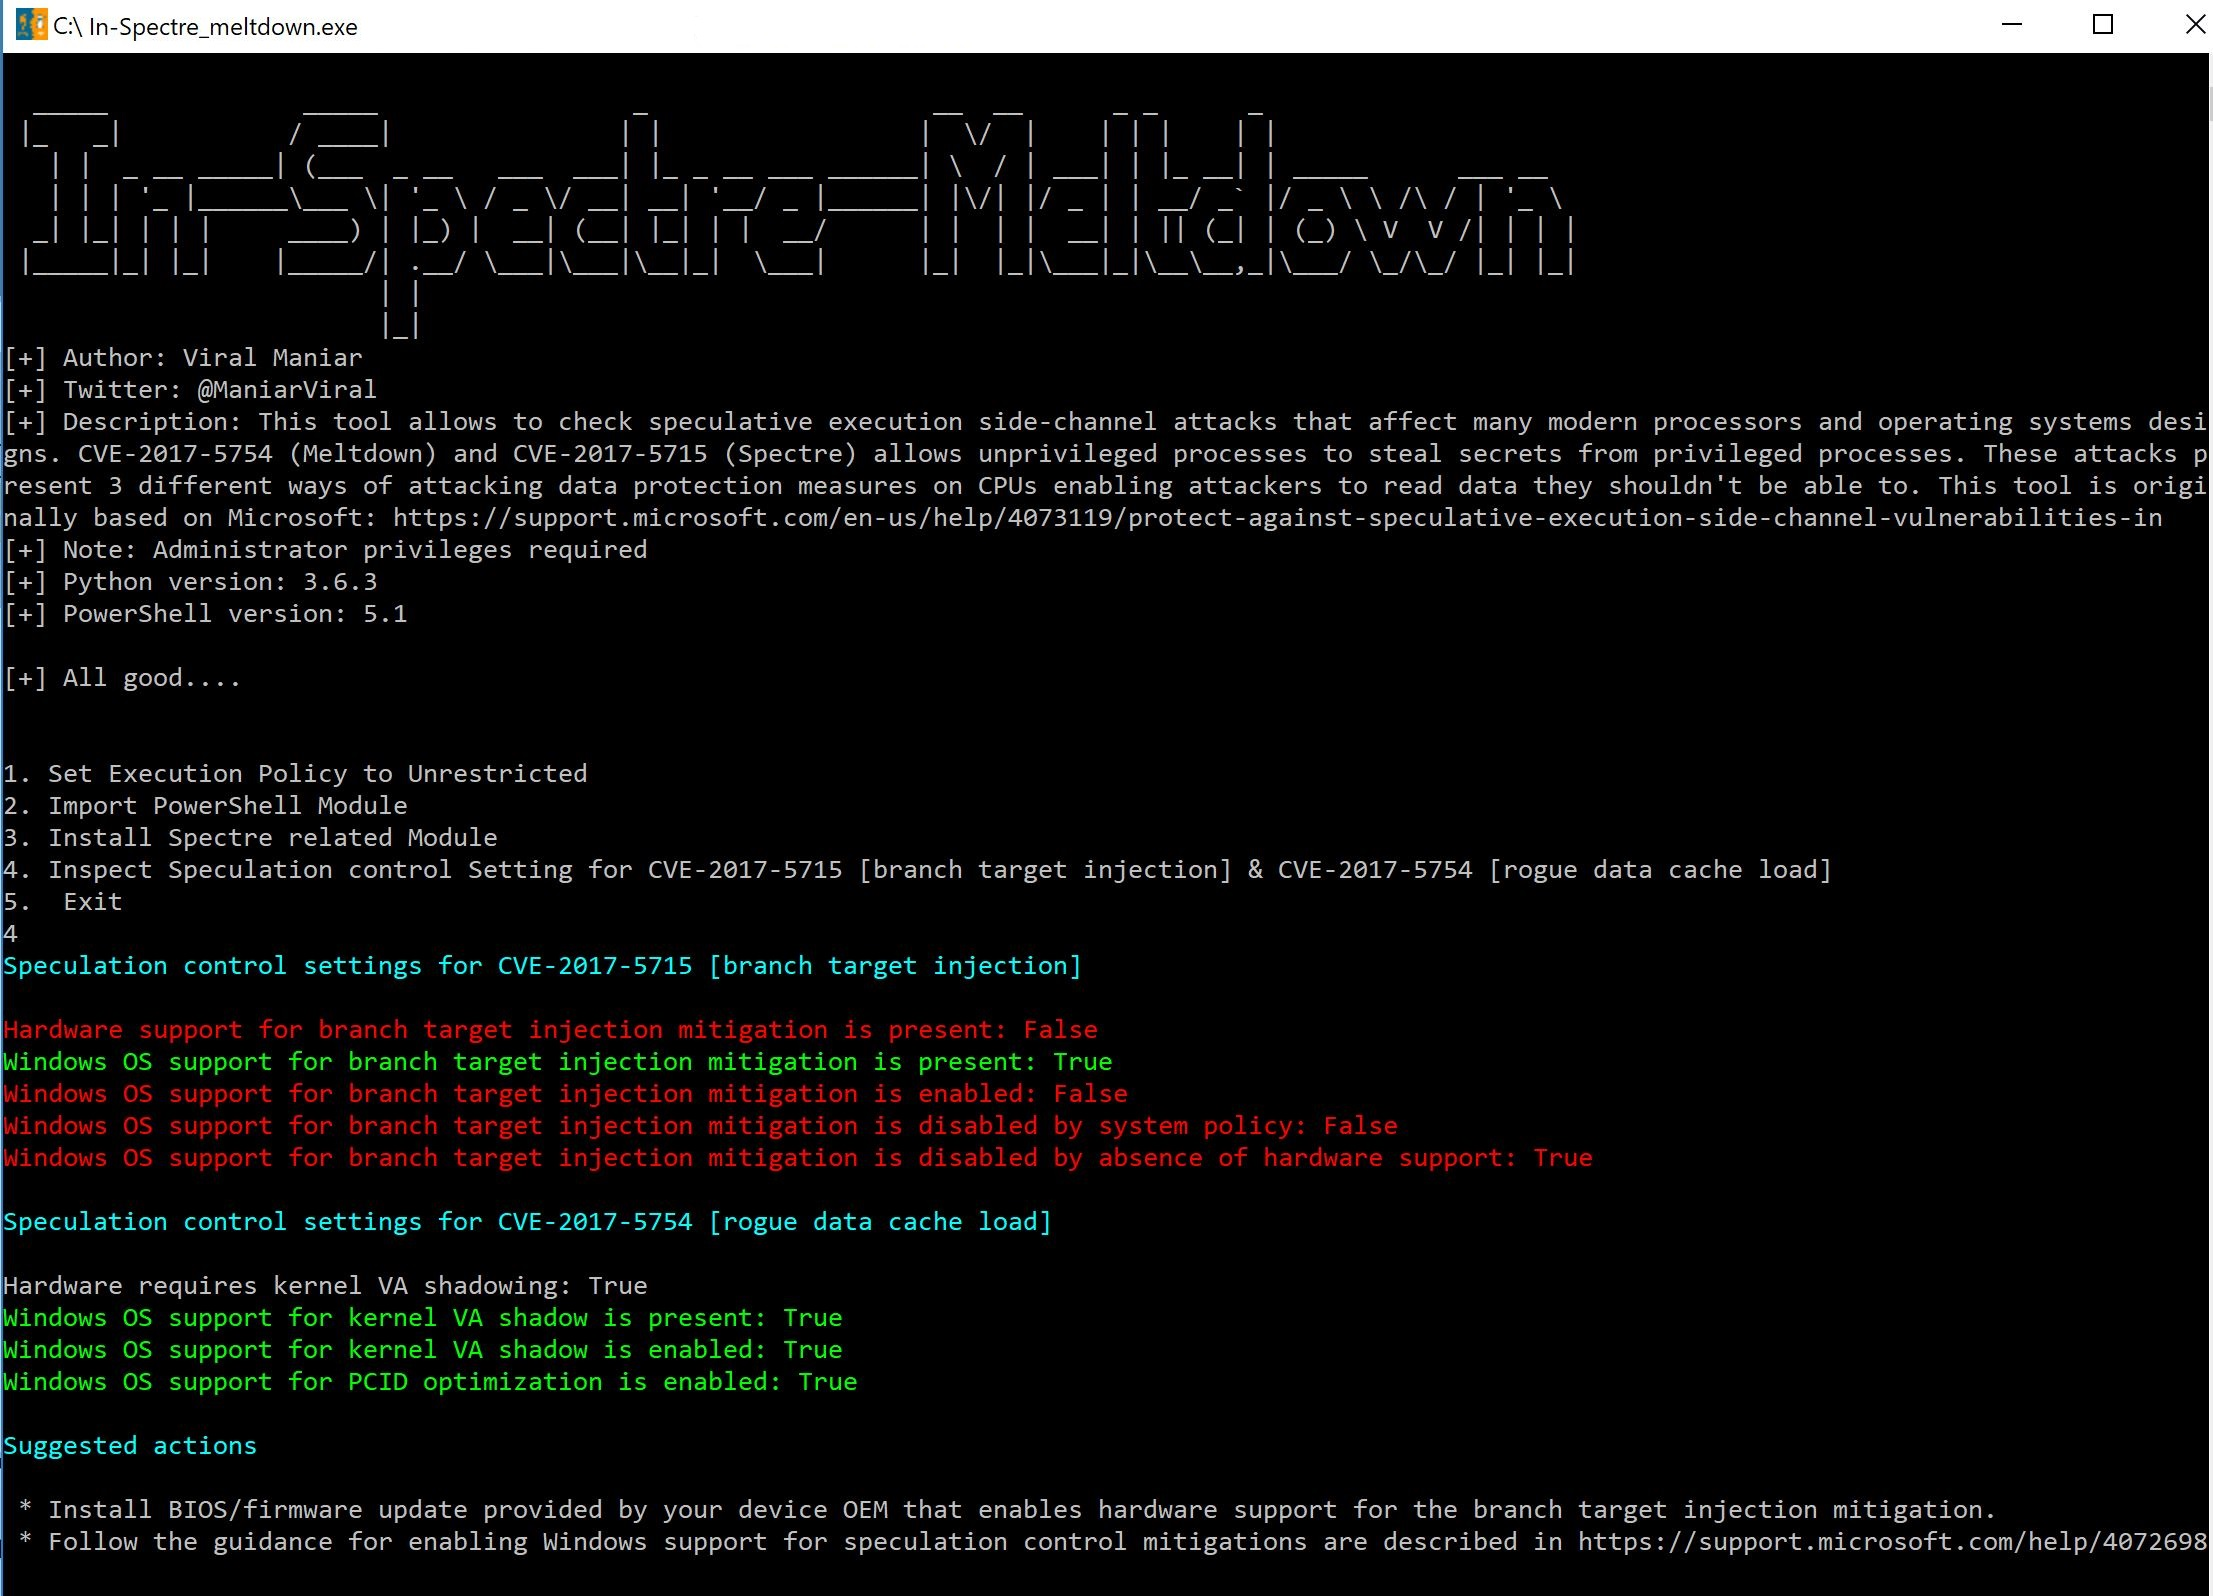
image

يرجى الملاحظة:

تم اختبار هذا الحل بنجاح باستخدام Python 3.6.3 و PowerShell الإصدار 5.1.

كيف أستخدم هذا؟

  • قم بتشغيل كود بايثون أو تنزيل الملف التنفيذي من قسم الإصدارات وقم بتشغيله كمستخدم مسؤول.
  • اضغط على الأرقام 1، 2، 3 و 4 بالتسلسل لرؤية النتائج.
  • الضغط على 1: يضبط سياسة التنفيذ على غير مقيدة.
  • الضغط على 2: يستورد وحدات PowerShell الضرورية.
  • الضغط على 3: يقوم بتثبيت الوحدات المتعلقة بـ Spectre داخل PowerShell.
  • الضغط على 4: يفحص إعدادات التحكم لـ Spectre و Meltdown ويعرض النتيجة.
  • الضغط على 5: الخروج من البرنامج.

هل أحتاج إلى تشغيل الملف التنفيذي كمسؤول؟

  • نعم، انقر بزر الماوس الأيمن على "In-Spectre_meltdown.exe" وقم بتشغيله كمسؤول للحصول على النتائج.

أسئلة؟

تويتر: https://twitter.com/maniarviral
لينكد إن: https://au.linkedin.com/in/viralmaniar

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






