
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 aqhmal/cve-2020-5902-scanner
سكربت آلي لمسح F5 BIG-IP (CVE-2020-5902) باستخدام المضيفات المسترجعة من Shodan API.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 فحص بواسطة 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST تجاوز المصادقة وتنفيذ الأكواد عن بُعد (RCE)
 filipi86/cve-2024-6387-vulnerability-checker
هذا النص البايثوني يتحقق من وجود الثغرة الأمنية CVE-2024-6387 في خوادم OpenSSH. وهو يدعم عناوين IP متعددة، وعناوين URL، ونطاقات CIDR، والمنافذ. كما…
 emrekybs/draculaos
دراكولا أو إس هو نظام تشغيل لينكس مصمم بدقة لمهام OSINT (استخبارات المصادر المفتوحة) والاستخبارات السيبرانية.
 knowledge-wisdom-understanding/recon
تعداد الهدف بناءً على نتائج Nmap
 aether-0/cve-2025-55575
قالب كشف حقن SQL القائم على الوقت لـ SMM Panel يستهدف معلمة service_detail عبر طلبات POST مصممة إلى /ajax_data، باستخدام تأخير الاستجابة لتأكيد…
 sleuthco/clawshield-public
وكيل أمني لوكلاء الذكاء الاصطناعي. يفحص كل رسالة بحثًا عن حقن الأوامر (prompt injection)، والمعلومات الشخصية القابلة للتعريف (PII)، والأسرار. دفاع…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
مولد أثر للكشف عن FortiWeb CVE-2025-25257، يستغل ثغرة SQL injection غير مصادق عليها لتحقيق تنفيذ التعليمات البرمجية عن بعد عبر رش الحمولات المشفرة…
 bashexplode/boko
ماسح اختطاف التطبيقات لنظام macOS
 xaitax/cve-2024-23897
PoC وماسح ضوئي لـ CVE-2024-23897 يستهدف Jenkins <= 2.441 & LTS 2.426.2. يدعم أهدافًا فردية، نطاقات CIDR، قراءة الملفات، وتنفيذ أوامر CLI.
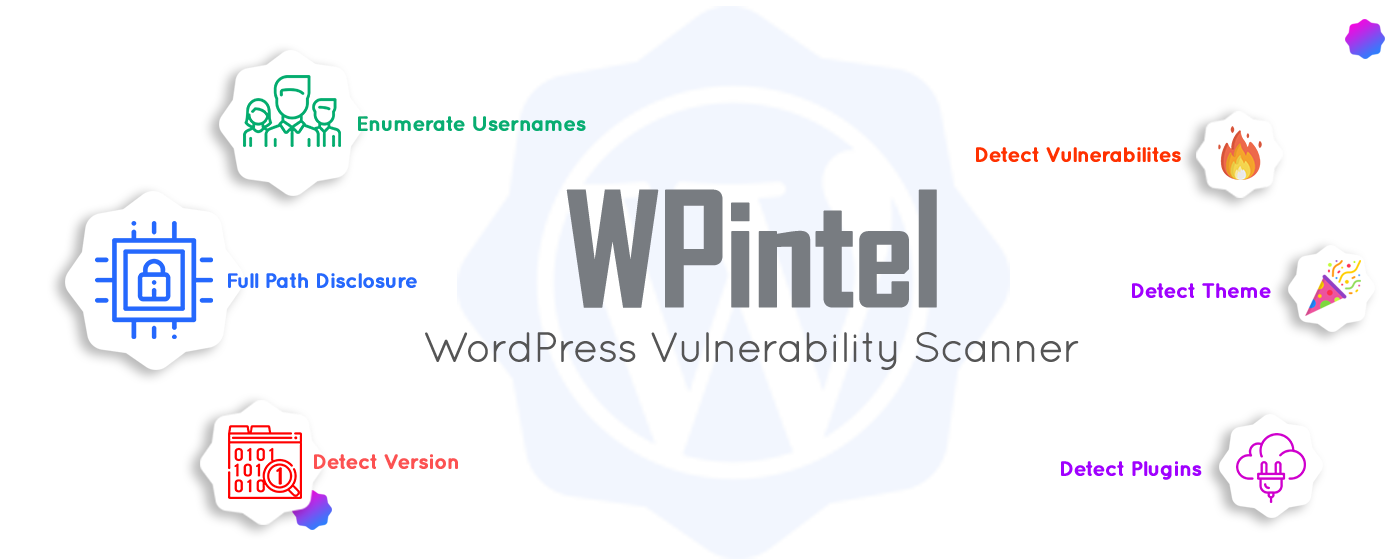 tuhinshubhra/wpintel
إضافة كروم مصممة لفحص الثغرات في ووردبريس وجمع المعلومات!
 bsysop/servicenow
يقوم بفحص مثيلات ServiceNow بحثًا عن أخطاء تكوين إضافة widget-simple-list التي تكشف البيانات عبر API، ويدعم عناوين URL فردية وقوائم عناوين URL والفحص…
 ikotler/hackersh
قشرة أوامر سطر أوامر مجانية ومفتوحة المصدر ولغة برمجة نصية مصممة خصيصًا لاختبار الأمان
 synacktiv/depfuzzer
يفحص تبعيات المشروع للكشف عن ثغرات الارتباك في التبعيات (Dependency Confusion) ويتحقق من مخاطر الاستيلاء على البريد الإلكتروني لمالك الحزمة عبر عدة…
 nicholasjackson/cnitch
Container Snitch يتحقق من العمليات الجارية تحت محرك Docker وينبه إذا تم العثور على أي منها يعمل كـ root.
 malwaretech/rdgscanner
ماسح ضوئي لإثبات المفهوم للتحقق من خادم بوابة RDG بحثًا عن الثغرات الأمنية CVE-2020-0609 وCVE-2020-0610.








