
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 nccgroup/argumentinjectionhammer
إضافة بيرب (Burp Extension) مصمّمة لتحديد ثغرات حقن الوسائط (Argument Injection).
 ianxtianxt/win-exp-
سكربت مساعد لتصعيد الصلاحيات لنظام ويندوز
 lu1sdv/wafmeow
بصمات wafw00f. سرعة Go. أصلي في خطوط الأنابيب. كشف جدار الحماية WAF من حركة HTTP الحية والالتقاطات دون اتصال.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) هو نظام التشغيل لينكس من إندونيسيا
 rosehgal/dockerent
الأداة الوحيدة مفتوحة المصدر لتحليل الثغرات الأمنية ومشكلات التهيئة في حاويات Docker العاملة وشبكات Docker.
 ryandamour/ssrfuzz
SSRFuzz هي أداة لاكتشاف ثغرات تزوير الطلبات من جانب الخادم (Server Side Request Forgery)، مع إمكانيات ربط CRLF.
 fabiobaroni/was
أداة فحص تلقائي للبرامج الضارة على محركات أقراص USB للأشخاص المهتمين بالأمان
 assetnote/cpanel2shell-scanner
ماسح عالي الدقة لثغرة CVE-2026-41940 (تجاوز المصادقة في cPanel وWHM)
 kostas-pa/lfitester
أداة Python3 تكتشف ثغرات تضمين الملفات المحلية (Local File Inclusion) وتستغلها، مع الزحف وحمولات اجتياز المسار (path traversal) وتجاوز الفلاتر،…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - الماسح الأكثر شمولاً لثغرة CVE-2025-66478 الخاصة بـ Next.js RSC RCE. كشف متعدد الأوضاع، تجاوز جدار الحماية، فحص محلي.
 averonesis/kubolt
أداة Kubolt لفحص مجموعات Kubernetes العامة
 gabrielsoltz/metahub
أداة آلية لإثراء نتائج الأمان وتقييم التأثير لـ AWS. تثري بيانات الثغرات الأمنية بسياق الموارد والارتباطات والعلامات لحساب درجات التأثير السياقي…
 sepehrdaddev/zap-scripts
نصوص برمجية لـ Zed Attack Proxy للعثور على CVEs والأسرار.
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 أداة الكشف الجماعي للثغرات
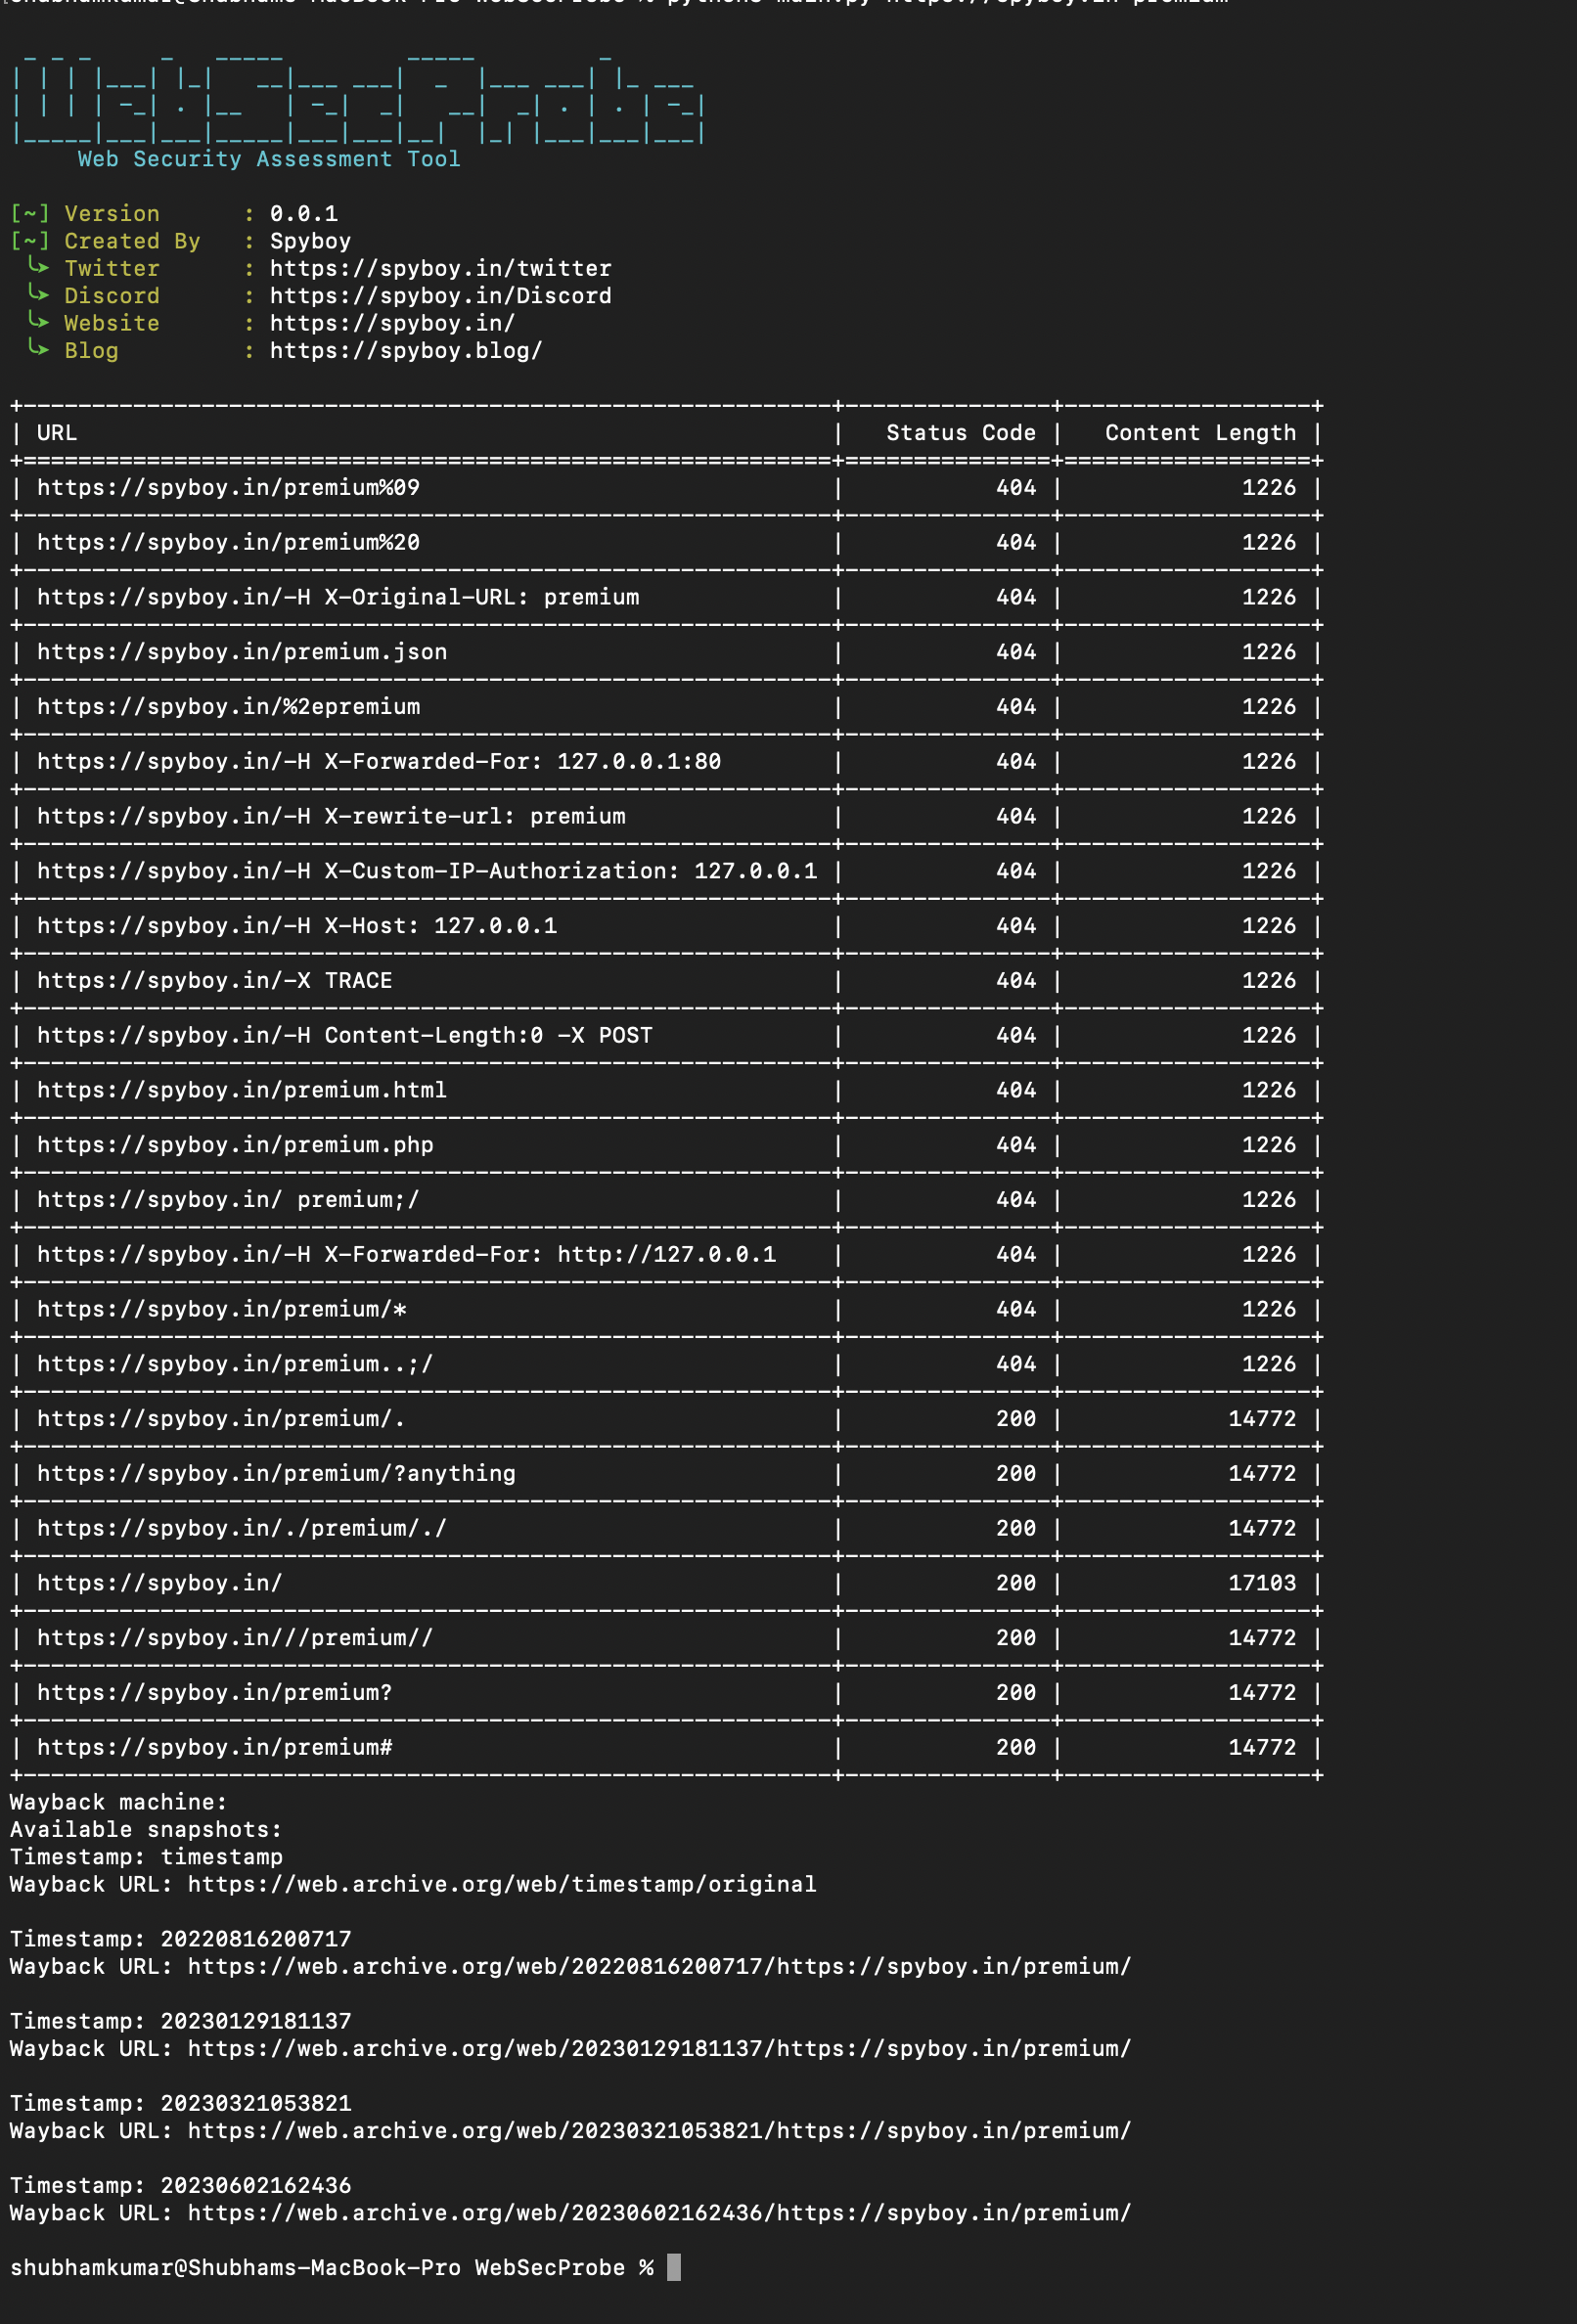 spyboy-productions/websecprobe
أداة اختبار أمني لتحليل استجابات HTTP 403 وتحديد أخطاء تكوين التحكم في الوصول في تطبيقات الويب.
 silentsignal/burp-text4shell
ماسح Text4Shell لـ Burp Suite
 dwisiswant0/proxylogscan
أداة سريعة للمسح الجماعي لثغرة أمنية في خادم Microsoft Exchange Server تسمح للمهاجم بتجاوز المصادقة وانتحال صفة المسؤول (CVE-2021-26855).
 fourcorelabs/loldriverscan
امسح برامج التشغيل الضعيفة على ويندوز باستخدام loldrivers.io








