Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
burp-text4shell — ماسح Text4Shell لـ Burp Suite | Kitploit
أدوات/GitHubGitHub/silentsignal/burp-text4shell
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةأمن الويب
GitHubsilentsignal/burp-text4shell

burp-text4shell

ماسح Text4Shell لـ Burp Suite

عرض المستودع
1902333منذ 4 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

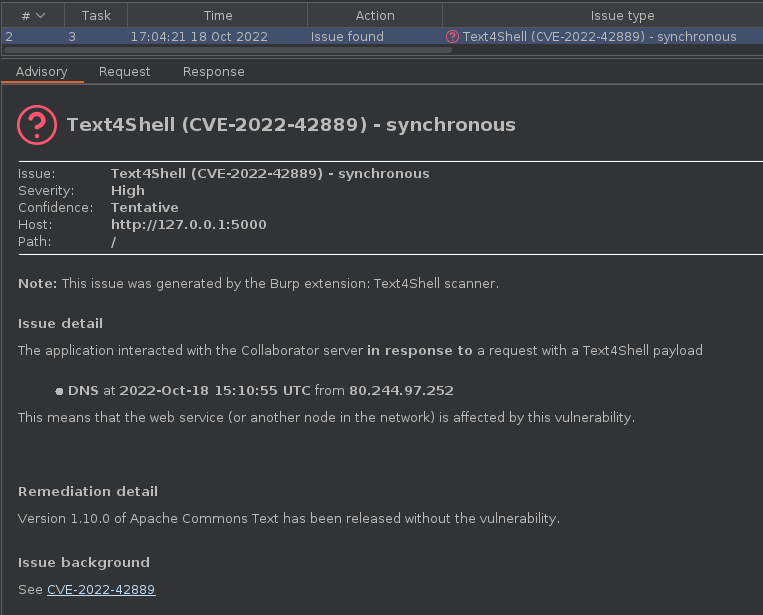
ماسح Text4Shell لـ Burp Suite

screenshot

يمكن العثور على وصف تفصيلي في مقال مدونتنا حول هذا الملحق.

ملاحظة حول قدرات الكشف: سيزود هذا الملحق الماسح النشط المدمج بالحمولات فقط، لذا للحصول على تغطية مثالية مقابل الأداء، سيتعين عليك ضبط عملية المسح بشكل صحيح – تمامًا كما هو الحال مع أي عملية مسح مدمجة أو مقدمة من ملحق آخر.

مسح لثغرة واحدة

إذا كنت ترغب في المسح فقط بحثًا عن CVE-2022-42889 (وليس أشياء أخرى مثل XSS أو SQLi)، فإن هذا الملحق يجعل ذلك ممكنًا.

باتباع التعليمات أدناه، سينفذ الماسح فحوصات Text4Shell فقط على جميع نقاط الإدخال إذا تم استخدام إعداد المسح الناتج.

  1. عند إنشاء مسح جديد، انقر فوق Select from library في علامة التبويب Scan configuration
  2. اختر Audit checks - extensions only المدمج في Burp Suite Pro 2.x
  3. عطّل أي ملحق آخر (إن وجد) لديه فحص مسح نشط مسجل (مثل ActiveScan++ و Backslash powered scanning و Burp Bounty وما إلى ذلك) بحيث يعمل ماسح Text4Shell فقط

البناء

نفّذ ./gradlew build وسيكون الملحق جاهزًا في build/libs/burp-text4shell.jar

الترخيص

المشروع بأكمله متاح بموجب رخصة GNU العامة الإصدار 3.0، انظر LICENSE.md.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →