
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 defectdojo/django-defectdojo
إدارة موحدة للثغرات مفتوحة المصدر، DevSecOps & ASPM
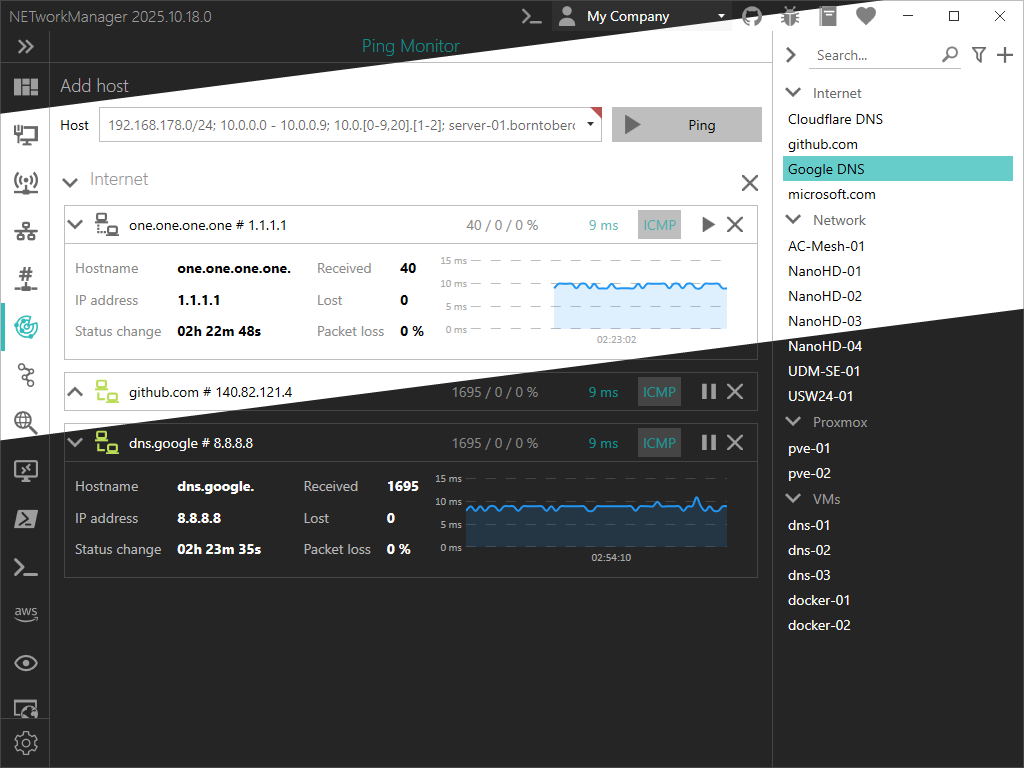 borntoberoot/networkmanager
أداة مفتوحة المصدر قوية لإدارة الشبكات واستكشاف مشاكل الشبكة وإصلاحها!
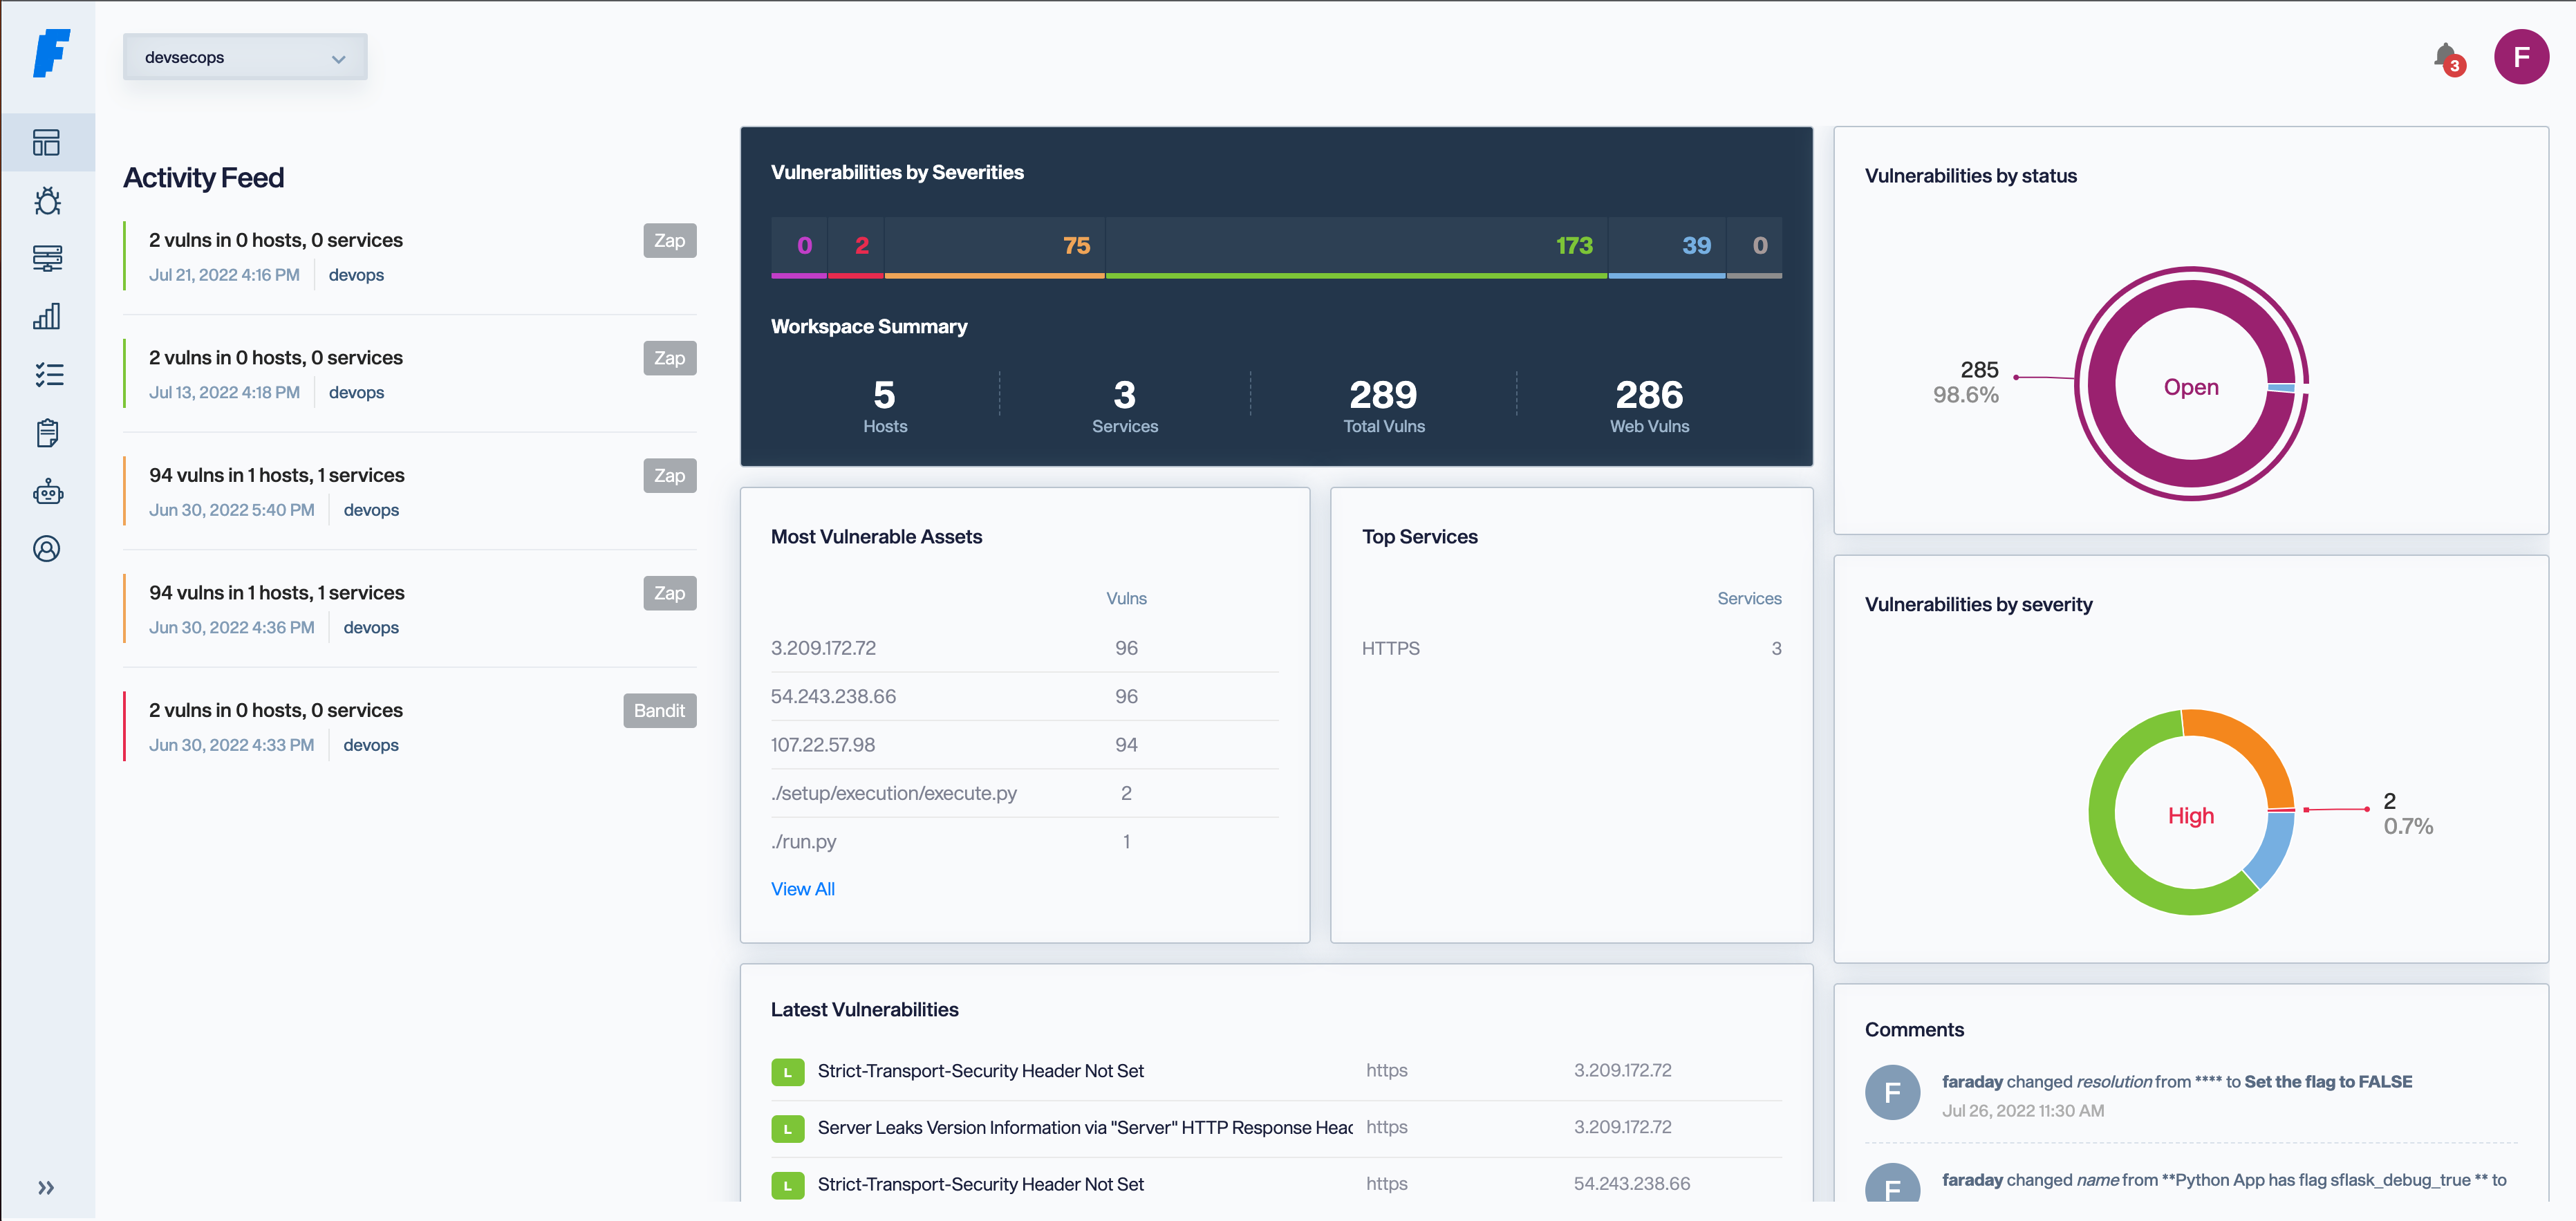 infobyte/faraday
أدوات الأمن السيبراني مفتوحة المصدر والمدعومة بالذكاء الاصطناعي للأمن الهجومي، وإدارة الثغرات، والاختبار الاختراقي الذاتي. صُنعت بواسطة قراصنة في…
 presidentbeef/brakeman
ماسح ثغرات أمنية للتحليل الثابت لتطبيقات Ruby on Rails
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد
 lintsinghua/deepaudit
DeepAudit: فريق قراصنة الذكاء الاصطناعي الذي يمتلكه الجميع، ليجعل اكتشاف الثغرات في متناول اليد. أول نظام مفتوح المصدر في الصين متعدد الوكلاء…
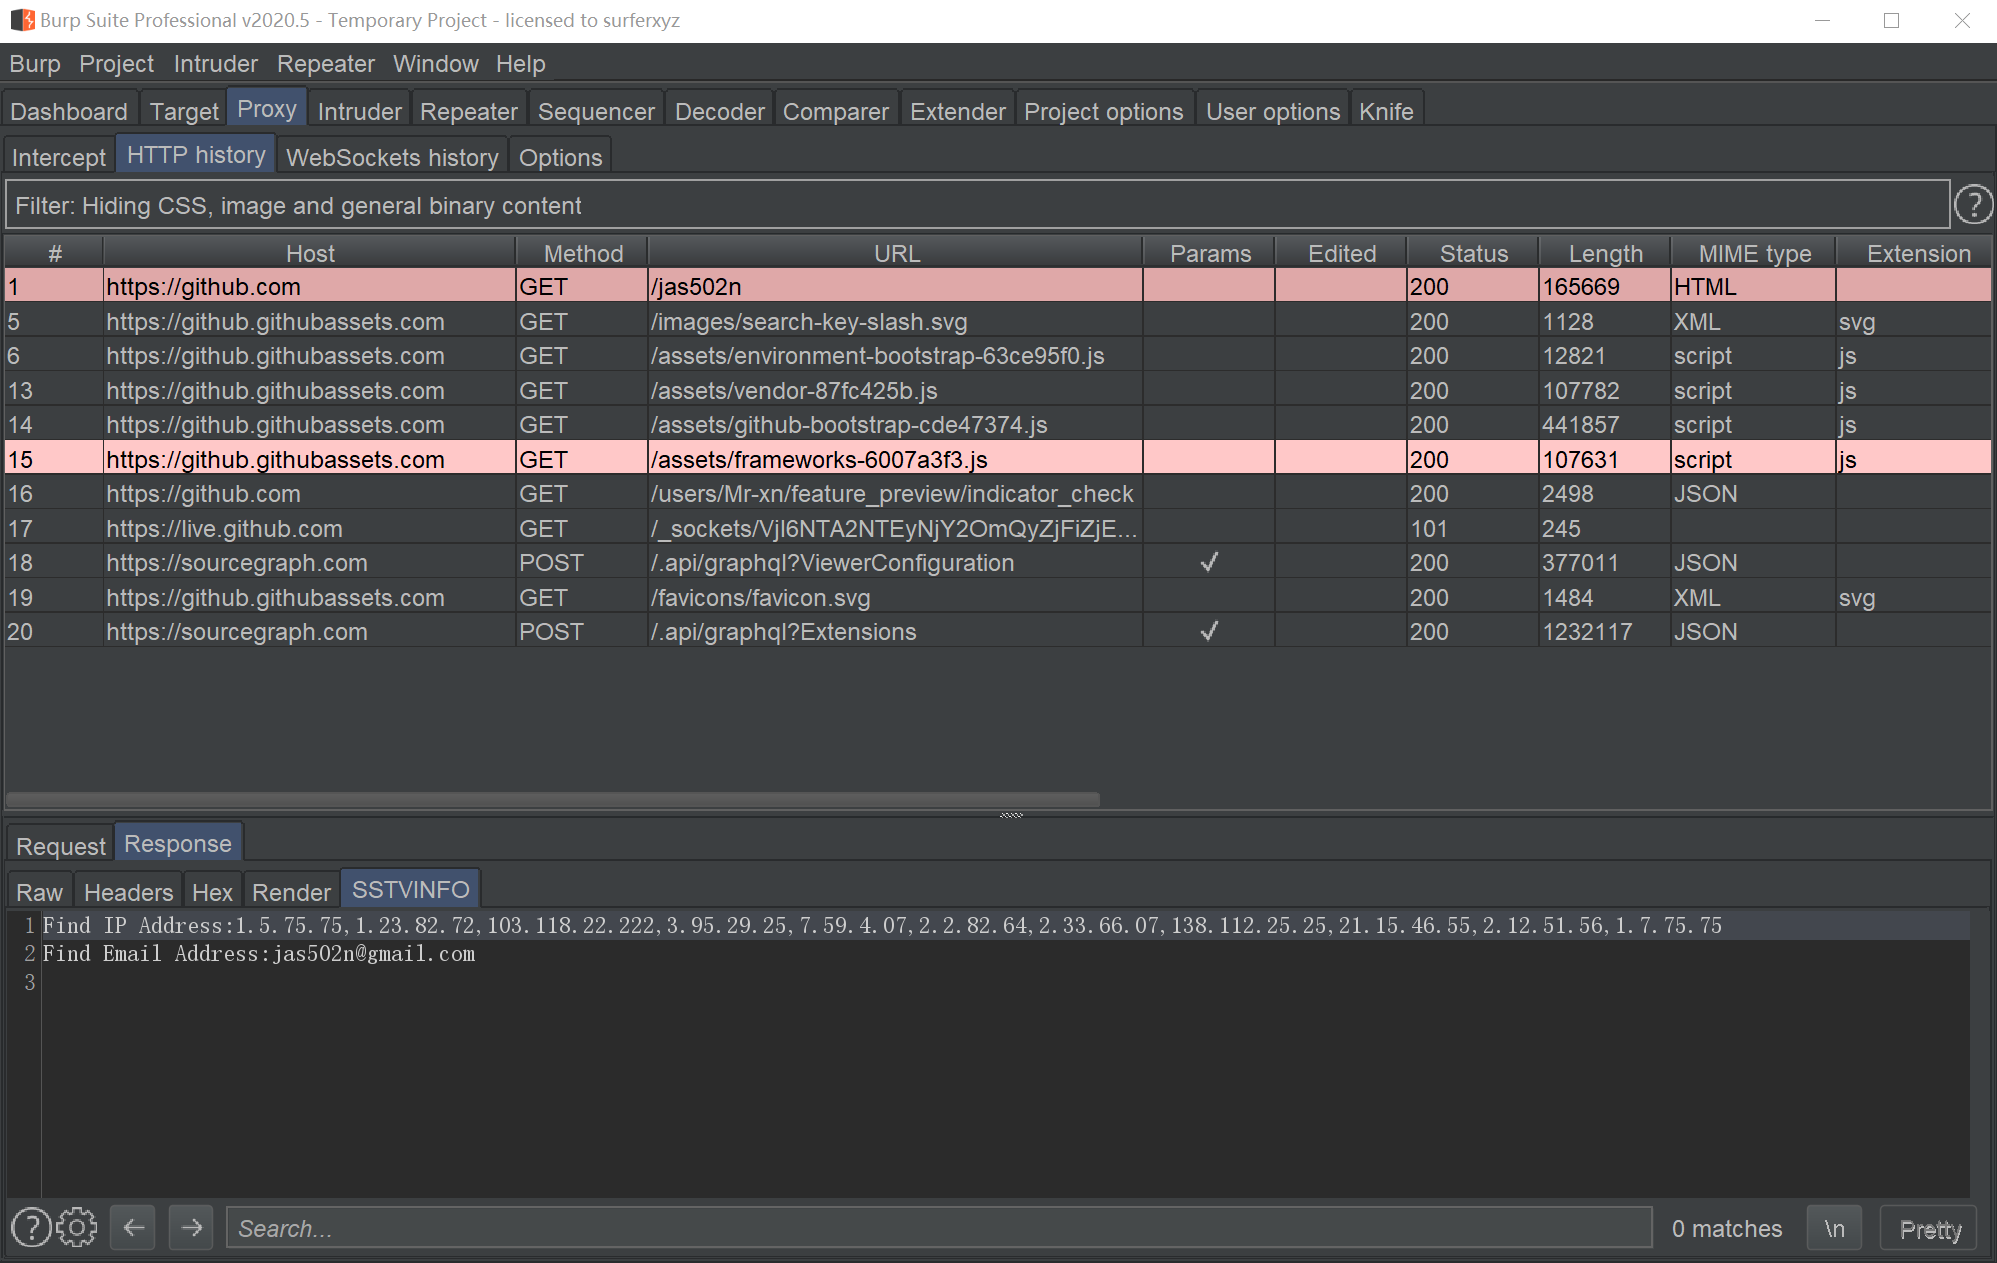 mr-xn/burpsuite-collections
جمع الإضافات (غير المتجر) لـ Burpsuite، والمقالات ونصائح الاستخدام (لم يعد هذا المشروع يوفر ملفات كراك لـ Burpsuite، إذا كنت بحاجة قم بتحميلها من…
 k8gege/k8tools
مجموعة أدوات K8 (اختراق الشبكة الداخلية/أدوات رفع الصلاحيات/تجاوز السعة عن بُعد/استغلال الثغرات/أدوات الفحص/كسر كلمات المرور/أدوات الإفلات من مكافحة…
 sullo/nikto
Nikto ماسح خادم الويب
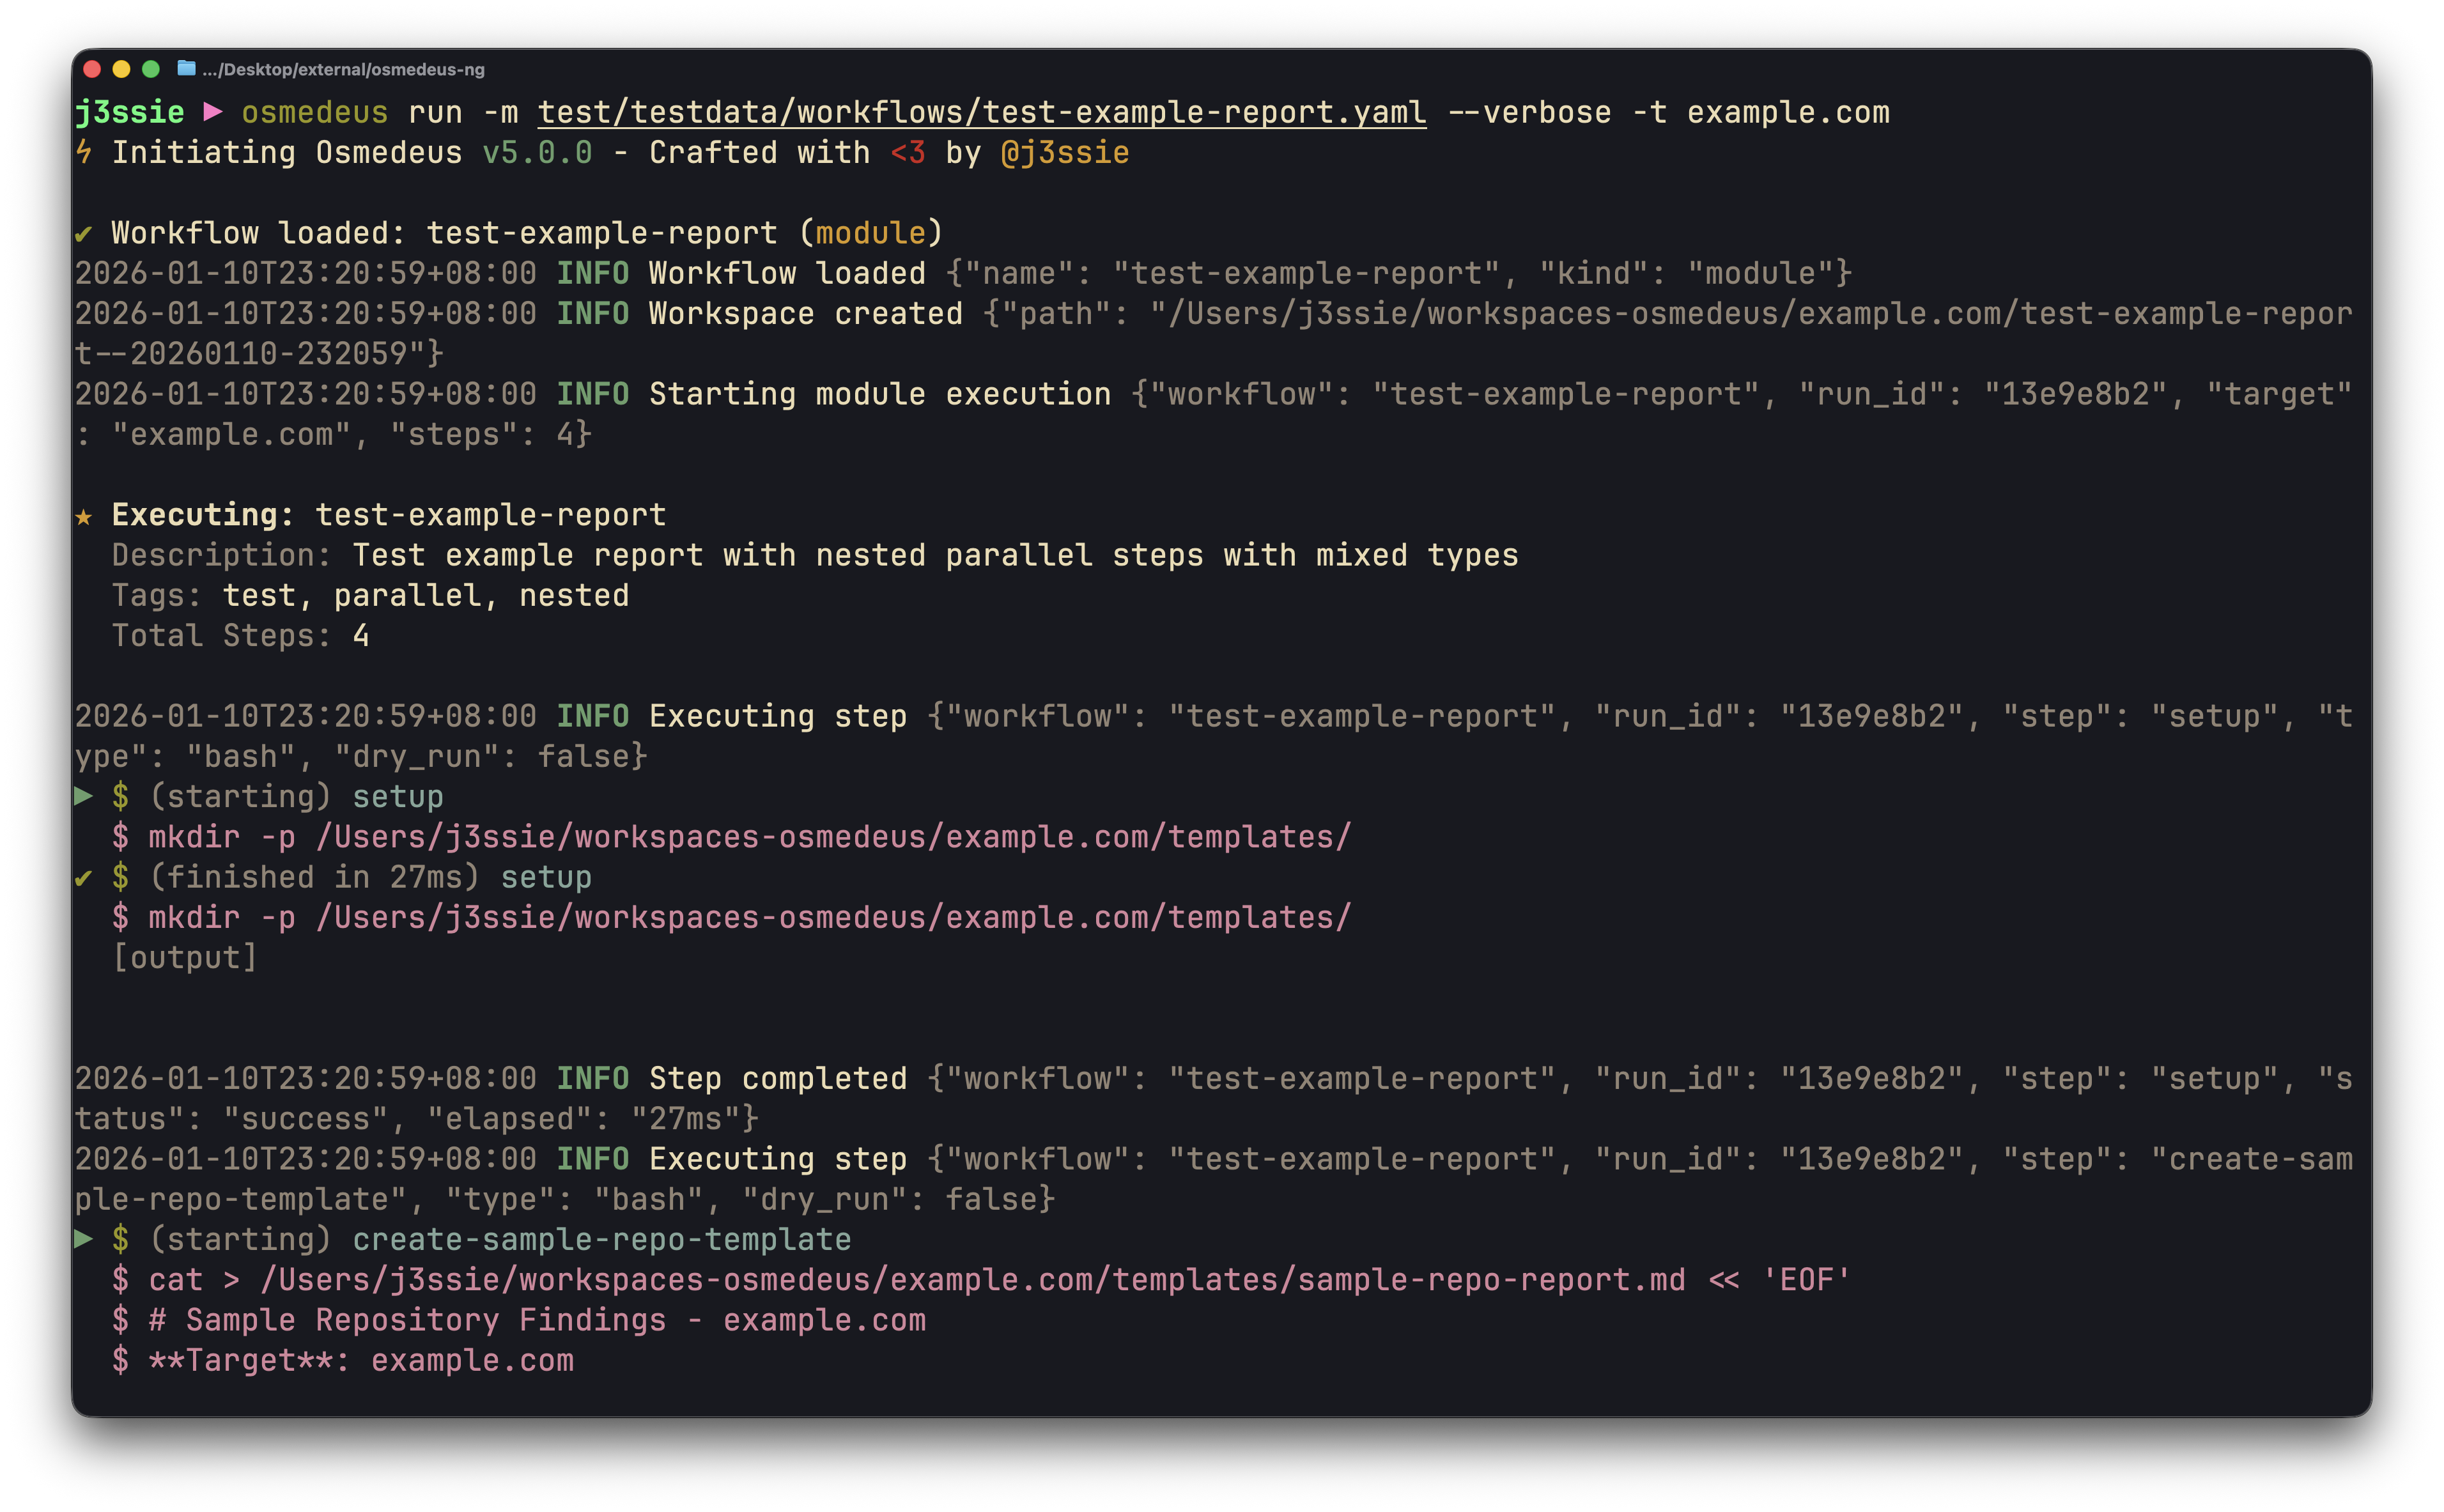
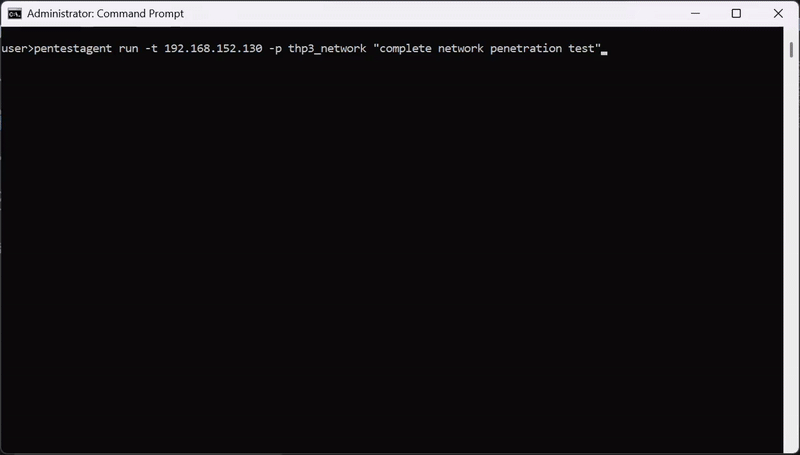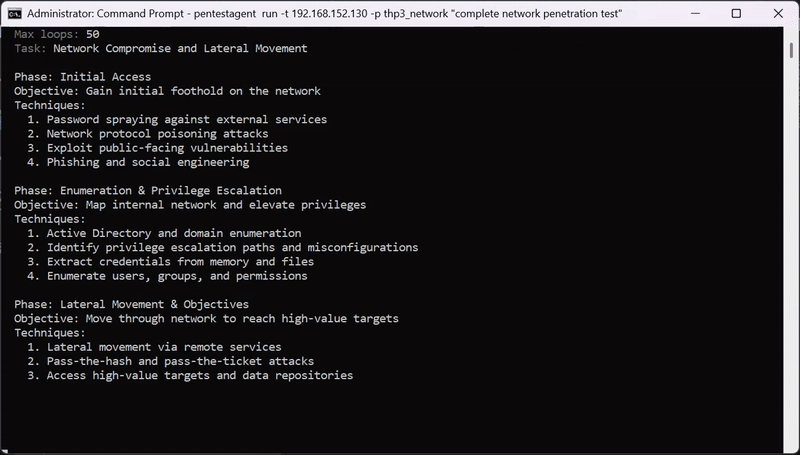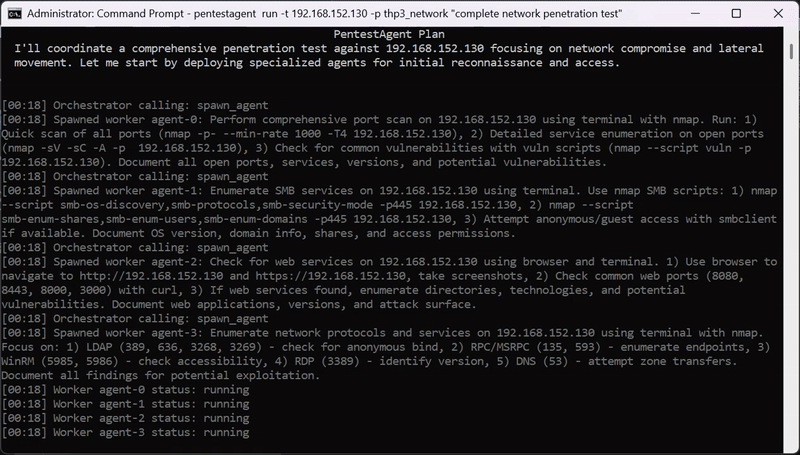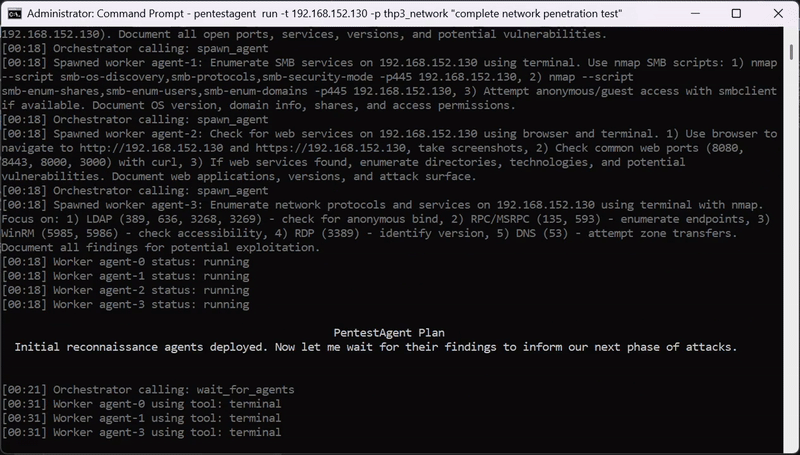 gh05tcrew/pentestagent
إطار عمل وكيل ذكاء اصطناعي لاختبار الأمان في الصندوق الأسود، مع تنسيق متعدد الوكلاء ذاتي التشغيل، وأدوات اختبار اختراق مدمجة، وتكامل MCP لسير عمل…
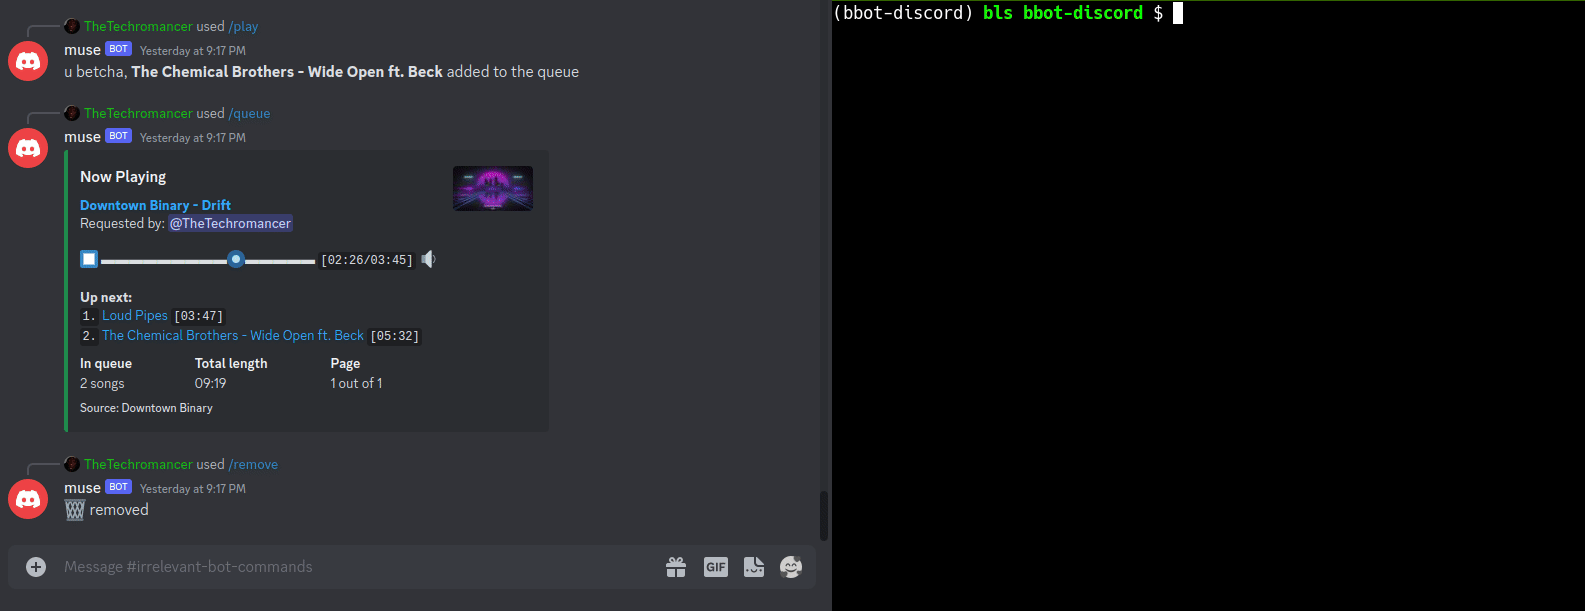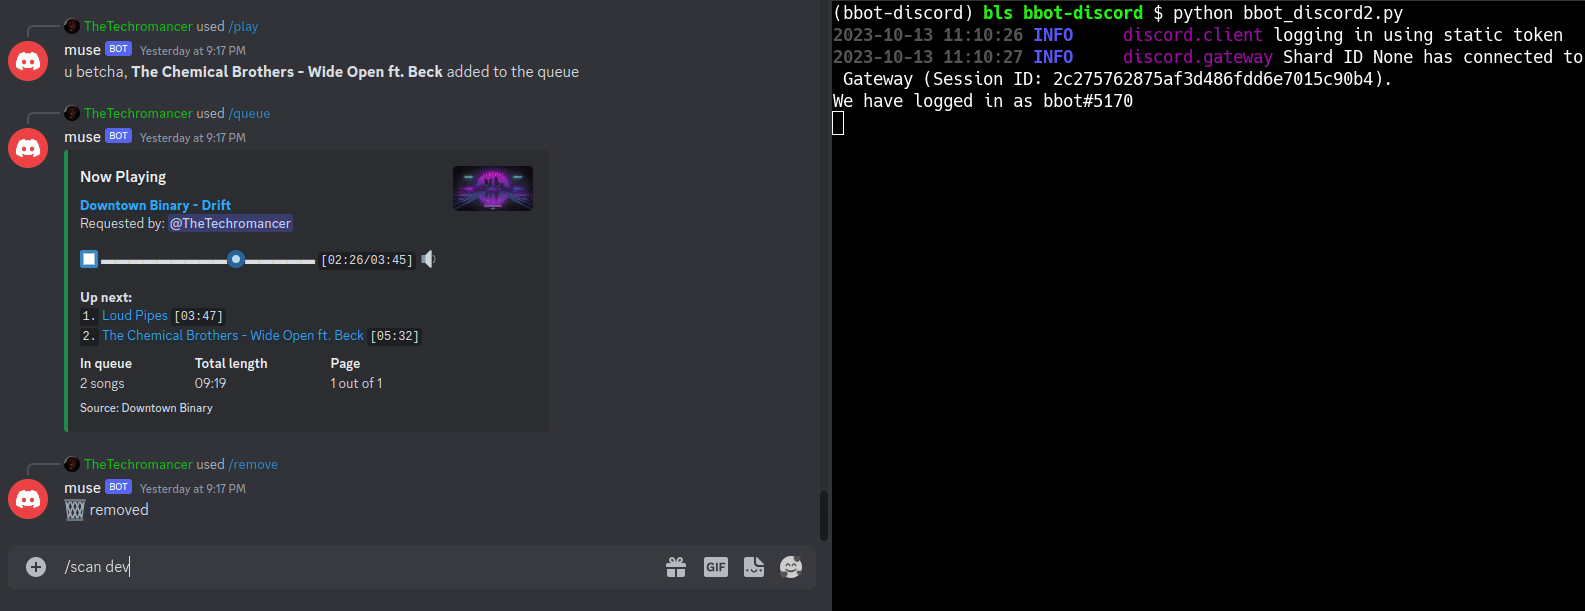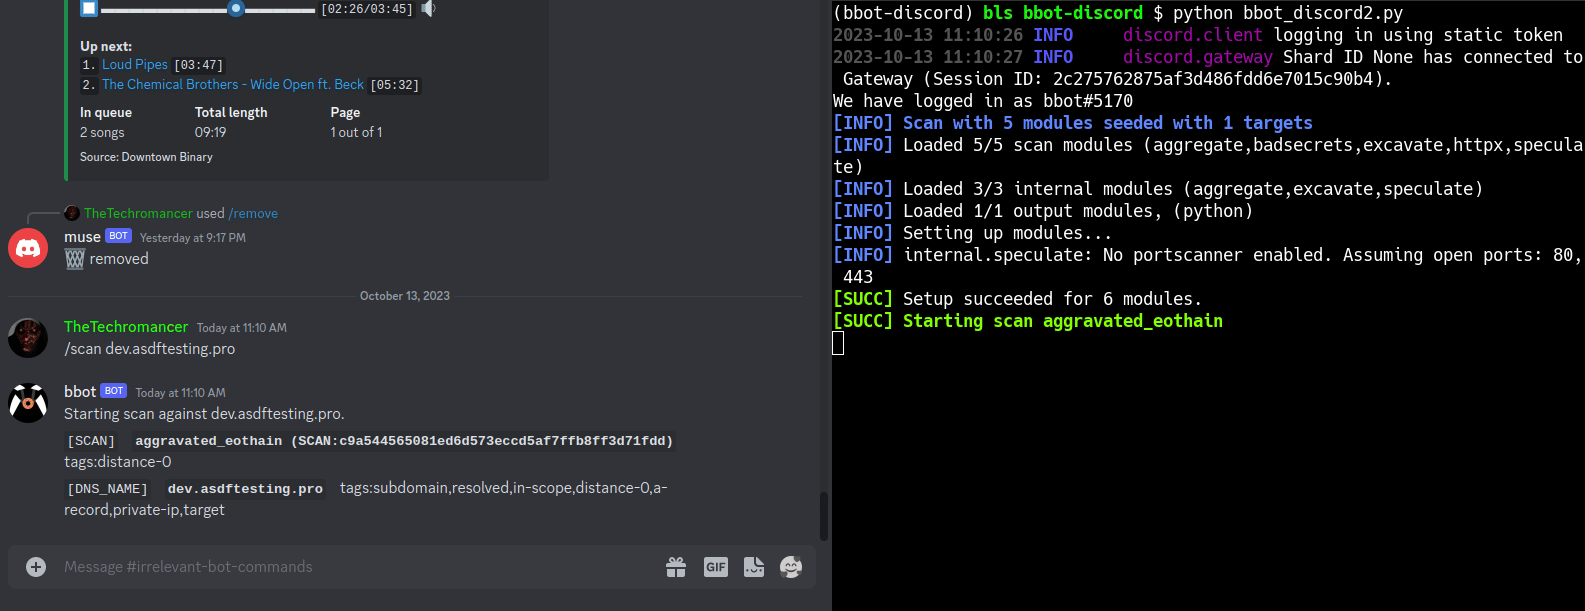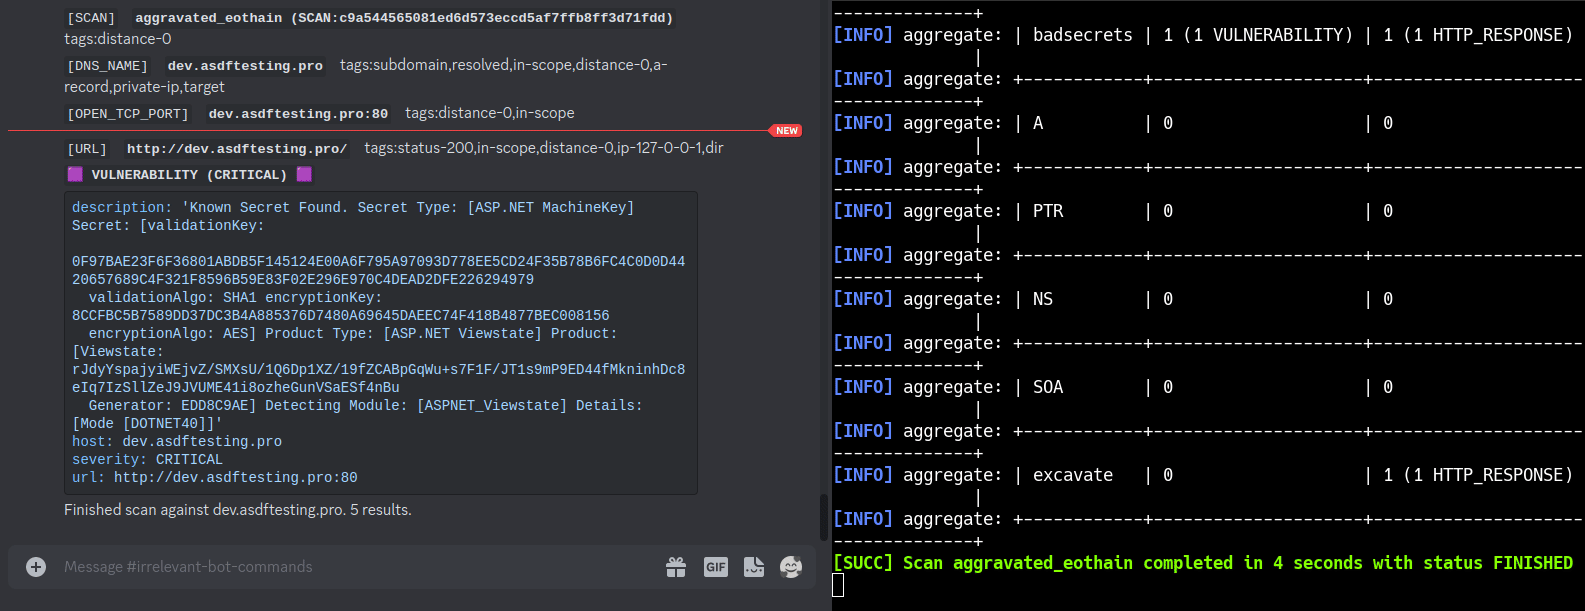 blacklanternsecurity/bbot
الماسح الضوئي التكراري للإنترنت للقراصنة. 🧡
 tencent/ai-infra-guard
A full-stack AI Red Teaming platform securing AI ecosystems via Agent Scan, Skills Scan, MCP scan, AI Infra scan and LLM jailbreak evaluation.
 snyk/cli
يقوم Snyk CLI بفحص ومراقبة مشاريعك بحثًا عن الثغرات الأمنية.
 a-poc/blueteam-tools
أدوات وتقنيات للفريق الأزرق / الاستجابة للحوادث
 devsecops/awesome-devsecops
قائمة موثوقة بأدوات ديفسيكوبس الرائعة بمساعدة تجارب ومساهمات المجتمع.
 dev-sec/ansible-collection-hardening
توفر هذه المجموعة من Ansible تحصينًا مختبرًا في المعارك لأنظمة Linux وSSH وnginx وMySQL.







