
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 cloudquery/cloudquery
خطوط أنابيب البيانات لتكوين السحابة وبيانات الأمان. بناء مخزون أصول السحابة، وإدارة وضع الأمان السحابي (CSPM)، وFinOps، وحلول إدارة الثغرات. استخراج…
 chaitin/xray
أداة تقييم أمنية شاملة تم تطويرها ذاتيًا بواسطة 长亭، تدعم فحص مشكلات أمان الويب الشائعة و POC المخصصة | يرجى قراءة الوثائق قبل الاستخدام.
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 six2dez/reconftw
reconFTW هي أداة مصممة لإجراء استطلاع آلي على نطاق مستهدف عن طريق تشغيل أفضل مجموعة من الأدوات لإجراء المسح واكتشاف الثغرات.
 cliffe/secgen
إنشاء أجهزة افتراضية غير آمنة عشوائياً
 giskard-ai/giskard-oss
🐢 مكتبة مفتوحة المصدر لتقييم واختبار وكلاء LLM
 awarexone/agentic-bug-hunter
طقم أدوات صيد الثغرات (Bug Bounty) مدعوم بالذكاء الاصطناعي، يعمل مع اشتراك أو بدونه.
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 greenbone/openvas-scanner
يحتوي هذا المستودع على مكوّن الماسح الضوئي لإصدار Greenbone Community Edition.
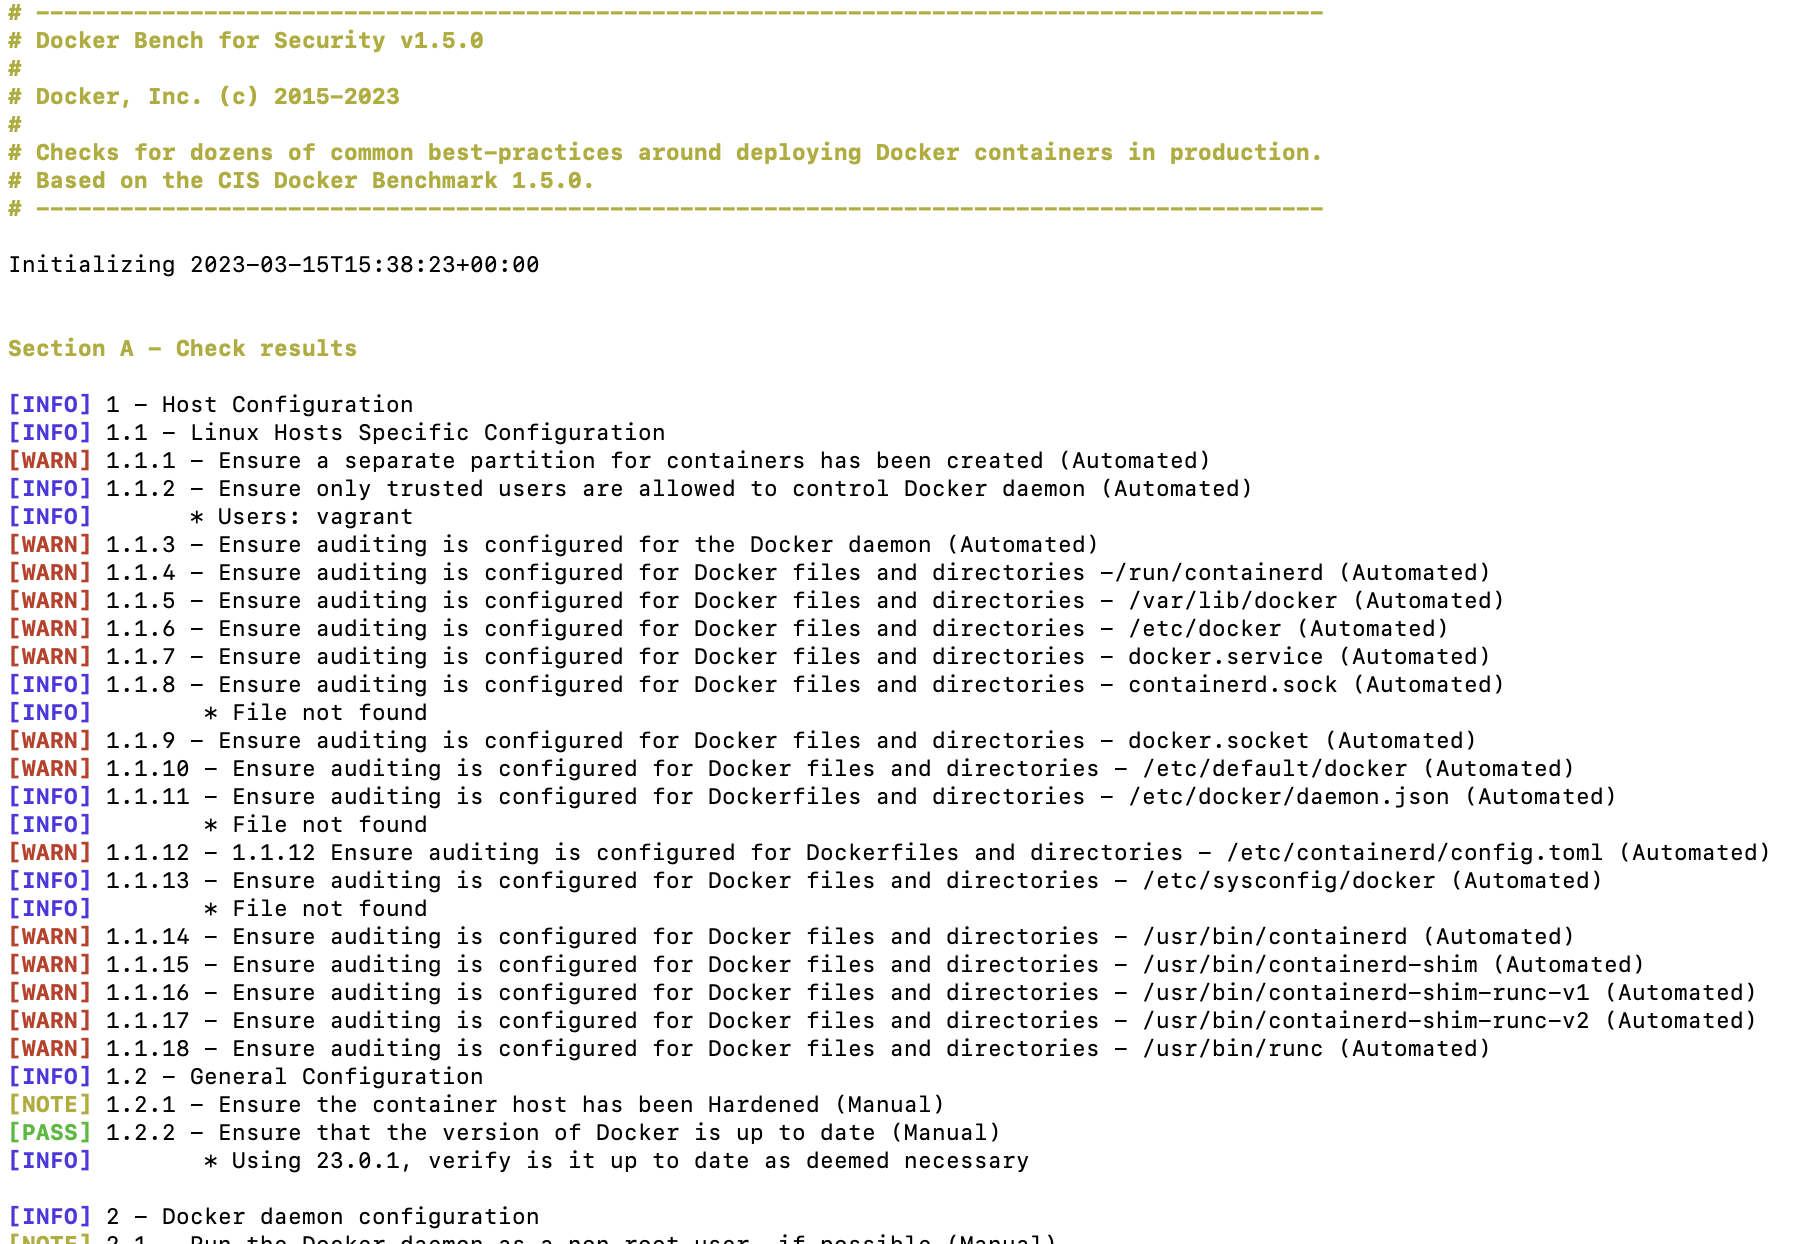 docker/docker-bench-security
إن Docker Bench for Security هو سكريبت يتحقق من العشرات من أفضل الممارسات الشائعة حول نشر حاويات Docker في الإنتاج.
 lirantal/awesome-nodejs-security
دليل منظم لأدوات أمان Node.js، محللات ثابتة، ماسحات ثغرات، وموارد تعليمية تغطي OWASP Top 10، أمن سلسلة التوريد، وممارسات البرمجة الآمنة.
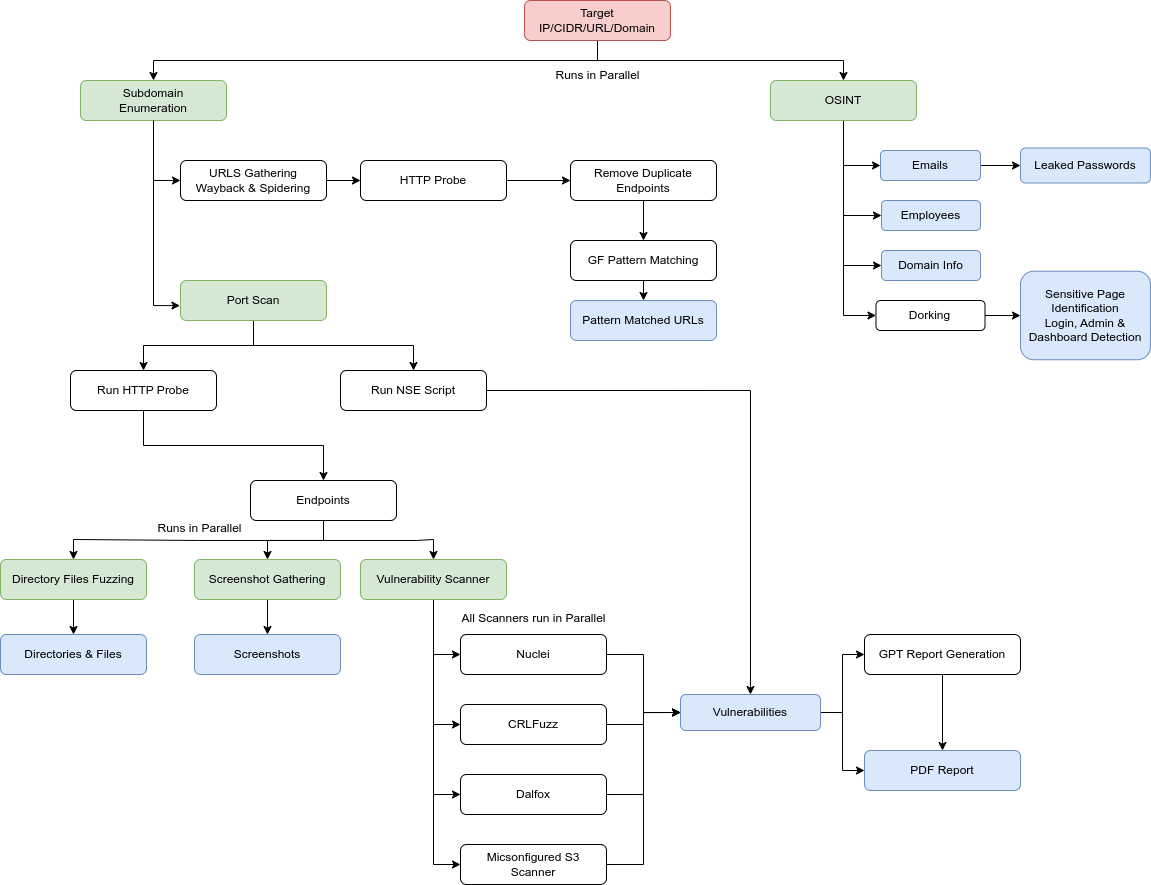 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 hhhrrrttt222111/ethical-hacking-tools
القائمة الكاملة وأدوات الاستخدام المستخدمة في الاختراق الأخلاقي
 jonaslejon/malicious-pdf
أنشئ ملفات اختبار PDF ضارة لاختبار الاختراق، وصيد ثغرات برامج المكافآت، وعمليات الفريق الأحمر. يختبر SSRF وXSS وXXE وسرقة بيانات اعتماد NTLM وتسريب…
 rhinosecuritylabs/cloudgoat
CloudGoat هي أداة نشر AWS من Rhino Security Labs 'قابلة للاختراق حسب التصميم'
 0x90n/infosec-black-friday
كل العروض الخاصة بالبرامج/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء







