
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
django-DefectDojo — إدارة موحدة للثغرات مفتوحة المصدر، DevSecOps & ASPM | Kitploit

أدوات/GitHubGitHub/defectdojo/django-defectdojo
ماسحات الثغرات الأمنيةاختبار الاختراقDevSecOpsالأفضل في DevSecOps #17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

إدارة موحدة للثغرات مفتوحة المصدر، DevSecOps & ASPM
عرض المستودع
4.9k1.9k134منذ يوم واحدتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

DefectDojo

إدارة الثغرات مفتوحة المصدر، وDevSecOps، وASPM

عرض Pro التجريبي · العرض التجريبي للمجتمع · الوثائق · Slack · المجتمع · الموقع الإلكتروني

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Fastest Growing Open Source Security Projects

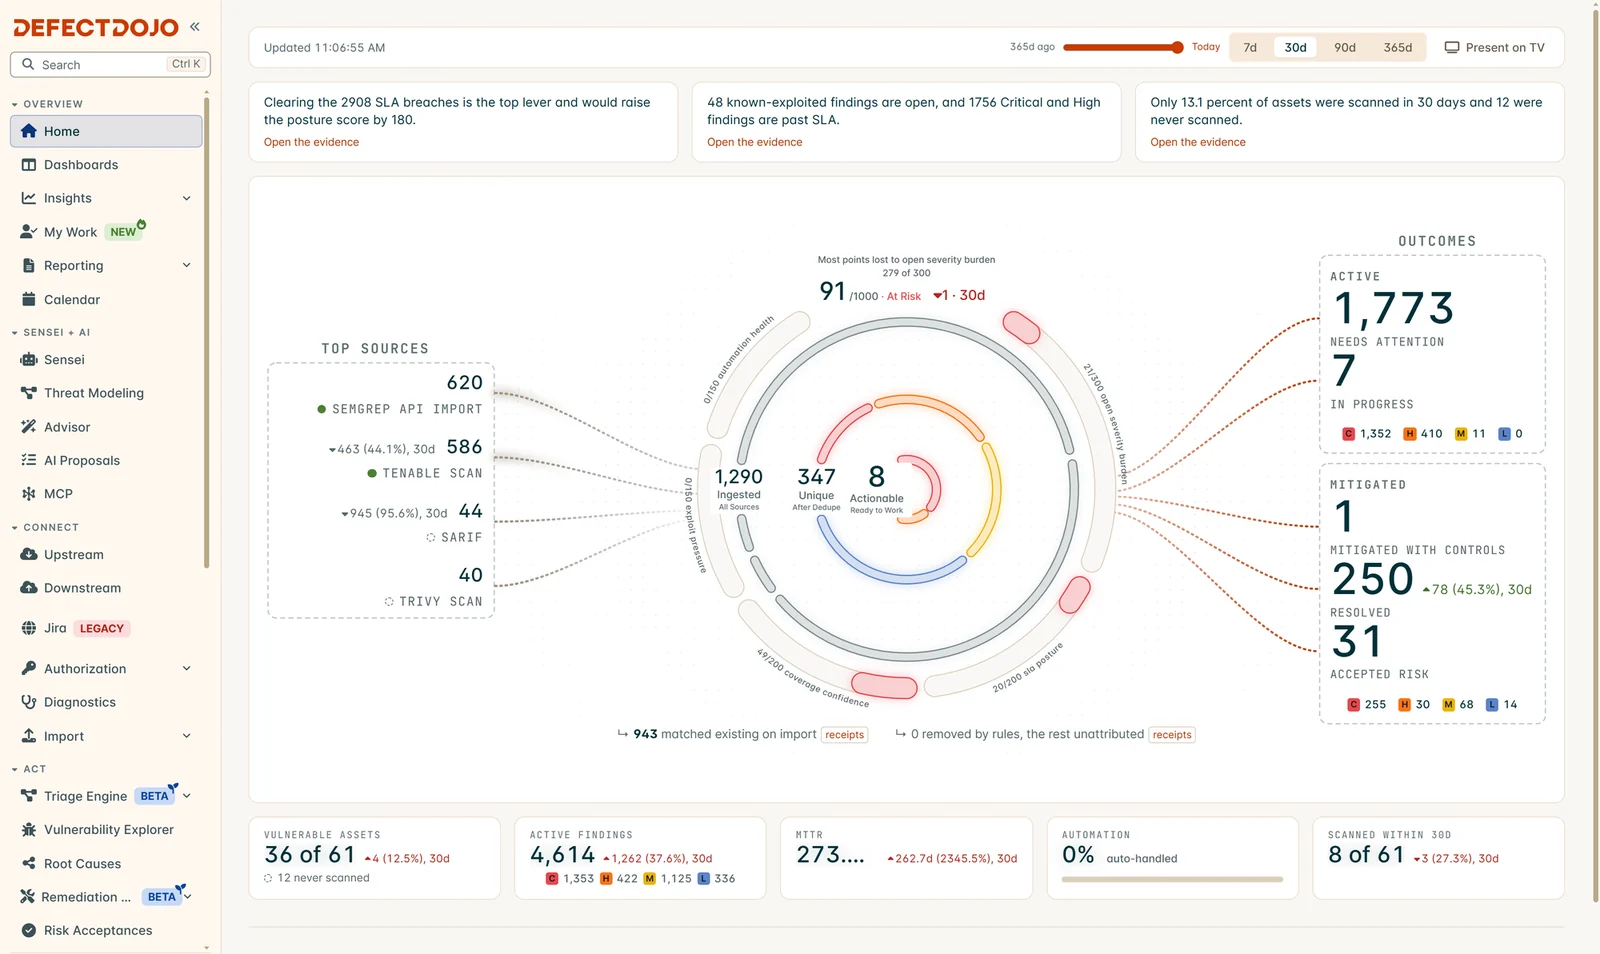
الصفحة الرئيسية لـ DefectDojo Pro: النتائج من كل مصدر فحص، ودرجة المخاطر الإجمالية، والنتائج
الصفحة الرئيسية لـ DefectDojo Pro. جرّبها على العرض التجريبي المباشر لـ Pro. العرض التجريبي لإصدار المجتمع متاح على demo.defectdojo.org. تفاصيل تسجيل الدخول لكليهما موجودة تحت العرض التجريبي.

DefectDojo هو أداة لـ DevSecOps، وASPM (إدارة وضعية أمن التطبيقات)، وإدارة الثغرات. يقوم DefectDojo بتنسيق اختبارات الأمان من البداية إلى النهاية، وتتبع الثغرات، وإزالة التكرار، والمعالجة، وإعداد التقارير.

العرض التجريبي

إصدار Pro: pro.demo.defectdojo.com

إصدار OWASP Community: demo.defectdojo.org

يمكن تسجيل الدخول إلى أي من بيئتي العرض التوضيحي باستخدام اسم المستخدم admin وكلمة المرور 1Defectdojo@demo#appsec. يُرجى ملاحظة أن العروض التوضيحية متاحة للعموم ويُعاد ضبطها كل يوم. لا تضع بيانات حساسة في العرض التوضيحي. من الطرق السهلة لاختبار DefectDojo رفع بعض تقارير الفحص النموذجية.

البدء السريع باستخدام Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

سيقوم دليل البدء السريع هذا بما يلي

  • استنساخ المستودع وتغيير الدلائل
  • تشغيل التطبيق
  • الحصول على بيانات اعتماد المسؤول في سجلات المُهيّئ. قد تستغرق التهيئة الأولى حتى 3 دقائق للتشغيل.

إذا كنت تشغّل DefectDojo في الوضع المنفصل عبر docker compose up -d، فاحصل على بيانات اعتماد المسؤول من سجلات المُهيّئ باستخدام الأمر أدناه. يُرجى ملاحظة أن المُهيّئ قد يستغرق حتى 3 دقائق للتشغيل.

docker compose logs initializer | grep "Admin password:"
التوثيق

  • الوثائق الرسمية
  • واجهات REST APIs
  • واجهات برمجة العملاء والأغلفة
  • المصادقة: حسابات محلية في الإصدار مفتوح المصدر. تُعد SSO (SAML، OIDC، OAuth)، وLDAP، وMFA من ميزات DefectDojo Pro.
  • الأدوات المدعومة
  • كيفية كتابة التوثيق محليًا
  • التطوير

خيارات التثبيت المدعومة

  • Pro - SaaS أو مستضاف ذاتيًا (عبر K8s أو docker compose). احجز عرضًا توضيحيًا، أو تحدّث إلى فريقنا أو احصل على Pro بدءًا من 100 دولار شهريًا
  • OS - docker compose

المجتمع والمشاركة والتحديثات

DefectDojo Slack LinkedIn Twitter Youtube

اطّلع على بوابة المجتمع الجديدة الخاصة بنا وانضم إلى مجتمع DefectDojo على Slack!

تابع DefectDojo على LinkedIn، وYouTube، وX للحصول على تحديثات المنصة!

المساهمة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →