
 smaranchand/bucky
باكي (أداة اكتشاف حاويات S3 تلقائية)


يكتشف Bucky حاويات AWS S3 بشكل سلبي أثناء تصفحك، ويفحصها بحثًا عن سوء التكوين. يتكون من جزأين: إضافة المتصفح والمحرك الخلفي.
تراقب الإضافة الطلبات التي تُجريها الصفحة إلى *.amazonaws.com وتمسح أيضًا ترميز
الصفحة، لتجد الحاويات التي لا تظهر عناوين URL الخاصة بها إلا داخل حزمة JavaScript أو
تُدرَج بعد التحميل. وهذا هو سبب القيام بذلك في متصفح بدلًا من برنامج زاحف:
فهو يرى الصفحات الموثّقة ومحتوى تطبيقات الصفحة الواحدة والأصول الخاصة بكل مستأجر
التي لا يصل إليها الماسح الخارجي أبدًا.
يفحص المحرك الخلفي كل حاوية للقراءة فقط أولًا — هل هي موجودة، وهل محتوياتها قابلة
للسرد علنًا، وهل الكائنات قابلة للقراءة علنًا، وهل تعكس أصول CORS عشوائية، وهل هي
مرجع معلّق يمكن الاستيلاء عليه. ثم يحاول تلقائيًا إثبات الكتابة
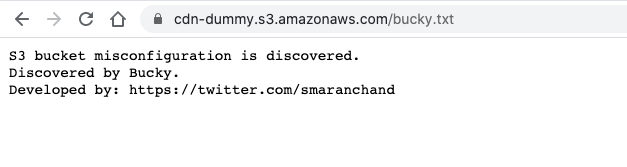
على أي حاوية موجودة، برفع bucky.txt كدليل.
تُنفَّذ مرحلة القراءة فقط أولًا لأنها تحدد منطقة الحاوية وما إذا كانت حقيقية — وكلاهما يحتاجه اختبار الكتابة — ولأنها تُنتج نتائج على الحاويات التي ترفض الكتابة.
الكتابة التلقائية مفعّلة افتراضيًا. يرفع Bucky ملفًا إلى الحاويات التي يكتشفها أثناء تصفحك، والتي ستشمل مضيفين خارج نطاق أي شيء تختبره. اضبط
BUCKY_AUTO_WRITE=falseفي.envللفحص للقراءة فقط وتشغيل عمليات الكتابة يدويًا من لوحة التحكم بدلًا من ذلك.
فيديو العرض: https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
حرّر ملف .env ببيانات اعتماد AWS وإعدادات المصادقة الخاصة بك:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
تهيئة قاعدة البيانات:
make reset
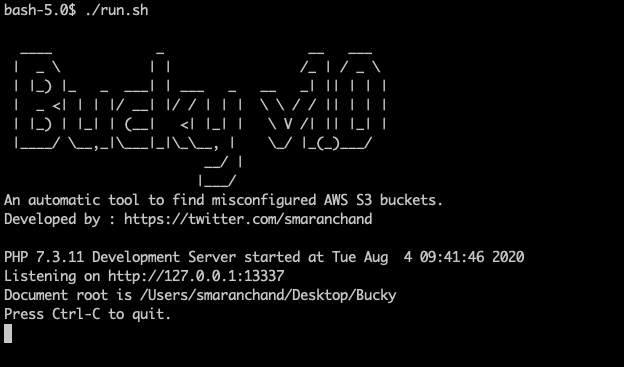
ابدأ محرك الخادم الخلفي:
make serve
تعمل لوحة التحكم على http://127.0.0.1:13337 (محمية بواسطة HTTP Basic Auth).
make service
يثبّت وكيل launchd يشغّل Bucky عند كل تسجيل دخول ويعيد تشغيله إذا
تعطّل. يرتبط بـ 127.0.0.1 فقط، لذا لا يمكن لأي شيء خارج الجهاز الوصول إليه.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
هذا LaunchAgent وليس LaunchDaemon بحكم التصميم: يقرأ Bucky ملف .env من
المستودع ويجب أن يعمل بصلاحياتك أنت، لا بصلاحيات root. وهذا يعني أنه يبدأ عند تسجيل الدخول، لا عند الإقلاع
الفعلي. تُكتب السجلات في logs/service.log.
لاحظ أن تفعيل BUCKY_AUTO_WRITE=true يعني أن Bucky يعمل ويحاول الرفع
إلى كل حاوية (bucket) يكتشفها، باستمرار، في الخلفية. هذا هو السلوك المقصود،
لكنه يستحق التفكير المتأني قبل تثبيته كخدمة.
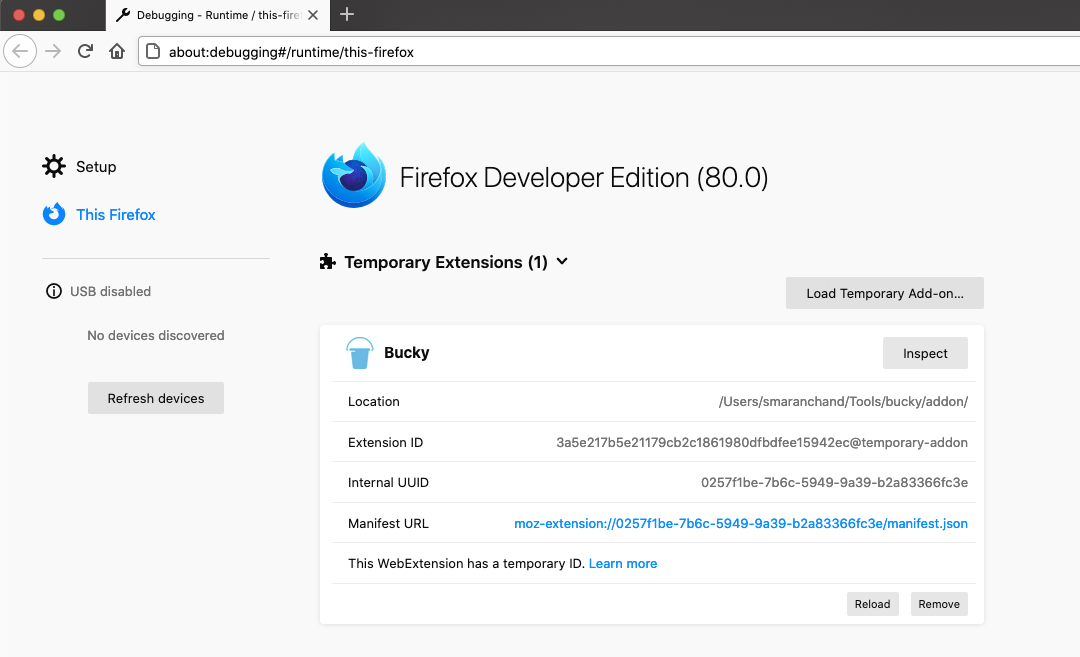
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN من ملف .env الخاص بكالخطوة 4 إلزامية. يُحفظ الرمز (token) في تخزين الإضافة وليس في مصدر الإضافة نفسه، لذا لا يُرفع إلى المستودع أبدًا؛ وإلى أن يتم تعيينه، لا ترسل الإضافة أي شيء وتُسجّل تحذيرًا في وحدة تحكم service worker.
كما يُظهر زر شريط الأدوات، بنظرة سريعة، أي خادم خلفي (backend) مُهيّأ وما إذا كانت الإضافة قادرة فعليًا على الوصول إليه.
تصفّح المواقع — سيكتشف Bucky حاويات S3 تلقائيًا وتظهر النتائج في لوحة التحكم.
نقطة النهاية (endpoint) قابلة للتعديل في الإعدادات، لذا لا يلزم أن يكون الخادم الخلفي محليًا. عيّن
Backend endpoint إلى رابط /process الخاص بخادمك، على سبيل المثال
https://bucky.example.com/process، ثم احفظ.
حفظ مضيف خارج localhost يُطلق مطالبة إذن من المتصفح. هذه المطالبة
متوقعة ويجب قبولها — فالإضافة تُشحن بإذن لـ
127.0.0.1 وlocalhost فقط، وتطلب أي مضيف آخر في لحظة حفظه. إذا
رفضت، لا تُحفظ الإعدادات، لأن الإضافة لن تتمكن من الاتصال
بالمضيف على أي حال.
استخدم HTTPS للخادم الخلفي البعيد. يحمل كل طلب رمز API الخاص بك واسم
كل حاوية S3 مكتشفة أثناء تصفحك، وهو سجل متجدد لتصفحك.
عبر HTTP نصي صريح يمكن لأي شخص على مسار الشبكة قراءة ذلك أو تعديله؛ وتُحذّر صفحة
الإعدادات عندما تكون نقطة النهاية بعيدة وغير مشفرة. كذلك امنح النشر
BUCKY_AUTH_PASS وBUCKY_API_TOKEN قويين، لأن نسخة سحابية يمكن لأي شخص
يعثر عليها الوصول إليها.
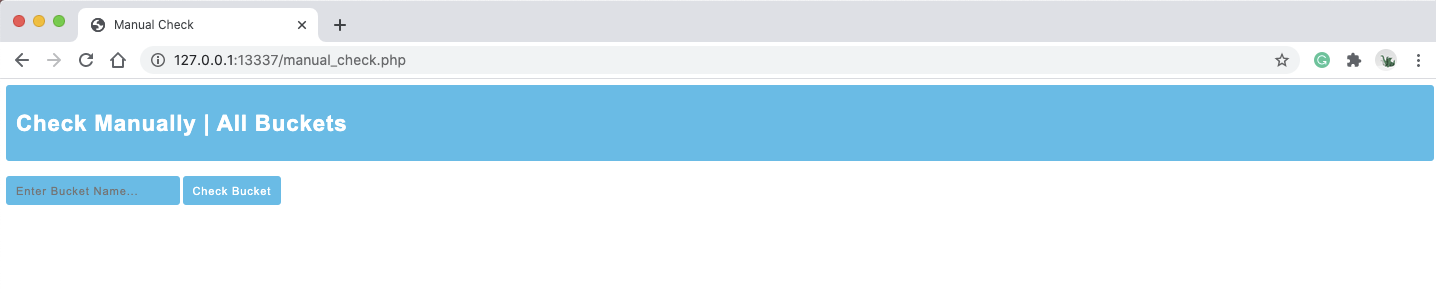
زر http://127.0.0.1:13337/check لاختبار اسم حاوية يدويًا.
| المسار | الوصف |
|---|---|
/ | شاشة البداية |
/buckets | لوحة التحكم — جميع الحاويات المكتشفة ونتائجها |
/check | نموذج فحص حاوية يدوي |
/process | نقطة نهاية فحص للقراءة فقط (POST). تستخدمها الإضافة والنموذج اليدوي |
/write-poc | إعادة تشغيل اختبار الكتابة لحاوية واحدة عند الطلب (POST). جلسة المتصفح + رمز CSRF فقط |
| النتيجة | المعنى |
|---|---|
LIST | محتويات الحاوية قابلة للتعداد من قبل أي شخص |
READ | الكائنات قابلة للجلب دون بيانات اعتماد |
CORS | تعكس الحاوية أي Origin عشوائي، أو تسمح بـ * |
WRITE | رفع اختبار الكتابة ملف bucky.txt. يعمل تلقائيًا ما لم يكن BUCKY_AUTO_WRITE=false |
TAKEOVER | مُشار إليها من صفحة حيّة لكن الحاوية غير موجودة |
تعني الشارة التي تحمل ? أن الفحص لم يحسم إجابة — فشل طلب، أو
لم يتحقق شرط مسبق قط. وهذا مميّز عمدًا عن النتيجة السلبية: فالماسح
الذي يُظهر فحصًا لم يُشغَّل على أنه "نظيف" يدّعي تغطية لا يملكها.
يبلّغ Bucky عن الحاويات التابعة لأي مواقع تتصفحها، والتي ستشمل مضيفين خارج نطاق ما تختبره. لا يصدر الفحص للقراءة فقط سوى طلبات كان بإمكان متصفح عادي إجراؤها أثناء تحميل الصفحة.
أما اختبار الكتابة فلا يفعل ذلك — فهو يرفع ملفًا إلى حاوية شخص آخر، وبشكل افتراضي
يعمل تلقائيًا على كل حاوية تُكتشف. قرّر بتأنٍّ ما إذا كان ذلك مناسبًا
لطريقة تصفحك، واضبط BUCKY_AUTO_WRITE=false إن لم يكن كذلك.
تشغيل Bucky
تحميل الإضافة
لوحة التحكم
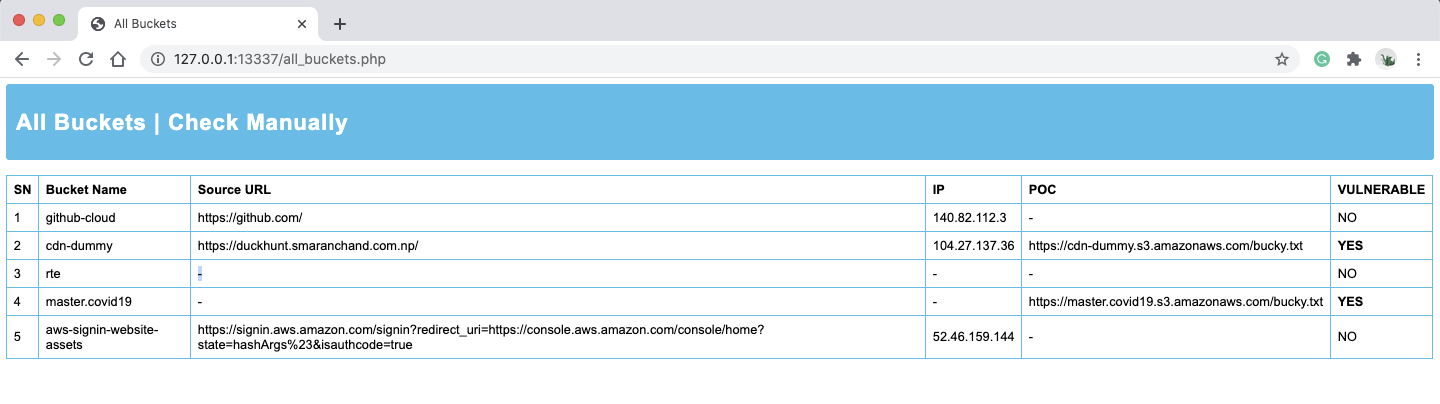
جميع الحاويات (Buckets)
الفحص اليدوي
إثبات المفهوم (POC) بواسطة Bucky
Bucky ليس أداة مثالية لاكتشاف حاويات S3. قد يفشل في اكتشاف سوء التكوين في بعض الحالات. نرحب بالملاحظات والمساهمات.
طُوِّر بواسطة @smaranchand






