
 #1
 immunit/drupwn
أداة تعداد واستغلال دروبال
 ihebski/angryfuzzer
أدوات لجمع المعلومات
 michelin/chopchop
أداة مسح ضوئي تعتمد على YAML من سطر الأوامر، تكتشف الخدمات والملفات والمجلدات المكشوفة على نقاط النهاية الويب. مصممة للمطورين لدمج الفحوصات الأمنية…
 lumoslab-innovation/openhunterai
فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
 agent-field/sec-af
مدقق أمان كود أصيل بالذكاء الاصطناعي على AgentField يُثبت قابلية الاستغلال مع أحكام وتتبعات وأدلة قابلة للتنفيذ.
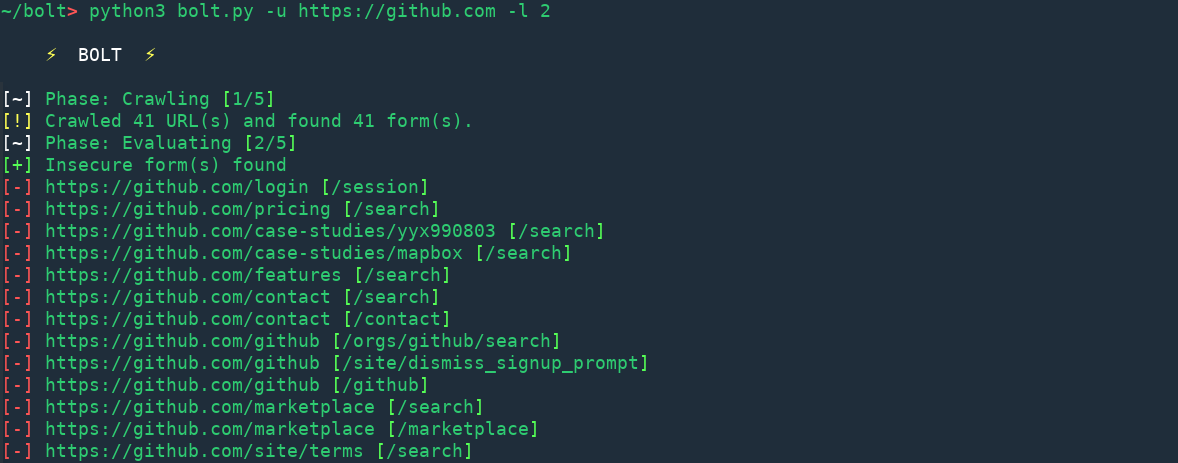
 nccgroup/freddy
التعرف تلقائياً على مشكلات إلغاء التسلسل في تطبيقات Java و .NET باستخدام المسح النشط والسلبي
 a3sal0n/falcongate
جدار حماية بوابة شبكة مفتوح المصدر يكتشف ويحظر البرمجيات الخبيثة وبرامج الفدية والاختراقات باستخدام Zeek وVirusTotal وتغذيات الاستخبارات حول…
 optiopay/klar
دمج Clair و Docker Registry
 cybertix-pvt-ltd/one-liner-collections
يحتوي هذا المستودع على قائمة من أوامر السطر الواحد (One-Liners) مع الأوصاف ومتطلبات التثبيت
 shirkdog/pulledpork
Pulled Pork لإدارة قواعد Snort وSuricata (من Google code)
 dragonked2/egyscan
Egyscan أفضل ماسح لثغرات الويب؛ إنه قوة أمنية متعددة الأوجه مصممة لتعزيز تطبيقات الويب الخاصة بك ضد التهديدات الضارة. دعنا نتعمق في المهام والوظائف…
 joker25000/optiva-framework
Optiva-Framework 🔎 ماسح تطبيقات الويب🕵️
 fullhunt/spring4shell-scan
ماسح آلي بالكامل وموثوق ودقيق لاكتشاف ثغرات Spring4Shell وSpring Cloud RCE
 hightechsec/git-scanner
أداة لصيد الثغرات أو اختبار الاختراق لاستهداف المواقع التي تحتوي على مستودعات .git مفتوحة ومتاحة للعموم.
 devops-kung-fu/bomber
يمسح قوائم مواد البرمجيات (SBOMs) للبحث عن الثغرات الأمنية.
 jimywork/djangohunter
أداة مصممة للمساعدة في تحديد تطبيقات Django التي تم تكوينها بشكل غير صحيح والتي تكشف معلومات حساسة.










